




|
在嵌入式系统领域,安全启动是确保系统从启动到运行过程中数据和操作安全的关键技术。《STM32MPU安全启动》相关课程从STM32MP1/MP2平台出发,探讨安全启动的基本概念、根信任、信任链、固件校验以及从UBoot到Kernel的校验过程。 课程内容如下: 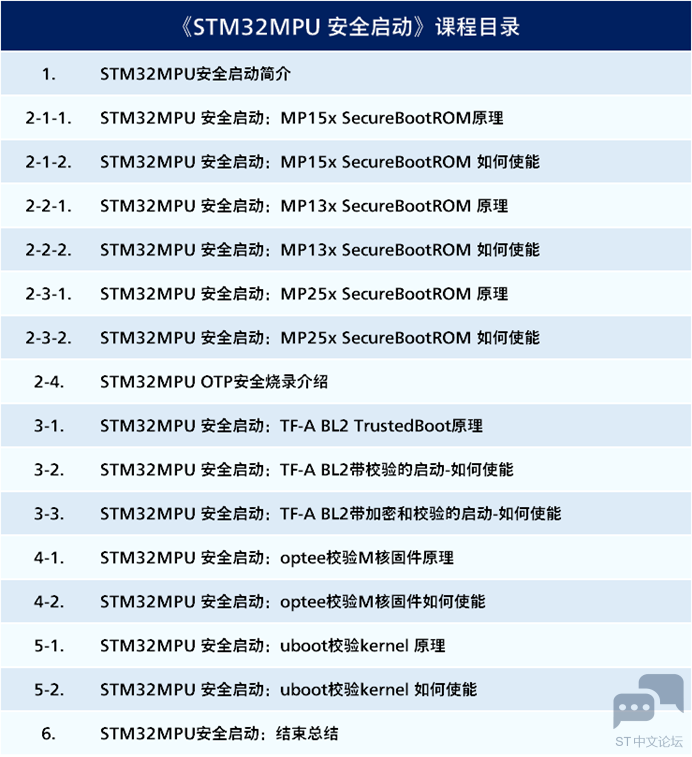 / G6 [" i' ~; M% I D9 ~ 一、安全启动基本概念及STM32MP1/MP2启动流程简介- L/ Z& r! l% q# E$ _ 安全启动是嵌入式系统中的一项关键技术,它确保了系统在启动过程中的安全性和可靠性。在STM32MP1和STM32MP2平台中,安全启动的概念尤为重要。STM32MP1和STM32MP2的启动流程包括了从Boot ROM到操作系统的各个阶段,每个阶段都需要进行严格的安全校验。 二、根信任(Root of Trust)7 [- R+ z0 E4 | 根信任是安全启动的基石,它确保了系统启动的初始阶段的安全性。在STM32MP1/MP2中,Boot Room是实现根信任的关键组件。Boot Room负责校验第一个固件镜像(TFA),确保其来源可靠且未被篡改。不同系列的STM32MP(如MP15、MP13、MP25)在实现根信任时存在差异,这些差异主要体现在硬件安全特性和固件结构上。; Y9 U5 y/ g7 d3 v/ t5 A2 r2 L( F 三、信任链(Chain of Trust)介绍 信任链是安全启动的核心概念,它通过一系列校验步骤,确保了从Boot Room到操作系统的每个阶段的安全性。在STM32MP1/MP2中,信任链的工作机制包括了从TFA到OBT(Open Boot Loader Trust)和UBoot的校验过程。这一过程确保了只有经过验证的固件才能被加载和执行。 3 {! b. n. `. i7 I 四、固件校验与MP15/MP25的信任链/ X9 Y2 I b- }! I0 |, _/ f$ F 在STM32MP15/MP25系列中,固件校验是通过OPT(Option Bytes)来实现的。OPT提供了一种机制,用于存储固件的校验和,以及用于校验的公钥。通过这种方式,Cortex-M核的固件在加载前会被校验,确保其完整性和来源的可靠性。这一过程是信任链中的关键一环,它直接影响到系统的安全性。% U9 ?4 _% w5 S ! m& W9 x, F* V5 `% }* f3 O 五、从UBoot到Kernel的校验过程 在嵌入式系统中,UBoot作为Boot Loader,负责加载操作系统内核。在STM32MP1/MP2中,UBoot通过校验Kernel的签名来确保其可信性。这一过程涉及到数字签名和公钥基础设施(PKI),确保了Kernel的来源和完整性。通过这种方式,UBoot能够确保只有经过验证的Kernel才能被加载,从而保障了系统的安全性。8 Q. ~, U/ E6 w( M- l x+ D! X 4 T5 ]3 @* d8 j' _2 C, K 总结:% W, U' ?( |( l, r; Y3 S 通过本课程的学习,我深刻理解了安全启动在嵌入式系统中的重要性。STM32MP1/MP2平台的安全启动机制,包括根信任、信任链、固件校验以及从UBoot到Kernel的校验过程,为嵌入式系统的安全性提供了坚实的基础。作为工程师,我将继续深入研究这些技术,以确保我设计的系统能够抵御潜在的安全威胁。 5 `5 K g( `, J, S: P% t 8 b0 ^6 H7 x; l3 L( |+ M/ @ l |

STM32CubeProgrammer 里的“安全编程”
扩展STM32微处理器,实现高性价比、低功耗和灵活性能
STM32MP1 自举程序编程:USB DFU/USART 协议全解析
兔哥心中的ST中文论坛
我心中的ST中文论坛
STM32 开发者指南:ST.com 全新 MCU 产品阵容视觉布局深度解析
实战经验 | 如何配置STM32MP257的RMII Switch
深度拆解 STM32MP1 Boot 链路
STM32串口自动识别波特率的原理
OpenSTLinux 6.1发布:M33-TD加持+安全升级,STM32MPU开发效率翻倍!
 微信公众号
 手机版


