




|
本文介绍几款Linux比较实用的工具,希望有所帮助。7 x4 D8 w# m, T! L8 P, [/ g% Z' q 1、查看进程占用带宽情况-Nethogs * _% S. s* f% v- k; M9 K/ j Nethogs 是一个终端下的网络流量监控工具可以直观的显示每个进程占用的带宽。 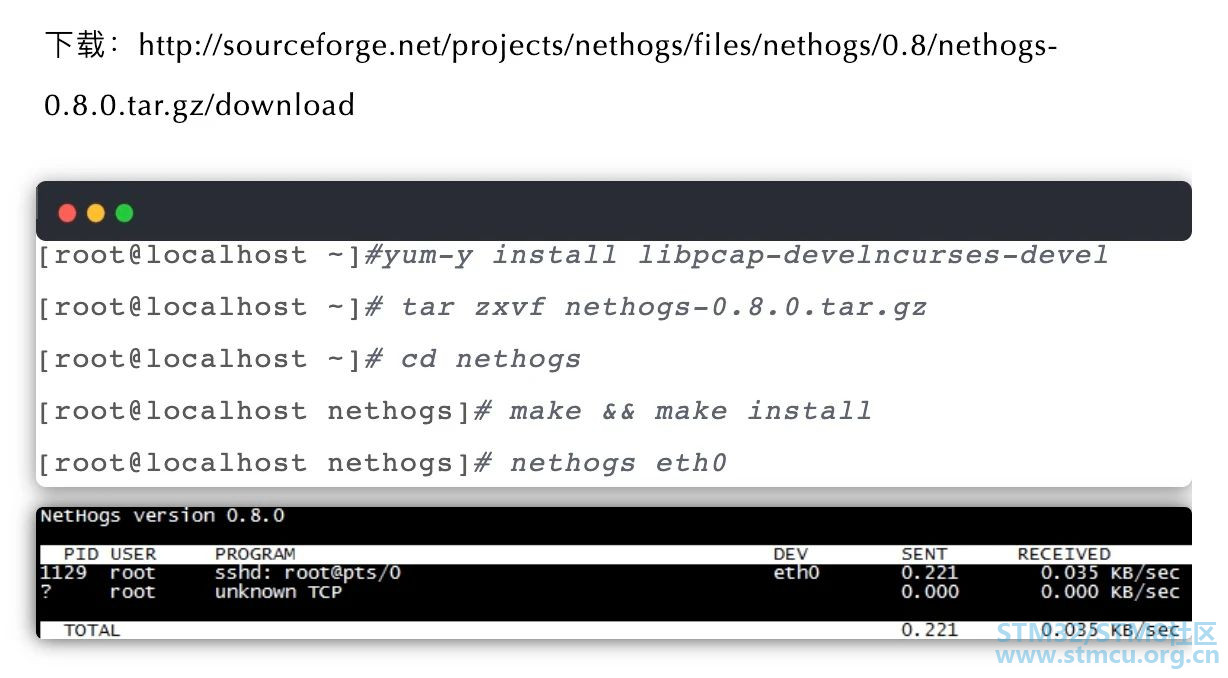
IOZone是一款Linux文件系统性能测试工具 可以测试不同的操作系统中文件系统的读写性能。 ( K8 p, J$ V, m* a9 P# T [root]# tar xvf iozone3_420.tar 5 k6 }6 s9 Q& H: E8 U/ J[root]# cd iozone3_420/src/current/ [root]# make linux [root]# ./iozone -a -n 512m -g 16g -i 0 -i 1 -i 5 -f /mnt/iozone -Rb ./iozone.xls 7 T l- Y$ Z9 Q8 u8 U
IOTop命令是专门显示硬盘IO的命令,界面风格类似top命令。 ( q! z9 J+ Y8 q ]$ Z B yum -y install iotop 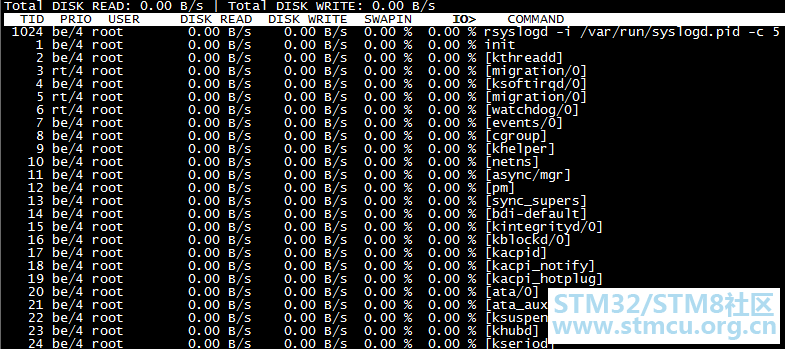
4、网络流量监控-IPtrafIPtraf是一个运行在Linux下的简单的网络状况分析工具。 3 }+ r, A5 N5 X; A # yum -y install iptraf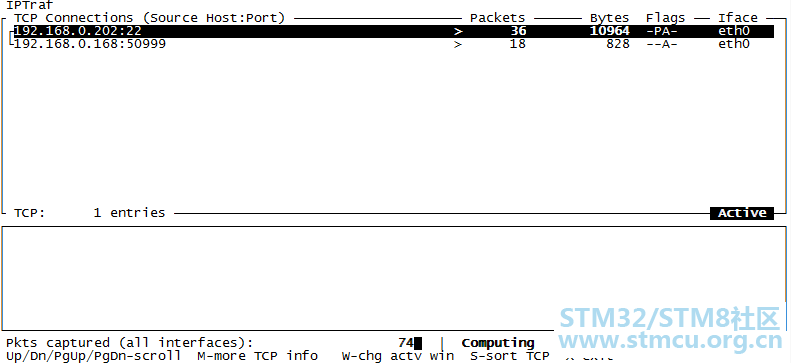
5、网络流量监控-IFTop iftop是类似于linux下面top的实时流量监控工具。比iptraf直观些。 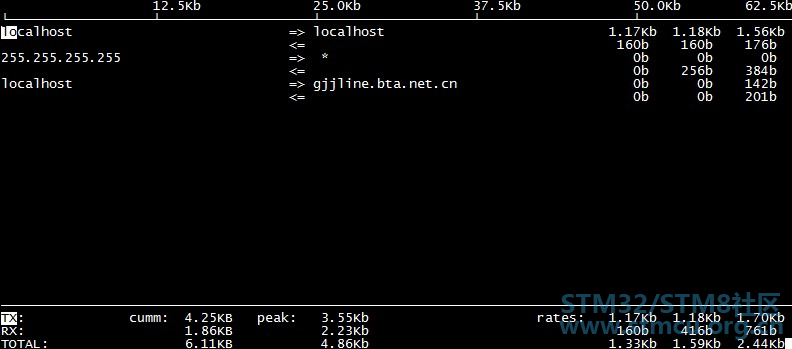
HTop是一个 Linux 下的交互式的进程浏览器可以用来替换Linux下的top命令。 * N( u' v( c1 E7 A+ @ rpm -ivh http://pkgs.repoforge.org/rpmfor ... 2.el6.rf.x86_64.rpm(安装第三方YUM源)" w* O/ @$ V! O9 B% B% {% g+ u: y! r0 G! U# g4 { yum -y install htop 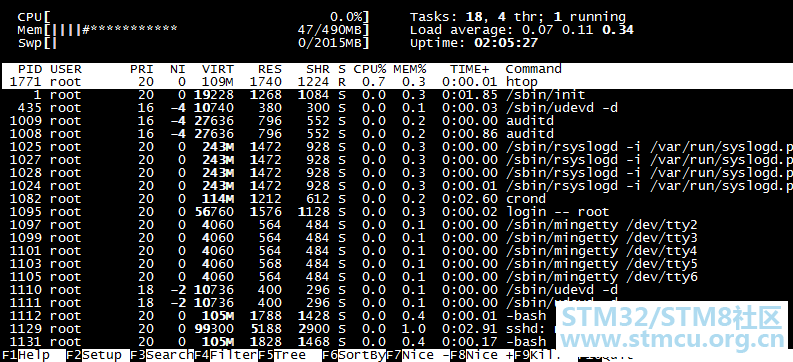
7、系统资源监控-NMON NMON是一种在AIX与各种Linux操作系统上广泛使用的监控与分析工具 6 y- m% F$ N* m8 e chmod +x nmon_x86_64_rhel6 mv nmon_x86_64_rhel6 /usr/sbin/nmon [root@localhost ~]# nmon+ M# _; E E6 _* H! x 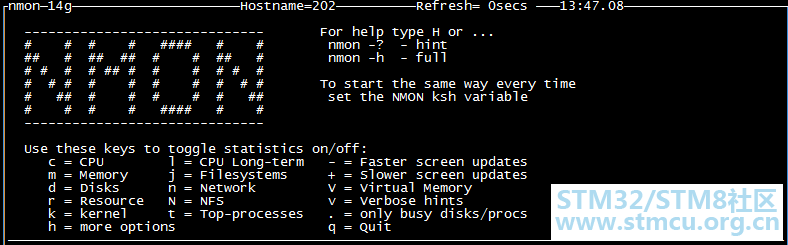
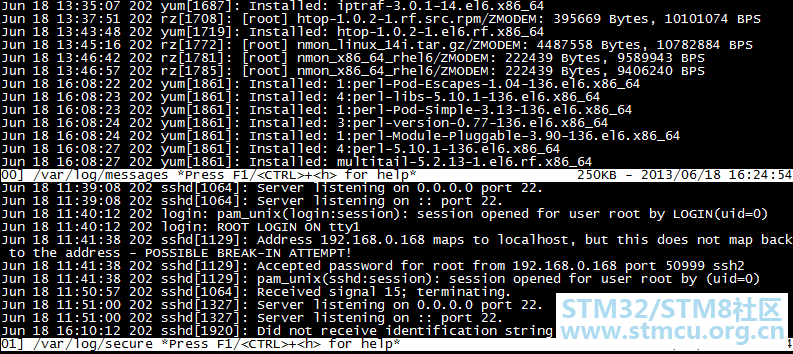
8、监控多个日志-MultiTail MultiTail是在控制台打开多个窗口用来实现同时监控多个日志文档、类似tail命令的功能的软件。 yum -y installmultitail multitail -e "fail" /var/log/secure #筛选关键字进行监控 multitail -l "ping baidu.com" #监控后面的命令-l将要执行的命令 multitail -i /var/log/messages -i /var/log/secure #-i指定一个文件名
9、SSH暴力破解防护-Fail2ban Fail2ban可以监视你的系统日志然后匹配日志的错误信息正则式匹配执行相应的屏蔽动作一般情况下是调用防火墙屏蔽 : P3 T; d V* I# S" u3 O8 a' F: s [root]# cd fail2ban-0.8.112 [& B0 i/ M+ b% H[root]# python setup.py install [root]# cd files/. B0 J) F( |) Q [root]# cp ./redhat-initd /etc/init.d/fail2ban [root@localhost files]# service fail2ban start [root]# chkconfig --add fail2ban* X5 ^; f Y" c! A+ Y4 N [root]# chkconfig fail2ban on 3 b5 i) Y Y( T8 }9 G 注:需要配置iptables实用,如果重启iptables了也要重启fail2ban,因为fail2ban的原理是调用iptables实时阻挡外界的攻击。 4 R k/ Z1 z8 p) x: ?& m; H [DEFAULT] ignoreip = 127.0.0.1/8# d8 q* z+ J$ u: L+ o6 k - G6 N% }/ V5 w! h# [& R a: \7 X #忽略本机IP bantime= 600 #符合规则后封锁时间 findtime= 600, d+ p9 w) ?) S) P #在多长时间内符合规则执行封锁如600秒达到3次则执行 maxretry = % ]- [+ `$ C+ c" d1 |# w #最大尝试次数 backend = auto #日志修改检测日志gamin、polling和auto这三种 usedns = warn [ssh-iptables] enabled= true #默认是禁用false filter = sshd action = iptables[name=SSH, port=ssh, protocol=tcp] # sendmail-whois[name=SSH,dest=收件人邮箱, sender=发件人邮箱, sendername="Fail2Ban"] logpath= /var/log/sshd.log #响应的错误日志一般在/var/log/secure maxretry = 5 #尝试错误次数覆盖全局中的maxretry 注:默认所有的应用防护都是关闭的,需要我们手动开启。fail2ban.conf文件是日志信息,jail.conf文件是保护的具体服务和动作配置信息。 9 ~, }+ C9 a g [root]# touch /var/log/sshd.log# B4 \7 K9 O: ~2 y# M[root]# service fail2ban restart [root]# fail2ban-client status#查看监控已经开启" _& b) F0 n# B5 j0 h5 x Status |- Number of jail:1% h1 X6 l0 C' k6 o# P* V& z- C `- Jail list: ssh-iptables iptables -L iptables过滤表有fail2ban一条规则 fail2ban-SSHtcp--anywhere anywheretcp dpt:ssh " ^. Z% A# u) r( B* m 10、连接会话终端持续化-Tmux Tmux是一个优秀的终端复用软件类似GNU Screen比Screen更加方面、灵活和高效。为了确保连接SSH时掉线不影响任务运行。 - v+ @$ ?7 t9 P% s# r$ n C rpm -ivh http://pkgs.repoforge.org/rpmfor ... 2.el6.rf.x86_64.rpm(安装第三方YUM源)11、页面显示磁盘空间使用情况-Agedu $ g7 y7 Z& Q; \7 v tar zxvf agedu-r9723.tar.gzcd agedu-r9723; J$ t v" q. ~% D- a ./configure make && make install agedu -s /#-s扫描 agedu -w --address 192.168.0.10:80#-w输入一个网页链接3 _. e y, c) F( X: j# @9 z+ i agedu -w --address 192.168.0.108080 --auth none#--auth关闭认证如果不加端口号会生成一个随机的用浏览器访问 / X, k7 @1 D- k0 d1 D 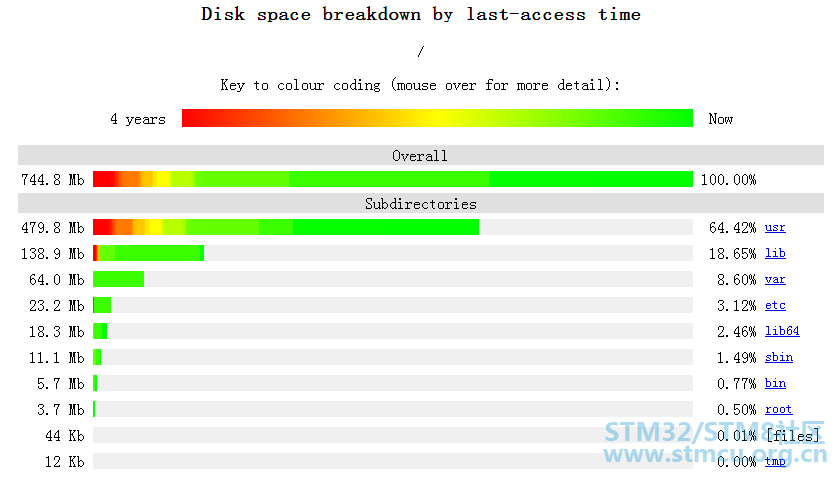
12、安全扫描工具-NMap NMap是Linux下的网络连接扫描和嗅探工具包用来扫描网上电脑开放的网络连接端。 ./configure9 g* `3 U2 i Q1 M s make && make install / x* D9 g$ a8 s/ g9 k' @; F1 W [root]# nmap 192.168.0.10 #获取基本信息& j& B* G% \- H( H+ _1 ~4 y [root]# nmap -O 192.168.0.10 #获取系统版本信息, P6 ^4 S" v# ~3 y o [root]# nmap -A 192.168.0.10 #获取系统综合信息 [root]# nmap 192.168.0.0/24#获取一个网段工作设备基本信息, Y0 G3 y% H; ^! h: [ -sSTCP扫描 -sV系统版本检测1 i) s: P, b: c `, Z1 I ( n' B$ D9 N/ X: p1 z% { 13、Web压力测试-Httperf Httperf比ab更强大,能测试出web服务能承载的最大服务量及发现潜在问题;比如:内存使用、稳定性。最大优势:可以指定规律进行压力测试,模拟真实环境。 [root]# cd httperf-0.9.0 [root]# ./configure2 B1 A/ n$ b V, b1 N/ Z4 \; O( ?4 p% ^ [root]# make && make install/ O ~/ v6 Q- ^6 t& \/ _/ W/ @ [root]# httperf --hog --server=192.168.0.202 --uri=/index.html --num-conns= 10000 --wsess=10,10,0.1. t" {' N( }: L; N8 G8 b+ D3 Q: C 参数说明:
|
 微信公众号
 手机版


