|
简介: 6 x9 `% C' {% a2 Y
linux下简单好用的工具rinetd,实现端口映射/转发/重定向 ( b4 t6 ]2 O2 n
0x01 rinetd端口转发
# t0 I6 e2 a2 T. m
Rinetd是为在一个Unix和Linux操作系统中为重定向传输控制协议(TCP)连接的一个工具。Rinetd是单一过程的服务器,它处理任何数量的连接到在配置文件etc/rinetd中指定的地址/端口对。尽管rinetd使用非闭锁I/O运行作为一个单一过程,它可能重定向很多连接而不对这台机器增加额外的负担
6 [1 w- A. ?- F5 U( G1、准备配置环境- / K! z3 S8 Y, f
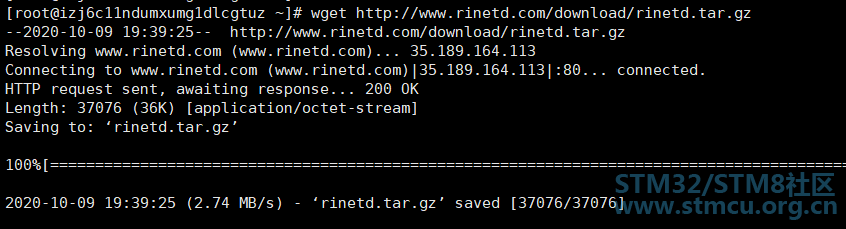
- wget http://www.rinetd.com/download/rinetd.tar.gz
% o; {% |. U# I; x% v) c# T3 H) L! |" [
) J$ C" J2 ^3 k$ L( ?) ?' y$ k
2、解压安装
$ f# R) Q) ^) u
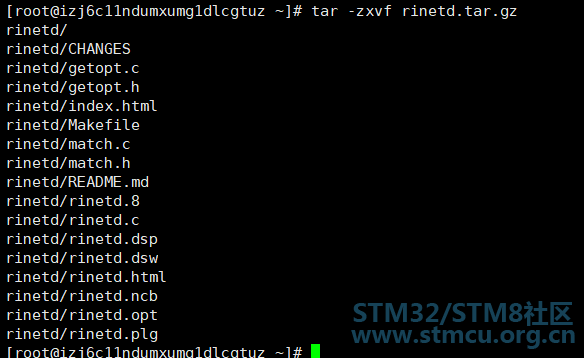
/ N' a6 s. n2 ], j# c- tar zxvf rinetd.tar.gz 解压: n( m& k6 M; n- a
- cd rinetd 进入rinetd目录
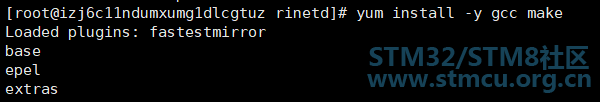
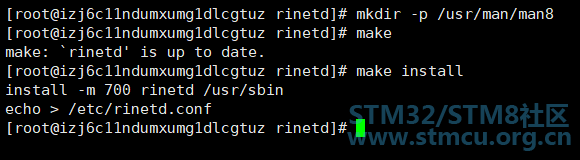
+ X) |1 m2 B J2 E+ ?$ J) ^) y0 b - make 安装编译
/ c/ w, L/ u/ R0 z H5 O6 p0 T - make install
0 u8 U2 d0 \% A0 {3 [: G
* H& u$ u. m4 l: u8 E安装编译
/ k: z' C1 ~# D
8 F' O# S, J1 u& Z7 C1 @0 e- N. |
( H& a4 `/ v6 u
3、编辑配置
3 o+ h' o- H' G v- 7 X0 i$ i# e T
- $ vim /etc/rinetd.conf
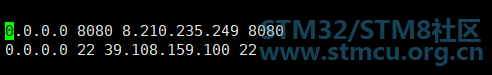
2 H& Z9 d) M, O6 b ]: h- p - 0.0.0.0 8080 8.210.235.249 8080
1 _, q Q: c8 O' t* I- S - 0.0.0.0 22 39.108.159.100 22
说明一下(0.0.0.0表示本机绑定所有可用地址) / O6 L8 [. ?9 ^2 v7 y
将所有发往本机8080端口的请求转发到172.19.94.3的8080端口
6 Y$ r6 p" {1 {! e
将所有发往本机2222端口的请求转发到192.168.0.103的3389端口
; `9 j$ O! u$ r4 l5 q
将所有发往1.2.3.4的80端口请求转发到192.168.0.10的80端口 6 H: x, U. U( u y% r
命令格式是 % q, r& w. {" Y: F
绑定的地址 绑定的端口 连接的地址 连接的端口 或 源地址 源端口 目的地址
! J# o1 x( B( r5 O! \5 T( E
目的端口 3 E" u, P" q u$ r0 X; H$ i8 o
4 a4 A+ @8 j V: {4 q2 o4 ?7 B
% m" u: {; }1 N* ]. ~- pkill rinetd #关闭进程- W/ A; }. c9 ~9 H3 r3 I0 p! _
- rinetd -c /etc/rinetd.conf ##启动转发 _/ u/ K" } v+ H* S
- #把这条命令加到/etc/rc.local里面就可以开机自动运行
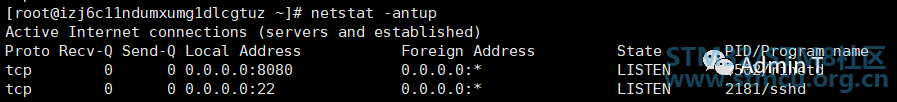
启动程序) C" [4 p4 z! _* s
; t' g" i' k$ r& L; _查看状态
5 G h- @; @( ~5 R+ Z
% Y) P" Q1 _" _
注意事项:/ p& y) B- n, Z/ P" T
: }. r8 p: k# X' q1 U1 Y4 a8 |- 1.rinetd.conf中绑定的本机端口必须没有被其它程序占用
% p& y$ x, \; a4 O0 [4 t - 2.运行rinetd的系统防火墙应该打开绑定的本机端口! r0 O [; G- B- A0 ]' ~0 d/ d
- 例如: [4 G6 v/ q! r3 `8 H3 x/ x7 w
- -A RH-Firewall-1-INPUT -m state --state NEW -m tcp -p tcp --dport 1111 -j ACCEPT% G. [) p7 y: {
- -A RH-Firewall-1-INPUT -m state --state NEW -m tcp -p tcp --dport 2222 -j ACCEPT
! @. ]4 |# P1 e; @7 Y/ @: V/ w, e2 v
0x02 iptables端口转发 # p: y& [5 I3 a2 T4 E; n$ Z
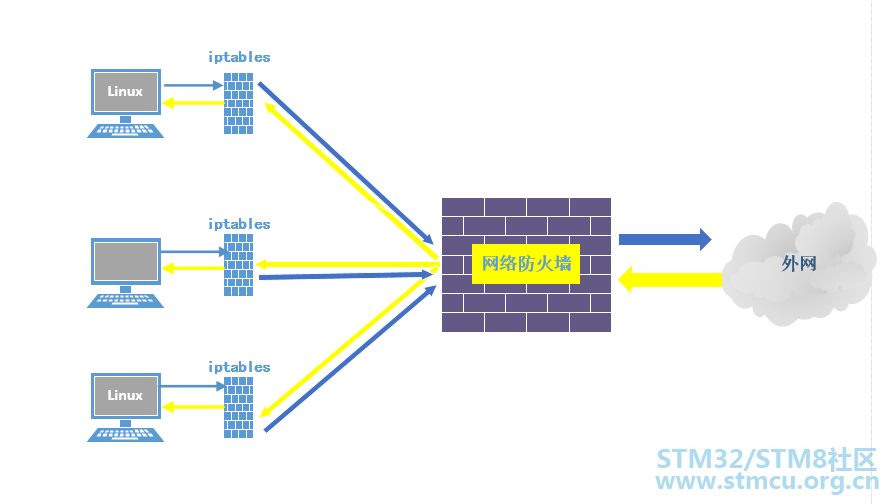
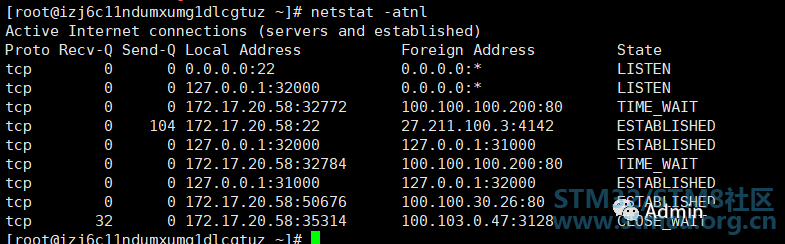
拓扑图 进入系统查看当前使用的端口情况 $ m/ N9 \: {1 C4 i4 E% u
netstat -atnl ! L; W* b- A3 w9 O1 k6 c9 H
& F# o+ h3 M! l
系统里边的22端口是使用的,这里开启一下系统的ip转发
5 [/ p' f k' e
echo 1 > /proc/sys/net/ipv4/ip_forward
$ v9 u0 D3 O) `$ j
a5 Q5 e8 G6 w6 @& n+ }6 s, g
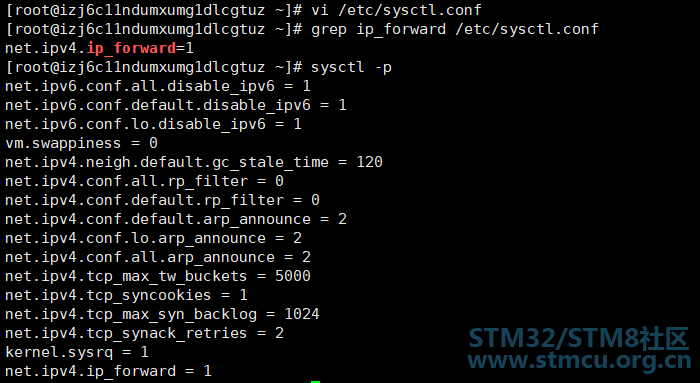
也可通过编辑/etc/sysctl.conf文件来启用ip转发,然后再使用sysctl命令使其生效 - v- m4 k B) M4 N* k* L
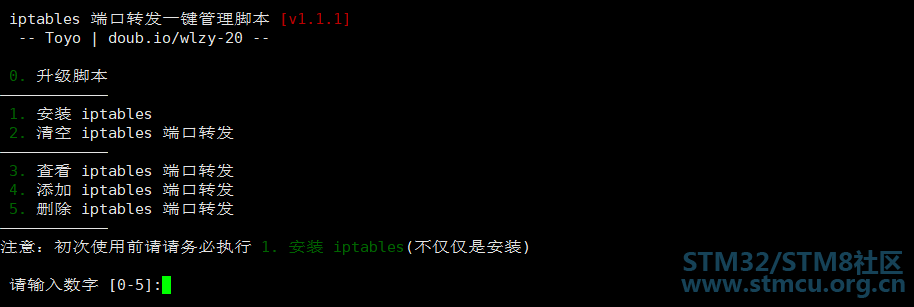
- 推荐一个一键脚本: wget -N --no-check-certificate https://raw.githubusercontent.com/hugoyue/doubi/master/iptables-pf.sh && chmod +x iptables-pf.sh && bash iptables-pf.sh 执行脚本安装命令
5 f u" q/ L3 z; \4 \" z7 F
0 u& z( Z t( i# i0 X, f4 F) q y3 z
* u- N' A/ ^6 _# X0 _) `! r
| 







 微信公众号
 手机版


