|
X-Cube-Cryptolib V4 - I6 M* ^6 M+ Y+ S Y& n# H0 w3 y' x
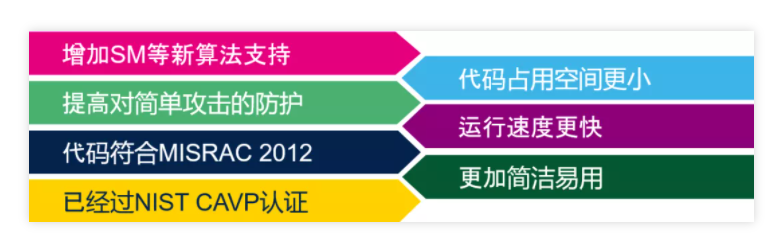
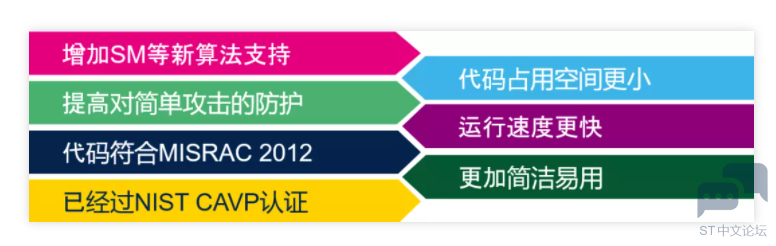
加解密算法是实现信息安全设计的重要工具,在安全启动,安全通信等多个场景都会用到,STM32一直以来都提供支持全系列的算法库软件包X-CUBE-CRYPTOLIB,今年STM32对其加解密算法库又做了进一步的改进升级,发布了V4版本,这个版本的主要亮点有哪些?
$ r( ~7 P% Y# ]( r, K8 R接下来我们具体看一下V4版本的加解密库有哪些新变化。
( w4 p2 q) w4 }" J6 f
) r( \& o/ O7 t4 dCryptolib V4支持的算法 9 |( c( y" F- Y) W& ?" N6 M
新增加的算法
) O$ H8 k: a+ a6 }$ u·支持国密SM算法8 c5 u' E5 l ?& H- d4 r$ d
-SM4 (CBC, CFB, CTR, ECB, OFB)
- W0 u5 x5 D7 a-SM38 v0 x* _4 X/ U5 B W- e
-SM2 (密钥对生成,计算ZA,签名,验签)# _* G2 p$ \9 A* \
% G. e; G% [1 G0 K2 A" s- m
6 v# @* U9 u9 g8 B# ?9 S$ ^·散列算法
, c% v! K7 Q0 o除了SM3,还增加了SHA3 (SHA3-224, SHA3-256, SHA3-384, SHA3-512) 和SHAKE
# a9 k2 `! e; d1 K6 x& A8 B R* {# I
- ?. l* j2 K, Q* n0 S9 D$ j: R y* o$ t- u* S1 h& Z
·MAC算法
7 ~& s8 `. d- DHMAC (SM3), KMAC (SHAKE): d# I3 y" ^# N) }
! f8 S3 z# c2 p. J4 r G1 v2 w9 N& N$ l: F
·ECC椭圆曲线算法" x( N! E, }3 `
除了SM2,还增加了ECDSA的Ed4486 p( }6 H. g. B* e& o, ^
8 R* ^1 Q; d" V/ `2 d2 R
7 u1 i3 ~) L& S' f# R5 J! D: \4 M·ECDH算法
! A% \$ I6 D( k; G增加Curve448) m5 V% Z; x y
, p! [5 b: x5 x/ O" }$ N
6 G5 a9 f3 n y. U8 W·RSA算法: g9 ]* Q& n7 M3 l
新增加PKCS#1 V2.2 以及 RSA CRT模式(包含抵御Bellcore攻击的防护)! J8 V- N* d8 M( d6 v& o5 t+ {
4 |5 j- P; D! O& F1 p
% Y0 N K0 s" E* J' p6 m& d·随机数生成; i! {1 Q/ g: r& E, U
增加CTR_DRBG_AES256
/ f7 Z: B3 |2 R r" l
9 O$ ^: C- f7 |+ V不再包含的算法
; y( X2 x6 t! ], v. J2 z; _# F6 k) N/ |. G
·部分旧的算法,处于安全性考虑不推荐使用,因此在V4中不再包含,例如
$ U) c- J9 R @$ o: x块加密算法中的ARC4, DES, TDES
% ^# R9 R$ J( f/ e; c6 s) I4 A7 X散列算法中的MD5
& t7 R; A; d q6 k
7 k3 n; x; l: X, j2 c7 i# n3 r1 r2 E+ Q' |. Y: i5 |3 k
·密钥派生算法HKDF+ y- M1 L/ \7 l( E
V3中包含的HKDF-512算法在V4中不直接以库的形式提供
+ B* l- p1 a1 C8 Z7 A* l0 l在ST wiki页面中会说明如何在HMAC基础上实现HKDF
9 Z& V0 N2 Q/ I0 A5 w) u& \4 `5 T! K# n g: S
软件包内容 新的软件包架构
* r, ?# o d4 N6 g* I6 Y# H) R! `% Z! |" ~# W0 W% s, x
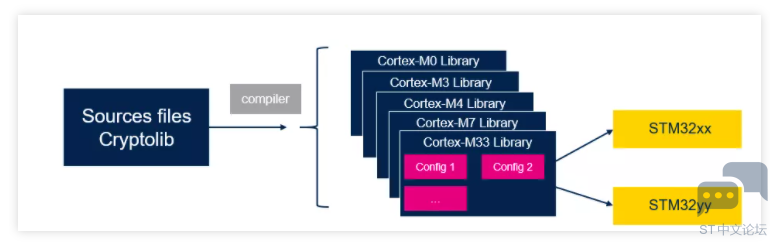
新版本采用了新的软件包架构
6 D7 H; R' Z* G, H* _# }
; f- q" j M8 O. k3 P7 O( Q% {% Z3 l' P& V+ |
加解密库仅按照内核提供(每个内核对应一个加解密库). {# D& v& K. J* u$ J
加解密库不再按照STM32系列分别提供
/ G( E- t- p+ M) b/ a2 K$ e4 E加解密库不再区分编译器和优化方式(Speed、Size、FPU)4 k7 O2 G8 K, ]2 `
: ^. N' K6 ?* ]3 h5 _
V4的目录结构 vs. V3的目录结构) C6 i! B6 [# G) q7 k% J1 R
: k2 _- j$ T2 k b2 i" u
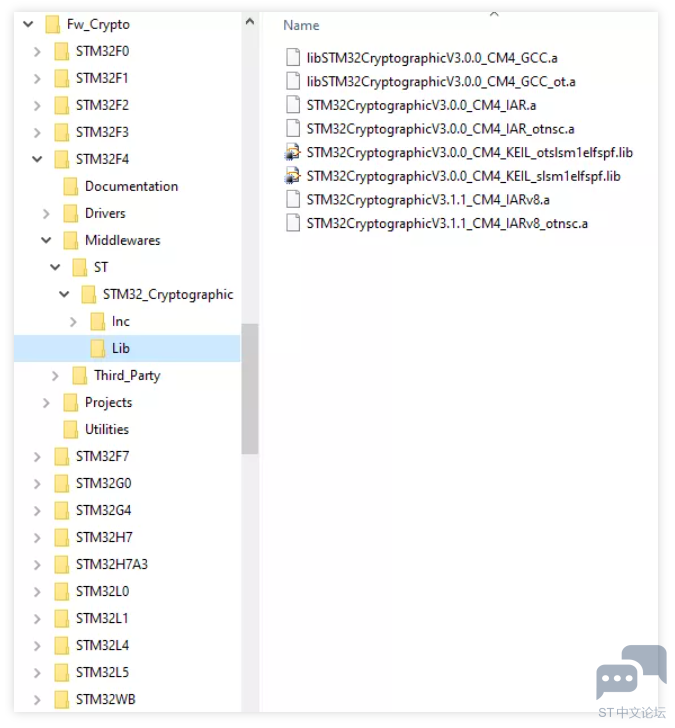
V3软件包的目录结构是每一个STM32系列对应一个单独的目录
" P. R- t# G4 q2 @$ l' @% a7 b/ `1 w- ]+ F7 S6 J+ l+ R
! i& N2 A$ b3 E1 o# `
每个芯片系列都有对应的Middleware目录, 里面包含加解密库2 C& b8 S& b& a* J- Y
加解密库有多个库文件,分别针对不同编译器以及不同的优化选项
+ \: v0 v/ j2 L5 b# a参考例程工程同样也在每个STM32系列子目录的Projects目录中。6 J5 Y! k4 _. d. {
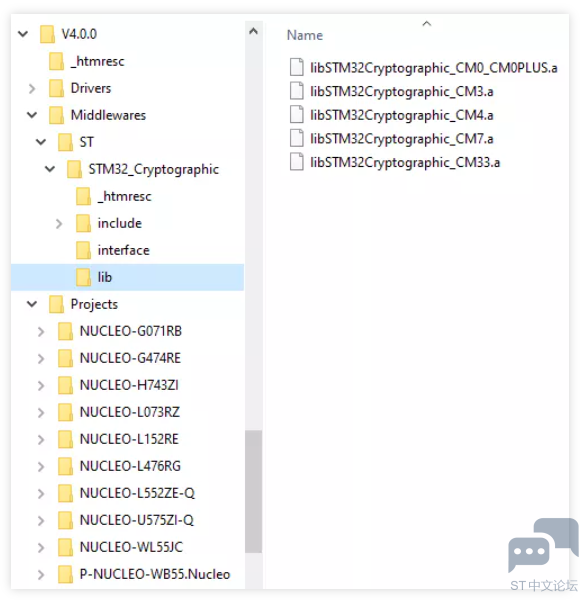
V4的目录结构则完全兼容Cube/X-Cube软件包(STM32Cubexx / X-Cube-xxx)架构,方便与Cube/X-Cube包进行集成。' t9 Y2 W1 z+ ^. C0 z4 Q l
1 |+ {. ~% e _; n; U N% _7 D
, r7 b+ w x; Z3 k1 p; w+ sV4中包含加解密库的Middleware文件夹直接在顶层目录
3 @& h& D+ w4 h5 Y1 C% j$ F6 y6 Z. D& }4 g; Ulib目录下的库文件不针对每个STM32系列,也不再区分不同的编译器和优化方式
0 n+ f, J$ K \1 b' B加解密库文件按照Cortex内核版本,每个内核提供一个统一的库文件! f! _& @7 V5 O2 C$ Y N
同一个库文件可以适用于各种编译器(AEABI兼容)* h6 [3 q4 d w+ b
对于不同优化选项的选择可以在链接阶段进行配置
4 e: | K7 p# c* X1 RV4的参考例程则类似Cube/X-Cube包的结构,在Projects目录下的各个系列的子目录中提供。
* L/ `1 @ w% b. ?; F9 X
8 s6 a' v- [7 b' t. o新版本示例工程支持的系列包括* `+ z. h$ |5 B9 D# W8 K
8 ^" o* B) o+ w! D9 X; D+ `
, s, U/ j' h$ _: G+ Q, M$ {; GSTM32G0,STM32G4& Y3 R% w, p, `2 Q
STM32H7
1 q D% y. g' r/ d7 p# sSTM32L0,STM32L1,STM32L4,STM32L5,STM32U5 (V4.0.1中包含). l' D% D3 j8 q& z# C
STM32WB,STM32WL$ h3 \- e" U3 K, q& d
* i9 E/ @! X' W; R8 l: B5 S3 {$ T) I! T
其他STM32系列虽然没有提供直接的参考例程,但也可以参考示例代码的方式使用库文件,因为库是针对不同Cortex®-M内核提供的,并不区分产品系列。* m: Q& t n( G6 O# u3 i
4 S$ ?' x0 B% d+ E4 ]1 y
代码质量进一步提升
' k1 G" K( E0 c% d- O! F
Q$ O' l0 L$ t! {9 OV4版本加解密库的源码经过MISRAC:2012检查,加解密库的头文件也同样符合MISRAC:2012标准,对于有MISRAC合规需求的场景,V4将提供很好的支持。# [5 `6 s* y# ^9 V5 M' A
, p+ E! `4 k& |. [9 `* {6 a/ O更小代码+更高性能, _+ V" v7 ]0 w6 Q" U- Z
& m6 y" m- z) a2 K+ Y& J7 F- }' v
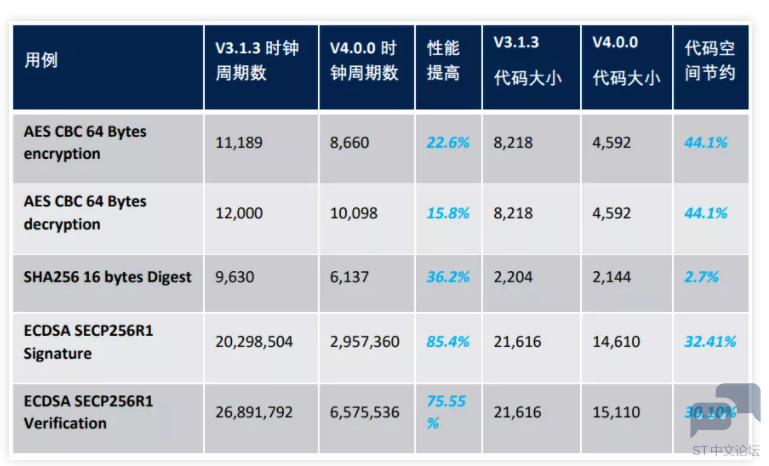
V4的加解密库在优化方面做了很多提升。以STM32G4为例,我们可以用下表对比一下使用CryptoLib V3.1.3和V4.0.0版本,选择最高性能配置时的运算速度比较。可以看到,无论是对称算法,散列算法还是非对称算法,V4在性能上都有了很大提升,同时加解密库的代码量比V3还要更小。. K- s9 I$ H( X* e) r+ m
更加灵活易用 + d' T/ G7 h# f( w4 T
方便灵活的方式选择加解密库的实现配置! G3 [3 x) e" G7 b; R; D* p
/ b# ]8 U. o8 B6 U. Q, j6 \$ m
V4的加解密库为每个内核提供一个单一的库文件,但是允许客户在其应用工程中可以根据速度和代码大小的需要选择不同的配置。这个配置在链接和使用过程中完成。
p9 ^- C' j8 y1 R% | @' D
' P# B/ h$ Z1 o4 Y! y+ v7 Z. r) k% }: k$ E8 q' M3 r Z4 v$ L" y7 [0 P1 i B
V3的加解密库在编译阶段使用不同配置,编译出不同的库文件; m+ R- Z, G3 y" [% B& D8 S
而V4在相同的算法服务中实现了对不同配置(性能高低和代码量大小)的支持
[ U7 x$ Y1 @- }/ J* t8 S用户通过Construct API或者每个服务的Processing API来进行选择采用哪个实现2 z1 P- }0 @# N% h- u
缺省的配置以头文件形式提供
( k& d8 Q4 n3 n5 f+ f
H" S! e" ^% e1 }- k7 X: ]. w* |以ECDSA签名算法为例,使用签名函数之前,首先需要调用cmox_ecc_construct()函数,这个函数的第二个输入参数CMOX_ECC256_MATH_FUNCS就用来选择下层的具体实现使用哪一个。* k" z. e6 F* F$ D( P
CMOX_ECC256_MATH_FUNCS的定义决定了ECDSA的处理函数将会选择哪个实现,缺省配置为CMOX_MATH_FUNCS_SUPERFAST256,可选配置包括
( r) x. S& ^3 n& [; |
5 A/ \- @4 i" i
% E" Z/ `" @! I8 [- L" c6 P" vCMOX_MATH_FUNCS_SMALL :代码量小,性能相对低1 k3 X4 _; X2 S3 L3 {1 x1 @- \
CMOX_MATH_FUNCS_FAST :性能高,代码量相对大
' A& ~6 Q4 ?% d7 w$ h- ^( z& HCMOX_MATH_FUNCS_SUPERFAST256:性能更高(针对长度为225到256的ECC曲线)
6 o5 p* r |/ i5 Y
; @ S) ]) |, p+ _7 F; b/ [其他算法的配置也可以使用类似的方法进行性能和代码量大小的选择,具体请参考Middlewares\ST\STM32_Cryptographic\include\cmox_default_config.h
$ ~: I$ w4 _# N4 q2 }6 L( N/ t# a" p; C
; G) u2 U4 Y# E如果希望所有的配置都按照最小代码量来选择,则可以直接使用相同目录下的cmox_small_config.h头文件的定义,如果希望所有配置都按照最高性能来选择,则可以直接使用相同目录下的cmox_fast_config.h头文件的配置。
* }+ q# @' o5 s, i/ j& H, _3 m$ k! ~4 W+ ]( s* e) G
6 G+ z% c* }2 h! q1 t应用代码调用更加简洁
8 _ v# z' C4 Q同样以ECDSA为例,使用V3版本加解密库,应用程序需要调用多个API才能完成 一个ECDSA Verification,而使用V4的加解密库只需要两个API即可完成。' T/ m# l# j3 c( M8 S
9 c1 E6 |& H# x3 I, w! ]
V3 - int32_t rv;& b. J' Y/ |6 V4 P
- EC_stt EC_st;* }% u6 n1 v, W6 h
- membuf_stt Crypto_Buffer;
6 r+ S' u7 s! L/ J' _& I9 E - ECpoint_stt *PubKey = NULL;
, \5 k6 F" M g7 F. i5 e - ECDSAsignature_stt *sign = NULL;
, j* W' _9 y/ Y3 y0 b' U - uint8_t membuf[MAX_MEMBUF_SIZE];
0 M7 h8 L; g. U+ q - ECDSAverifyCtx_stt verctx;1 {* U" }% t2 j9 |) D$ t
- : G# ]* Z( u; `6 e* d
- uint8_t pub_x[] = {…}, pub_y[] = {…};
. H; l" c: T% @ y - uint8_t sign_r[] = {…}, sign_s[] = {…};9 ], z% x( t9 Y, Z6 p1 p$ ?* Q! `
- uint8_t digest[] = {…};4 m9 ^( P. v2 }
- 4 n, E$ m+ J4 w, G6 _
- Crypto_Buf.pmBuf = membuf;0 Q T- q* o! w D/ Z* z$ H
- Crypto_Buf.mUsed = 0;# ?2 i; L" x0 N
- Crypto_Buf.mSize = sizeof(membuf);2 ~' m* A% K4 p7 O* I. c9 y( x* s6 n
" i. E$ m% h) I. x1 [/ j( U- /* Init the EC main struct */" O. x, k7 q+ c9 Y0 W) j$ a
- rv = ECCinitEC(&EC_st, &Crypto_Buf);
! X0 Q! ^( Q* L, `
1 _, Y8 K+ E2 A0 r4 B- /* Init the public key */( y: s5 k: D' ~( F0 K7 R/ ]
- ECCinitPoint(&PubKey,
+ T- K* a# A, @& @3 m$ D6 e1 K% f - &EC_st,
" e7 I5 M$ @! P$ T - &Crypto_Buf);7 ^5 k( x: j) T: U: k
- ECCsetPointCoordinate(PubKey,
" G j, ]! D) X. P- X' X V - E_ECC_POINT_COORDINATE_X,
: j, V" T7 q3 }( a2 M6 } - pub_x," C0 x0 f9 A8 q1 \6 I1 C
- sizeof(pub_x));
. `, l5 O* V' r a0 A* D2 L1 ]: C - ECCsetPointCoordinate(PubKey,
# n) l5 D# v, S7 S - E_ECC_POINT_COORDINATE_Y,' I% c C7 F) n$ C% ]
- pub_y,
' C' h0 {" a$ L5 Q - sizeof(pub_y));. ~0 z, Z- [. B+ Y- j. O: {' x
- ! ^0 W5 {. P2 D
- /* Init the signature */6 S3 p+ e5 a! b g+ e
- ECDSAinitSign(&sign,- S2 j% j2 [9 b1 j5 a1 C
- &EC_st,
- Y- D8 f6 ~! ?4 E - &Crypto_Buf);5 \9 n! e1 V/ ~" j& `2 Y7 G- a
- ECDSAsetSignature(sign,& V% E3 e" `' T* m$ v& z& N" x, B
- E_ECDSA_SIGNATURE_R_VALUE,
~* L4 X8 R3 L# g6 v" `2 \ - sign_r, sizeof(sign_r));0 U& f& M! i- A( c
- ECDSAsetSignature(sign,; F1 k" M8 @) V% M- {
- E_ECDSA_SIGNATURE_S_VALUE,$ a. Z4 s- P) l$ w: J+ I
- sign_s, sizeof(sign_s));
. W' f3 ] |" w7 x
2 l( W7 d/ Z7 k/ j) w, ~1 w! J* B- /* Verification */
" }3 @6 ~! u' C6 @! A7 A - verif_ctx.pmEC = &EC_st;
4 T1 h* d/ B9 U - verif_ctx.pmPubKey = PubKey;8 F: O/ Q# ~- a* E5 v2 s5 u$ T* U; [+ @* O
- rv = ECDSAverify(digest,9 J* J% ?# c: |, f9 K. O
- sizeof(digest),+ q7 m; i$ E+ A
- sign,
. i" j) y8 s0 b% B - &verif_ctx,
& j1 x4 ^4 S! X8 p( U* U" S+ k) o - &Crypto_Buf);
V4 - 4 M Y9 w" D2 D
- cmox_ecc_retval_t rv;6 j" F/ I$ N! k1 b( f
- cmox_ecc_handle_t Ecc_Ctx;
* @& o0 R$ _" H T$ ` - uint8_t membuf[MAX_MEMBUF_SIZE];4 h+ Z" |0 C7 t- [5 F. H
- uint32_t fault_check = CMOX_ECC_AUTH_FAIL;
^9 o& U. `, r, r - 8 r" R" h; N9 I; ]3 v
- uint8_t pubkey[] = {…}, digest[] = {…};
% b+ m A' h0 a- V% I - uint8_t signature[] = {…};( ~3 F3 Q6 n. F. e" c" V% o6 |
- 3 i; B3 q* c0 G5 t- I5 J
- /* Construct a ECC context */( s5 G# {! [ \" Y. Q3 z4 M V2 ?
- cmox_ecc_construct(&Ecc_Ctx,; d/ w9 a- X7 K' j6 g/ V
- CMOX_ECC256_MATH_FUNCS,
7 Q3 [; [' Q6 h6 j1 d2 P - membuf, sizeof(membuf));
7 C" X( V4 ~# c/ c$ a1 H - 4 o- L2 o' m9 B# q) w
- /* Verify directly the signature passing
J8 \6 c5 H: g - all the needed parameters */% b2 x* m+ d) [5 Q% w2 H8 \3 b6 O
- rv = cmox_ecdsa_verify(&Ecc_Ctx,
: G, f1 ?1 `6 V0 S. b5 t8 i - CMOX_ECC_CURVE_SECP256R1,6 h2 F; K# T' g" E/ g6 N
- pubkey, pubkey(Public_Key),& M0 l O. j) a) f
- digest, sizeof(digest),
, h, t) |$ t7 J% G( U( G - signature, sizeof(signature),) Y, R# W q0 {7 m3 `: A
- &fault_check);
% J$ r# d; R/ V' |6 u# q# a
4 y9 C0 { T. x p; |. r0 L7 `0 F# X/ I
1 o0 f, z. k4 k' W
- L4 I/ H/ i, ]# m6 B0 q! `2 i
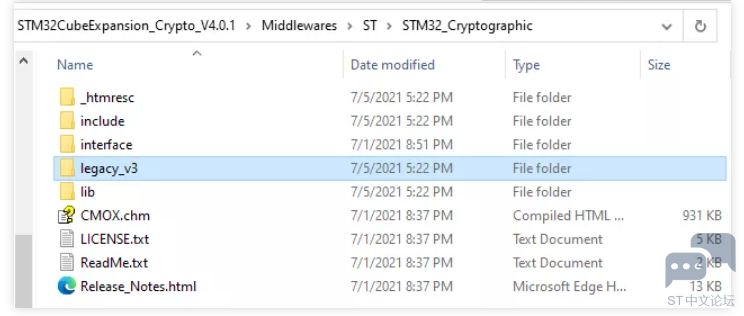
在V4的软件包中,还提供了一个wrapper实现,帮助以前V3的使用者快速切换到V4的,这个wrapper允许应用继续沿用V3 API但使用V4的库。当然,这种用法虽然快速切换到V4,但却不能最大化地利用V4的新优点,不是推荐用法,仅仅作为快速切换的目的使用。
8 c4 ~+ h# H# R# O算法认证
, z& A @. ^8 q: M
8 n* o9 }% F9 l! ^! Y: GV4提供的加解密库经过了NIST CAVP(Cryptographic Algorithm Validation Program)的认证。
& Z4 M: @1 h) U2 Y# J% F; \+ N$ ^4 _% C6 y# P# U- v( I, Y) W3 R
( B8 ]( ]+ M( V8 ^# t
认证测试覆盖了不同的性能和代码大小的配置方式(前面提到的可以通过头文件的宏定义进行的配置选择)
# r( A/ r6 K. Q# F1 s3 @认证基于Cortex®-M内核,而不是和某个特定的STM32系列绑定,所以可以适用于所有STM32系列
4 W& z, h8 \/ L8 y# d
" k ^6 G" N2 G" E有关加解密库认证的详细信息可以参考此链接:https://wiki.stmicroelectronics. ... rary_Certifications. k6 Y% D, e9 m" V9 T; D
% Q% U2 v9 ~0 `- W2 Y
4 W# i6 K1 y$ k
资源链接 * ^2 j) e; {& r# ^- c
9 O8 K) E t7 u/ L0 N; |( d/ N* F/ \文档
( A- V6 a. r! s# @1 q所有Cryptolib V4相关的文档都通过STM32 MCU Wiki以网页形式提供,不再提供单独的UM和其他文档:https://wiki.st.com/stm32mcu/wiki/Category:Cryptographic_library
, s2 p6 s p0 v$ Z" A
/ y u5 ]% k1 U" X; h" h
& Q) |; }- Y+ U内容包括8 W! L$ c2 w Y2 ^
% T+ B7 V) y& x
: i: y( k& P+ t% a& S) N" I加解密库简介、使用指南、密码学算法的基础知识" Q( W! I5 ~/ Z# A. e( j, h$ i
如何安全地使用加解密库、如何实现HKDF、加解密库认证信息、如何迁移到新版加解密库
/ b# a" i/ x$ B c. G3 R/ _加解密库的性能及资源占用信息
. H, F! C8 b. L" f5 c4 T下载页面1 A% s, X/ O, `/ k2 K$ W9 L
V4版本加解密库可以从XCUBE-CRYPTOLIB常规的网址下载:
! p0 ~# [$ y/ X0 C6 I; L1 P4 hhttps://www.st.com/en/embedded-software/x-cube-cryptolib.html
- V3 y# z4 l9 C2 G d$ b! x3 y; s6 J+ g
& z, }+ q" q1 C2 [' u& a& u
V3版本加解密库可以通过以下链接下载: z7 C) z- D5 n: P u: [
https://www.st.com/en/embedded-software/x-cube-crypto-v3.html, N j8 W& s" G+ e
% _. R5 N/ p7 j8 [# i; j2 c
: w. J' f" \8 F% A! e6 }6 Q
% Z- {# O$ B1 o
! l3 r/ l7 F8 y5 x7 G# @- f |





 STMCU小助手
发布时间:2021-9-2 18:56

 微信公众号
 手机版