|
本文介绍几款Linux比较实用的工具,希望有所帮助。 1、查看进程占用带宽情况-NethogsNethogs 是一个终端下的网络流量监控工具可以直观的显示每个进程占用的带宽。 [root@localhost ~]#yum-y install libpcap-develncurses-devel 4 H& ^( w2 j. l/ k[root@localhost ~]# tar zxvf nethogs-0.8.0.tar.gz 7 ^5 ~5 B0 K0 S [root@localhost ~]# cd nethogs 6 d& v4 P% A! U3 ] [root@localhost nethogs]# make && make install / N9 I* b7 a- o' N [root@localhost nethogs]# nethogs eth0 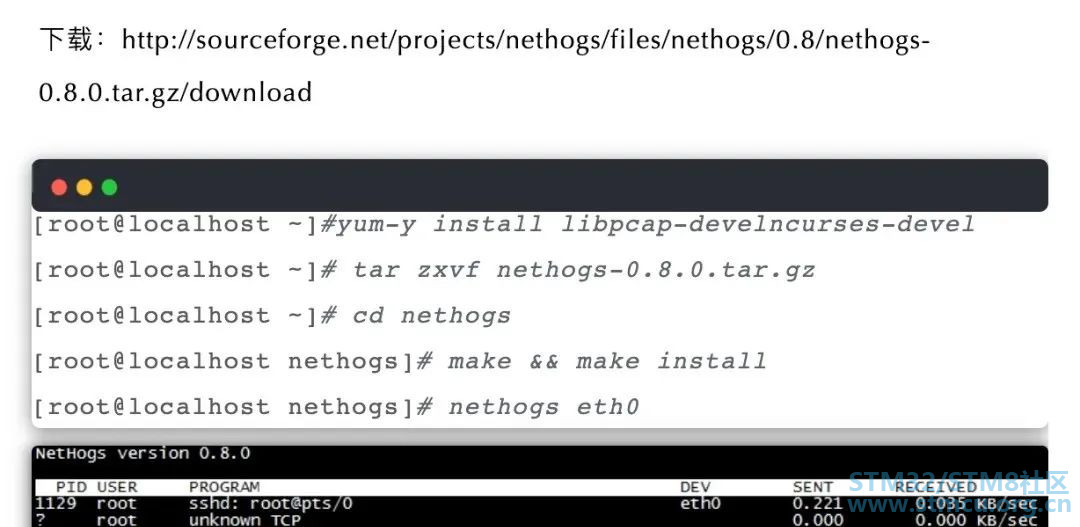
IOZone是一款Linux文件系统性能测试工具 可以测试不同的操作系统中文件系统的读写性能。 [root]# tar xvf iozone3_420.tar " C4 H" T5 z, A# y1 j/ r[root]# cd iozone3_420/src/current/ 3 f6 n: u9 {; f: q [root]# make linux [root]# ./iozone -a -n 512m -g 16g -i 0 -i 1 -i 5 -f /mnt/iozone -Rb ./iozone.xls * ]& c# F- O. p% @. W
IOTop命令是专门显示硬盘IO的命令,界面风格类似top命令。 yum -y install iotop & X' Y+ m% i D' f! n. T5 E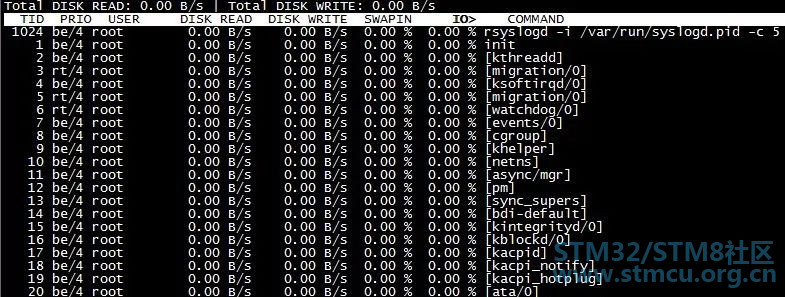
IPtraf是一个运行在Linux下的简单的网络状况分析工具。 # yum -y install iptraf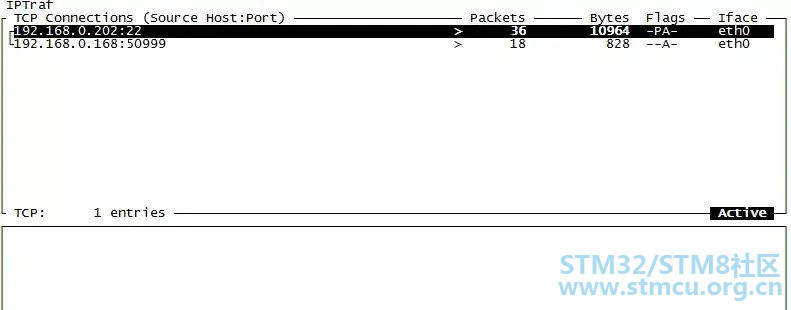
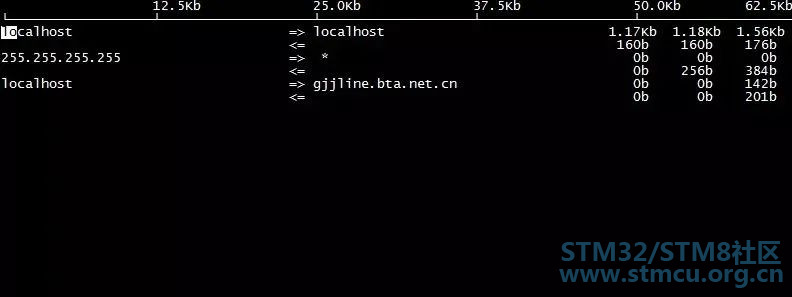
iftop是类似于linux下面top的实时流量监控工具。比iptraf直观些。 [root@localhost ~]# tar zxvf iftop-0.17.tar.gz[root@localhost ~]# cd iftop-0.17 . b8 J: m% `6 q7 Y [root@localhost iftop-0.17]# ./configure ' m3 |2 b- g8 d7 D( M [root@localhost iftop-0.17]# make && make install [root@localhost iftop-0.17]# iftop [root@localhost iftop-0.17]# iftop -i eth0 #指定监控网卡接口
HTop是一个 Linux 下的交互式的进程浏览器可以用来替换Linux下的top命令。 rpm -ivh http://pkgs.repoforge.org/rpmfor ... 2.el6.rf.x86_64.rpm(安装第三方YUM源)yum -y install htop 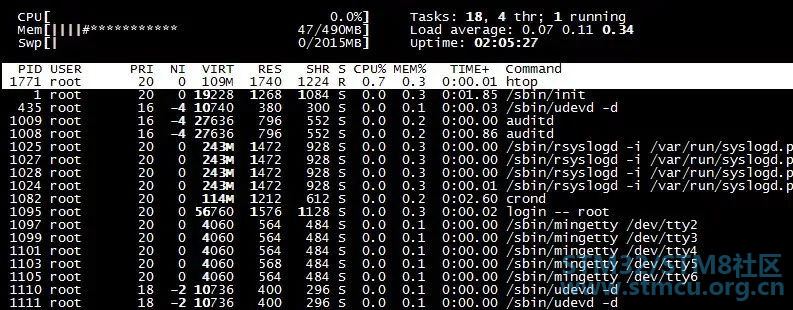
NMON是一种在AIX与各种Linux操作系统上广泛使用的监控与分析工具 chmod +x nmon_x86_64_rhel6 ( V$ H& ]5 V5 u( W: ]mv nmon_x86_64_rhel6 /usr/sbin/nmon [root@localhost ~]# nmon( O0 [0 N) a4 ?; _1 ] 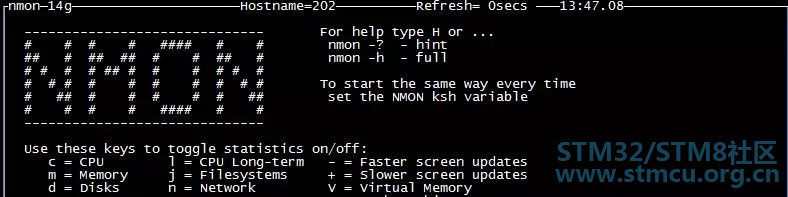
MultiTail是在控制台打开多个窗口用来实现同时监控多个日志文档、类似tail命令的功能的软件。 rpm -ivh http://pkgs.repoforge.org/rpmfor ... 2.el6.rf.x86_64.rpm (安装第三方YUM源); \ W% d6 X; |2 S0 Myum -y installmultitail % s+ z7 p! Q9 `5 F+ @ $ ?' k9 }7 ?' Y0 R- s5 H multitail -e "fail" /var/log/secure #筛选关键字进行监控 ; m- ~3 l- r, ~) {' l0 s - P3 T0 E0 R8 k$ k9 a# ^5 t multitail -l "ping baidu.com" #监控后面的命令-l将要执行的命令 + i) X) T+ ~* b* k* V multitail -i /var/log/messages -i /var/log/secure #-i指定一个文件名 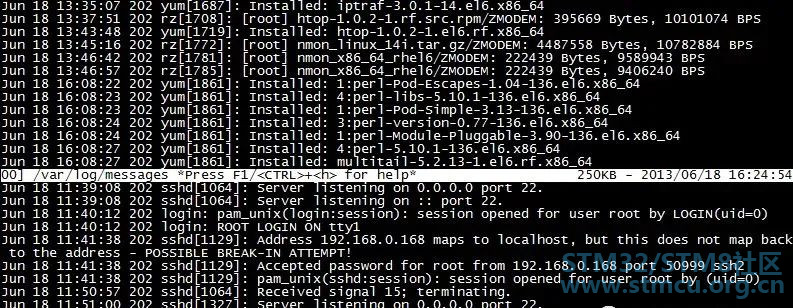
Fail2ban可以监视你的系统日志然后匹配日志的错误信息正则式匹配执行相应的屏蔽动作一般情况下是调用防火墙屏蔽 [root]# cd fail2ban-0.8.11[root]# python setup.py install m }; i$ m/ t+ V( O7 x [root]# cd files/ [root]# cp ./redhat-initd /etc/init.d/fail2ban [root@localhost files]# service fail2ban start [root]# chkconfig --add fail2ban [root]# chkconfig fail2ban on 注:需要配置iptables实用,如果重启iptables了也要重启fail2ban,因为fail2ban的原理是调用iptables实时阻挡外界的攻击。 grep -v "^#" /etc/fail2ban/jail.conf | grep -v "^$" [DEFAULT] ignoreip = 127.0.0.1/8! C: J( s' ^5 w, @1 N b- O7 t7 _ #忽略本机IP bantime= 600 #符合规则后封锁时间 findtime= 6003 q1 O, @7 u. }( ]3 d7 k #在多长时间内符合规则执行封锁如600秒达到3次则执行 maxretry = * y- r/ G! }$ p! {) N #最大尝试次数 backend = auto #日志修改检测日志gamin、polling和auto这三种 usedns = warn [ssh-iptables] enabled= true! j1 i h5 T6 _- R+ D# s #默认是禁用false filter = sshd action = iptables[name=SSH, port=ssh, protocol=tcp] ! x' E) T8 s, P( r: k( b # sendmail-whois[name=SSH,dest=收件人邮箱, sender=发件人邮箱, sendername="Fail2Ban"] logpath= /var/log/sshd.log #响应的错误日志一般在/var/log/secure maxretry = 5! A l8 N' e: K6 E2 f8 z$ u$ Y #尝试错误次数覆盖全局中的maxretry 注:默认所有的应用防护都是关闭的,需要我们手动开启。fail2ban.conf文件是日志信息,jail.conf文件是保护的具体服务和动作配置信息。 [root]# touch /var/log/sshd.log[root]# service fail2ban restart2 `3 ]7 b+ Z7 n* r; N [root]# fail2ban-client status#查看监控已经开启- t- Z7 `: r$ q3 } Status |- Number of jail:1 `- Jail list: ssh-iptables1 Z4 _, r+ ?6 x7 M iptables -L iptables过滤表有fail2ban一条规则 u# d7 x; i2 v7 w7 B( a" d fail2ban-SSHtcp--anywhere anywheretcp dpt:ssh 10、连接会话终端持续化-Tmux Tmux是一个优秀的终端复用软件类似GNU Screen比Screen更加方面、灵活和高效。为了确保连接SSH时掉线不影响任务运行。 rpm -ivh http://pkgs.repoforge.org/rpmfor ... 2.el6.rf.x86_64.rpm(安装第三方YUM源)11、页面显示磁盘空间使用情况-Agedutar zxvf agedu-r9723.tar.gz cd agedu-r9723 ./configure make && make install agedu -s /#-s扫描 agedu -w --address 192.168.0.10:80#-w输入一个网页链接 agedu -w --address 192.168.0.108080 --auth none#--auth关闭认证如果不加端口号会生成一个随机的用浏览器访问 ! U. m: T. _- L5 l4 _/ f. W. Q 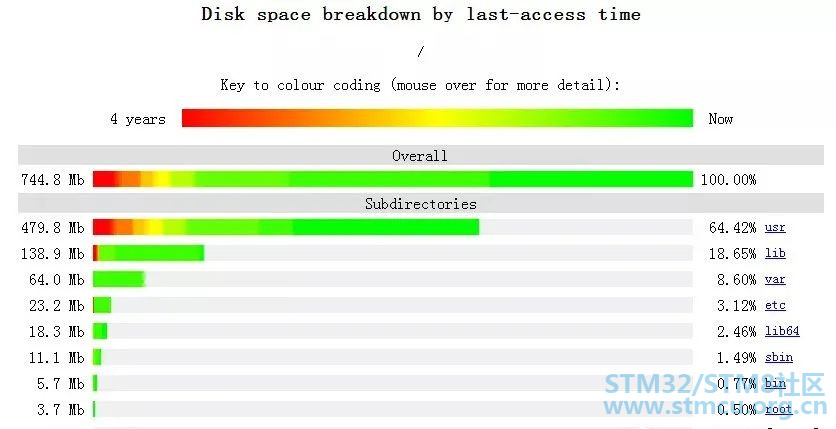
NMap是Linux下的网络连接扫描和嗅探工具包用来扫描网上电脑开放的网络连接端。 tar jxvf nmap-6.40.tar.bz2./configure make && make install [root]# nmap 192.168.0.10 #获取基本信息 [root]# nmap -O 192.168.0.10 #获取系统版本信息 [root]# nmap -A 192.168.0.10 #获取系统综合信息 [root]# nmap 192.168.0.0/24#获取一个网段工作设备基本信息 -sSTCP扫描 -sV系统版本检测6 @$ ], k! \4 p 13、Web压力测试-Httperf Httperf比ab更强大,能测试出web服务能承载的最大服务量及发现潜在问题;比如:内存使用、稳定性。最大优势:可以指定规律进行压力测试,模拟真实环境。 [root]# tar zxvf httperf-0.9.0.tar.gz1 z+ ^3 E( o# u$ ?* l- K0 a[root]# cd httperf-0.9.07 k. v U, v/ i) `, n4 a' q2 D [root]# ./configure [root]# make && make install [root]# httperf --hog --server=192.168.0.202 --uri=/index.html --num-conns= 10000 --wsess=10,10,0.1; P# a& N. X6 H' Y9 |% a1 W 参数说明:
|
 微信公众号
 手机版