




|
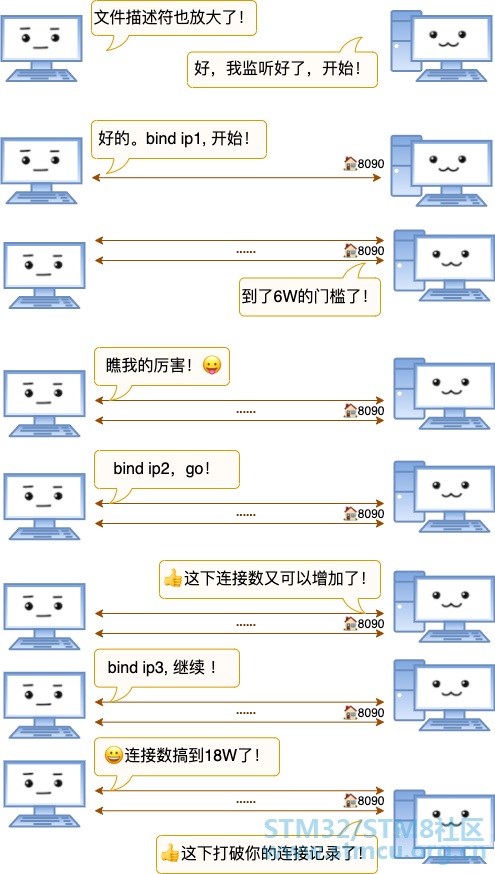
本文给大家实操一下,看看我们在实际操作中,怎么去修改配置,又怎么让客户端和服务器一起把连接数提上去。 相信看了本文之后,大家对单台 Linux 能承载多少连接和TCP会有更深的了解。 , ?2 G% K% y' j8 T6 Q' g% [; { 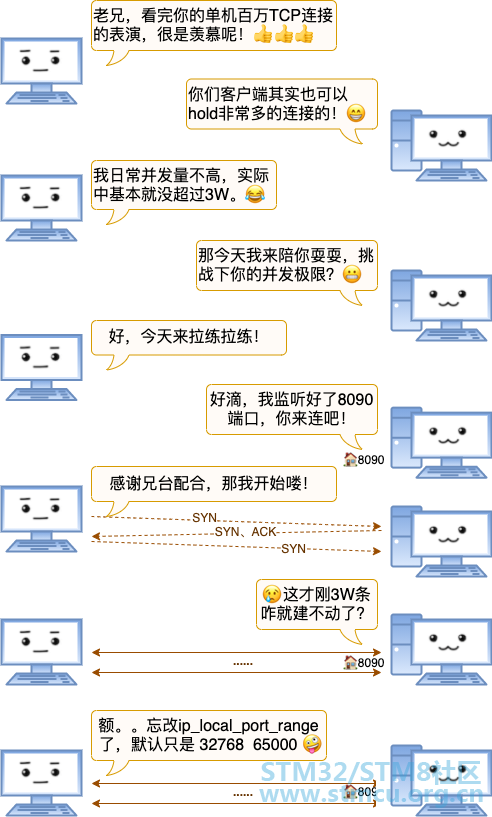
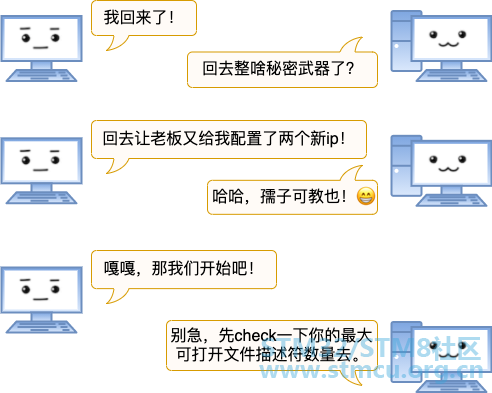
echo 200000 > /proc/sys/fs/file-max8 \& g- _- E" Y0 H % W. Q# K: J+ u6 _ //修改所有用户每个进程可打开文件描述符为20W) A* z* R3 \! {/ p6 }) c5 B( C+ r #vi /etc/sysctl.conf fs.nr_open=210000$ Q6 i# N) }; ]+ R' M* X! @4 E #sysctl -p #vi /etc/security/limits.conf * soft nofile 200000 * hard nofile 200000
f. [! _* P% j/ M/ ? * C' h2 E$ Y6 V, @2 O" \6 Z 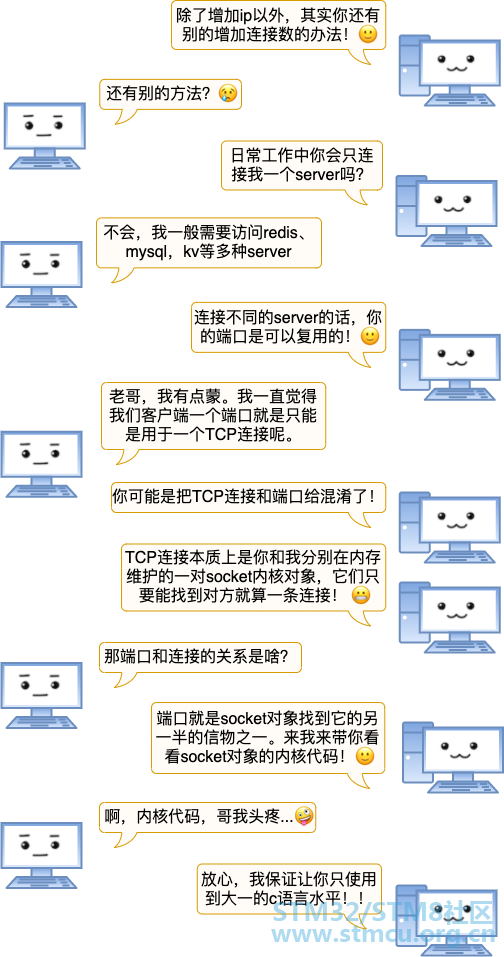
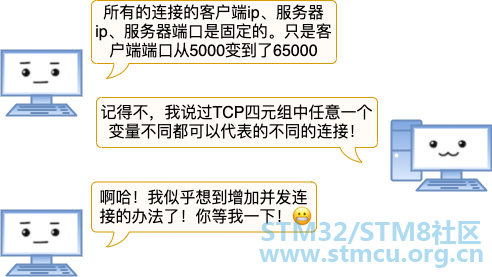
“socket中有一个主要的数据结构sock_common,在它里面有两个联合体。” // file: include/net/sock.hstruct sock_common {1 x1 b" s6 |( z) ^7 R/ ~8 ]; B. u) z union {; m. ]' U* {; K4 V __addrpair skc_addrpair; //TCP连接IP对儿 struct {4 ?1 p- @9 E, J9 d$ n __be32 skc_daddr; __be32 skc_rcv_saddr; }; }; * r& E/ q6 Q- d$ a union { __portpair skc_portpair; //TCP连接端口对儿# Q- [0 u3 n8 c5 ^# { struct {8 `8 e. A: d$ r) }/ T; ~6 y __be16 skc_dport;8 F5 B, l4 S2 |; _ w __u16 skc_num; };+ t0 L- O& r+ q/ H/ V8 N3 k };0 e+ p4 `$ X! `: O3 p* j3 F ...... } } t" C$ N) D$ } “其中skc_addrpair记录的是TCP连接里的IP对儿,skc_portpair记录的是端口对儿。” 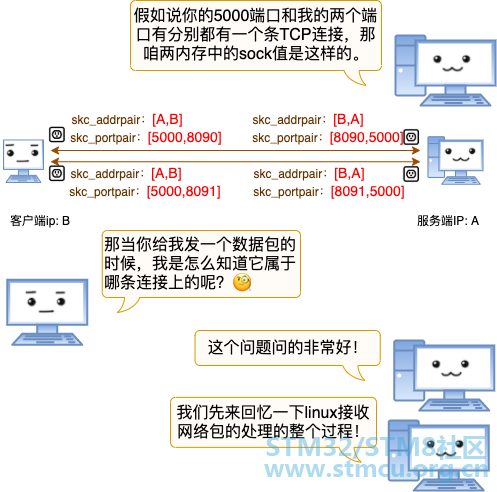
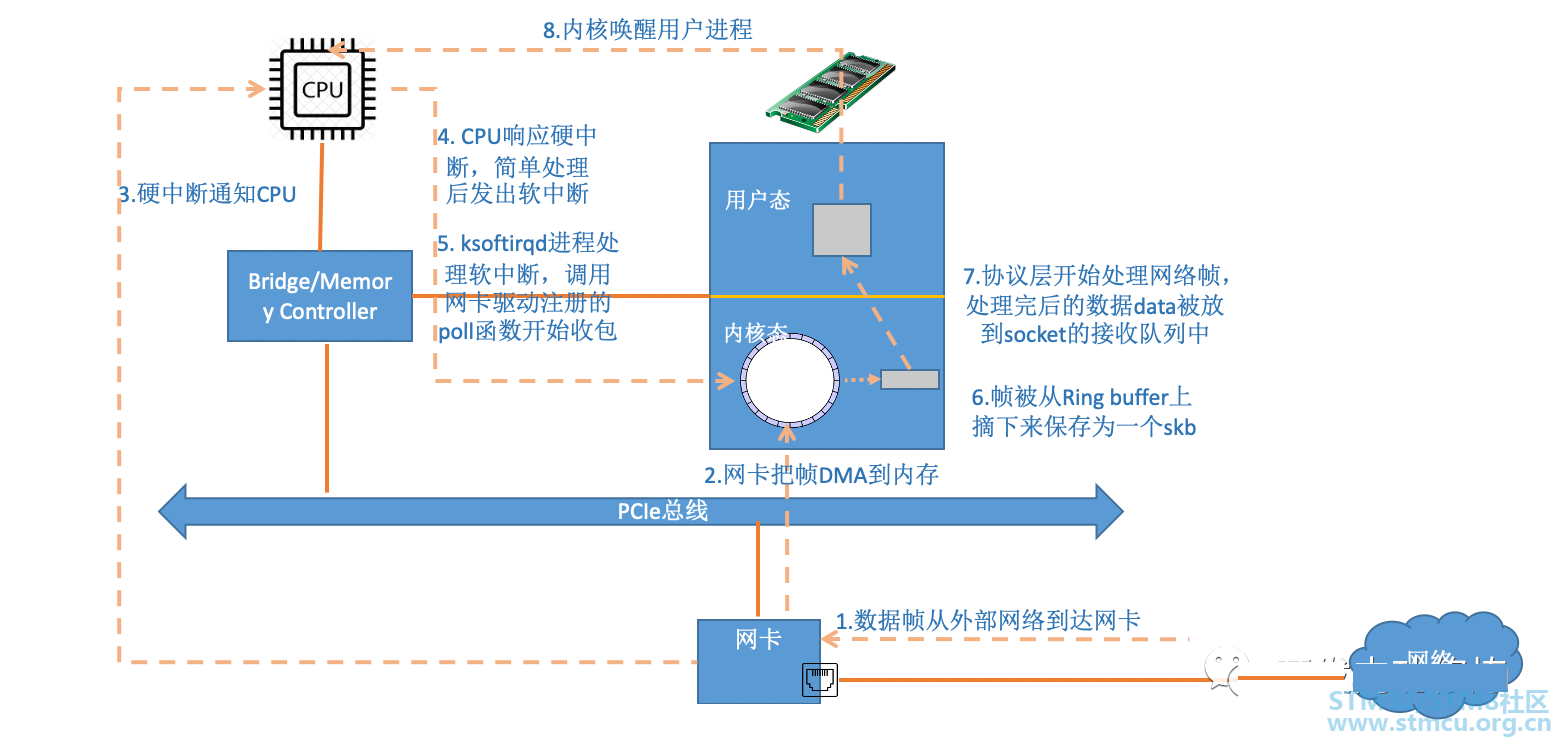
“在网络包到达网卡之后,依次经历DMA、硬中断、软中断等处理,最后被送到socket的接收队列中了。” F1 J: b; [/ a( U" B; \5 G 
“对于TCP协议来说,协议处理的入口函数是tcp_v4_rcv。我们看一下它的代码”% o+ X# `0 F# P2 s7 N0 } // file: net/ipv4/tcp_ipv4.c0 i, J( x6 }0 y" S. l1 g0 F, Wint tcp_v4_rcv(struct sk_buff *skb). p: D* r. [5 Q$ T# J4 ]9 ~9 E { ......' Q& \2 F+ `3 a% ` th = tcp_hdr(skb); //获取tcp header iph = ip_hdr(skb); //获取ip header7 s |5 _- {. ?. K sk = __inet_lookup_skb(&tcp_hashinfo, skb, th->source, th->dest); ......* L/ v7 ]2 c% \8 _2 U6 k } 
static inline struct sock *__inet_lookup(struct net *net, struct inet_hashinfo *hashinfo,# U T% S+ T% D* k' E) { const __be32 saddr, const __be16 sport,5 f' z) J( }* m8 s const __be32 daddr, const __be16 dport, const int dif) { u16 hnum = ntohs(dport);1 X/ `: [# i" g+ v; `2 b7 ?" H struct sock *sk = __inet_lookup_established(net, hashinfo, saddr, sport, daddr, hnum, dif); return sk ? : __inet_lookup_listener(net, hashinfo, saddr, sport, daddr, hnum, dif); }5 G) q0 {8 M4 ] “先判断有没有连接状态的socket,这会走到__inet_lookup_established函数中” struct sock *__inet_lookup_established(struct net *net,# W" |) T- G9 t2 k9 Tstruct inet_hashinfo *hashinfo,& b9 O( I& j$ o- H$ a const __be32 saddr, const __be16 sport,7 N: t: P6 B+ x const __be32 daddr, const u16 hnum, const int dif) { //将源端口、目的端口拼成一个32位int整数 const __portpair ports = INET_COMBINED_PORTS(sport, hnum); ) Z. L1 E* m1 d) s ......6 e) u* O' j1 D" ~0 A 9 T7 o' T; r) E& z8 q //内核用hash的方法加速socket的查找7 I6 I& ^6 M# p% a0 \ unsigned int hash = inet_ehashfn(net, daddr, hnum, saddr, sport); ! q; ~7 r: Q: X \" Q3 n$ r, ] unsigned int slot = hash & hashinfo->ehash_mask; struct inet_ehash_bucket *head = &hashinfo->ehash[slot];' {2 @/ I7 x: U" | / _. x0 \+ c/ r: @ begin:4 [- K4 u; Z2 n7 i% A$ F //遍历链表,逐个对比直到找到. Y* V, Q. Y6 Z4 m6 m4 \+ z sk_nulls_for_each_rcu(sk, node, &head->chain) {2 G1 O- D( O3 k) ?: n) O if (sk->sk_hash != hash)+ u1 r, n2 N: u, B: k continue; if (likely(INET_MATCH(sk, net, acookie, saddr, daddr, ports, dif))) {3 o9 x" \3 j" V3 X9 } if (unlikely(!atomic_inc_not_zero(&sk->sk_refcnt))) goto begintw; if (unlikely(!INET_MATCH(sk, net, acookie, saddr, daddr, ports, dif))) { sock_put(sk);* {3 `' T* p- j0 }$ o4 F" E% E goto begin; } x- m+ M i( L; J$ p4 e goto out; } }% |' M! k$ j, ]2 o5 V } 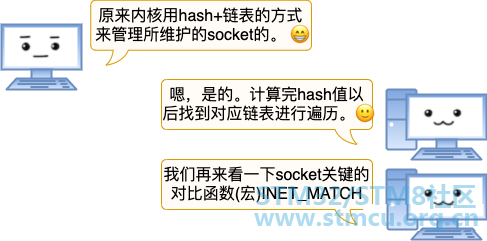
#define INET_MATCH(__sk, __net, __cookie, __saddr, __daddr, __ports, __dif) \, f0 R: Y% n6 ]- A ((inet_sk(__sk)->inet_portpair == (__ports)) && \: S0 o: H1 w& _- E2 ?. ~; D& F (inet_sk(__sk)->inet_daddr == (__saddr)) && \9 S1 V4 A* U+ l' r! V# Y" I; ^ (inet_sk(__sk)->inet_rcv_saddr == (__daddr)) && \8 e9 P- \ m! {: Y# j (!(__sk)->sk_bound_dev_if || \ ((__sk)->sk_bound_dev_if == (__dif))) && \! l5 o8 |* j1 D7 k net_eq(sock_net(__sk), (__net))) a- F6 M. b* Q/ H! |; d( t3 h “在INET_MATCH中将网络包tcp header中的__saddr、__daddr、__ports和Linux中的socket中inet_portpair、inet_daddr、inet_rcv_saddr进行对比。如果匹配socket就找到了。当然除了ip和端口,INET_MATCH还比较了其它一些东东,所以TCP还有五元组、七元组之类的说法。” ! A0 e9 Y5 }' w# A6 ~8 o 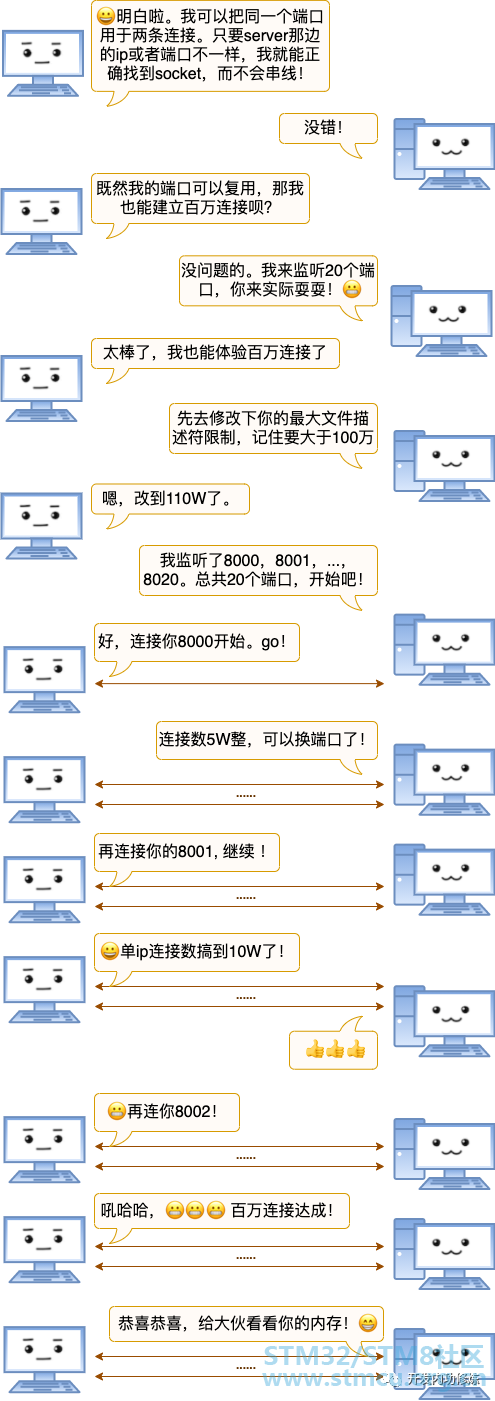
Red Hat Enterprise Linux Server release 6.2 (Santiago) # ss -ant | grep ESTAB |wc -l# q t( y( O% }6 k9 ] 1000013: {* [; ?- J5 m ; H L0 g+ |5 p # cat /proc/meminfo MemTotal: 3925408 kB MemFree: 97748 kB Buffers: 35412 kB Cached: 119600 kB ...... Slab: 3241528 kB 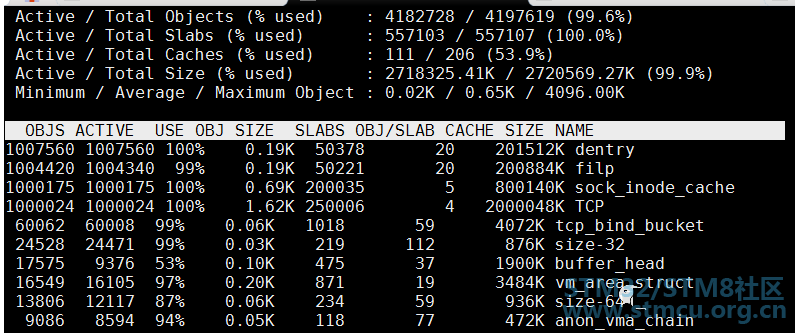
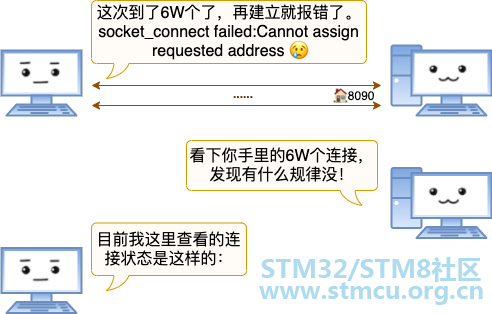
Q; r, Q; i3 z# y* \ E4 t 总结 客户端每建立一个连接就要消耗一个端口,所以很多同学当看到客户端机器上连接数一旦超过3W、5W就紧张的不行,总觉得机器要出问题了。 这篇文章的第一版也是很早就写出来了,不过飞哥又打磨了好长时间才算满意。在文中我们展示了一下 TCP socket的部分内核代码。通过源码来看: TCP连接就是在客户机、服务器上的一对儿的socket。它们都在各自内核对象上记录了双方的ip对儿、端口对儿(也就是我们常说的四元组),通过这个在通信时找到对方。 TCP连接发送方在发送网络包的时候,会把这份信息复制到IP Header上。网络包带着这份信物穿过互联网,到达目的服务器。目的服务器内核会按照 IP 包 header 中携带的信物(四元组)去匹配找到正确的socket(连接)。 在这个过程里我们可以看到,客户端的端口只是这个四元组里的一元而已。哪怕两条连接用的是同一个端口号,只要客户端ip不一样,或者是服务器不一样都不影响内核正确寻找到对应的连接,而不会串线! 所以在客户端增加TCP最大并发能力有两个方法。第一个办法,为客户端配置多个ip。第二个办法,连接多个不同的server。
最后我们亲手实验证明了客户端也可以突破百万的并发量级。相信读过此文的你,以后再也不用再惧怕65535这个数字了。 |
 微信公众号
 手机版


