STMCU-管管
发布时间:2021-6-15 15:25
|
STM32 MCU内建多种安全功能,为设备信息安全打造坚固的平台,在这个平台的基础上进而可以运行可信的进程以及密码学操作。STM32 MCU底层硬件具备的安全能力能够覆盖存储访问保护、代码/系统隔离、启动入口限定、防篡改检测、密码学算法加速等多方面的安全需求,例如:$ F$ J! u ~, w; P! G; A 2 d. K1 d2 p7 s) V' K6 Q2 [3 Z 身份识别:UID, OTP 4 h; a, U1 ^+ U1 x+ I' n 存储访问保护/软件IP保护:RDP(读保护),WRP(写保护),PCROP(专有代码保护),OTFDEC(On-The-Fly Decryption实时解密模块) . ]! r8 S/ L) t0 s4 g Z: b5 N 代码/系统隔离:MPU,Firewall(防火墙),TrustZone,Secure User Memory(安全用户存储区)' v9 @6 X9 i5 \$ j7 i9 I6 B$ J 启动入口限定:RDP2,BOOTLOCK(启动锁定) ! Y+ `+ f% y( u* k# m$ a! T 防篡改检测:Anti-Tamper & K" ^/ V+ _5 a2 k1 ^( l , ^; D# m, r5 z! S& p& V 密码学算法硬件:AES,HASH,PKA,TRNG 芯片硬件安全功能结合软件能够实现更多应用层的安全功能,例如安全启动,安全更新,安全存储,安全通信,可信执行环境等等。 这次我们将手把手教你如何基于防火墙和PCROP在STM32L0上实现关键数据和代码保护。 : u* s% F9 k% y% G- S+ X STM32L现有5大子系列,STM32L0、STM32L1、STM32L4/STM32L4+和刚刚宣布量产的STM32L5,为低功耗应用提供了完整的解决方案。- w7 h- t! [% H# j/ x8 Y STM32L0系列是意法半导体的入门级32位超低功耗MCU产品组合,旨在实现卓越的低功耗水平。由此产生了真正的超低功耗MCU,125℃时的功耗为世界最低。ARM® Cortex®-M0+内核与STM32超低功耗特性的独有结合,使STM32L0非常适合电池供电或供电来自能量收集的应用。; p' y5 w- ?: g& z; A! a 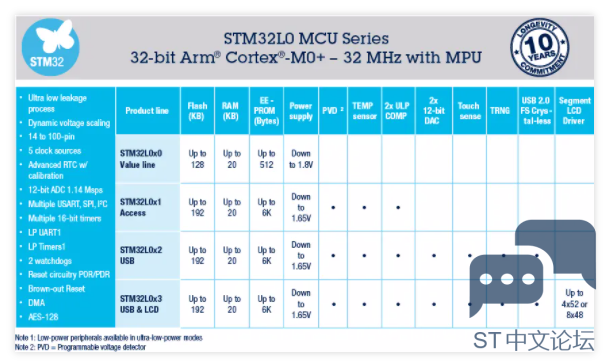
STM32L0和STM32L4系列的硬件除了通常的RDP、WRP,还带有Firewall和PCROP硬件安全特性。使用STM32的security硬件模块(Firewall和PCROP)实现对关键数据(密钥)的保护:应用代码可以使用加解密功能,但是无法拿到密钥。本方案提供了在STM32L073(STM32L073-Nucleo)上的参考实现,以及相应测试代码。 " V, D, ~7 S& @ 方案包的内容包括: ' J& j( E0 k) p& i4 u6 C 三个IDE下的示例工程:IAR,MDK,STM32CubeIDE- ~# K/ c6 E. B- u8 r3 P, Y # L) m. n( e$ p4 L0 ? 方案介绍文档 2 A8 I0 {/ e$ `3 N5 O 3 D* ]; G7 n3 r$ W' J5 C6 N. T- v 脚本工具(生成秘钥相关文件)% k' a# t2 k+ H' s2 k ) n4 C/ z7 X: ~( J PCROP私有代码保护 , z. F$ @' Y) I, [PCROP提供了一个额外层次的代码保护,PCROP可以设置内部Flash的指定区域成为只能执行的代码区域,该区域无法被读取(作为数据),修改或擦除,也就是说无论是通过调试器还是芯片运行的代码(包括运行在PCROP区域内部的代码本身)都无法读取PCROP保护区域的指令,而且,即使在RDP0的状态下,PCROP所保护的区域也无法通过调试器进行数据读取。 ; u0 `. g" J2 q1 z( A1 e PCROP的常见用途是联合开发,对部分软件IP进行保护,受保护部分的代码不能被二次开发用户读出或修改,但是其中的函数API可以被调用。PCROP同时也可以成为对数据进行某种程度保护的手段,这时候,需要将被保护的数据转换成一段指令,只有执行该段指令之后,数据才会被恢复到寄存器或者RAM当中。 5 G% b0 ?3 F1 p2 ~( P PCROP主要防止来自CPU、DMA以及通过调试端口的数据访问;PCROP主要保护用户片上Flash的一段区域(由选项字节设置区域范围,保护上电即生效)。其保护机制是PCROP区域仅能被指令访问,不允许数据访问(包括DMA 、调试访问) 。7 t7 }6 [& _; x Y+ I9 L0 W, }( _: m( U 主要用途包括:4 i0 |" X/ L- `3 E 4 I! e/ {# \2 K 常用于保护关键代码,只可被执行,不能被读出(dump)3 Y, j0 r' g. c% a( m s0 h7 z 防止内部攻击:注入恶意程序读取关键代码 防止外部攻击:来自调试端口的读取1 F' C* l7 ?0 B% B$ n, ]) H1 o4 P 也可用于保护“代码化的” 关键常数数据# ]0 ~- \' J7 d6 z. {6 r 需要先将关键常数转换成代码% [3 o1 n% `6 H, D CPU执行这段代码,会把关键数据恢复到SRAM或者寄存器中,这段SRAM再 使用STM32的其他存储和执行保护模块,比如Firewall保护,防止恢复出来的 关键数据被用户代码直接读取;或者寄存器本身是WO属性 9 ?3 v3 W( y. b0 u I Firewall防火墙 ' n6 @' f8 B% ]* x; r( U& H3 n. _: W4 }1 H( i3 q 使用Firewall防火墙硬件IP,可以在片上Flash和RAM中隔离出一块隔离区,该隔离区具有唯一的入口,只有从该入口进入后防火墙隔离区域内的代码和数据才能够被执行和访问,从防火墙保护区域跳转出去之前也必须进行关闭操作才能够允许跳转,也就是说函数只能从设计允许的出口退出,除此之外的任意的调用、访问和跳转都会引发系统复位。 # ~( i) N( \) ?+ N! r7 L 通过防火墙提供的隔离功能,部分关键的软件功能和数据可以放置于防火墙隔离区内,防火墙外的应用程序只能够通过防火墙提供的唯一入口函数调用防火墙内部的功能,而无法直接看到其中的代码或者数据,起到将关键操作与系统其它部分的软件隔离开的作用。 防火墙的功能是系统运行后动态开启的,而不是来自OptionByte的静态设置,但是防火墙一旦使能,则在当前的Power Cycle始终有效,且不能被禁止,直到下一次复位。' j' @* W y& B7 S, c3 X 具有防火墙功能的STM32系列包括STM32L0和STM32L4。 / X- x; F% J# F: Y 防火墙主要用于防护CPU,DMA,保护用户片上Flash、片上EEPROM 和 片上SRAM上的指定区域(防火墙里的区域)。9 [8 Z' U* \8 f/ \/ v# }# ]$ H 保护机制: G6 a9 K/ c7 g! s 1 x5 p0 b( ?( _' j( G& E! G 防火墙里的代码、数据不能被墙外的代码直接访问- D. v' u0 f% a* u# O$ T) i0 p ! f+ m! T+ P* l+ `, q# J& O 必须走固定入口(Call Gate)进入墙里再访问 出去(跳转到防火墙以外的代码)之前必须置位寄存器 否则产生系统复位" `7 _( { p3 d (对中断的影响: 进墙之前,应用需要关中断;出墙之后,应用需要开中断)$ o5 c6 ]% M- C y& e% [$ f7 }7 Q ^ v) W- {. x. m# g A- Q# v `( |9 g 由寄存器设置范围并使能,即上电缺省没有保护 8 X' [7 ~ z% y% V# n 3 C1 L9 ]8 v+ E' H, V# E6 s5 l 一旦防火墙使能,保护生效直到下一次系统复位 ; N7 r1 Y; L5 K& D 使用PCROP和防火墙保护关键数据和操作: 密钥及使用密钥的加解密操作% `4 Q l7 b1 F0 k4 \ 4 S9 e) A t1 s * B( d- ]5 J {2 W0 }& U4 h% I 加解密函数放在防火墙(Firewall)的Code segment / e6 \" h% k8 H3 P 终端客户的密钥代码化后,放在PCROP区域里,该区域也是防火墙的一部分;执行密钥代码把密钥数据恢复到也由防火墙保护的SRAM中' D1 [0 | f, d9 z , v9 k$ ^* W. h; B J# I 墙外的用户代码要调用加解密函数,必须走固定的地址进入(防火墙Call Gate),并以参数的形式指定调用具体的加解密函数( F* o) J5 f* s) t" V% H 0 n5 E# r* U3 U# a2 J* ~. |. _ 墙内的加解密函数调用同在墙内的密钥代码,从而把密钥数据恢复到SRAM中,供加解密函数使用 1 i) B* d8 z( o/ o5 q$ e 墙外的代码不能直接调用墙内的加解密函数,也不能直接读写墙内的数据,否则系统复位0 g9 U9 O2 p7 o; l* @# d 保护方案图解 2 ^/ w% q& S4 f4 v0 c/ U0 M! H9 ~* r 允许的访问: $ B$ [2 ^, [3 o% R 墙外代码通过callgate进入墙内,调用墙内代码! V7 { U& i( ?) q" ~+ I . W0 K; B8 j; A2 {1 k3 I 墙内代码执行也在墙内的PCROP区域8 c, [8 a% h- l. u. s , m$ c9 e8 b/ J% P" M( c1 z; ^ 墙内代码读写墙内的数据 非法的访问:) E. o6 _/ r) z; Z % y& }8 E5 k7 O: y 墙外代码企图直接调用墙内代码, g3 U6 _, \& F& Q- V2 G: K; e- L 6 H# r ]0 C5 e. F) a" Q 墙内代码读写墙的PCROP区域2 E7 b, I: g& K" S) ] # H3 k' _$ Y- R b3 V0 g; g 7 [9 U/ H) D1 n2 e* { 墙外代码企图直接读写墙内数据 8 T* _& x, O. T. c3 ] 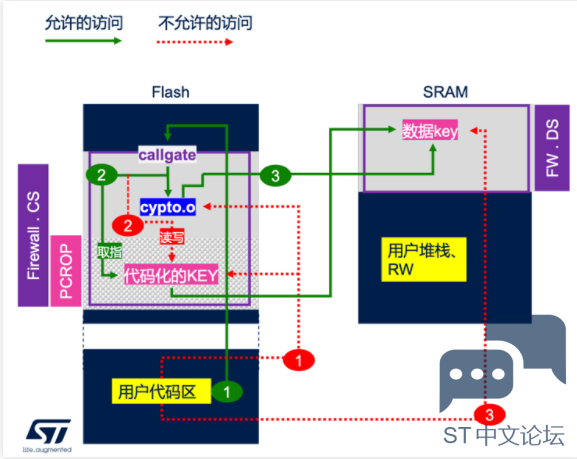
3 M. Q. c) c; d5 v5 S9 Q. v 和不使用PCROP和防火墙的普通方案比较:- w. r& E0 q; x* o : M' Y. W" r4 i/ y0 C' ~! P 未使用PCROP、FW功能的方案; i @3 Q+ x" R; x- w % X1 t$ H q4 K/ @: _+ p3 O ; Z) X {" ]& F) e3 q 密钥数据未受保护5 {4 p* ~- v2 x1 y) n1 y 0 I. y8 c: u$ W$ Y. g6 r4 { \ 内部攻击,注入的恶意程序可以直接读取3 ~* o; [& x, M 外部攻击,通过调试probe可以读取(没有 RDP的情况下) 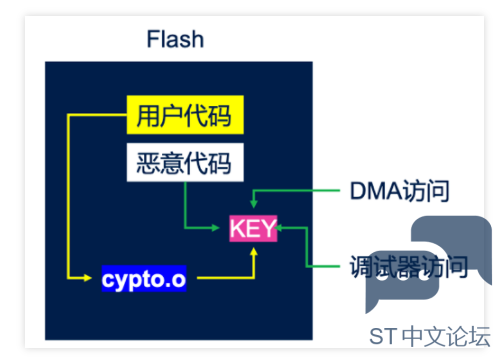
* F7 A( e' ], ]+ C/ T 2 c6 Y' H x. M0 G1 s4 I' m 本方案0 T; ~/ }- W9 { & U: y& Q, }/ E+ k 密钥数据被PCROP和Fire wall双重保护 r& j% h6 S; Z/ R4 c ( ^' b: E ]7 H. x" v! h 加解密功能被Fire wall保护 & E1 k, [ T* f F) P1 z 墙外代码可以使用加解密功能,但得不到密钥数据6 P+ _ B9 r2 h0 d2 g+ [* {- x: ]0 o7 W( e 
: L) T4 \9 E" F STM32L0上的密钥保护方案示例 STM32L0的PCROP* w# o, p& l) \+ `, i 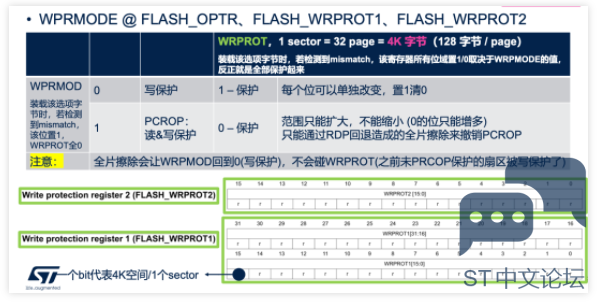
STM32L0的Firewall 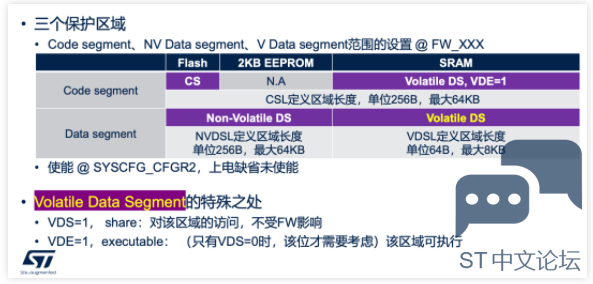
STM32L0上的密钥保护Demo(1)" W) t: P' Z5 C* m 
( D/ k' Y% c3 T0 M5 u# ` STM32L0上的密钥保护Demo(2)( V! f7 }: Y. ?: H @3 |$ \) X 
STM32L0上的密钥保护Demo(3) 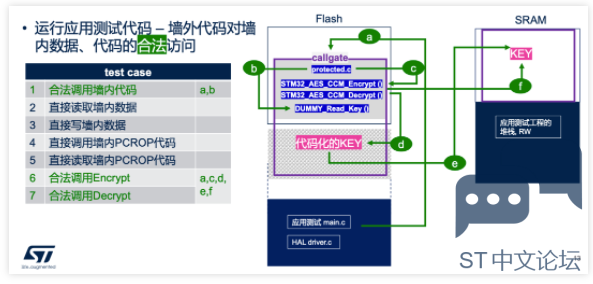
墙外代码合法调用墙内代码:走Callgate进入2 N. e% a3 @3 B" }) l# y E; o * j+ `4 o. p$ F- M 外部代码访问墙里的代码,进入callgate之前需要关中断,退出后开中断 SE_EnterSecureMode&SE_ExitSecureMode, `' P. y' M( P W* ?# E 给函数指针赋值 fp=...CALL_GATE_FUNCTIOIN_ADDR +1 = 0x0800 0505 # U# G2 A1 ~. ? $ P: _' P" e e9 ?* O- A3 k 该函数指针带两个参数,发起调用 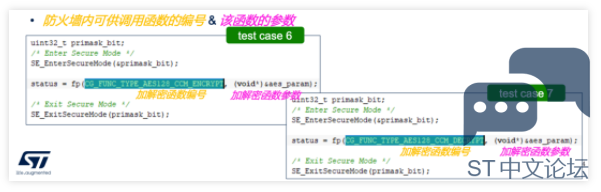
墙内代码可以随意调用墙内代码、数据$ V3 S' s2 i/ J0 p. t2 y 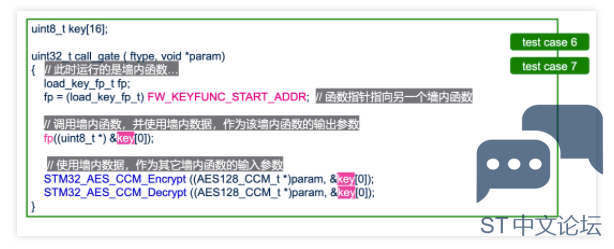
: L w# A! A$ i) o! J STM32L0上的密钥保护Demo(4)3 H* _6 m. J& x1 r: {9 k5 Q$ B 
! k3 Z# Q- T2 H! C 墙外代码的非法访问,被识别和阻止 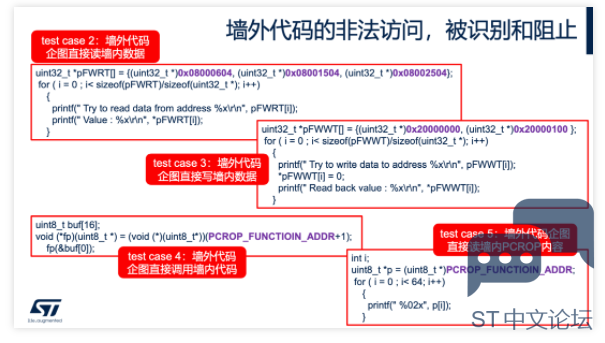
应用key的生成和烧录1 R" [( D v& @9 _9 T1 B 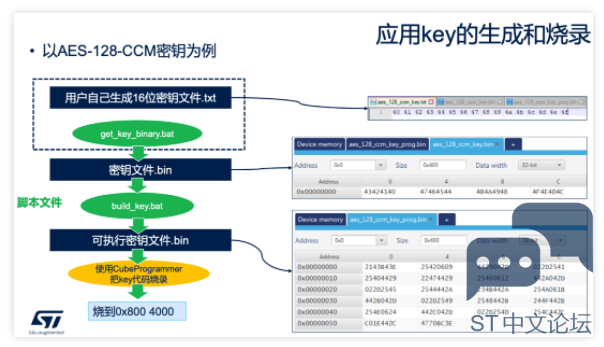
% X+ W2 {9 Q, b 例程Setup ! p" `1 k2 }1 _! Y- V0 }7 R5 n8 v5 U c& _% Q; v; c ·解压缩例程包 ·下载X-Cube-Cryptolib软件包(https://www.st.com/x-cube-cryptolib),将软件包中FW库 L0对应目录下的Middlewares文件夹拷贝到例程包对应位置(参见下面左图)/ {: ~; J; V* j ·使用你熟悉的IDE,分别打开Boot和App两个工程,编译后分别下载 ·使用STM32CubeProgrammer把例程包里的密钥文件烧写到0x08004000(参见下面右图) ·使用STM32CubeProgrammer设置0x08004000开始的4KB区域为PCROP保护4 d A& E3 u3 ~* O ·STM32L0上,闪存扇区的“写保护”和“PCROP保护”都由WRPOT控制9 {. M C6 q- l* w7 i3 D ·当WRPMOD=1,WRPOT=0,表示对应扇区被PCROP+ c6 @! E% p# G/ x( l, R ·勾选WRPMOD;除了WRPOT4之外,其他WRPOTx都勾选上' c0 i1 U! b6 r* y p% J _ ·打开串口调试助手 115200,8 bit数据位,1 bit停止位;无校验位,无流控 ·STM32L073-Nucleo板:按复位键,运行3 J% r j) w+ n" m' n+ T 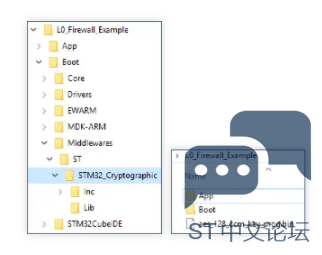
4 S/ O2 |) h' k7 ?5 w 测试案例(1) % u8 d. `9 j9 h# c! C5 _7 j ) x; k& w9 C' q# y 代码化KEY未烧录或已擦除:使用hardcode的缺省Key l, h4 c5 {1 v7 w0 d/ i) p BL不会设置和使能防火墙 4 B4 H3 A0 H0 C$ Y9 b) I6 R" G4 W 用户未使能PCROP+ @0 f" A/ e% u- H ! E# J2 ~7 z. `1 T- t case 2: 读取墙内数据 → OK case 3: 写墙内数据 → OK1 J3 ]. r9 {7 |! \5 G/ X J$ M8 u case 4:直接调用敏感代码 → 执行0指令码, hard fault6 T, U9 x- s# k+ c* k) W case 5:直接读取敏感数据 → OK, o; s* I# r- ^" \' i case 6:合法调用加密函数 → 加密失败/ v U, Q! S/ m case 7:合法调用解密函数 → 解密失败 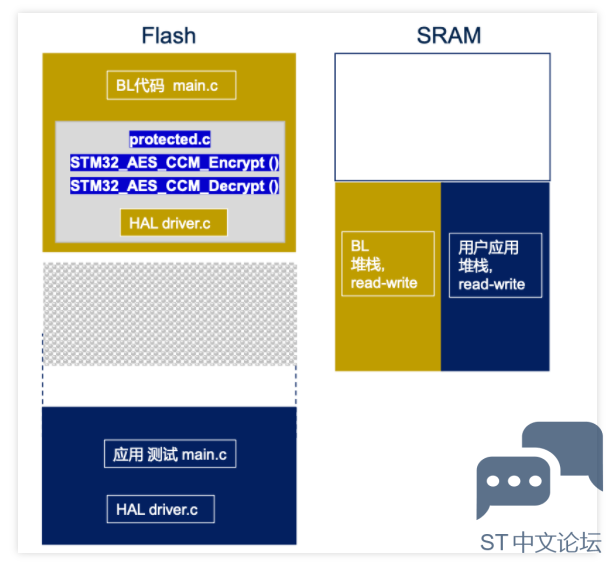
# K) L1 m: M+ j* D( } 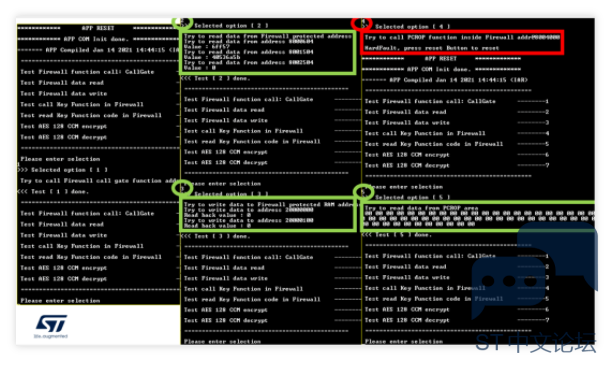

+ x- s' `6 u9 r* w 测试案例(2)5 H* C# F. m; X9 m! u 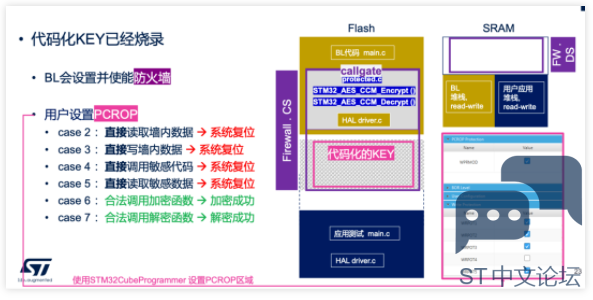

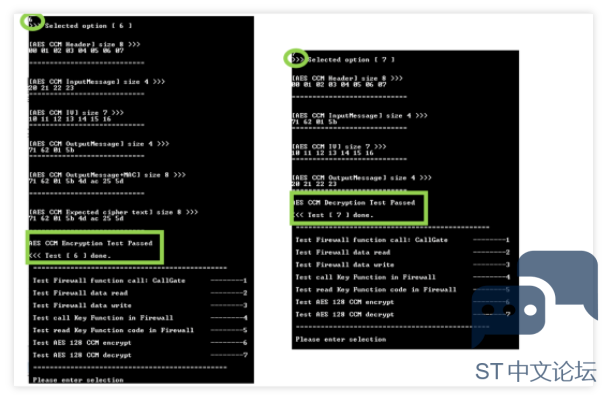
; M) J. C" T6 @4 b( e4 P$ n IDE相关的链接文件 存储区域分配及其Layout 
2 ~6 `7 m* S; x+ f: D0 g G P 把函数放到指定地址 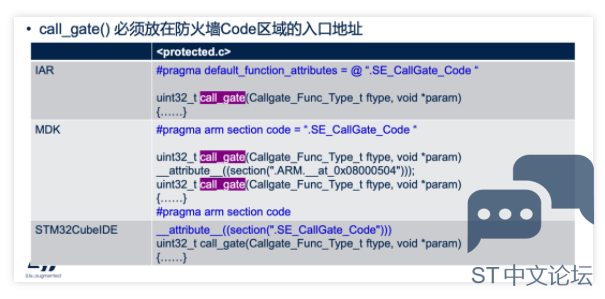
* b+ W. j s4 J; W/ {1 k" t 通过链接文件实现期望的存储区分配- Boot工程,IAR环境下的 linker.icf 文件 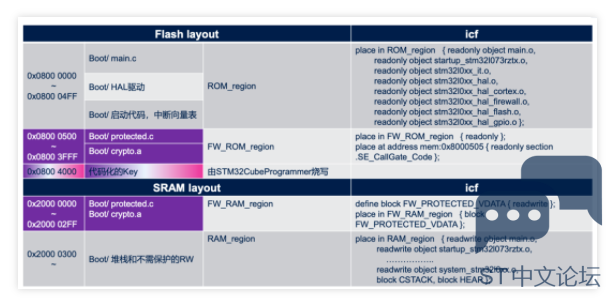
通过链接文件实现期望的存储区分配—— Boot工程,MDK环境下的 linker.sct 文件6 b9 I. }9 X$ f$ E7 K 
通过链接文件实现期望的存储区分配 ——Boot工程,STM32CubeIDE环境下的 linker.ld文件+ o% I8 s; q. Z2 C& D3 h- o 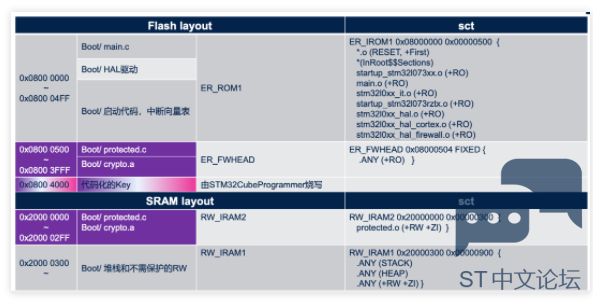
通过链接文件实现期望的存储区分配 Boot工程,STM32CubeIDE环境下的 linker.ld文件- S2 J3 r1 T; C& \4 q; x. z2 f+ A 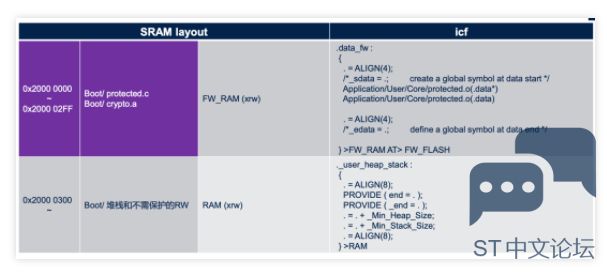
5 X! h) s; |) L! F4 k! B( w8 _' t |
 微信公众号
 手机版