STMCU-管管
发布时间:2021-6-15 16:44

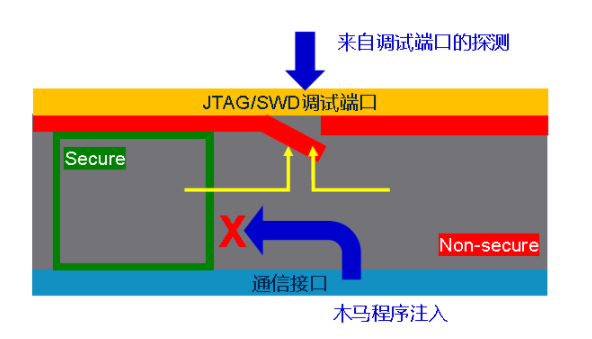
STM32L5微控制器系列基于 Arm Cortex-M33 内核,充分利用该内核的安全特性,即适用于 Arm V8-M 的 TrustZone技术,从内核到整个芯片系统,实现了安全区域和非安全区域之间的有效隔离。 8 O; Y5 j. K. n# G; M* ^ 在调试端口保护方面,TrustZone 和 RDP(读保护)的配合,同样可以实现灵活的调试端口访问控制,有效阻断来自调试端口对片上代码的窥探。
▲ 点击观看视频讲解 / m6 \. P% q5 w- c I3 z! F/ g5 [ 使用 STM32L5 TrustZone 保护片上代码的机密性 ·调试端口连接可控 在RDP1或者RDP0.5条件下,如果芯片使用了TrustZone上电调试接口就不可连接(具有类似RDP2的效果)! o) ~( C; Y% Z }" O( F: A B ' v7 q3 E8 @5 c 比RDP2更灵活,可以由用户代码控制后续调试端口访问权限,实现安全调试,并保留修改选项字节的可能性 1 |0 U0 H) k' m 8 X3 }- G! e/ ]9 X) g ·用户片上Flash进一步隔离1 Y* p; i" X% b! u$ P9 c$ j0 P, y* C 4 V; l$ O5 F( ]1 ]/ i 安全闪存区域不能被非安全世界任意访问& \: b7 ~& z4 [/ S" X' S ! ?% {; ]( J z3 a 非安全世界不能访问安全世界的数据# C4 Z- G) y7 v" ^2 Q0 u0 t / w* m# J) P- j* R9 i 非安全世界不能访问安全世界的外设- z/ M& G2 a* f- Q) S % s: w" C% ~& F' W $ K6 F @7 L1 e( @) Z! a# C2 e 非安全世界访问安全世界的函数,需要按照一定规则,不可随意调用6 x# [% S& b" b; { 
STM32L5 TrustZone 助力代码保护示例& {+ z2 t: l) S2 w4 g ·资源在“安全世界”和“非安全世界”之间的分配 ·示例菜单和测试功能) s; m8 O( p) @8 n ·示例运行注意事项 ) Q( A h! s V. N$ ~5 t+ d7 [/ p- j4 ~ 资源的分配 ·上电运行安全世界代码,做资源分配 - Q, x' N0 L# [8 b, T/ s ·安全世界: % F& c: e+ F: Q2 ]4 g 关键操作,关键数据1 z& D z1 m& n 配合读保护,可以阻断调试端口连接' h9 I( Y. S' ] v: r8 X! w# V ) E9 w/ H/ I' O8 j ·非安全世界: ( q: ~& N$ L% O+ l 人机交互/ N0 z) ^( p) \% d7 S" `+ i% W0 K$ y) f, o 可以使能调试端口,但是无法访问到安全世界的关键数据和外设" c% ~; _' e) Q0 M 
调试端口的连接控制RDP=0 4 R0 X8 w. _! [8 n + c! f. Z1 ^& V0 c$ X. ~ ·读保护级别为0(芯片缺省状态)/ R u; a" d) A. ?# f$ T% l" r 芯片复位可被调试端口连接 
运行示例0 ^- i- ]1 r# e4 t6 ?& ]3 | 

7 `% q2 C+ Q5 @# a4 Q5 b p: u5 U& _ / X F: c* l7 |( ] 调试端口的连接控制RDP=0.5& F1 H$ C e# [% d( i0 z" G( N ( _$ R* R4 h( D- s8 X* P5 R0 [+ N1 R2 H , }$ t+ T- x& F, r ·读保护级别为0.5 硬件保证:CPU处于安全状态时,调试无法连接;包括复位时,运行安全代码时/ u) S) D1 m O j% C 软件操作:安全代码在跳转到非安全区域之前,关闭调试端口$ I- q2 M1 j, v * B6 G8 r1 I6 f" y2 t+ z ·保护效果 8 B9 Z" X# w) e( o* J/ g CPU运行在非安全区域时,缺省调试无法连接;可通过身份认证来使能对非安全代码的调试 
& E( G% n. t" C3 b 3 m. k2 J& k1 g' Q! ?. I3 w 带身份认证的调试使能4 c2 n8 i% y- S" @0 N) O0 N 6 [0 ]) O5 }9 [# k% z7 x: Z! H 基于“挑战-应答”模型5 G, s& K% r0 p' F2 e5 q6 e2 y$ E 芯片产生随机序列,合法用户持有匹配私钥对随机序列的签名,才能被芯片使用其存储在安全世界里的对应公钥验签成功- N* p: z6 D$ q( ?' [* z/ E% ` 


g; [7 Q. B. {# ^: R# z0 o% z2 ] 9 W& J) U5 P0 `; j 例程运行注意事项 : v& S4 G) i4 Y A' N5 q; K m7 O ·RDP0.5时,S代码自动关闭调试端口。使用STM32CUbeProgrammer hotplug也无法连接;IDE下载NS代码也不会成功;需要用户通过菜单打开调试端口,之后STM32Cubeprogramer才能连接成功,IDE下载也才能成功。# E" Z- D- w$ E! Z% t+ E ·RDP非0时,片上Flash中如果没有可以跑到非安全状态的有效代码,调试端口不再可连 除非改变启动方式,从系统BL启动(系统BL的代码是一定可以跑到非安全状态的) 需要确保可以从系统BL启动(选项字节中的启动控制:nSWBOOT0)# Z* {! h1 ? |3 r( g6 } ·【Q】为何例程没有提供RDP回退的菜单?3 \* c1 t5 j h7 k( {6 u, h 【A】TrustZone使能时,RDP回退只能由调试接口或者系统BL完成 ·例程通过硬件和软件两方面一起作用,实现了对非安全代码的可控调试 硬件:读保护级别不为零+TZ使能\r复位时+ 运行在安全代码区域时,调试不可连接 软件:安全区代码在跳转到非安全区代码之前,软件关闭调试端口 j7 {1 o2 p4 o6 d, \) ] 菜单【1】、【2】:测试作用,不会集成到产品中2 _# o- K, I K& A; R+ U 菜单【D】:即使通过通信端口在非安全区注入恶意代码来调用打开调试端口的功能,由于不知道签名所需要的私钥,验证无法通过,不能打开调试端口 |
|
加密级别能达到多少呢?: b. \7 k6 e" Q2 ~: e5 @2 Z& @ |
STM32L562DK探索板——串口通讯测试成功
STM32L562DK探索板——再试串口通讯仍不成
STM32L562DK探索板——串口通讯的再测试
STM32L562DK探索板——串口通讯的测试
STM32L562DK探索板——运动传感器测试
STM32L562DK探索板——继续深入了解Audio Play的工作流程
STM32L562DK探索板——触摸菜单实验之触摸测试
STM32L562DK探索板——触摸菜单实验之LED闪烁
STM32L562DK探索板——Audio Play的再了解
STM32L562DK探索板——测试小结
 微信公众号
 手机版