你的浏览器版本过低,可能导致网站不能正常访问!
为了你能正常使用网站功能,请使用这些浏览器。

【学习有礼】 |《STM32MPU安全启动》课程全新上线  

[复制链接]
STMCU-管管 发布时间:2024-10-23 08:31
【学习有礼】 |《STM32MPU安全启动》课程全新上线

9 {5 j% X% M/ a2 _" E' H, m0 y. T% ]
5 x1 V3 ~. U! Q0 K0 p安全启动(Secure Boot)在现代嵌入式系统中扮演着至关重要的角色,尤其是在多处理器单元(MPU)中,安全启动不仅是保护设备和数据的关键机制,也是维护系统整体安全性的基础。通过MPU安全启动,我们希望确保设备上执行的软件是经过验证的、可信的;通过验证每个软件组件的完整性,防止任何未授权的修改;建立整个系统的安全基础 — 根信任(Root of Trust);支持多级安全验证,确保从引导加载程序到操作系统内核及应用程序的每一层都经过验证,建立信任链(Chain of Trust),使整个系统的安全性得以保障并应对复杂的安全威胁,为各种应用场景提供一个安全的运行环境。
" c0 t! z2 y% _8 _, d# c0 i
; F2 a5 C3 c) r/ d
' w. R+ B9 H; r9 n+ F* Q
1、课程介绍% E/ a5 f3 a" q8 V1 `
安全启动的目标是确保设备上执行的软件是可信且未经修改的,其基础是根信任(Root of Trust),即从一个固定的地址开始执行一段不可变的代码。每次上电时,系统会验证安全配置,并校验下一级代码的合法性。系统中的每一级代码在加载和执行下一级代码之前都会进行校验,执行认证过程(Authentication)。6 {, \3 m, S1 J" l" J# g' Z# F
因此,我们在这门专栏课程中将从以下内容着手,带大家了解STM32MPU的安全启动机制:

: a5 y8 W' u8 I8 L, v5 {' O* q
  • 理解安全启动的基本概念及其在STM32MPU产品中的应用;
  • 学习STM32MP15、STM32MP13和STM32MP25的启动流程;
  • 掌握根信任(Root of Trust)及其验证过程,包括从Boot Room到TFA的校验;
  • 探索信任链(Chain of Trust)的工作原理,以及如何进行多级固件的校验;
  • 深入了解如何在安全启动过程中确保各级软件的合法性和完整性。' e3 o. ?% u1 M6 |9 X

) @# \! d3 N. ~8 Y( U# I需要注意的是,并非所有的STM32MP1和STM32MP2型号都默认支持安全启动。支持安全启动的STM32MPU产品型号上通常会带有“C”或“F”字符。如果您希望使用安全启动功能,在选择产品是需要特别关注一下型号,如STM32MP15xC或STM32MP15xF型号,或STM32MP25xC或STM32MP25xF型号,以便在实践中体验STM32MPU安全启动机制。

. I1 K/ M2 B2 l! e, E& w/ N7 E4 w# G/ S4 {( H6 D
0 H% R4 Q  U" _& G6 t: |
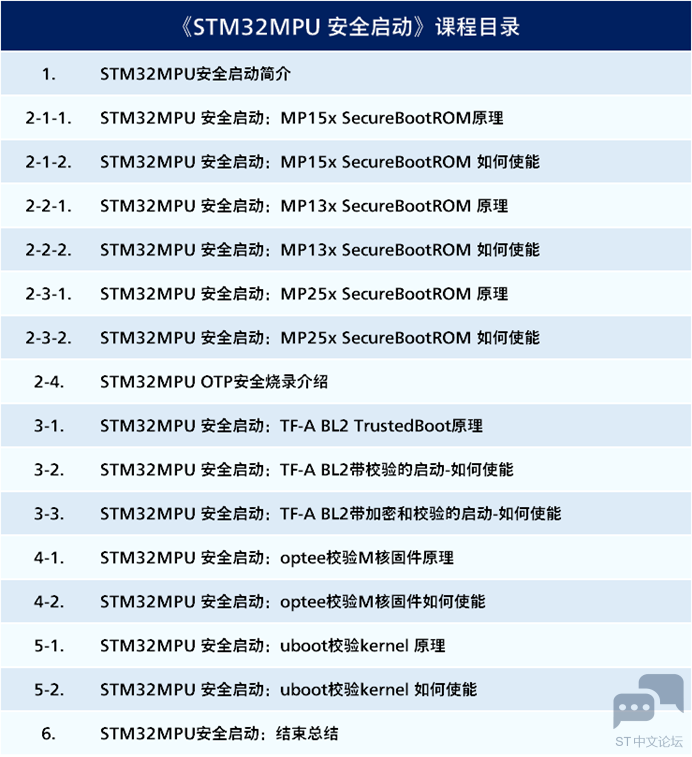
2、课程大纲及目录
& C% h8 ~* f; v) _% l3 b本课程分为五大章节:
% u: \* S5 W& L! B一、安全启动基本概念及STM32MP1/MP2启动流程简介
8 W6 X. ?' I, C% {o        探讨安全启动的意义及其在嵌入式系统中的重要性
$ B5 N2 ]  N' y* G8 `8 R5 Zo        介绍STM32MP1和STM32MP2的主要启动流程
# z6 ?/ K1 p1 e5 v, A/ _二、根信任(Root of Trust)/ }6 {  g8 Z! O" Y6 w( z
o        深入分析从Boot Room到TFA的校验过程,讲解不同系列(MP15、MP13、MP25)的具体差异: F# w; i  M  _8 D/ |7 s& ~4 D; m
三、信任链(Chain of Trust)介绍$ K4 P& y+ f- Z8 p
o        讲解信任链的工作机制,包括从TFA到OBT和UBoot的校验过程
8 L: \' P2 n4 J4 z6 P: V- l4 T# s四、固件校验与MP15/MP25的信任链
8 N: E; I6 V2 K6 |; s& }& ?o        详细介绍如何通过OPT对Cortex-M核固件进行校验  M+ n+ |8 ^3 F0 j, C' E1 M0 t
五、从UBoot到Kernel的校验过程1 l/ i) [) O7 W/ W
o        讨论UBoot是如何校验和加载Kernel,确保系统的可信性
6 R0 t  l4 O4 k! z3 L0 w
12.png
3 d/ E- d5 i- N. ]) P* e

* a% o3 q% f, F" \课程内容:

+ L# |% M5 u0 T9 c8 H: D9 t

. a, k; b7 {! q+ {5 O9 L6 }
【STM32MPU 安全启动线上课程】1.0 简介
$ y% d; n" I4 q" n( y  {7 |
【STM32MPU 安全启动线上课程】2.1.1 MP15x SecureBootROM 原理

3 u3 k: ?% x) T* b# C' ^, ^
【STM32MPU 安全启动线上课程】2.1.2 MP15x SecureBootROM 如何使能

& z- a5 H" R7 V
; f' V2 W2 N1 w( J/ Y3 B" V6 ^# V
【STM32MPU 安全启动线上课程】2.2.1 MP13x SecureBootROM 原理
3 O' u/ j- N+ @$ I/ ?3 V
【STM32MPU 安全启动线上课程】2.2.2 MP13x SecureBootROM 如何使能

" O. X0 m+ ?2 Y# o
【STM32MPU 安全启动线上课程】2.3.1 MP25x SecureBootROM 原理

, R" _( ~' b% O: {( A: Y/ q
【STM32MPU 安全启动线上课程】2.3.2 MP25x SecureBootROM 如何使能
; J" f8 r; M9 N9 T+ k0 x% E
【STM32MPU 安全启动线上课程】2.4 OTP安全烧录介绍
( E( i7 |0 f3 S: z/ M
$ x. R7 g3 v' d' M
【STM32MPU 安全启动线上课程】3.1 TF-A BL2 TrustedBoot原理

( F+ o  o% u& o% M  T6 w% N
【STM32MPU 安全启动线上课程】3.2 TF-A BL2带校验的启动 如何使能
7 p$ k( p* [# \0 E0 k8 j
【STM32MPU 安全启动线上课程】3.3 TF-A BL2带加密和校验的启动 如何使能
( o* ^. s8 F$ ~5 [5 e- [
【STM32MPU 安全启动线上课程】4.1 optee校验M核固件 原理
1 r) x+ ^, [$ L8 ]" G2 L( s. C6 L' I
【STM32MPU 安全启动线上课程】4.2 optee校验M核固件 如何使能
8 d# o0 m8 {+ K( `: t
【STM32MPU 安全启动线上课程】5.1 uboot校验kernel 原理

$ Y4 O% |; T$ ~3 v" A" L; @
【STM32MPU 安全启动线上课程】5.2 uboot校验kernel 如何使能

7 t; z5 l5 M8 L0 v$ J
【STM32MPU 安全启动线上课程】6.0 结束总结

0 Z# O" q0 O& B+ g# `2 ]* j*持续更新中......

3 X5 n; u$ X1 ?+ j; l0 ^1 X. A
" o( l! L" U, I' a3 Z4 Q6 W* a学习有礼:
) I8 Y! Y7 R. B/ N( o4 N" t3 \3 ~学习时间:10月23日-11月30日
% w7 @+ X8 f9 G( Y# N' c
通过学习《STM32MPU安全启动》视频课程,在ST中文论坛-STM32团队中发布你的学习心得/笔记。
* u0 F$ p0 s5 x分享要求:图文并茂形式,分享内容建议从学习中遇到的问题、原理的理解、课程中重点内容整理、实践经验、课程建议等方向;+ U; O- Z) F* B% H1 o
分享标题:《STM32MPU安全启动》学习笔记+自定义* Y+ I  b, |9 b( s$ E0 B& c
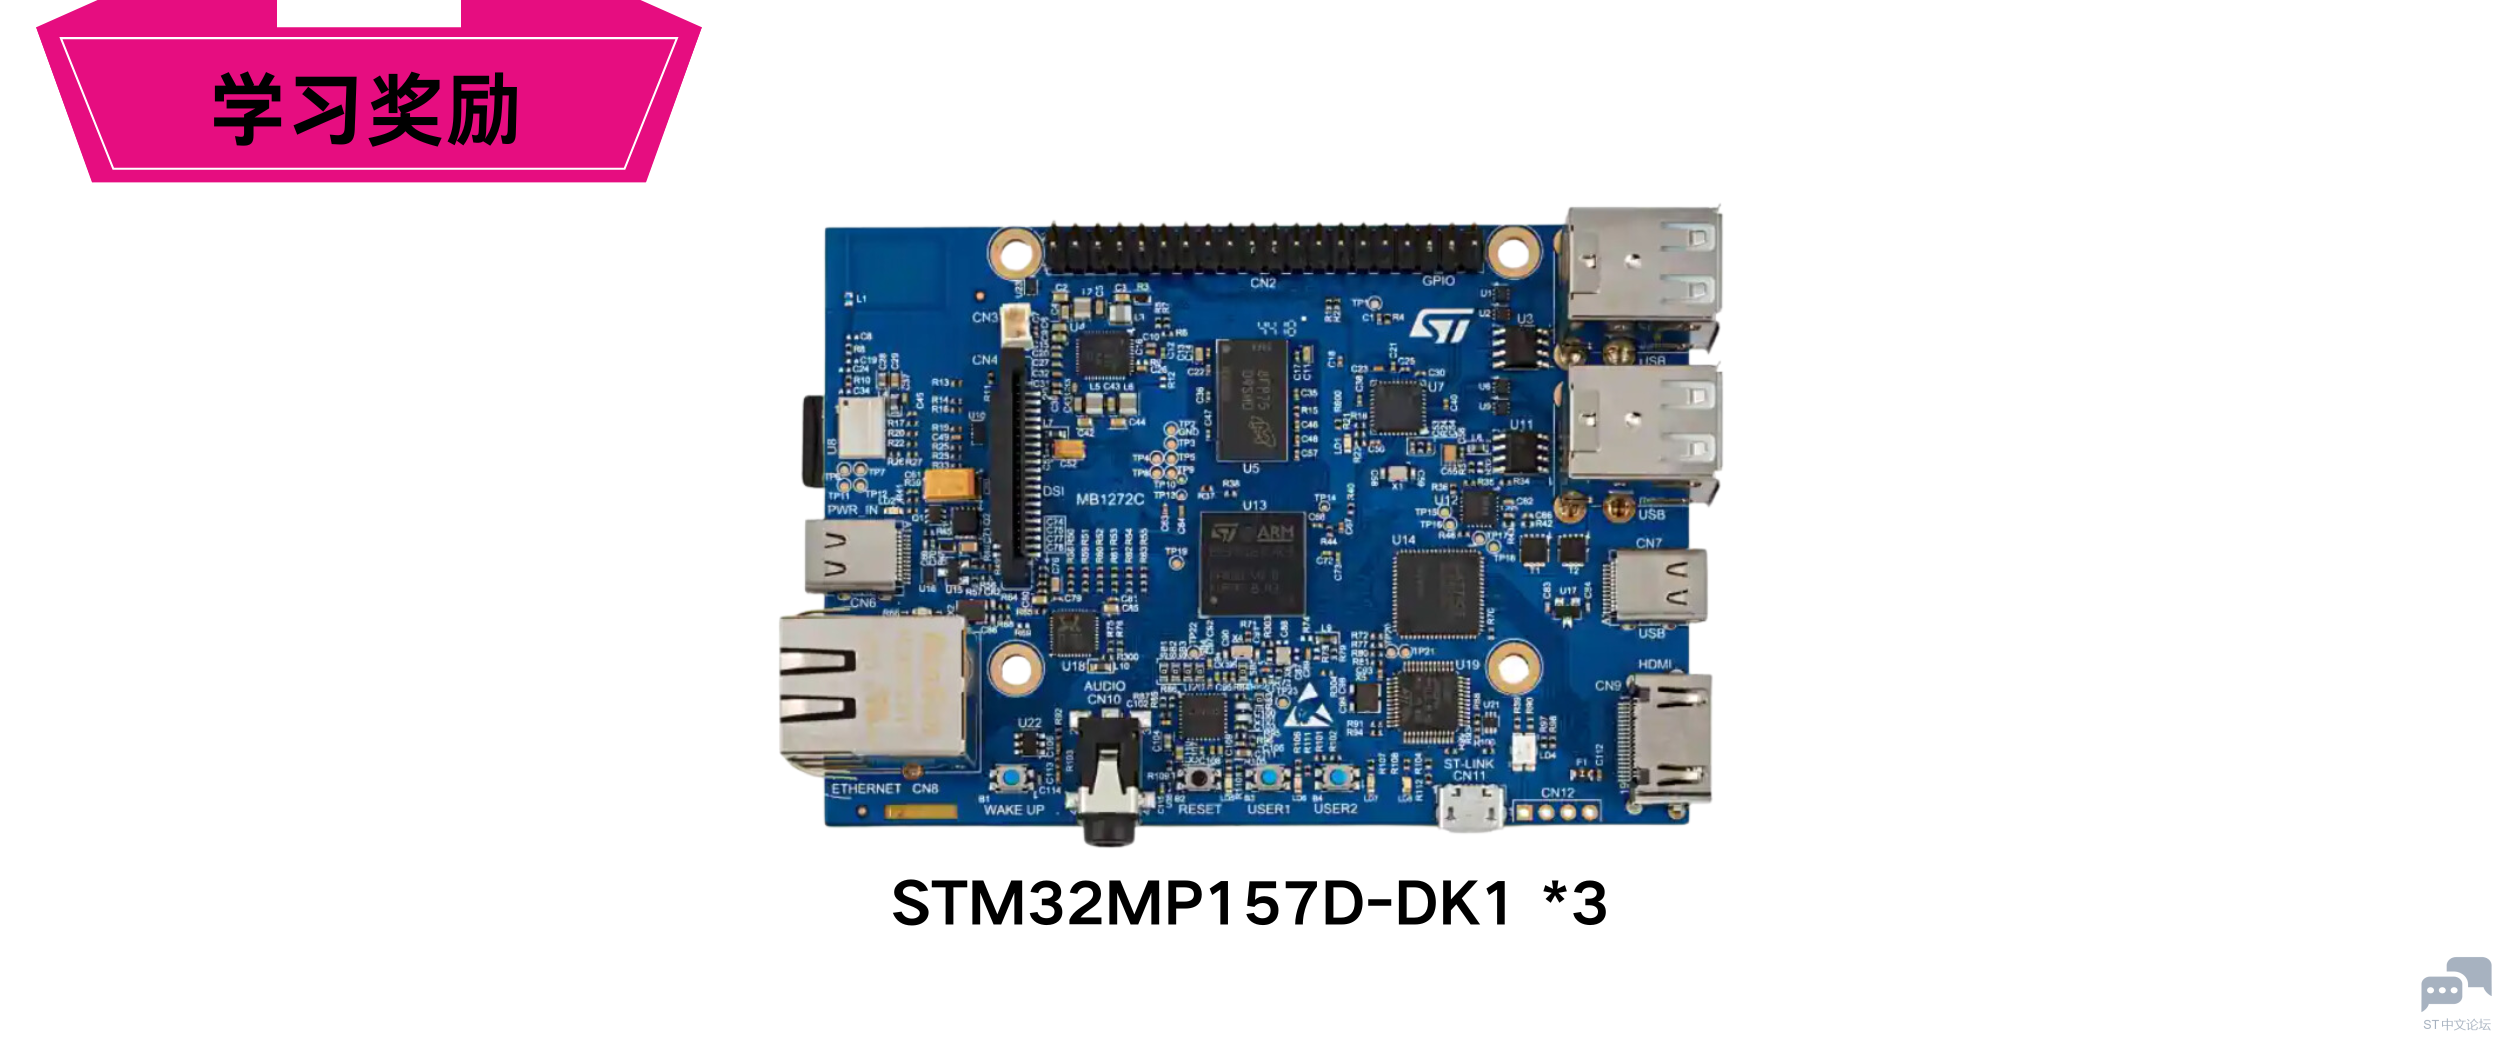
分享奖励:我们将从分享学习笔记的蝶粉中,抽3名优质者送出STM32MP157D-DK1开发板一块。
3 Y# t5 h* }. h1 C# u6 o打卡奖励:每日学习评论区截图打卡,抽10位送礼品!
) s9 b" j( P9 ?7 V4 p0 h7 X
10.png

1 k  Y$ _2 l5 m4 E4 l
7 M: G5 f& u. K0 d' _, c获奖名单公布:6 r1 g3 y0 W- k+ {4 W: T2 S0 D. I
获得STM32MP157-DK的3位
LTLT
STMWoodData
小萝卜啦啦啦
获得打卡奖的10位名单:
LSMing1623
〃聪聪哥哥
AndyQ
jundao721
vincent2012
雪狼找小羊
落花又见流水
zwjiang
shenxiaolin_mai
lospring
请以上朋友联系管理员发放!

# w8 }- X5 F0 i3 F- W

) L! ?' D+ T/ L$ m+ C$ L$ b
: J0 Z" N5 R) Z1 B
1 l4 Z7 H) q3 ]" M7 I
  {6 F9 o* z) i" [8 C
% D4 G# q; D4 J5 X$ g

  L+ L! e! i5 T: p2 @" I1 P5 L" U
( u/ a! e* f* E. Q$ s; j
6 y+ V1 F9 y! l% u% E. c
赞 收藏 评论238 发布时间:2024-10-23 08:31

举报

238个回答
LSMing1623 回答时间:2024-11-30 23:14:33

2024.11.30 已全部学习完毕

屏幕截图2024-10-30140923.png

屏幕截图2024-11-01230145.png

屏幕截图2024-11-03195705.png

屏幕截图2024-11-05233744.png

屏幕截图2024-11-11214724.png

屏幕截图2024-11-12224900.png

屏幕截图2024-11-13231442.png

屏幕截图2024-11-14225931.png

屏幕截图2024-11-17231110.png

屏幕截图2024-11-22222503.png

屏幕截图2024-11-24230433.png

屏幕截图2024-11-25164538.png

屏幕截图2024-11-26225729.png

屏幕截图2024-11-27230952.png

屏幕截图2024-11-28213745.png

屏幕截图2024-11-29232724.png

屏幕截图2024-11-30230816.png

vincent2012 回答时间:2024-10-24 19:27:37

《STM32MPU安全启动》学习笔记总结

安全启动的基本原理

目的 :防止代码被非法改写或篡改。

信任根(Root of Trust) :这是系统启动时的第一个可信代码,它是不可变且不可跳过的。当系统上电时,必须首先运行信任根代码。

信任链(Chain of Trust) :由于代码通常很庞大,不可能只有一个启动程序(bootloader),因此存在一个启动流程。在这个流程中,每一级都会校验下一级的代码,确保其完整性和真实性。每一级都会有一段数据用于校验。

校验过程 :通常使用哈希算法生成校验和,然后使用签名进行验证。如果签名比对成功,则可以跳转到下一级。

Boot Chain(启动链)

STM32MP15的上电流程:

  1. Boot Room :系统上电后首先运行Boot Room。
  2. 加载FSBL :从Boot Room加载第一级引导程序(FSBL,First Stage BootLoader)。
  3. 加载OP TEE 和 Uboot :FSBL加载OP TEE(Optee Trusted Execution Environment)和Uboot。
  4. 加载Linux内核和应用 :随后Uboot加载Linux内核,再加载应用程序。
  5. M4核的加载 :M4核可以由Uboot/Linux内核/应用程序加载,也可以在OP TEE加载。

STM32MP13的上电流程与STM32MP15类似,但少了M4核。

STM32MP25X的启动流程:

  1. Boot Room :系统上电后首先运行Boot Room。
  2. TF-A BL2 和 TF-A BL31 :Boot Room加载TF-A(Trusted Firmware-A)的BL2(Boot Loader 2)和BL31(Boot Loader 31)。
  3. 加载OP TEE 和 Uboot :随后加载OP TEE和Uboot。
  4. 加载Linux内核和应用 :Uboot加载Linux内核,再加载应用程序。
  5. M33核的加载 :M33核分为安全和非安全部分,其加载都在OP-TEE之后进行。

安全启动的三个阶段

  1. Boot Room的FSBL启动 :Boot Room首先启动FSBL。
  2. Uboot的校验 :Uboot进行校验,通过后才能进入下一个阶段。
  3. Contex M FW从Optee加载 :从Optee加载Contex M固件。

可信软件的重要性

  • 校验方式 :确保软件的完整性和真实性。
  • 调试配置 :在开发和调试过程中,需要正确配置安全启动。
  • MPU系列 :不是所有的MPU都支持安全启动,通常后面带有C/F系列的MPU支持安全启动。
AndyQ 回答时间:2024-11-13 15:55:45

学习笔记总结:

包括STM32MPU安全启动的基本概念、启动链、以及不同型号(STM32MP15、STM32MP13、STM32MP25X)的上电流程,如何保证代码的完整性与真实性。

1. 安全启动的基本原理

  • 目的 :保护代码不被篡改或非法修改。
  • 信任根(Root of Trust) :系统上电后首先运行的可信代码,不可修改和跳过。
  • 信任链(Chain of Trust) :每一级代码校验下一级的代码,保证整个启动流程的安全性。
  • 校验过程 :通过哈希算法生成校验和,并使用签名验证,签名正确才能跳转到下一步。

2. 启动链(Boot Chain)

  • STM32MP15上电流程 :
    • Boot Room :系统上电后运行。
    • 加载FSBL :引导程序的第一阶段(FSBL)。
    • 加载OP TEE和Uboot :FSBL加载OP TEE(可信执行环境)和Uboot。
    • 加载Linux内核和应用程序 :由Uboot加载。
    • M4核加载 :M4核可由Uboot、Linux内核或应用加载,也可以由OP TEE加载。
  • STM32MP13 :流程类似,但无M4核。
  • STM32MP25X上电流程 :
    • Boot Room :系统上电后首先运行。
    • 加载TF-A BL2 和 BL31 :Boot Room加载TF-A(可信固件)的BL2和BL31。
    • 加载OP TEE和Uboot :随后加载OP TEE和Uboot。
    • 加载Linux内核和应用 :由Uboot加载。
    • M33核加载 :M33核分为安全和非安全部分,均在OP TEE后加载。

3. 安全启动的三个阶段

  • Boot Room的FSBL启动 :Boot Room首先启动FSBL。
  • Uboot校验 :Uboot进行校验,通过后进入下一阶段。
  • 从Optee加载Contex M固件 :Contex M固件由Optee加载。

4. 可信软件的重要性

  • 校验 :确保软件的完整性与真实性。
  • 调试配置 :开发和调试中正确配置安全启动十分关键。
  • MPU型号支持 :不是所有MPU都支持安全启动,一般带有C/F后缀的MPU支持此功能。
戈壁滩上的辉煌 回答时间:2024-10-23 08:46:04
(1).png 打卡学习第一天8 m4 Y7 B! J3 S" Z
zwjiang 回答时间:2024-10-23 09:13:06

2024-10-23 打卡

image.png

qintian0303 回答时间:2024-10-23 12:03:46
0912.png 打卡第一天5 _5 F, F6 O8 f9 {: h6 }
孤独的单行者 回答时间:2024-10-23 12:15:59
20240705.png
. e7 N, B2 |0 s' s2 n2 H) X- C5 g
了哈 回答时间:2024-10-23 14:18:52

stm.JPG

打卡学习第一天 2023.10.23

落花又见流水 回答时间:2024-10-23 16:47:01

学习,进阶到linux

image.png

STMWoodData 回答时间:2024-10-23 17:10:53

打卡学习

image.png

藏玉其中 回答时间:2024-10-23 17:40:34
1.png 5 q# f$ J5 h$ p$ ]. P
lospring 回答时间:2024-10-23 23:15:45

image.png

LTLT 回答时间:2024-10-23 23:46:42

安全启动的基本原理& Boot Chain

  • 安全启动的目的是为了防止代码被改写

  • 信任根:不可变也不可以跳过,上电必须会运行的内容

  • 信任链路:由于代码分庞大,不止有一个boot,这就有了一个启动流程,每一级都会检验,所以每一级都会有一段数据用来进行校验

  • 哈希,签名,然后签名比对,校验成功即可跳转到下一级

  • stm32MP15上电流程:

    • boot room
    • 加载FSBL
    • 随后加载OP TEE 和 Uboot
    • 随后 UBoot即可 加载Linux内核 再加载应用
    • 而M4核可以由 Uboot/linux内核/应用 进行加载也可以在 OP TEE加载
  • stm32MP13:

    • 和MP15有点区别:少了M4核
  • stmMP25X启动流程:

    • boot room
    • TF-A BL2
    • TF-A BL31
    • 随后加载OP TEE 和 Uboot
    • 随后 UBoot即可 加载Linux内核 再加载应用
    • 而M33核 分安全和非安全部分
    • M33的加载都在OP-TEE 后加载
  • 大致分三个阶段

    • Boot room 的FSBL启动
    • Uboot的校验随后才能进入下个阶段
    • Contex M FW 从 Optee加载
    • UBoot 加载 Kernel的方式
  • 安全启动

    • 可信软件的重要性
    • 校验的方式,调试的配置
    • 不是所有的MPU都带安全启动(后面带C / F系列)
LTLT 回答时间:2024-10-23 23:47:53

<br /> <br />

希望大佬能举例应用场景,对于我这种没接触过的就很迷

zwjiang 回答时间:2024-10-24 08:49:43

2024-10-24 打卡

image.png

shenxiaolin_mai 回答时间:2024-10-24 09:15:39

打卡:20241024

打卡.png

STMWoodData 回答时间:2024-10-24 09:48:07

打卡学习

image.png

关于
我们是谁
投资者关系
意法半导体可持续发展举措
创新与技术
意法半导体官网
联系我们
联系ST分支机构
寻找销售人员和分销渠道
社区
媒体中心
活动与培训
隐私策略
隐私策略
Cookies管理
行使您的权利
官方最新发布
人形机器人运动控制、感知与智能配电
半导体创新技术与应用方向
EE架构与软件定义汽车
12V/48V 汽车智能配电(SPD)
区域控制单元(ZCU)与分区架构
关注我们
st-img 微信公众号
st-img 手机版