STMCU小助手
发布时间:2022-8-28 20:55
|
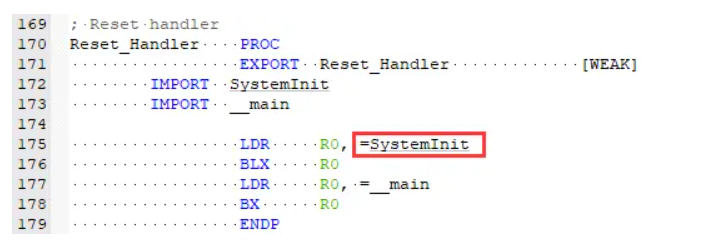
当你熟悉了程序的仿真和下载,你就应该了解一下IAP了。本质上IAP和单片机内部固化的ISP程序一样,都是负责帮你把新程序下进单片机的FLASH。那为什么还需要IAP呢?4 d( w+ Z5 e- o5 b# M) d 举个例子,ISP的启动一般需要硬件控制BOOT0,因此对于加USB转TTL和三极管电容电阻等组成自动下载电路这种烧钱做法一般做产品肯定是不提倡的。而即便是不使用自动下载电路,也需要你手动去设置这个管脚,而产品批量的版本BOOT0一般都是直接通过电阻接地甚至电阻也省略了。所以很难做到像开发板一样轻易使用ISP。这还是在硬件方面,你还需要抱着电脑连上位机去发送hex或者bin文件。即便是用下载器,不还是需要接线连上SWD接口才能下载嘛。 那如果是产品已经装壳了呢?如果还是那种胶封的防水外壳,那么这时候拆壳下载很明显外壳就报废了。而基本上产品也没有把下载接口引出来的,比如你家的路由器、WIFI灯泡等等。再例如如果是太阳能路灯控制器呢?如果是池塘水质检测器呢?总不能下一次程序抱电脑爬一次路灯杆、划一次水吧。虽然也有很多的脱机下载器了,但是终究还是需要连接产品去更新。如果是传感器节点的话可能同时还会有成百上千个产品需要下载程序。8 h% b& {. X/ i 9 e6 Y" K8 j$ w$ |: D; y2 | O0 \( | 因此出现bootloader是必然的过程。通过前面的内容,我们知道下载新程序的办法主要是两个,ISP和仿真器。操作都比较麻烦。一个是系统存储区程序,一个是RAM存储区程序。那么IAP就是主存储区程序了。 ( y2 Z: O) _6 s' E; W5 a# k) P IAP就是In Application Programming,也还是编程,也就是写FLASH程序。对于主存储区(也就是0x0800 0000那块存储)里面存储的就是用户程序(User Application)了。那么In Application Programming也就是在这块区域写FLASH。 前面我们分析过,程序就运行在这里,那么再写新程序的话,无疑会把自己写挂掉。而IAP又无疑是在主存储区运行的。那怎么办呢? 我们首先翻到复位中断入口处的程序。 ![EV(~O{EJTN%_]A7XIR]R~VY.png](data/attachment/forum/202208/28/205601fy6ajhkr6gpgjk0b.png "EV(~O{EJTN%_]A7XIR]R~VY.png")
' M# o# Z7 ^1 k2 A6 a. O3 [8 ? 复位程序入口 然后跳转到系统初始化程序SystemInit,在这里我们可以看到中断向量表偏移的设置。 
中断向量表偏移量设置 # w8 j& ?; k9 `% a+ ~" s: q/ C5 j# R' O$ j 6 ^$ I, K' ~- d5 \ 由于工程中未启用宏:VECT_TAB_SRAM* ?& C$ R4 u& R( i# K1 j0 N/ N5 e : V. f5 r) k% N8 c 
MDK工程宏定义 & h- G# v- I& d; p/ Z0 D1 \; a6 n0 B% F X& c- C7 { 所以执行下方的语句:SCB->VTOR = FLASH_BASE | VECT_TAB_OFFSET;翻译过来就是:内部FLASH中的向量表重定位。" n$ c1 u C8 H! j! s 
8 W) w# Q0 {& m4 @% Q$ k FLASH基地址定义 说人话就是中断向量表设置的0x0800 0000,也就是我们的程序运行的位置。1 p2 \5 P" h: r. w) ]( L # g" |7 u2 J9 j 我们知道中断函数也是个函数,并且中断函数在发生中断时可以及时响应运行。那么CPU调用中断函数的时候就得知道中断函数的入口地址,而MDK完全不知道你用的什么单片机、有几块存储、多大存储、存储在哪(FLASH地址)等等。所以需要设置这些内容,当然这些东西你当初装的pack包都帮你做好了。- e# a H) X5 n& | n" ]3 `9 a6 k 其实如果程序是成0地址(0x0000 0000)运行的话那就不需要偏移,但是STM32的FLASH是0x0800 0000,所以这个入口地址要加上0x0800 0000(关于为什么stm32的FLASH地址为什么是0x0800 0000可以查看安富莱的帖子:【不是问题的问题】为什么STM32的Flash地址要设置到0x08000000),而如果是F7的XIP模式,那么外置FLASH的地址还需要设置,比如F730、F750就是0x0900 0000。1 j+ r+ `9 Z% G5 \- t% S 9 M: R: p, n% i; D! `4 \+ E 
DM00514974.pdf 13页 3 i( ~3 u3 _( Z3 l! LS9 s' a+ R/ j' M' v 欸,不是说IAP嘛,怎么又扯到了中断向量表?因为存在中断像量表,并且是可以设置的,所以才具有了灵活性。比如我们给它往后挪一下呢?1 h% [0 D& v' |2 ^ : O$ J- J5 R9 Z3 j, Z C 比如我们把中断向量表设置成0x0800 0000 | 0x10000,也就是FLASH_BASE | VECT_TAB_OFFSET,定义VECT_TAB_OFFSET为0x10000,这时候程序就在FLASH基地址也就是0x0800 0000往后64K的地址跑起来了。" r- w( {3 w9 `" u: Y$ I 5 s7 J% r, b. I n$ w( w 是这样吗?并不是。从主存储区启动的时候程序依旧是从主存储区地址:0x0800 0000开始跑的。对劲吗?不对劲,不对劲吗?好像又对劲。如果电脑这么设置可以的话,那系统崩了是不是就没法重装系统了。所以从主存储区启动是对的,但是目前还没法跑挪过去后面的那段程序。4 z, P. i$ m( h& j5 J; A 7 Q( Q/ ^8 F3 D2 } 再回想一下中断怎么执行来着?是要知道中断函数的入口地址对吧。那么我们也这么做。首先定义一个函数指针,然后把函数指针指向往后挪的那段程序。是0x0800 0000 + 0x10000吗?不是的。 回顾一下你的开发板上电第一个跑的复位中断程序,也就是Reset_Handler。它的地址在哪呢?, B9 g) ?' g* c% R. h& H( N 
中断函数偏移地址 3 q; f: T1 B/ g( ~& G 是的,它在4字节的位置,也就是一个32位数之后。所以你的新程序的地址还要+4。1 t* X* J. {* {3 i, `1 g . H$ Y: M* u m' j" }! N |% n
新的程序还需要新的堆栈,因此再设置一下堆栈指针。之后直接调用函数就可以了。 栈顶指针也就是程序最开始的位置,即0x0000 0000,比如像这样。 
栈顶地址 & q) K C( _9 {, m! n2 X: D & T; O% R1 o6 R B4 P1 R 同样的,往后4个字节就是复位中断函数入口地址。 ) U3 `. M/ s# X. A 
! Y4 {/ F& z9 t/ y 复位中断入口地址 Z2 ?- ]3 m0 B9 C. t: @ 这些说明在Cortex权威说明手册里有写。' B* P$ m$ h5 Q9 D- I 
Cortex M3/4权威指南114页 3 i' t' s0 s. K/ y! \" ? Z# S% _. R* }- f/ } 我们的程序不是存储的0x0800 0000吗?为什么在0这里也可以查到呢?这就是存储区重映射的。其实在0x0800 0000也是一样的。+ W2 ^! {0 ]% b. v4 L' { 0 O4 Q3 c: @" {- {/ P! r5 d, S# B ![OF5X8CRT[1[Z~QRFV7}L3W5.png](data/attachment/forum/202208/28/205604sf7c5sv744l1shss.png "OF5X8CRT[1[Z~QRFV7}L3W5.png")
9 D% O4 F9 j) `& K' O, r 系统存储区数据 9 r: }2 d2 F. i6 a$ h 好了,到现在为止,我们已经可以通过主存储区先启动的程序来创建函数指针然后让往后挪的程序跑起来了。还有一个问题,怎么把程序写进往后挪的那个位置呢?这其实就比较简单了。之前我们说的FLASH编程就行。把新程序编译出来bin文件。然后再用首先启动的这段程序把新程序写到往后挪的那个位置。+ Z _" L# _; h% q$ K5 v { 
最简单的写法,把新程序存成数组,这样第一段程序就包含新程序了,再往后面写一遍属实没必要,所以一般不这么淦。% B D! `9 Z6 m& ~ 反正还是把新程序变成数组写进FLASH,那方法可就多了去了。跟ISP一样,用串口把新程序数组发给第一段程序让它写到后面。这样就行了。又或者你用SPI、CAN、USB等等,或者直接用文件系统,让第一段程序从SD卡或者SPI FLASH里面直接读取bin文件写到后面。当然如果你用了文件系统,或者屏幕显示,那么可能第一段程序就比较大了,这时候就得把新程序再往后挪一下了,比如0x0801 2000。如果没有串口、USB、卡槽呢?比如你的WIFI灯泡,对的,你还有WIFI和蓝牙,说白了它俩不也是串口嘛,所以你还可以无线更新,还是串口。 这样算一个IAP了吗?还不行,为什么呢?总不能每次插电都写一次FLASH吧,FLASH写寿命相对来说还是比较短的。这时候你可以做个标志位,写好之后就标记一下,下次上电开机就不再写了。但是,你如果还想再接着更新新的程序呢?显然这时候又不行了。 - @# r6 k. \- {0 w 比较常用的做法是,正常情况下不更新,比如100次开机可能99次都是正常使用。那什么时候不正常呢?正常开机怎么开呢?怼一下开关或者长按开机对吧,如果还有其他按键,我们可以让第一段程序检测是不是开机和其他的按键一起按下去了,是的话就更新,不是的话那就是正常开机,不去更新程序就是了。比如你的手机开机的时候和电源键一起长按音量-就可以刷机。 
, H1 u! _1 H& x5 |) u 对了,我们的标题不是Bootloader吗,怎么说了一堆的IAP呢?其实实现IAP功能方便我们更新程序的这个程序就是Bootloader,由它来引导新程序的运行。它总是最先运行的,因此才能引导和更新别的程序。就和linux的uboot、windiws的BOOT一样,它在一开机的时候就跑起来了,如果你快速点del按键就能让它不引导windows,这时候你就可以装新系统了。# d/ I' k, E- M' N' @* w0 p 再来归纳一下Bootloader,首先它是系统运行时跑的第一个程序。在stm32单片机中就是0x0800 0000这里的程序。其次如果没有更新需求(比如没有特殊组合按键按下),它就引导新的程序,就是跳转过去执行。如果有呢,它就从别处更新新的程序,然后再跳转过去引导刚更新过的程序。Bootloader还需要知道自己的体积,把新程序写在自己的后面。或者再往后写一点留一点空间,比如后期需要换成SD卡更新呢,可能之前的空间就不够了。 5 o/ o& R+ A- }, \ 对于新的程序,需要知道自己的位置,然后把中断向量表偏移过去,也就是自己存储的首地址。就像bootloader和普通的程序同样都是偏移到0x0800 0000一样。而新程序还要在此基础上加上自己存储的偏移量。比如0x0801 0000。- O+ E' ^9 E. U ' Z8 I$ S( X9 z* h2 T6 r( k 至此我们才设计完成了一个完整的最简单的IAP。. {0 m6 P0 n% ]) t' N" ^3 w! Z, _ 在此基础上,你还可以设计多个新程序,存储在bootloader之后的不同的位置,选择性跳转,想跑哪个跑哪个,想怎么跑怎么跑。或者你还可以在新程序中设置变量,让bootloader重启的时候根据这个变量来更新,又或者让bootloader自己搜一下SD卡或者USB接口什么的甚至联网查一下有没有新的程序,有的话就让它自己更新。* o" u: ~) c* R0 }* l $ H b' a6 M$ I# A1 F5 X' q 最后值得注意的是中断,因为bootloader是函数指针式跳转,不是重启,所以bootloader中有的中断服务函数在新程序中找不到的话,可能中断时找不到入口程序就崩了。因此在运行新程序的时候关闭所有的中断,之后再跳转。或者Bootloader程序直接触发一下复位。即调用__NVIC_SystemReset。 作者:mymymind ' I% x& w, Q- @: u- Z( G & p2 x+ D5 |" j% H |
【STM32H735G-DK 测评】STM32H735G-DK External Loder 编译和测试
Keil-MDK 在线调试设置断点的高级用法
请教下STM32N6570 怎么把分辨率改成320x240并可以全屏显示
【福利三:逢7发帖赢大礼】想要充分利用STM32H743VI片内的RAM空间(但并不顺利)
基于stm32平台上的IC-MU磁绝对值编码器SPI通讯和码盘数据处理
使用STM32 MCU和MPU连接PDM数字麦克风
分享STM32资料-采用 STM32U031R8 MCU 的 STM32 Nucleo-64 开发板,官方资料,数据手册等资料
HRTIM 指南
使用 STM32 的 DWT 单元监控内存
DAC,COMP,HRTIM Fault 功能的使用
 微信公众号
 手机版