STMCU小助手
发布时间:2022-12-14 15:27
|
引言 : }% f* Z5 }, L m" G 本用户手册介绍了如何开始使用X-CUBE-SBSFU STM32Cube扩展包。 X-CUBE-SBSFU安全启动和安全固件更新解决方案使STM32微控制器内部固件可升级到新版本,添加新功能,和纠正潜在问题。升级过程是以安全的方式进行,以防未经授权的更新,并阻止访问设备上的机密数据。 9 m+ C8 V5 ^* _4 A( E ( d' X) [: e; K 安全启动(可信根服务)是一种不可变代码,总是在系统复位后执行,它检查STM32静态保护、激活STM32运行时保护、然后在每次执行前验证应用程序代码的真实性和完整性,以确保无效或恶意代码无法运行。 ) p) e6 i: ^' X9 l# q 安全固件更新应用通过使用Ymodem协议的UART接口接收固件映像,检查其真实性,并在安装代码之前检查其完整性。固件更新可更新整个固件镜像,或者部分镜像。单槽示例适用于固件映像最小化的情况,而双槽示例则适用于确保映像安全安装的情况,且也适用于IoT设备中常用的无线固件更新功能。对于复杂系统,固件映像配置可扩展至最多三个映像。示例代码可灵活配置,可配置使用对你或非对称加密方案,采用明文或密文方案。 + X7 A5 A( A Z' A/ H! Z( ` 安全密钥管理服务(KMS)通过PKCS #11 API(基于KEY ID的API)向用户应用程序提供加密服务,这些API在受保护和隔离的环境中执行。用户应用程序密钥存储在受保护和隔离的环境中,以便进行安全更新:真实性检查、数据解密和数据完整性检查。 8 T0 l6 L* |, O) c5 d4 i STSAFE-A110是一种防篡改安全元件(通过硬件通用标准EAL5+认证),用于托管X509证书和密钥,并在安全启动和安全固件更新过程中执行用于固件镜像身份确认的验证。 X-CUBE-SBSFU基于STM32Cube软件技术,易于在不同STM32微控制器之间移植。它以参考代码的形式提供,演示了STM32安全保护措施的最佳使用方式。 ( K" X0 Q+ V4 F- O/ W# k" b3 _ X-CUBE-SBSFU归类为ECCN 5D0021 q% R6 T7 Y! _) d7 b 1.概述0 d |, e8 {0 X* B* S X-CUBE-SBSFU扩展包附带在STM32F4系列、STM32F7系列、STM32G0系列、STM32G4系列、STM32H7系列、STM32L0系列、STM32L1系列、STM32L4系列、STM32L4+系列和STM32WB系列产品上运行的示例。- U& N4 z2 h% n; T+ d: d' E 9 m/ l" N. ?, H0 ?" g 此外,还为STM32L4+系列提供了一个结合了STM32微控制器和STSAFE-A110的示例。X-CUBE-SBSFU以独立STM32系统解决方案示例的参考代码的形式提供,这些示例演示了用来保护资产免遭未授权外部和内部访问的STM32保护措施的最佳使用方式。 X-CUBE SBSFU还提供了一个结合了STM32和STSAFE-A110的系统解决方案示例,演示了面向安全身份验证服务和安全数据存储的硬件安全元件保护。X-CUBE-SBSFU是OEM根据其产品的安全要求级别开发安全启动和安全固件更新的起点。X-CUBE-SBSFU安全启动和安全固件更新扩展包可在基于Arm®(a) Cortex®-M处理器的STM3232位微控制器上运行。0 t b8 n6 y. }! b$ N' Q 2.STM32Cube概述( g4 L$ u' e: e' E' L9 Q# Q STM32Cube是什么?2 v3 R x. ^) e STM32Cube源自意法半导体,旨在通过减少开发工作量、时间和成本,明显提高设计人员的生产率。STM32Cube涵盖整个STM32产品系列。STM32Cube 包括: • 一套用户友好的软件开发工具,覆盖从概念到实现的整个项目开发过程,其中包括: % u! B0 R5 ~/ z' H) c6 r/ m – 图形软件配置工具STM32CubeMX,可通过图形向导自动生成初始化C代码 , ~- v# b& M2 a. q/ x0 o – STM32CubeIDE,一种集外设配置、代码生成、代码编译和调试功能于一体的开发工具 9 o( |* v# q) J3 M – STM32CubeProgrammer(STM32CubeProg),图形版本和命令行版本中可用的编程工具 6 T1 b8 a: i# q6 p! h4 ` h – STM32CubeMonitor(STM32CubeMonitor、STM32CubeMonPwr、STM32CubeMonRF)和STM32CubeMonUCPD)是功能强大的监控工具,用于实时微调STM32应用的行为和性能。' h8 M' t- U4 S% M9 j8 h & Q! K7 @- L7 g( a! A+ A8 ^ • STM32Cube MCU和MPU包,特定于每个微控制器和微处理器系列的综合嵌入式软件平台(如用于STM32L4系列和STM32L4+系列的STM32CubeL4),其中包含:) ?4 |' `- p. r4 o2 f6 ^. d2 Q ( q+ j5 h6 U9 u8 {* U7 D1 @! X( O – STM32Cube硬件抽象层(HAL),确保在STM32各个产品之间实现最大限度的可移植性– STM32Cube底层API,通过硬件提供高度用户控制,确保最佳性能和内存开销 {& z, i& q0 G0 i, Q1 K) a8 p4 {5 a' J5 { – 一组一致的中间件组件,如FAT文件系统、RTOS、OpenBootloader、USB主机、USB设备、TCP/IP、触摸感应库,以及图形库 ' U) {$ {/ _" B% H6 g+ v/ p- V – 包含的软件覆盖了全套外设以及对应可用的示例 • STM32Cube扩展包,包含的软件组件是STM32Cube MCU和MPU包的功能补充: – 中间件扩展和应用层 % r; J* r4 w7 m5 W – 在特定的意法半导体开发板上运行的实现案例 6 g" Y2 M4 o3 ~ 软件如何补充STM32Cube? 7 Y5 S8 E! J5 G5 r; k) O# d& h ! L/ l* t0 v B, B" }" a 该软件基于STM32CubeHAL,即STM32微控制器的硬件抽象层。此软件包通过提供以下中间件组件扩展STM32Cube: 3 r2 _. d7 \! r# A2 t- a; ^ • 用于管理所有关键数据和操作(如访问固件加密密钥的加密操作等)的安全引擎 ) K- p7 L0 n. a: j! u! P • 通过PKCS #11 API提供密码服务的密钥管理服务 • 用于管理硬件安全元件特性的STSAFE-A 4 {& {* s0 L3 G' Q 软件包包含有不同的示例应用程序,可提供完整的SBSFU解决方案7 {0 t" q+ M8 T& O" W + s2 V7 l+ ?- m3 K: C( @# x • SE_CoreBin应用程序:提供包含所有“可信”代码的二进制文件。 ' K1 l) D0 j; B8 o$ @# U& c • 安全启动和安全固件升级(SBSFU)应用程序: – 安全启动(可信根) + u% [3 {$ s& [/ l& J – 本地下载通过串口 : Q6 N |2 M6 J% M $ U( [3 e; a+ C2 Z# a5 \+ f* w) M – 固件安装管理 # e. Y, `4 h2 ?) ^ * W- a* G8 H _ • 用户应用程序: ' {1 i! O% E- v4 P' p ] – 在双插槽操作模式下下载新固件– 提供了测试保护机制的示例 ! u9 |9 N7 z2 K2 E. x. v – 提供了使用KMS API的示例示例应用提供了双插槽和单插槽操作模式,并且可以配置为不同加密方案。 7 K6 r1 o: X8 h( |3 ?, }5 Q 注:在名称为1_Image 的示例中对单插槽配置进行了演示。在名为2_Images 的示例中对双插槽配置进行了演示。 本用户手册介绍了软件包的典型用法:; {' K) _! _- F' i 2 H" }4 M% Q+ t% D • 基于NUCLEO-L476RG板 4 f* R1 O# p- W4 c( q6 L • 示例应用在双插槽模式下运行,并配置了非对称身份验证和对称固件加密有关配置选项和单槽操作模式的更多信息,请参阅本文档的附录。 2 e0 X. l! }. C- Q# g+ R # J$ B; \9 K& { H" E& R3 P5 f 注:STM32L4系列和STM32L4+系列提供KMS功能,所提供示例基于B-L475E-IOT01A和B-L4S5I IOT01A板。 注:STM32L4+系列提供STSAFE-A110功能,所提供示例基于B-L4S5I-IOT01A板。0 Z# _: [# A: c1 c3 r) g : B% U6 S# h) L3 ]- t 8 y3 K- g2 R* O1 Q- p* i; D 3.安全启动和安全固件升级(SBSFU) 3.1 产品安全介绍 * y* V: G9 K8 [! Y 现场部署的设备在不受信任的环境中运行,因此会受到威胁和攻击。为了减轻受攻击风险,我们的目标是只在设备上运行可靠的固件。已连接的设备时常需要更新固件映像以修复错误,或引入新功能或对策,否则极易遭受攻击。其后果可能是破坏性的,如固件克隆、恶意软件下载或设备损坏。因此必须设计出一套安全的解决方案来保护敏感数据(甚至可能是固件本身)和关键操作。 . @2 g5 L- a% n6 [2 e/ u. Q. K. l 典型的对策基于加密技术(带有相关密钥)和内存保护: * T4 M" ~+ X9 ? % ]& X8 B# z% I9 t1 b • 密码可确保固件传输期间的完整性(确保数据未被破坏)、身份验证(确保某个实体确实符合其声明)以及机密性(确保只有经过授权的用户才能读取敏感数据)。 • 内存保护机制可以防止外部攻击(例如,通过JTAG物理访问设备)以及来自内部其它进程的攻击。以下章节介绍实现机密性、完整性和身份验证服务的解决方案,以解决IoT终端节点设备最常见的威胁。 3.2 安全启动 ) Z% z, p$ y! o0 B0 a3 K8 A 安全启动(SB)确保所执行的用户应用程序映像的完整性和真实性:使用密码检查,防止运行未经授权或恶意修改的软件。+ }1 q) A) t5 D% a' R7 l. q+ R ' c2 n U7 x& I/ ? 安全启动过程实现可信根(参见图 1):从该可信组件(1)开始,其他每个组件在其执行之前(3)都要经过认证(2)。对完整性进行验证,以确保即将执行的映像未被破坏或恶意修改。可靠性检查旨在验证固件映像是来自可信且已知的源,以防止未经授权的实体安装及执行代码。: G" r; L# o6 t8 k0 a8 S , h7 F. f3 H( q; F' @+ p9 E 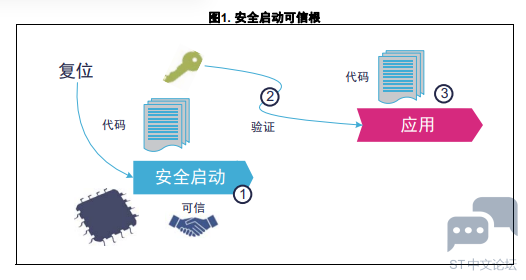
" X+ H: v" T$ W |
【STM32H5 评测】ADC 电压表
【STM32H5 评测】基础硬件加密与随机数性能 - STM32H5E5实测硬件AES加解密、HASH运算、TRNG真随机数输出速率与稳定性
【STM32H5 评测】NUCLEO-H5E5ZJ 使用 TrustZone 安全分区系统实践测试
【STM32H5 评测】CPU核心性能 - STM32H5E5跑 RTOS,观察任务切换速度、中断响应快慢
【STM32H5 评测】介绍、环境搭建、工程测试
#双节活动 1.在CubeMX中引用touchGFX出现的问题与解决
如何将STM32CubeMX生成的CMake工程导入STM32CubeIDE
【 逢7发帖赢大礼】1、利用CubeMX生成正点原子H7R7开发板的STM32CubeIDE工程
STM32CubeCLT 1.22.0新版本发布
【下载问题解决】关于ST官网下载软件问题解决
 微信公众号
 手机版