背景5 O. m9 l* }' x! w* ^
一下内容是在ubuntu使用gcc自己编译stm32得出的自己的总结,使用keil的时候很多东西,都已经由keil做好了,包括启动文件就是不同的,链接脚本是不需要自己管的。只是为了更加深入的理解整个系统。
) _' E) p; H! ]; g" x
' v* i3 t+ B8 ]3 @, U) _链接脚本
5 ?! d# p6 Z8 j* p+ P8 g编译生成的各个静态库文件.a文件。需要使用链接脚本一起,才可以,链接(重新组织出)出一个,完整有序的,包含所有信息的bin文件。( w2 p0 f* G: H! ~1 `# e
以下以stm32f407的链接脚本为例0 J$ ^/ D: F4 n; N
0 ~8 @# v& w5 z2 J. k6 Q( H1 h! p
1.设置入口ENTRY6 T+ T: b7 r" z
stm32设置的入口即是,中断向量表里的系统复位向量。
|8 z0 a. G6 o3 x" @- 32 /* Entry Point */ 9 ]% n$ z/ O0 w$ k
- 33 ENTRY(Reset_Handler)
) I$ _0 `! W/ p - 34 6 U5 m9 ]& `( K& T- Q
- 35 /* Highest address of the user mode stack */ $ @) }1 f& h8 m! L" B3 Y+ d
- 36 _estack = 0x2001FFFF; /* end of RAM */
# z w/ x" S1 c0 V3 Y7 L/ q! K - 37 /* Generate a link error if heap and stack don't fit into RAM */
% P( o! E6 l! |$ c( J' `" y# C3 v - 38 _Min_Heap_Size = 0x200;; /* required amount of heap */
' b/ b( {& _$ j: h, _ ?1 ? - 39 _Min_Stack_Size = 0x400;; /* required amount of stack */
3 C$ \" o# F1 i% w% z
stm32上电时会做两件事,将0x080000000这个栈顶地址放到,msp寄存器。将第二个地址Reset_Handler赋给,pc指针。这样我们上电debug的时候会发现,单片机第一步就会停留在启动文件里的Reset_Handler哪里。
7 k* b, F" _. ?+ U t5 [3 K- A/ Y0 I# w ]: m
$ I* c4 l& p8 Q3 J z3 V7 e0 @
2.设置MEMORY
, v4 p8 c; F; F- L$ v- 37 /* Generate a link error if heap and stack don't fit into RAM */ ! S6 i! R5 e1 o- @
- 38 _Min_Heap_Size = 0x200;; /* required amount of heap */ ( s4 q/ U+ m8 u. i0 m
- 39 _Min_Stack_Size = 0x400;; /* required amount of stack */
- p W6 P; }4 e% W3 j - 40 7 V) `# [+ o7 o1 B, x$ m
- 41 /* Specify the memory areas */ 7 w+ [9 T( q5 d+ G# _
- 42 MEMORY 8 d5 |% d; F% X4 [2 l; o/ }+ i5 o
- 43 { 1 i D/ A* K) ]5 u3 M! F
- 44 FLASH (rx) : ORIGIN = 0x8000000, LENGTH = 1024K
8 F- o% a9 |! x! ?. a1 [! l2 M" M - 45 RAM (xrw) : ORIGIN = 0x20000000, LENGTH = 128K + u3 ]& y/ x' b2 Y
- 46 CCMRAM (rw) : ORIGIN = 0x10000000, LENGTH = 64K
' d0 Z+ S( X) g- `$ A+ R0 a - 47 } % m2 v6 g" z8 p; N
6 v& n) S: `% [0 E" |( A) E. x! \3 B链接脚本基本就分为两个部分,memory和sections。其中memory规定了单片机rom和ram的地址和大小。每种芯片的这一部分的内容应该都是不一样的。5 J" j% N) I8 R% |4 K
" L6 @$ V+ I9 q3 \
0 o7 }2 P# J$ y; j$ J9 J5 t, E
3.设置SECTIONS
# C# V, A+ x2 B8 S" h# p4 p, T接下来主要是看sections这个部分,通过这个部分我们就可以看到整个映像的各个部分的内容是放在哪里的。% z3 d% a3 _ _9 V. m2 _
- 52 /* The startup code goes first into FLASH */
6 D# g3 l: @/ R) [4 X1 B - 53 .isr_vector : 6 [# j( z8 [5 Y9 y3 `
- 54 { - Y, k+ f! V, `2 F
- 55 . = ALIGN(4);
0 a. T" K0 s' U - 56 KEEP(*(.isr_vector)) /* Startup code */
, Y1 Q" X. K1 I$ k6 P) \ - 57 . = ALIGN(4); 1 R: w0 l6 \ N5 r' B
- 58 } >FLASH
% k% T& M% o# f+ p) H# f3 S6 ]
; J9 o' c. T i! L6 F& V第一部分当然是启动文件,其中最重要的就是中断向量表。启动文件里,规定了有哪些中断函数,发生中断时间时,会自动跳转到对应的中断函数,不同的芯片定义的函数是不一样的。
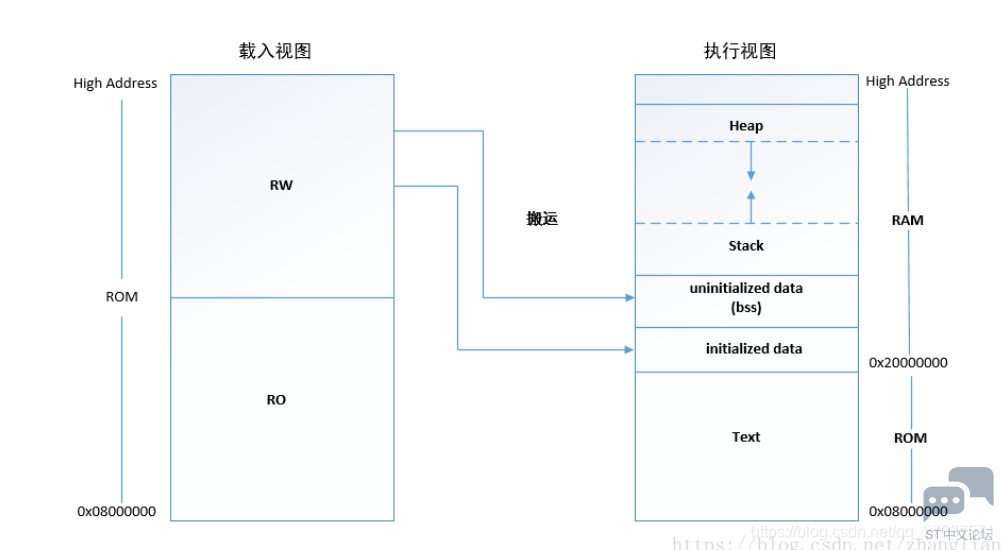
, L( t9 W, z% a! V7 s" A5 O1 R需要注意的是bin文件里面,包含了,代码段,只读数据段,数据段,bss段(未初始化的全局变量,只有bss段的地址大小描述信息,并不真正改变bin文件的大小),堆栈(同样不会真正占用bin文件的大小)等全部信息。这只是加载的镜像文件,真正在执行的时候,并不是所有的文件都是在rom里面执行的。链接脚本会将数据段等,从rom里面拷贝到ram里面执行。- }% O0 S2 h1 }! {/ z& m( e/ ^
/ N# _+ L: w! }; e& ~放到rom里面的内容
5 S+ X2 C. D) S8 Z) G$ u- 60 /* The program code and other data goes into FLASH */ ; b8 J8 c; `, E" R7 j H9 w& @
- 61 .text :
5 b* f1 w" A5 L0 r+ B6 j - 62 { # g& h# @, `8 [
- 63 . = ALIGN(4); % D% J, S E& l+ x [; n
- 64 *(.text) /* .text sections (code) */
* c" ^. h% F1 K" U$ B* a+ m - 65 *(.text*) /* .text* sections (code) */ h8 h, @; d( P+ v; z# L6 |/ y- w" u
- 66 *(.glue_7) /* glue arm to thumb code */
! G# Y' K& X; f: F - 67 *(.glue_7t) /* glue thumb to arm code */
& ?( u* \! O- e# t, b1 M7 j. @% W8 X2 y - 68 *(.eh_frame) 9 ]! i) m' |! ^, c5 ]: {; E
- 69
+ r ~. H2 K; v* S; }, e - 70 KEEP (*(.init)) 5 c4 r( G" w, g) n
- 71 KEEP (*(.fini))
3 h1 E& r" T" g3 q, T - 72 % x- V1 E0 r2 g! j) y5 M, P" Z5 Y7 R: p
- 73 . = ALIGN(4); " q" x( |: M5 N: @% ^
- 74 _etext = .; /* define a global symbols at end of code */ ; l" U1 S+ g) ^+ Y# I
- 75 } >FLASH ( [, W$ C( M( y% b$ A
- 77 /* Constant data goes into FLASH */
' _2 D( g; X9 \ - 78 .rodata :
: ~* q" L8 H, c. ?7 }& l - 79 { 0 e- y6 y; A L, {5 E: x
- 80 . = ALIGN(4); 6 S- \5 d- X- ~( {8 l
- 81 *(.rodata) /* .rodata sections (constants, strings, etc.) */
% d1 A0 G% J; l1 C) ^; H- G* U- Z2 p. W - 82 *(.rodata*) /* .rodata* sections (constants, strings, etc.) */
3 Y# c1 E0 e! I1 ]' u - 83 . = ALIGN(4);
# Y+ z: V$ k+ Z% ^/ C6 v - 84 } >FLASH
- p5 W4 I+ h# ~8 z - ! D3 A% l$ s0 d, `
8 Q: n% ?( `- `7 k0 q ~% L9 r, X* V可以看出放到rom里面的是代码段,和只读的数据段,例如字符串。
- z- E/ H2 W3 C6 c& w5 n# }) A# l
/ Y% z) P- V0 R, K r, n: `放到ram里面的内容
- T7 ~) }% \9 A* B5 [- 117 /* Initialized data sections goes into RAM, load LMA copy after code */, c+ I& Q- D I$ W) n# w
- 118 .data :% ~ R! ?2 [ Q% z3 U) F
- 119 {
0 n7 j$ a- R% m' ~- P4 l0 a - 120 . = ALIGN(4);) G% o, i' ~1 X; w; z, w+ z/ Q( v
- 121 _sdata = .; /* create a global symbol at data start */- G# Z0 m8 o4 u K
- 122 *(.data) /* .data sections */7 y+ V" _" `3 Y9 J
- 123 *(.data*) /* .data* sections */
% p- K& r- V- v9 c5 q0 ~ - 124 , v# P' R2 [% a8 k: @. |
- 125 . = ALIGN(4); / e, ?5 }! d' I
- 126 _edata = .; /* define a global symbol at data end */
P. N5 S0 D# Z0 d0 r - 127 } >RAM AT> FLASH
+ O/ }# ~, U% i1 N
3 V: N# E" c/ {- 151 .bss :
$ ^$ ]7 Y+ L/ D - 152 { - E6 j/ [# q" p' ]+ A* f
- 153 /* This is used by the startup in order to initialize the .bss s ecion */
2 _7 x* Y6 Q8 \" v5 x3 O - 154 _sbss = .; /* define a global symbol at bss start */ ! v2 i. d* X2 R! V- T6 X; P! n2 m3 @
- 155 __bss_start__ = _sbss;
! B( f8 v( g I5 N - 156 *(.bss)
/ a0 E ~3 D+ s, I; C# V- d* a" W - 157 *(.bss*)
8 y$ V( u9 _& w& q3 k" K- j! ~1 W( s - 158 *(COMMON)0 r& b5 D/ V$ s4 s& A3 y3 o/ B
- 159
M ~) l; U5 C- b9 M4 `4 p - 160 . = ALIGN(4);
( i! t; F* P2 u: z' [ - 161 _ebss = .; /* define a global symbol at bss end */
* U* i; ]$ v+ Y* W% [3 f - 162 __bss_end__ = _ebss;
: w/ s i) [! h2 ^, x- G0 ?' m' E. G- o1 T - 163 } >RAM& P$ i9 T+ N* ]1 ^
- 3 \% N7 B* u5 j0 @" Z
- `6 D M2 U, I
& r- K) k* Y8 H5 C% g! p1 U可以看出来,数据段和bss段最终都是放到ram里面的。5 f9 b# l' G$ p, q/ |
注意:其中>RAM AT>FLASH这个命令告诉连接器,这段内容是需要搬运的,下载地址和实际运行的地址是不一样的。需要从flash复制到ram里面才可以跑的。
. o1 E8 S R5 [9 U9 g% c
2 W# N) B0 Q# a, ?' K: d以上就是最终编译链接出的bin文件,是如何在单片机里面跑的。整个bin文件都会放到rom里面,包含了许多的信息,最终跑起来的时候会将,数据段从rom里面,拷贝到ram里面去执行。根据bin文件里的信息,也会知道,bss段,堆栈的地址和大小,这样整个系统就可以跑起来了。(切记不是直接放到ram里面的,因为整个bin文件都是放到rom里面的,要在ram里面使用的时候,是需要拷贝的。也就是说加载的和执行的是不一样的)
- R( m2 o; ~' Z Q/ S
: `7 s4 p2 J* x6 R) Q
 7 a3 i$ i. ^: G7 y# ?( M
* E: R, G# C) ~# T% |) F
8 C9 M* T" k; J$ E& `) o启动文件) g% d$ a. G( w8 U; r
在单片机跑到mian函数,应用程序之前的代码就是启动文件的代码。* `8 N6 f9 {" w* p A2 c
下面我们来具体分析一下这个里面包含的内容:! `( [ t. L6 ?
- 143 g_pfnVectors: " E$ D I( [& F9 T7 b
- 144 .word _estack + a: l3 n, b7 y
- 145 .word Reset_Handler - T w( b/ ?% }- F$ Q$ a/ D9 r" u
- 146 .word NMI_Handler " V' A7 }1 N/ d9 Y$ H
- 147 .word HardFault_Handler
5 I. Z1 X) O4 `0 ^9 H" `4 Q5 I9 S - 148 .word MemManage_Handler 2 D. ^( @1 S& Z. G5 E/ o! e
- 149 .word BusFault_Handler
( n9 Z& q: M) n/ l3 f( F - 150 .word UsageFault_Handler - G4 v7 E. _+ l5 j! v$ s# {! K
- 151 .word 0
6 e* o L/ r5 ~ - 152 .word 0 ( L# D6 M3 q5 u0 p, |' e) K" v* e, M
- 153 .word 0 8 V: c" N$ N* ?& Z7 ^5 P7 W
- 154 .word 0 7 A3 r/ K; \8 W6 H: B# Q, l
- 155 .word SVC_Handler
8 G' G) _) k8 m M7 }7 w$ R - 156 .word DebugMon_Handler . K9 j! J' s: {2 D* L; f
- 157 .word 0
& _) e& r# s( S# _* @ - 158 .word PendSV_Handler
9 e" H h$ k6 m- j - 159 .word SysTick_Handler % H" z( C0 f e- k' P
- 160 6 p( q: w1 P: _, V/ r3 K+ r* a
- 161 /* External Interrupts */
1 Y Q' B9 o* l! a - 162 .word WWDG_IRQHandler /* Window WatchDog */ + F( J2 G* H5 I) ?2 D) e, L
- 163 .word PVD_IRQHandler /* PVD through EXTI Line detection */ . F0 V$ b: ?4 \) t6 b# H
- 164 .word TAMP_STAMP_IRQHandler
! V# v- B6 N" p9 H6 V2 M+ z L5 e - ...8 ^, g. E, Y# l5 L. B
以上可以看出来,flash最开头的地方就是,中断向量表,从地址0x0800000,开始,第一个就是栈顶指针,第二个就是,Reset_Handler,地址0x08000004。系统复位进入Reset_Handler对应的中断函数,接下来我们看一下,中断函数里面有什么。
, ~* P3 m: g& y: D* D- 79 Reset_Handler: - {9 V- |* {+ S: K( v( G
- 80 ldr sp, =_estack /* set stack pointer */
5 b# z! `/ K7 e# P& }% Z - 81 0 b l- B% [! @7 B/ X4 B, Y5 [0 x0 M
- 82 /* Copy the data segment initializers from flash to SRAM */
7 P" n* q, ^+ x7 e, `4 I$ f - 83 movs r1, #0
) |# s" x6 m3 k; I% N6 ^9 i; Y# j - 84 b LoopCopyDataInit
1 G5 N }9 p" m" a) q - 85 ( V' b6 {* i: ?( Y) w5 R% _
- 86 CopyDataInit:
$ M" n; S8 C8 p - 87 ldr r3, =_sidata # E/ V: F4 \# r7 X" E- m8 O. h
- 88 ldr r3, [r3, r1]
7 C) Q/ A6 t: ]4 H/ ?6 v1 m2 c - 89 str r3, [r0, r1]
- |; m* t, E7 H; T- H - 90 adds r1, r1, #4
% V2 C R, W& T. @; G- ^6 T [! c - 91
- V7 z" E# y H - 92 LoopCopyDataInit: 6 _; `. V; M5 C( H( h S# W
- 93 ldr r0, =_sdata \: `' ~( [5 ^4 S! f) M
- 94 ldr r3, =_edata
3 [7 G% H# `# Z) a7 B+ i: E - 95 adds r2, r0, r1
, D& b7 L5 ~! ~0 T/ m - 96 cmp r2, r3 5 m) R* ~1 z2 z; I- x2 E0 U
- 97 bcc CopyDataInit 6 m: e. Q; i" V8 X }% f" K7 S
- 98 ldr r2, =_sbss ' i; t; _5 \$ ^4 g
- 99 b LoopFillZerobss + C2 z9 n+ m6 V# y/ }! V
- 100 /* Zero fill the bss segment. */ 3 M: H* \( Y5 F. W
- 101 FillZerobss:
. {0 T. u& L8 A0 V - 102 movs r3, #0
4 P y2 b8 x# K+ o7 ^ - 103 str r3, [r2], #4 ; [) X7 P; G+ y8 }' a" h3 a
- 104
2 A/ c4 p% T$ Y; [. g! ^ - 105 LoopFillZerobss: : n; q. ?1 y' x4 ^1 g
- 106 ldr r3, = _ebss
3 \: W# G/ `1 [% r" r - 107 cmp r2, r3 ) g8 c* X2 v8 k3 G: X0 n0 c. N/ T
- 108 bcc FillZerobss
3 F% k) y" x) v - 109 / a: m" K0 C6 J4 H$ U; b, o
- 110 /* Call the clock system intitialization function.*/ - c2 d9 T4 P* a8 A$ l( `2 a
- 111 bl SystemInit 9 ?6 q' e. L" j6 {& d
- 112 /* Call static constructors */
! S: Y+ e" J2 c6 X, l; f - 113 // bl __libc_init_array 9 f9 z4 f' P+ d5 A7 l6 s G
- 114 /* Call the application's entry point.*/
. H( z5 D0 u C4 K7 R - 115 bl main
: j' o" ?% {* `8 Y6 w7 G4 h2 i - 116 bx lr * P! y* B, E4 M3 f
- 117 .size Reset_Handler, .-Reset_Handler
7 |* L% y3 b" E9 y9 Q8 g* Y
% w& k! _, S# v m/ l7 e+ \怎么样,片子怎么跑起来的是不是非常清晰。/ ^4 M7 ~6 o5 ?
首先设置栈顶指针8 `/ ~- q# c* y6 }1 l+ I
拷贝数据段
( t- s7 f1 \% b/ a清bss段& \4 V* d( D$ F% q/ c6 o
执行函数SystemInit ,初始化系统时钟等等。. T% X+ j* _1 u, C+ \7 A5 G; U6 ]
跳转到main函数
4 {. c& ~( m+ U5 [& D3 W
5 U# r0 `7 q. {- [: s; V0 ` |IAP远程升级
* U+ ]$ X L& U4 x/ ^& w8 a1 w8 @中断向量表的重定位(摘自cotex3权威指南):( d1 \2 X# q+ n
" Y; W& w$ k9 ]# V2 G2 `9 q
& m1 e* X' j3 y# [" p7 q! `! z
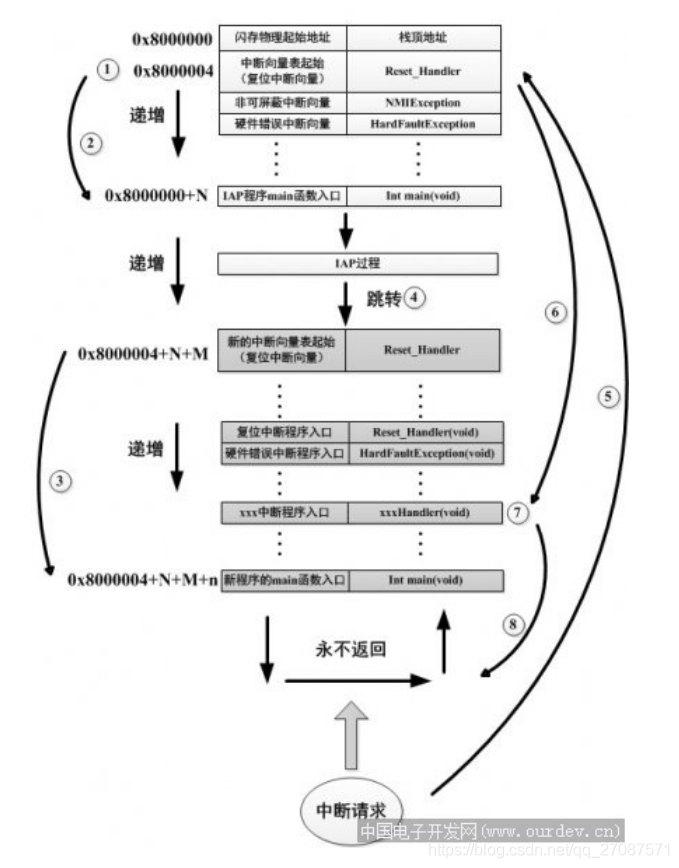
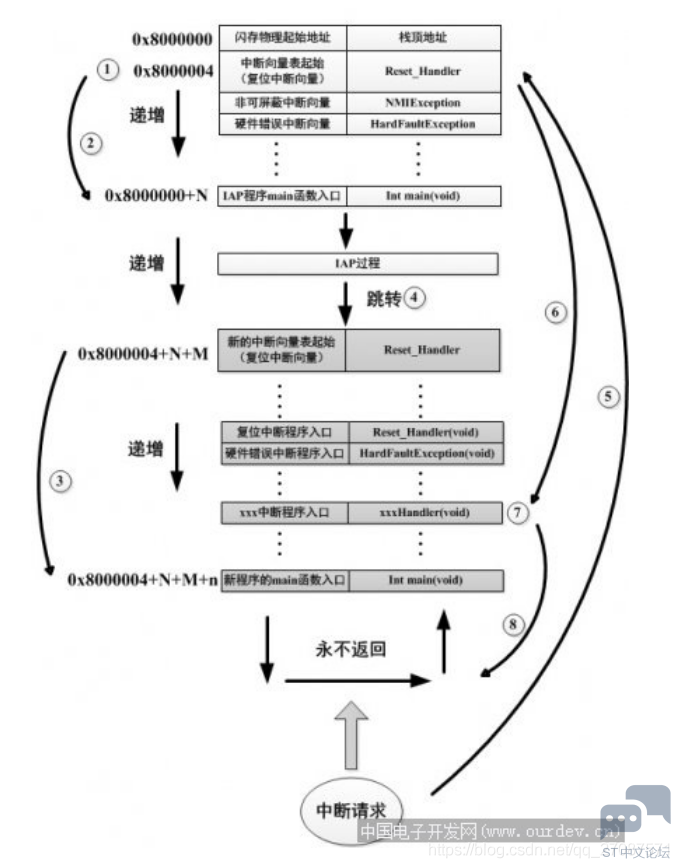
8 W5 D2 V0 {# K1 ~2 f1 [. w有了以上的背景知识,其实远程升级是一件很简单的事情。具体思路如下:
( r9 r9 e3 i X# C9 Y3 V6 |/ x1.有一份iap代码,中断向量表在0x08000000,主要工作就是对升级数据包即app程序的代码,进行接收(也可以在app代码里面接收),校验。并将校验通过的代码写进0x08000000之后的app的地址,最后跳转到该地址。
1 l! o& U# E; w" O/ N4 i2 O9 {2.重新设置app中断向量表地址,设置的地方就在SystemInit 里设置向量偏移寄存器就可以了。这样APP的代码就可以跑起来了。iap的代码不变,可以不断地升级app的代码。
2 p( v& w+ Y8 Z h! [$ U4 I5 d4 D) b+ R8 P8 Y) P
值得注意的是:工程里正在使用的只有一份中断向量表,在app中就不会使用iap的中断向量表。系统复位之后,设置的中断向量表没用了。因此每次复位之后都会,执行iap的代码,最终跳转到app。8 u2 F# T1 I3 z# d* r; s1 w
+ _, o! L$ W# \1 k
 : M, _, I0 ?) r, h3 o) v- p2 L
' v: ~1 [' ?/ u s* I; w' \4 M
, C" z& [9 d" R. B实际应用举例
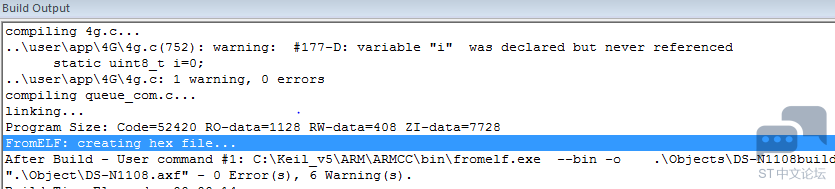
" G' x4 o/ k7 {4 V9 N+ T( P6 hstm32的map文件
( o; I- j/ L T4 d( `; I1 h7 d某个工程的文件编译出的文件
7 }- Y0 t3 ~# E
3 K! ]* g# x4 c( i7 H
8 j/ _, {- Q1 ?" Q" f" s* L+ p$ g0 n5 a" s. I* E( C& k$ o- S
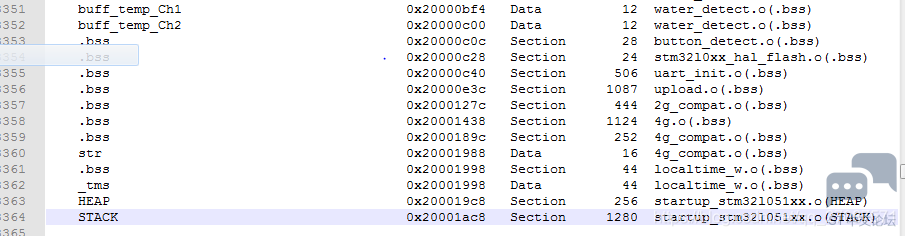
对应的map文件! K, I* X2 L+ L9 B
; K2 [( L6 v; r N- [
1 g( o: ~! Z* E0 X$ x- q" u! h `/ W! P6 C* t& D
可以看出来: 使用的ram的大小 ram = 7728 + 408 = 8136;# N3 x8 H; U* `# q) J0 _) O
根据map文件,计算栈顶指针为:20001ac8 + 1280 = 0x20001fc8; 而 1fc8的大小刚好是8136。
8 ]5 i6 R, W1 f. Z所以实际的运行视图为,依次为:2 i" ~6 I: ~8 d# R/ }- K
内存起始地址5 i7 y9 L4 X. {0 P9 e/ |, ^: l
全局变量
6 k7 O/ q9 |# \/ f; k2 v: m静态变量
6 R; h+ P, e' L& {$ ~8 k, |1 g堆8 T9 y# S7 F& }& b9 ^
堆内容
6 c' F3 X3 N8 O: H. o z# b栈内容5 Z$ o% [: U5 c. a: j P
栈
7 l, D' Y( z& h内存结束地址) m+ N; O$ q# B; R
0 U, }$ G8 B. g& |( l0 }( T可以看出来,堆的生长方向为,由小达大
* y6 [8 ]/ u1 Q0 ]栈的生长方向为,由大到小。
- \. }' H- p$ [4 P+ W m————————————————
& m* y- J( _' B版权声明:raoxu_1154492168" w/ T' E$ Y6 K* y$ |2 k% }
如有侵权请联系删除
7 q6 U$ ~8 ` p" N
, _: e3 K$ |0 D- O' }7 O( h% Q$ g8 g7 d; ~. B
+ M4 b4 u ?# v0 X: l, h u; F J
, a+ n- G( b$ r9 a% x6 j |





 微信公众号
 手机版