




 STMCU小助手
发布时间:2024-2-29 16:02
|
01前言1 L; b! e: Y9 v 本文档通过一个动手实验, 详细演示了如何在 STM32H563 上运行一个 OEMiROT 的功能. 旨在针对那些 OEM 想自己实现一个基于 STM32H563 上的 iROT 功能而又不知如何开始的开发者. % m4 |5 ]6 W. D6 x! n 02准备工作 9 a- y) a" J$ X! @ 
# Z7 R1 L [; W# a; q. m$ g 5 g: N' Z4 W3 C8 v3 P1 x! U 软件包 : STM32Cube_FW_H5_V1.1.0! [9 Q4 _5 K% g6 {- C) f' B! Y 6 E `' d/ l W0 y0 `! q8 Z 工具: • STM32CubeProgrammer v2.14.0 • Tera Term 串口终端显示7 ?0 n: u6 K4 c3 i+ P' l, ] • Trust Package Creator(安装 STM32CubeProgrammer 时一并安装, 注意勾选) R5 i. X' H M 3 A! D1 b A/ f# I6 ^ IDE: STM32CubeIDE v1.13.02 @& ~5 s x8 n( m: b 03烧录 OEMiROT 固件并运行 3.1. 脚本环境配置板编程基础+ l0 B' z5 k+ g 本动手实验基于 STM32CubeH5 固件包, 此包必须位于一个没有中文且没有空格的路径下, 于是我们将此包拷贝到 C:\workspace 目录, 在此包路径 \STM32Cube_FW_H5_V1.1.0\Projects\NUCLEO-H563ZI\ROT_Provisioning 目录下有一个 env.bat 文件, 用文本编辑器(如记事本)打开此文件: + Z; |- `3 o4 N9 ` # \3 H( F A, O . q, x B/ [/ [# R4 B7 J0 W+ U1 y 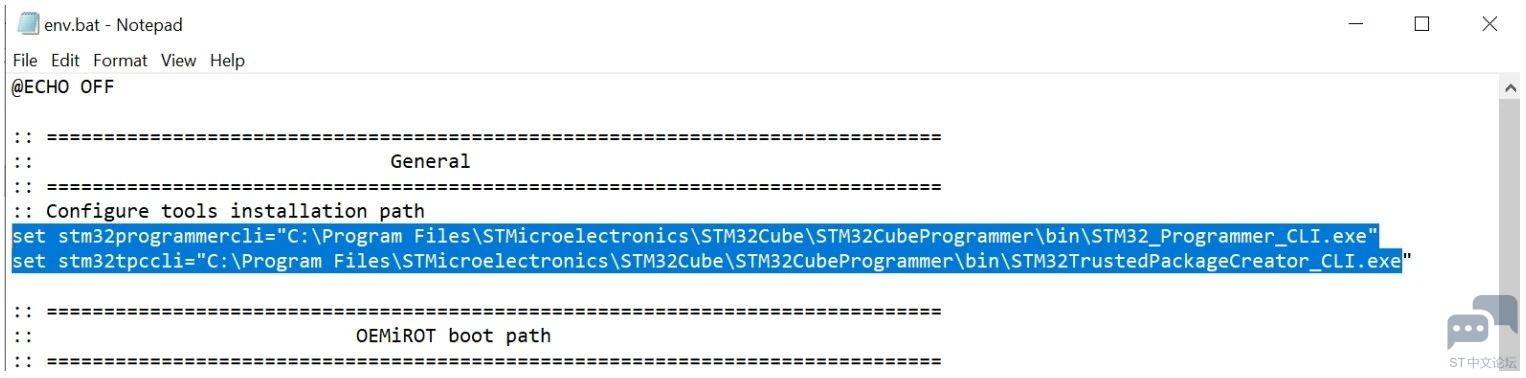
6 {7 q+ w0 l% Y/ c: J& ?' W' x 检查上面两行, STM32CubeProgrammer_CLI.exe, 以及 STM32TrustedPackageCreator_CLI.exe 这两个工具的安装路径是否跟你电脑中的安装路径符 合, 如果不符, 则需要进行相应的修改. 5 o) ^9 V3 y+ q" y" I 3.2. 运行 OEMiROT 预配置(provisioning)脚本4 `/ X/ D; Y" P+ G! G1 ]# p 再进入到 cube 包下的目录 STM32Cube_FW_H5_V1.1.0\Projects\NUCLEOH563ZI\ROT_Provisioning\OEMiROT 目录下, 有一个名为 provisioning.bat 的脚本, 双击运行它:9 }6 L, H9 ^3 G- F0 W- K , j0 y5 {% ?, y0 \% h2 ?9 w- [ A ; n+ @( O, x9 ]4 U 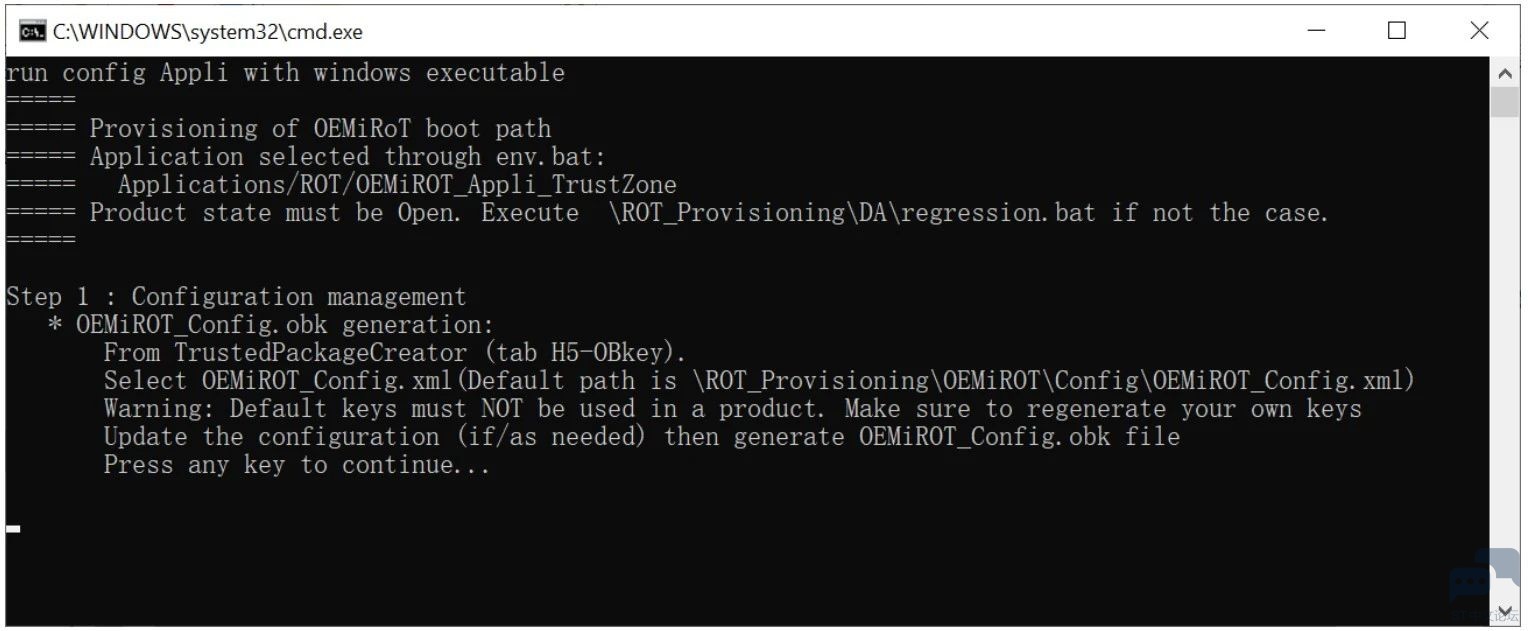
如上图, 系统会自动打开一个 DOS 命令终端窗口, 在此动手实验过程中, 如无特别说明, 此窗口将一直保持, 我们将通过此窗口的提示信息进行每一步的操作.. L, G$ S# S; `+ ^ ) x# a4 y" ?! D& s! F 如上图, 信息提示我们打开TrustedPackageCreator 工具, 生成 OEMiROT_Config.obk 文件. ; k; N Y( v0 T* d4 W& X 3.3. 生成 OEMiROT_Config.obk 打开 TrustedPackageCreator 工具:, r# W6 I* q2 M# |7 B7 q, r, i , y( M% J& t9 c7 @2 d# S 7 F3 u. {# T) }% C 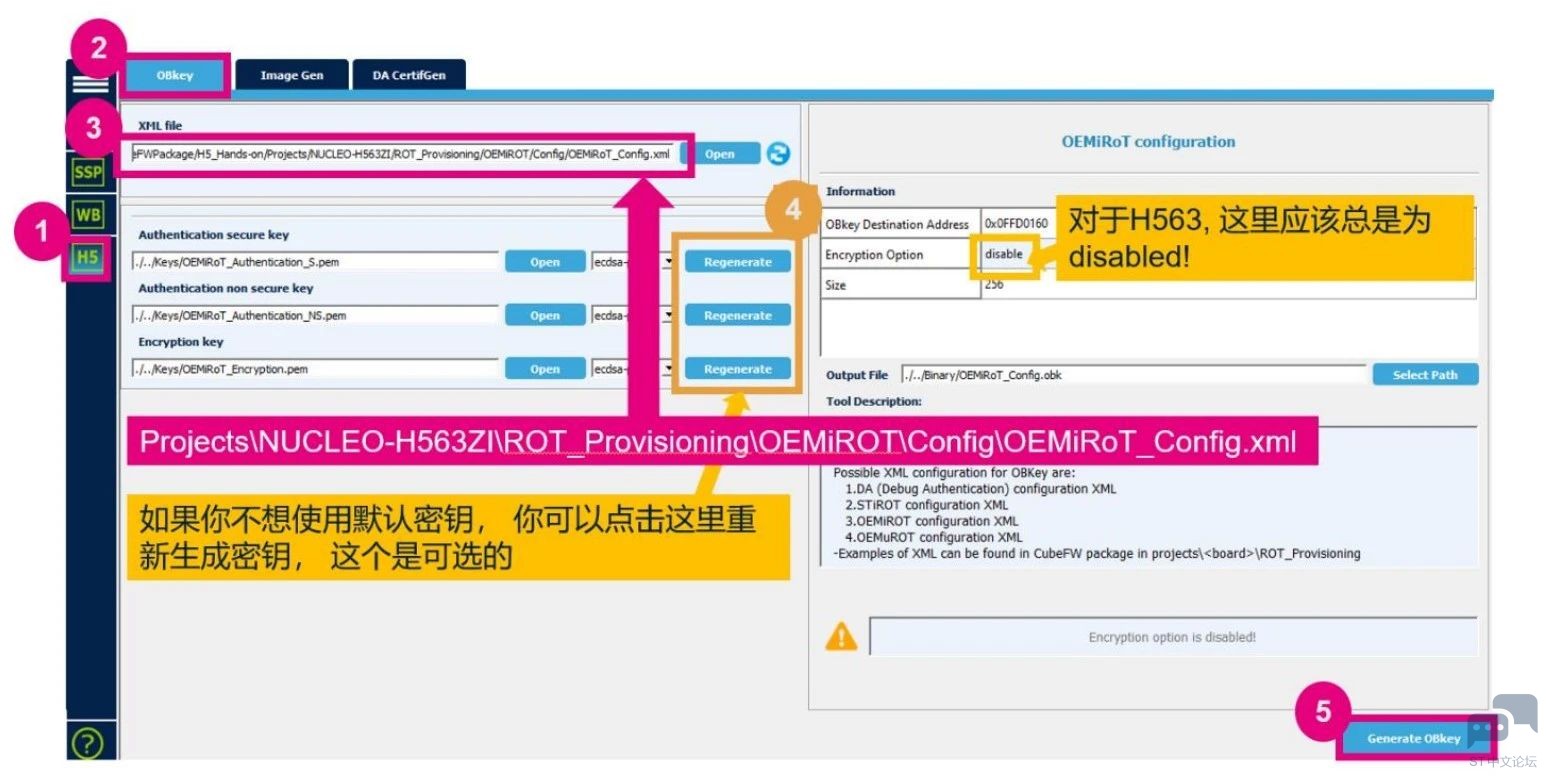
/ l% j P* ]; z- m, X' g/ C! y - l" l) `. [: M, y6 M; w 如上图, 在最左边 ①处点击 “H5”, 然后在②处选项”OBKey”, 接下来在③处选择STM32Cube_FW_H5_V1.1.0\Projects\NUCLEO-H563ZI\ROT_Provisioning\OEMiROT\Config 目录下的 OEMiRoT_Config.xml 文件, 此文件为生成 OEMiROT 对应 obk 文件的配置文档. 然后下面会显示 3 个密钥对, 从上到下分别为 : • OEMiRoT_Authentication_S.pem: Secure APP 对应的认证密钥(使用公钥) • OEMiRoT_Authentication_NS.pem: Non Secure APP 对应的认证密钥(使用公钥) • OEMiRoT_Encryption.pem : Secure APP+Non Secure APP 固件加密密钥对应的解包密钥(使用私钥) 6 y* z/ ]% l. t/ C5 S 这三个密钥其实都是成对的, 即公钥私钥对. 位于 Keys 目录下. STM32CubeH5 包下已经自带了默认的密钥对, 如果你不想使用默认的, 则可以点击上图中的4中的 “Regenerate” 重新生成这三个密钥对. 一旦重新生成, 则需要注意保存这三个密钥对. & d7 g$ E6 B/ n 接下来就要生成 OEMiROT 对应的 obk 文件了, 在右边的输出路径下, 选择一个路径, 比如Binary 目录. 最后点击生成. 则将在 Binary 目录下生成 OEMiRoT_Config.obk 文件.$ y: Z" |- j2 g6 m( w$ m/ a+ Q+ z 3.4. 生成 DA 对应的 obk 文件 回到脚本终端窗口, 输入回车键 :6 ~ L0 |2 H3 B' T* U 6 {- L2 i5 H; D 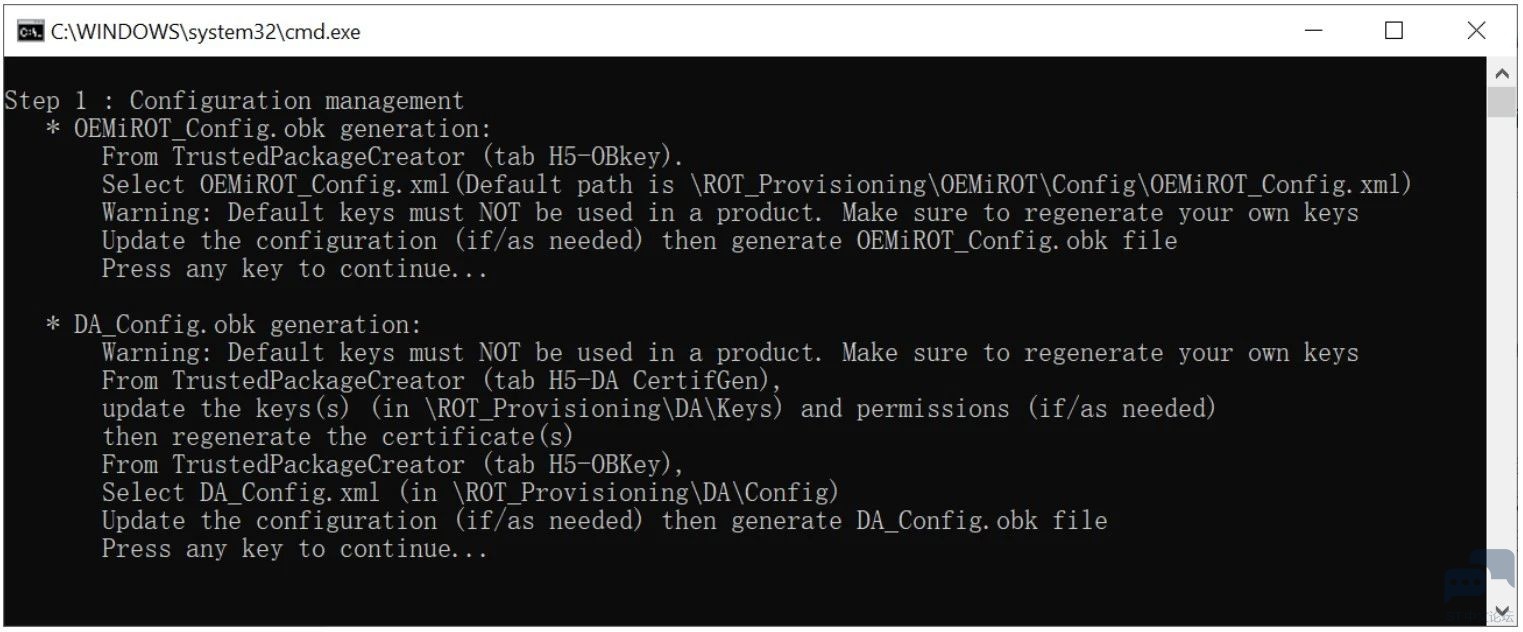
# _8 i/ x7 U5 H" j- ~ 如上图, 提示你通过 TPC 工具生成 DA_Config.obk 文件. 有关如何生成 DA_Config.obk 文件,之前已有其它文档讲述, 且 STM32CubeH5 包下STM32Cube_FW_H5_V1.1.0\Projects\NUCLEO-H563ZI\ROT_Provisioning\DA\Binary 此目录中已经有现存的 DA 对应的 obk 文件, 其对应的私钥和证书分别位于上一级目录下的 Keys 目录和 Certificates 目录下, 这些文件均可直接使用, 所以这里不再重复讲述它们的生成过程.# Y* m9 r" z, i 9 j& g; `$ j* @2 X0 I6 q2 e1 H7 f 直接按下回车键..3 k, o+ Y+ X; E; h" ?) u& E* j$ D 3.5. 编译 OEMiROT_Boot 工程$ ?. ^# b) ~: L 2 d w% {1 q" v4 a 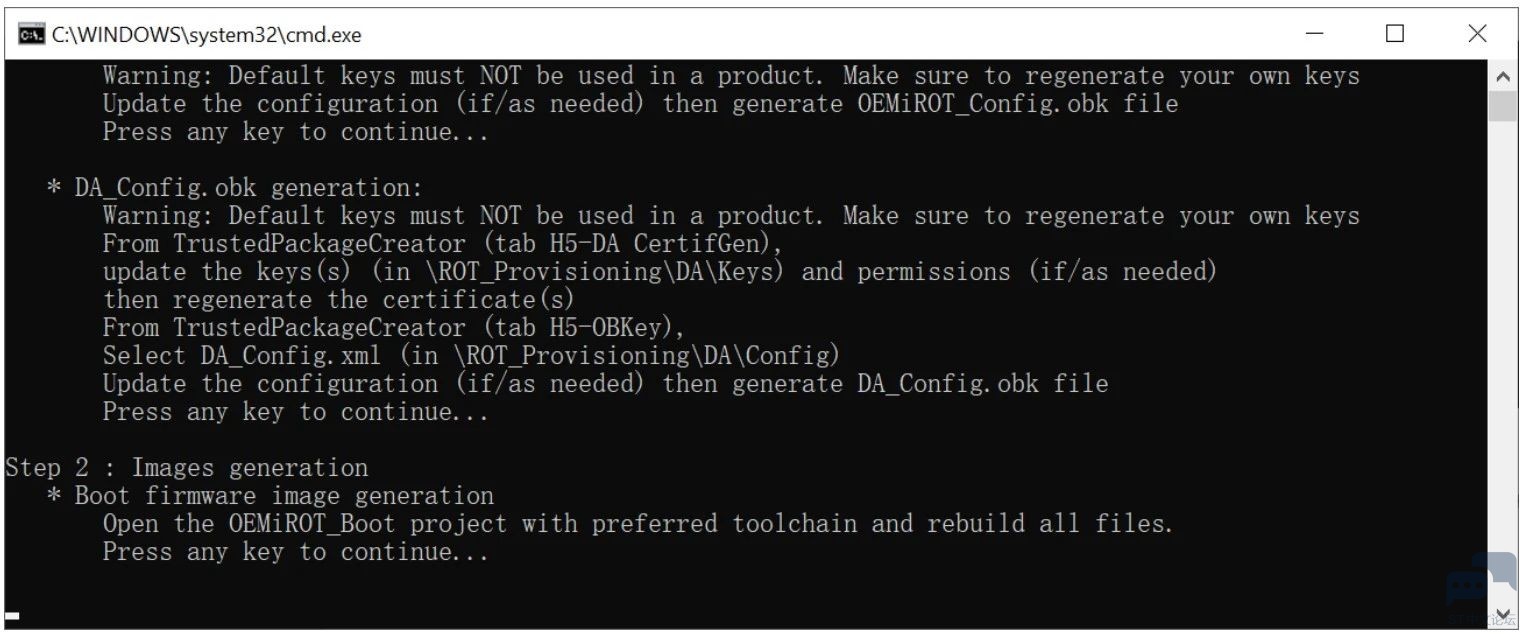
如上图, 提示用户打开 OEMiROT_Boot 工程并编译. : K0 ^1 a/ `% x 于是用 STM32CubeIDE 打开工程, 路径为: STM32Cube_FW_H5_V1.1.0\Projects\NUCLEO-H563ZI\Applications\ROT\OEMiROT_Boot\STM32CubeIDE 目录下, 编译过后,会在工程下的 Binary 目录下生成 OEMiROT_Boot.bin 文件. 4 ^& ^! Q- n" W 再回到终端窗口按下回车键… + F5 W$ R- P; Y4 n' h9 [ 3.6. 编译 OEMiROT_Appli_TrustZone 工程' _0 L+ K4 C3 {3 k 用 STM32CubeIDE 打开工程: STM32Cube_FW_H5_V1.1.0\Projects\NUCLEO-H563ZI\Applications\ROT\OEMiROT_Appli_TrustZone\STM32CubeIDE& d% d7 ^ e- m- t3 R 此工程下有两个子工程 : 
如上图所示, 先编译 Secure 工程, 再编译 NonSecure 工程. 编译通过后, postbuild 脚本会在Binary 目录下生成原始 bin 文件和加密后的固件.! {; O; ~: J! y% G1 D - B& s( B; N) x8 J- d8 ~8 p3 d5 P/ M 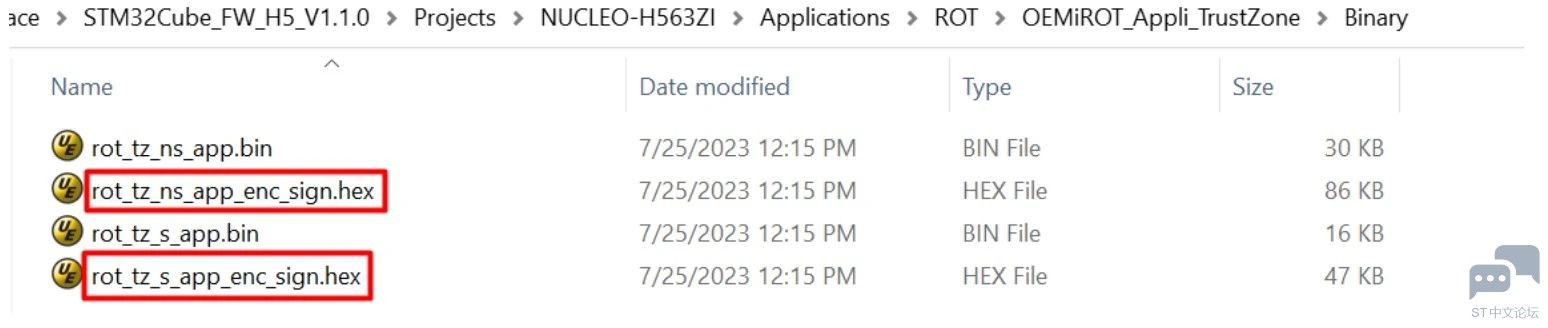
# q4 W5 J0 q6 z& F7 ?0 T 原始 bin 文件是用来初始安装的, 而加密后的固件是用来做升级的. 加密和签名过程正是postbuild 脚本来实现的, 其对应的固件加密密钥是此次编译过程中脚本随机产生的密钥. 此密钥会通过 3.3 节中所产生的 OEMiRoT_Encryption.pem 对应的公钥来进行打包并放入 header 中.而签名所用的私钥并正是 3.3 节中所产生的 OEMiRoT_Authentication_S.pem 私钥, 它对应Secure 工程签名, OEMiRoT_Authentication_NS.pem 则对应 Non Secure 工程签名. 3.7. 手动生成加密且签名的映像文件(可选) 除了通过 postbuild 脚本来自动生成固件加密且签名的映像文件外, 你也可以通过手动的方式来生成它.如下图, 我们可通过 TPC 手动将原始 bin 文件加密且签名.' T& I' D& Z4 k5 z! ]2 h& | 1 T% U5 I, F% ~* Q5 W* { 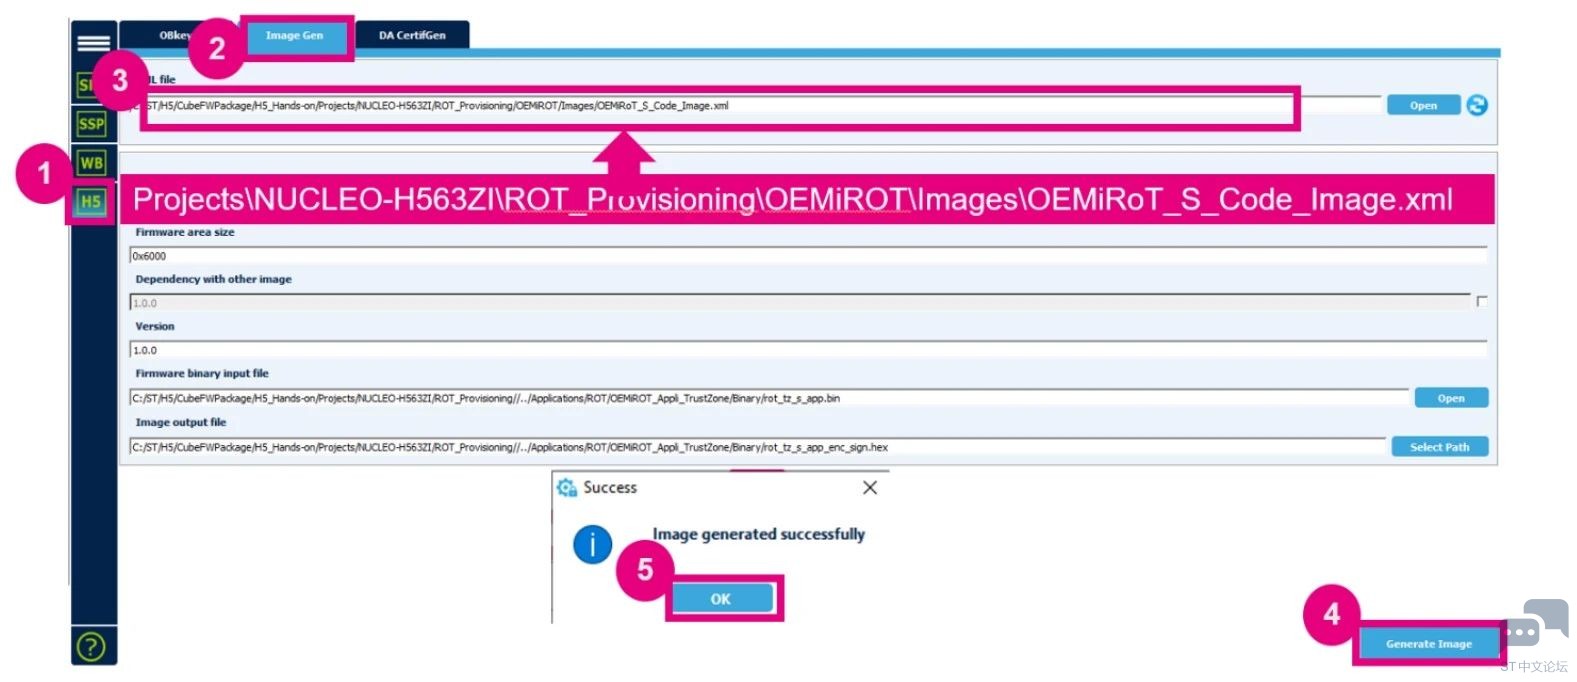
6 h: |4 {8 z9 v* q, c# g: }" b 如上图, 打开 TPC, 左边①处选择 “H5”, 然后在②处选择”Image Gen”, 在③处输入配置文件 : STM32Cube_FW_H5_V1.1.0\Projects\NUCLEO-H563ZI\ROT_Provisioning\OEMiROT\Images\ OEMiROT_S_Code_Image.xml. 然后在Firmware area size 处保持默认的 0x6000, version :1.0.0, Firmware binary input file 处导入S App 生成的明文固件映像. Image Out File 处即可生成的加密且签名的固件。加密的密钥是随机的, 它通过打包进 header 中, 如之前描述. 这就是手动生成加密且签名的固件映像方法. 由于App 工程的 postbuild 脚本会自动完成, 所以, 这一步骤并不是必须的./ w8 D3 y# Z$ K 3 w4 \8 q% O- j" ~ 此外需要注意地是, 在 STM32Cube_FW_H5_V1.1.0\Projects\NUCLEO-H563ZI\ROT_Provisioning\OEMiROT\Images 目录下还有其它几个用来手动生成加密签名映像的配置文件, 如下图所示 : 
通过这几个文件名, 顾名思义, 分别对应着 Secure App 的固件, 数据, NonSecure App 的固件,数据映像, 如果需要手动生成这四种加密且签名的映像文件, 则通过 TPC 手动导入对应的 xml配置文件. 在 Firmware binary input file 输入原始 bin 文件, 在 Image Out File 处输入导出文件, 然后点击 Generate Image, 生成最终的加密且签名的映像文件(如rot_tz_s_app_enc_sign.hex, 或者 rot_tz_ns_app_enc_sign.hex). 3.8. 生成加密签名的数据映像(可选)6 Q2 n5 t5 e" q0 V" e7 c3 o7 s 回到终端窗口按下回车键, 如下所示 :& r, o) h; F$ J 1 r C' A; V2 P7 U% h2 t/ o( J 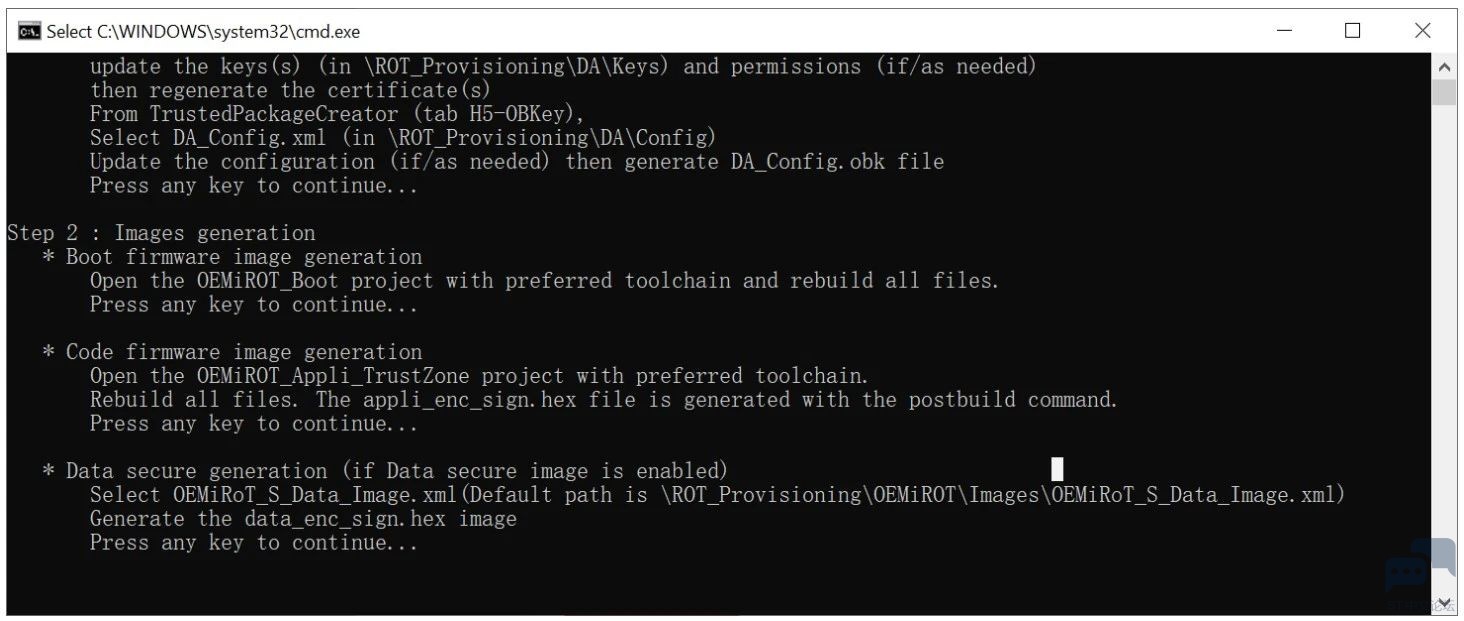
: ]1 H" c3 Y. {2 {) Y. w. z V/ m9 y 提示我们通过 TPC 手动生成加密数据映像. 工程中默认是未定义任何 Data image 的(flash_layout.h 头文件): 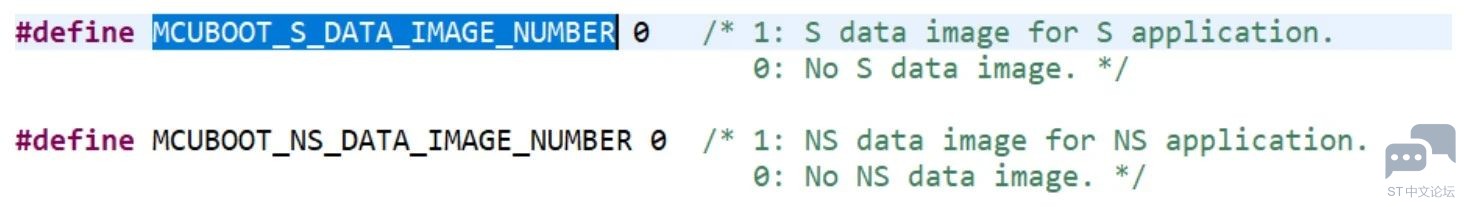
因此, 此步骤默认我们是可以跳过. 如果工程中此宏修改成 1, 则需要手动通过 TPC 来生成加密的数据映像. 方法类似于 3.6 节的手动生成环节, 只不过配置文件换成 xxx_Data_Image.xml.# |$ G$ q+ H% L" u& Q 0 P2 N' Q1 U( O, m4 ~" X $ a: T7 C; M& ~$ c 这一步骤, 我们直接在终端窗口中按下回车键… 5 F' ~6 ~3 y: l% p' g% o! h 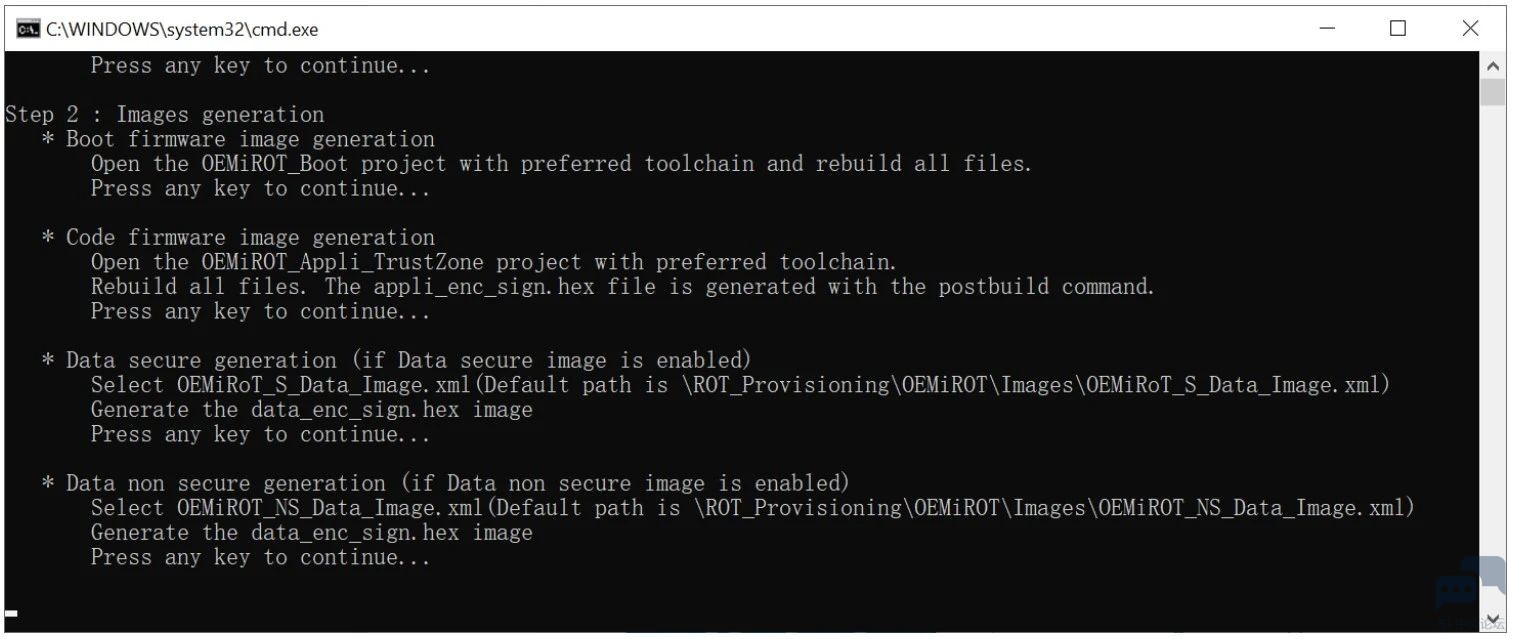
! O1 l) E# \% n$ u$ M& H. D 接下来再次提示生成 NS APP 对应的 Data Image, 同理, 在工程中默认宏中是没有配置的, 因此直接按下回车键…# s( \6 M1 s& l& A+ ~6 T! w 8 E; c. Z$ G* r$ r5 _! x- v 3.9. 预配置(provisioning)+ F/ F4 P4 u5 Q* r% i$ G* _* v, f ! s) X/ J& i, d) C$ b1 V8 I 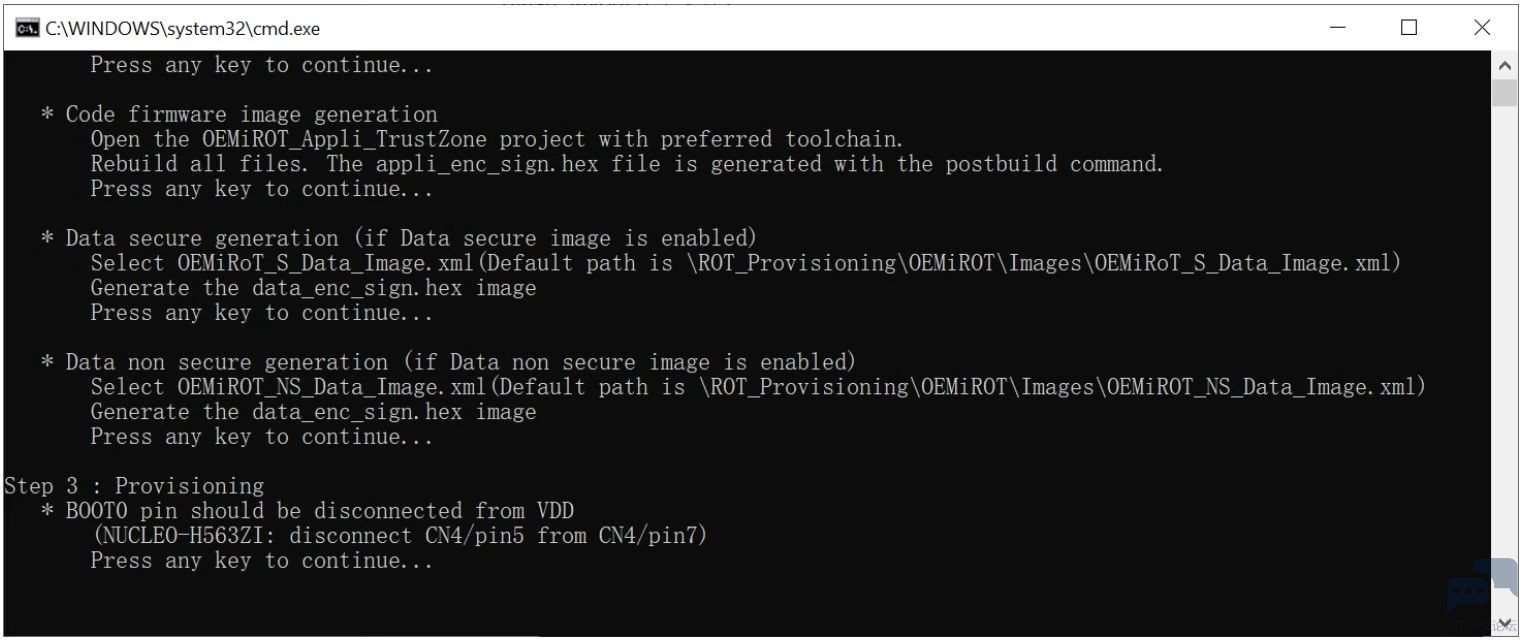
在做预配置之前, 提示你是否已将 BOOT0 引脚拉低. 确认 NUCLEO-H563ZI 板上的 BOOT0引脚没有连到 VDD(CN4 的 BOT0 引脚未接任何东西即可). 确认后按下回车键… " n9 h7 i9 d1 e 
) ], _; K1 f+ }) }7 Y8 H 如上图, 这此过程中, 脚本会自动烧录 boot, S APP, NS APP 三个 bin 文件, 以及配置 option bytes, 接下来提示你输入芯片最终的 product state, 这里我们输入”CLOSED”…(千万别设置为 LOCKED 状态!) 
1 l8 g* C( ~! ^" t/ s1 i9 Y 如上图所示, 在此过程中, 脚本会先将芯片的 product state 切换到 provisioning 状态, 然后再做预配置, 这里会预配置 OEMiROT 的 obk 文件,以及 DA 的 obk 文件, 然后最终将芯片的product state 设置为你上一步输入的最终芯片状态. 最后系统提供已完成. 到这一步, 脚本的整个流程结束. 接下来, 我们验证下烧录后的芯片是否工作正常.+ ]' z" @* Z! T @6 @" I4 m" z, e3 j 3.10.检查程序运行状态7 t9 j( C) o) T 打开 Tera Term, 设置串口波特率为 115200 bps, 然后复位板子, 查看打印信息…% T0 o) _5 S8 W: J3 W, f 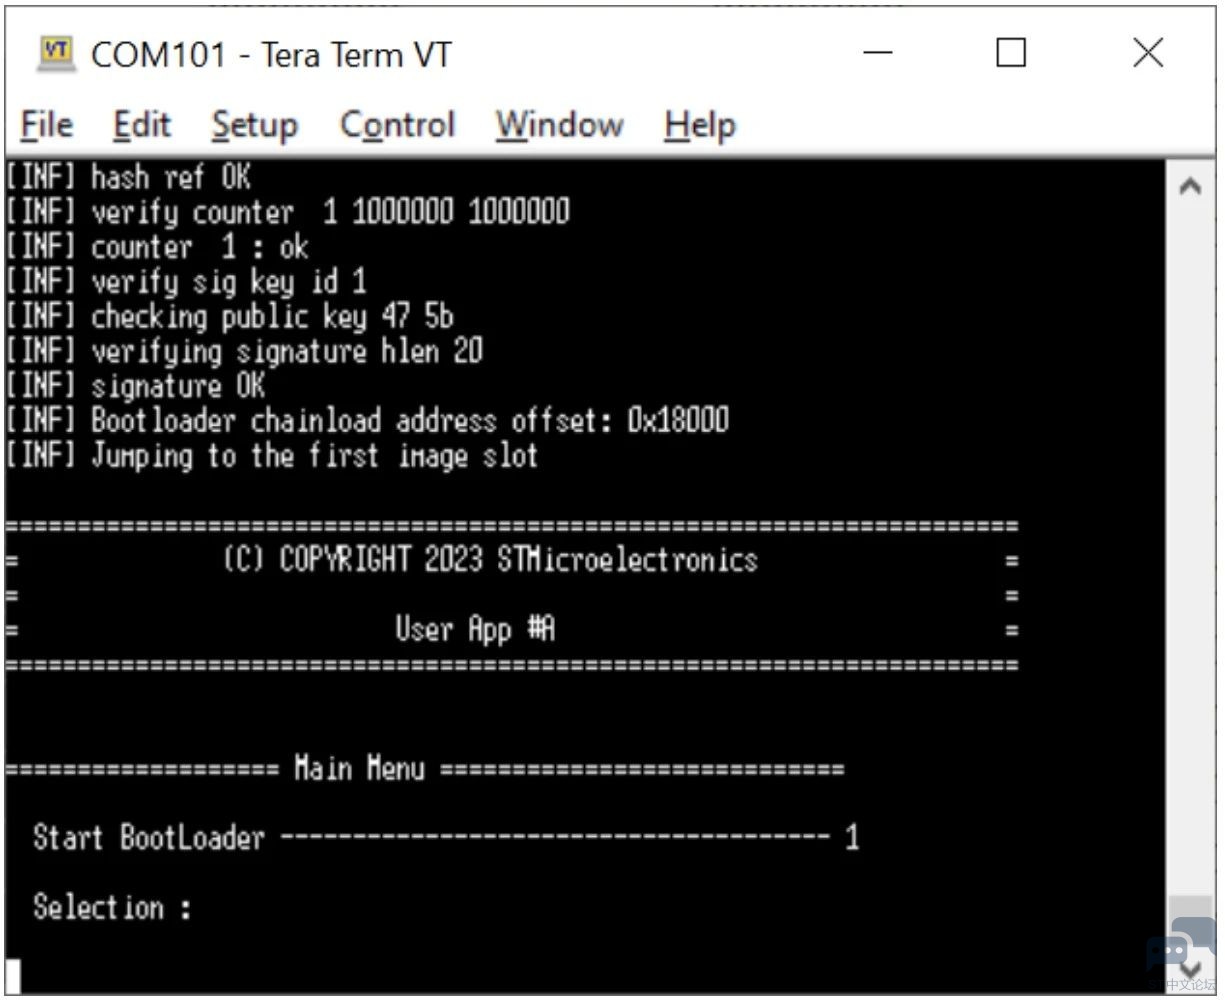
如上图所示, 当打印信息显示 User App #A 时, 表示 NS APP 已经运行成功, 所有程序运行结果均正常!' x/ I9 `- f7 \- }) f: R8 k0 ^ 04固件更新 接下来, 我们将演示通过 NS APP 触发程序跳转到内置的 bootloader 中, 并通过串口下载新的加密固件, 复位后并安装它. / y+ {! m5 c9 r+ Q |3 u 4.1. 修改代码, 并重新编译工程 打开 NS APP 的工程, 在 main.c 文件中将 NS APP 的版本号从 “A”改成”B”: 0 W8 k2 @- t e9 J" ~8 n" r 
, ?6 N3 I9 @$ |4 b9 @. w% c4 n* {# z 然后重新编译 NS APP 工程. 6 T8 f- U" q+ b- p2 q Postbuild 脚本将重新生成 S APP 和 NS APP 的加密固件 :3 ~8 D9 f3 y$ W% f: j& z# b 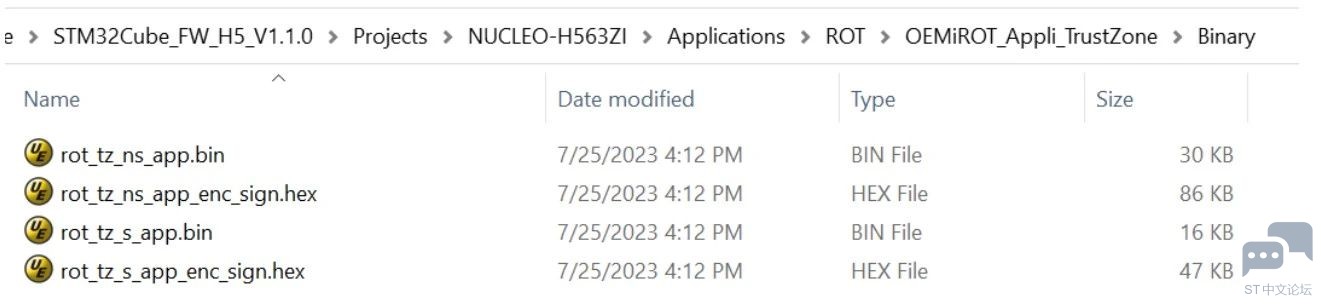
( j4 L/ D& B, w# J& s( G4 ?( }" v 如上图所示, 这四个文件均将重新生成. 接下来我们将升级 APP 固件. - e( d& k$ Y) [ 4.2. 跳转到 loader 程序* d: u8 H" r' ~ 在串口终端中我们输入”1”: , \$ @- D8 Z! ~ 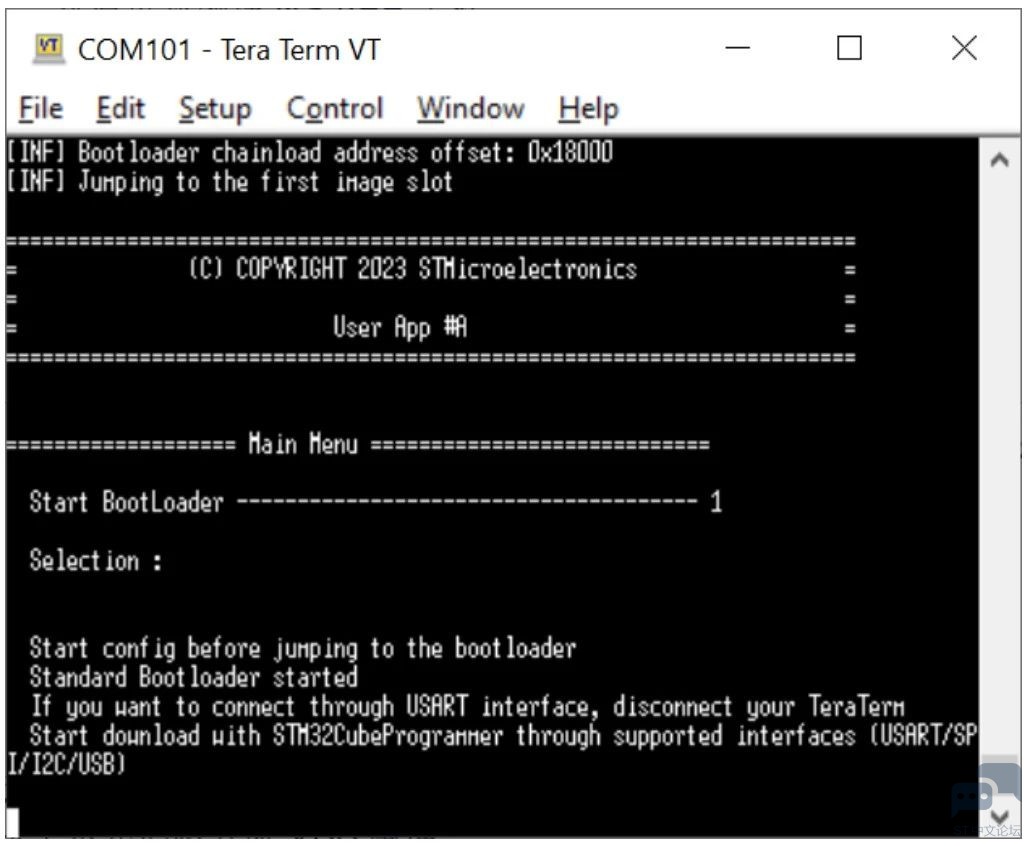
8 H+ w) A! ^4 U. B0 M& F' m 如上图所示, 输入 1 后, 程序跳转到芯片内置的 bootloader 中. 断开 Tera Term 的串口连接 :& K$ B, M' |- a$ o2 |2 i7 s: R 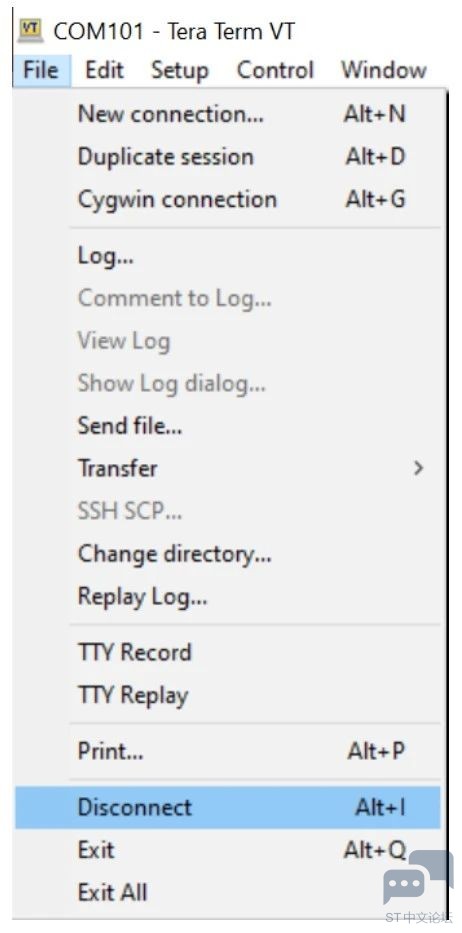
! ?: y/ y5 r& I1 c# p 4.3. 通过 STM32CubeProgrammer 下载新固件 打开 STM32CubeProgrammer, 并通过串口模式连接芯片: , G$ I: d1 J6 M h2 J4 W! {+ Q 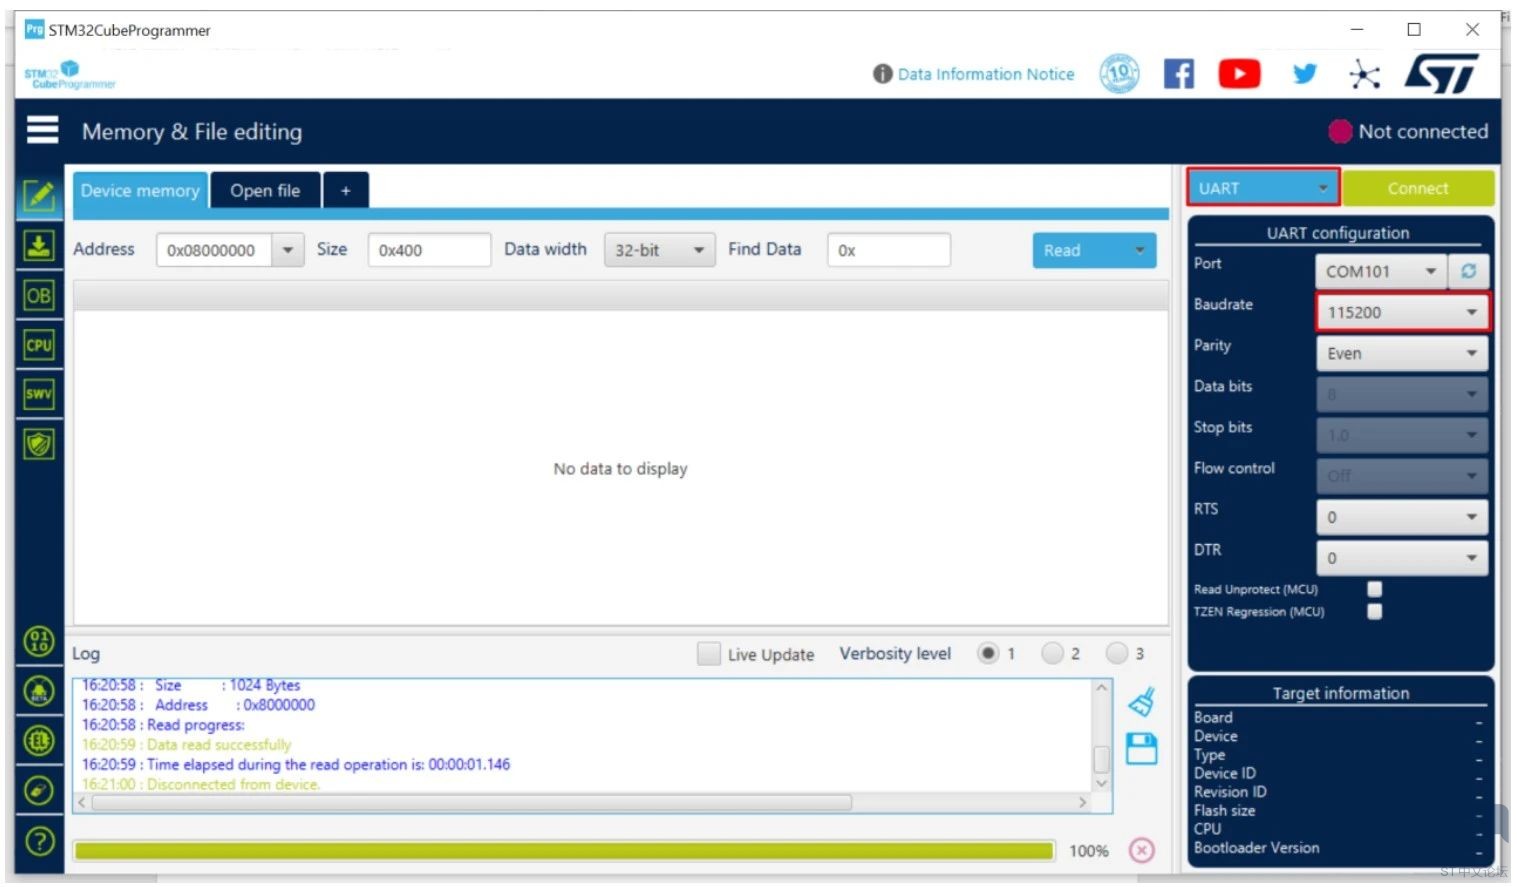
将新生成 NS APP 的加密后的固件 rot_tz_ns_app_enc_sign.hex 拖入到STM32CubeProgrammer 中 : ( F. g6 Q+ H% F# R 
如上图点击下载. ! \! u: Y! @1 L9 W' H0 D 8 @4 |: y2 j/ \' N 同样的, 也可以将 S APP 的加密固件 rot_tz_s_app_enc_sign.hex 拖入STM32CubeProgrammer 中并下载 : 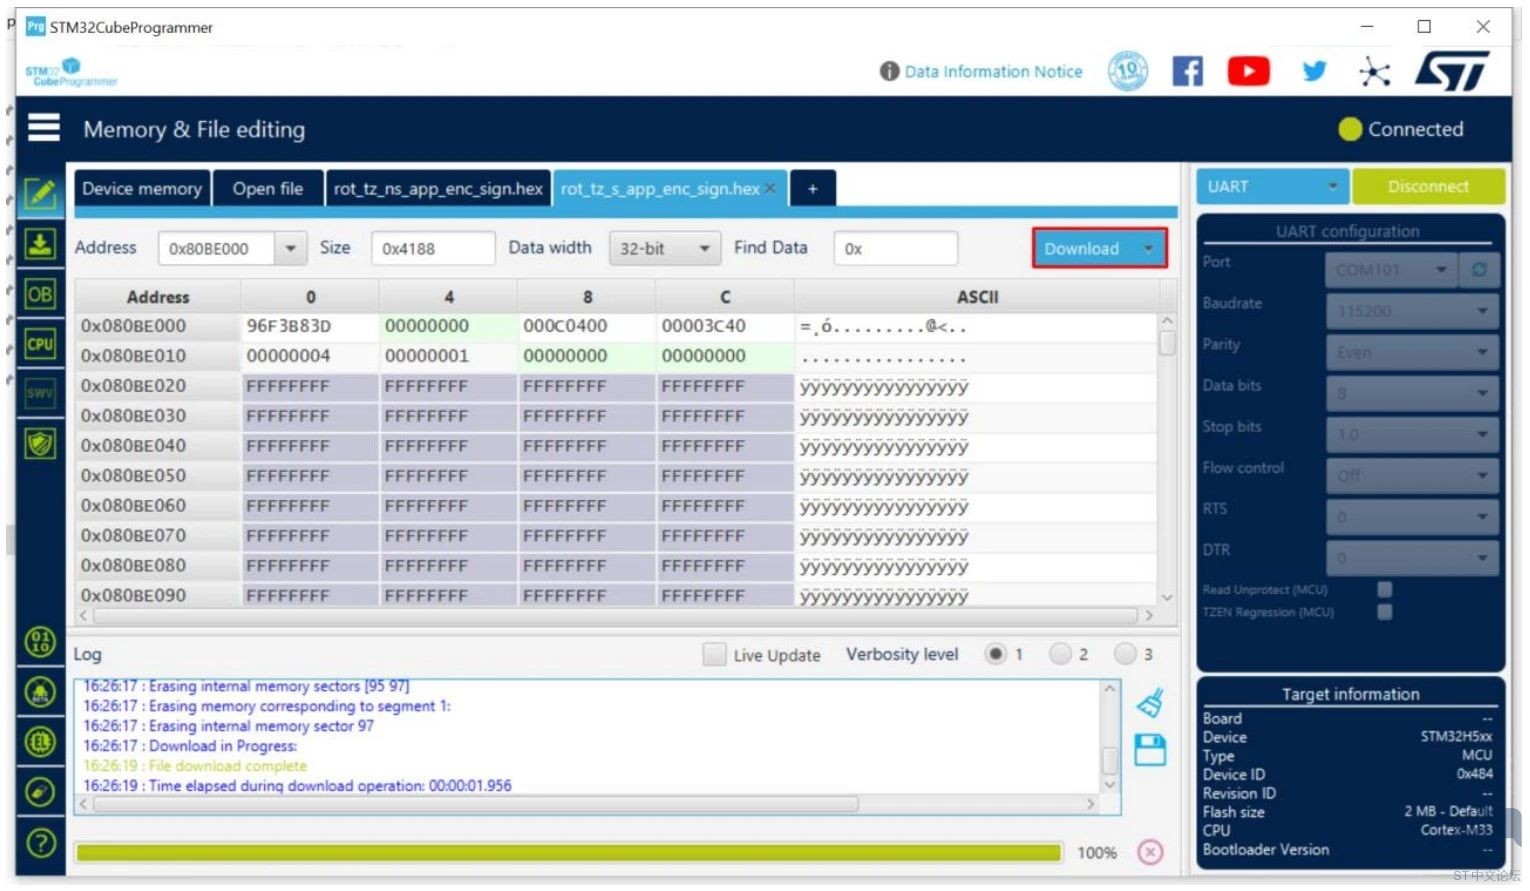
) V H3 R) }, v 2 w' z/ D3 g0 a7 s/ r h 下载成功后, 断开 STM32CubeProgrammer 的串口连接, 并使 Tera Term 重新连接串口 , 然后再重启 NUCLEO-H563ZI 板, 于是可以看到如下打印信息 : ) K. n3 K" Y( [ 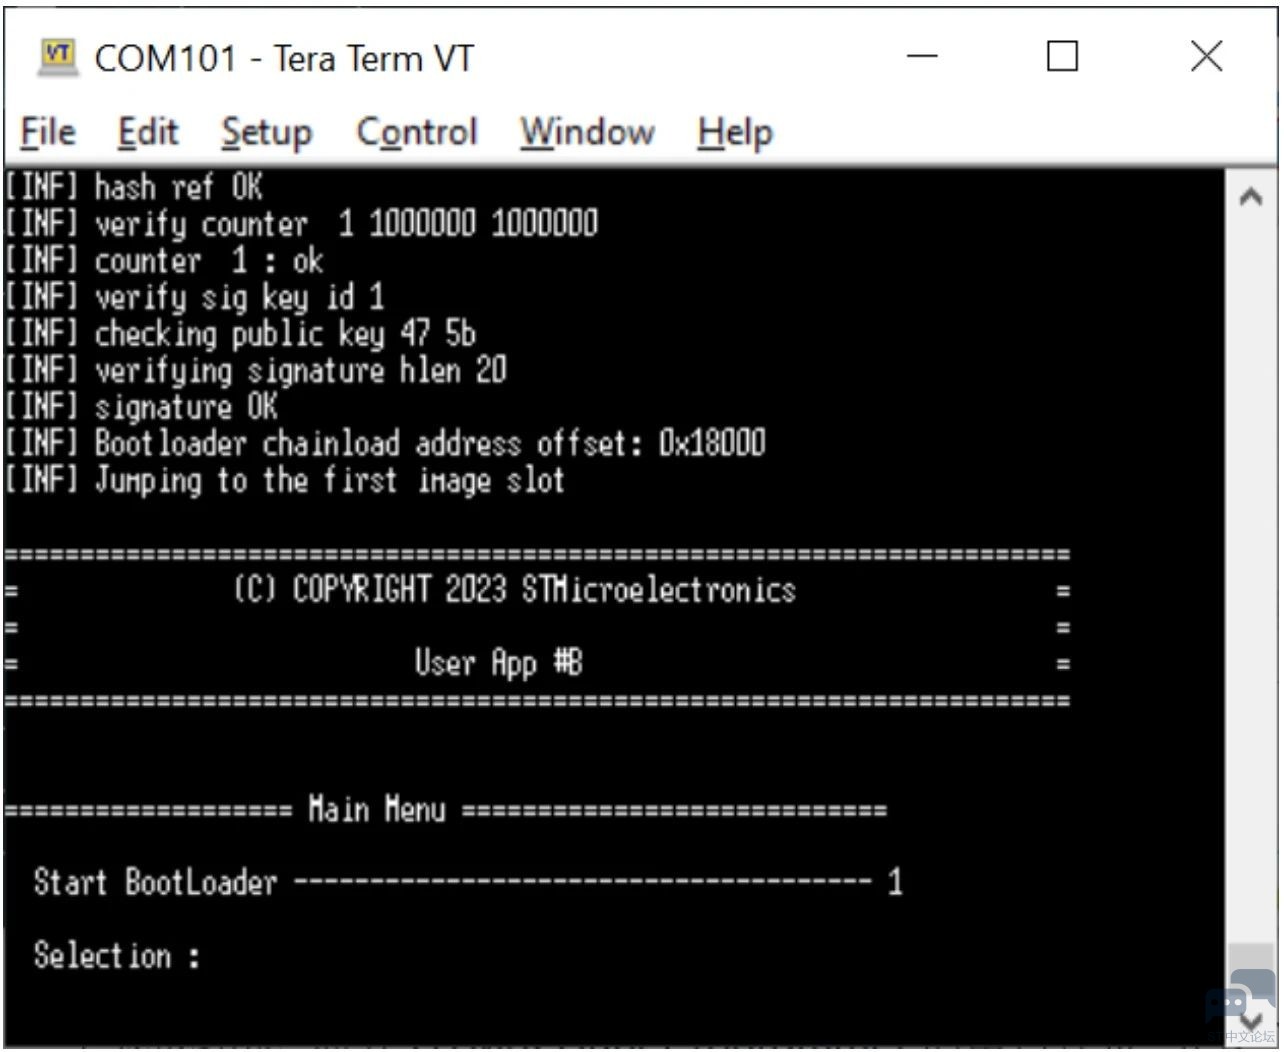
5 _/ b1 [0 J( p ^ 如上图所示, NS APP 的版本打印信息从 “A”已经改成”B”了, 这说明固件(加密且签名的)已经更新成功. 1 k2 ]* `2 h5 F/ e 05还原+ @) o: N7 P. F' i" \/ v 5.1. DA 回退 打开 STM32CubeProgrammer, 采用 ST-Link 模式, 在未连接的情况下,在左边选择盾牌图标, 然后再选择”DA”选项卡, 再点 Discover 按键…. 4 ?2 Q0 s6 b$ j$ ~# q; c% `7 t 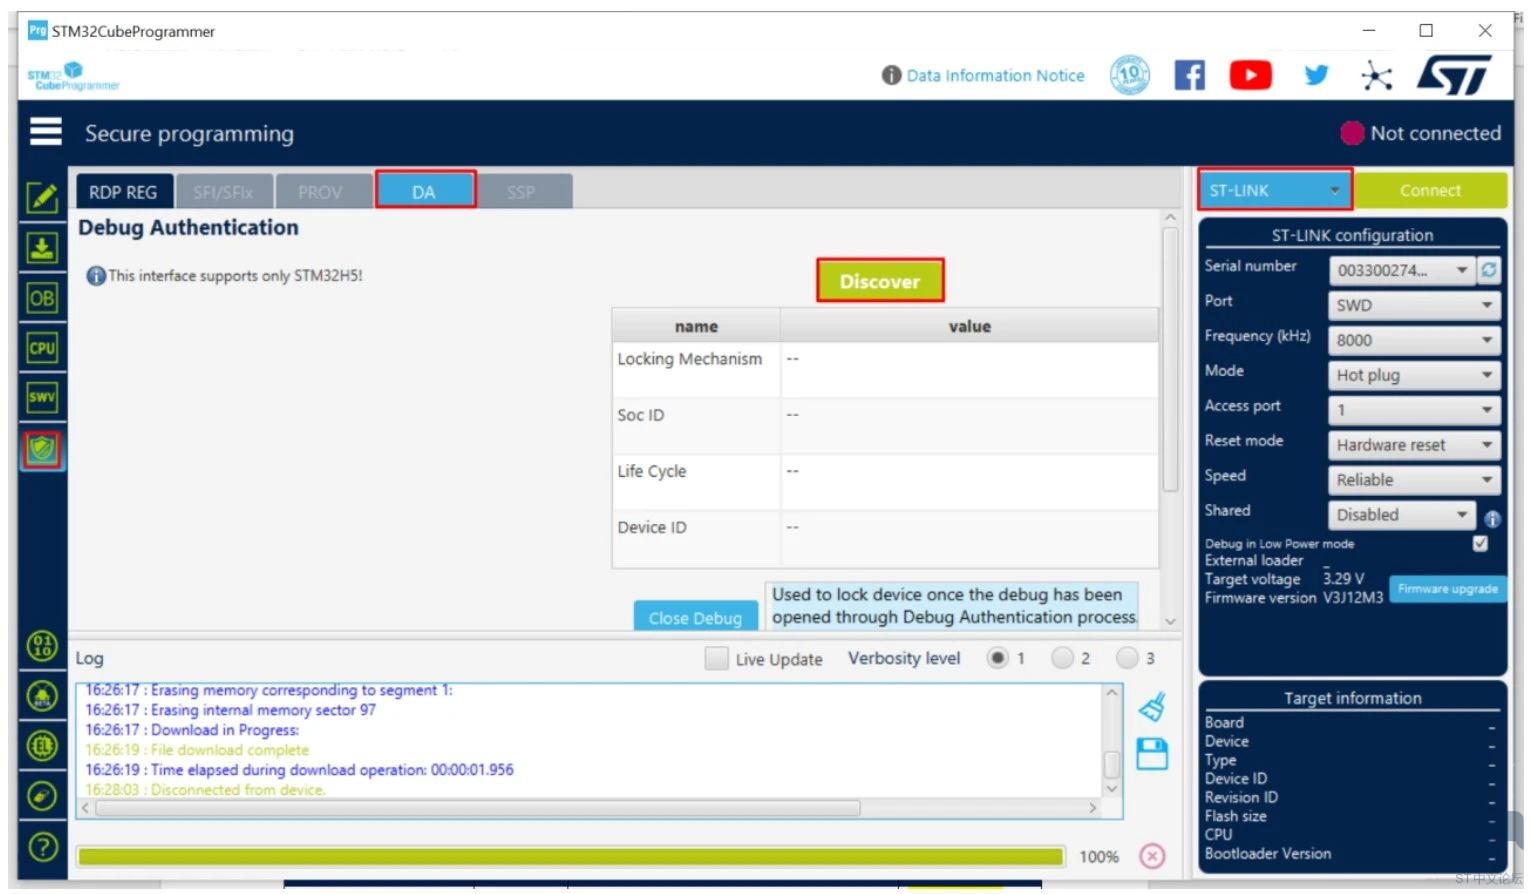
; a; m& ]5 }( k/ U: m1 R 界面变成如下所示 :& m$ }* H2 c* j' y, H 8 v6 c0 W$ e3 e9 L( B 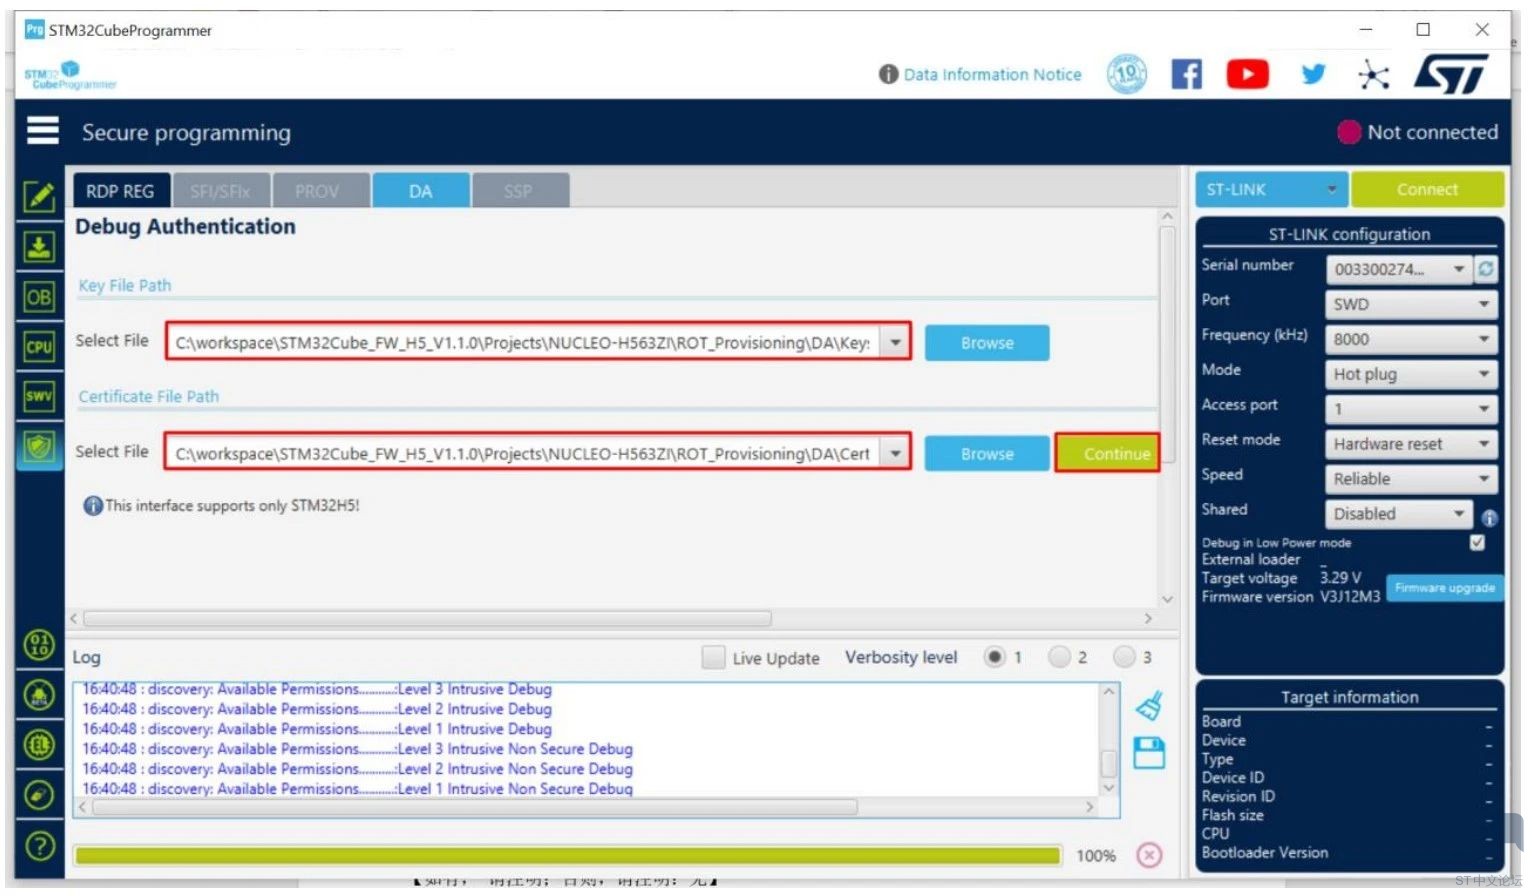
如上图所示, 第一个红框内输入 DA 私钥文件 : O( k8 s; Y X * \- b% U/ a) E STM32Cube_FW_H5_V1.1.0\Projects\NUCLEO-H563ZI\ROT_Provisioning\DA\Keys\key_1_root.pem,# Z& Q+ R' x e+ Y4 v: A2 Y 5 c$ ], K0 F+ K0 X- u) H0 \/ x! s 0 p2 C0 D! T7 R5 E 第二个红模式内输入证书 : STM32Cube_FW_H5_V1.1.0\Projects\NUCLEO-H563ZI\ROT_Provisioning\DA\Certificates\ cert_root.b64 ; V9 m* b! a' p2 y7 j- c - O/ Y; x# ?* Q, ^- q& i 然后击点 continue 按键, 然后界面变成如下所示 : 
& r# J; ?+ Q3 }4 M, p 如上图所示, 在左边选择”Full Regression”, 然后再点击 Execute 按键…) |& @- G3 k: D, R 7 f; x c! h9 e, q ( y6 j. N! h' Q- k4 K1 [ 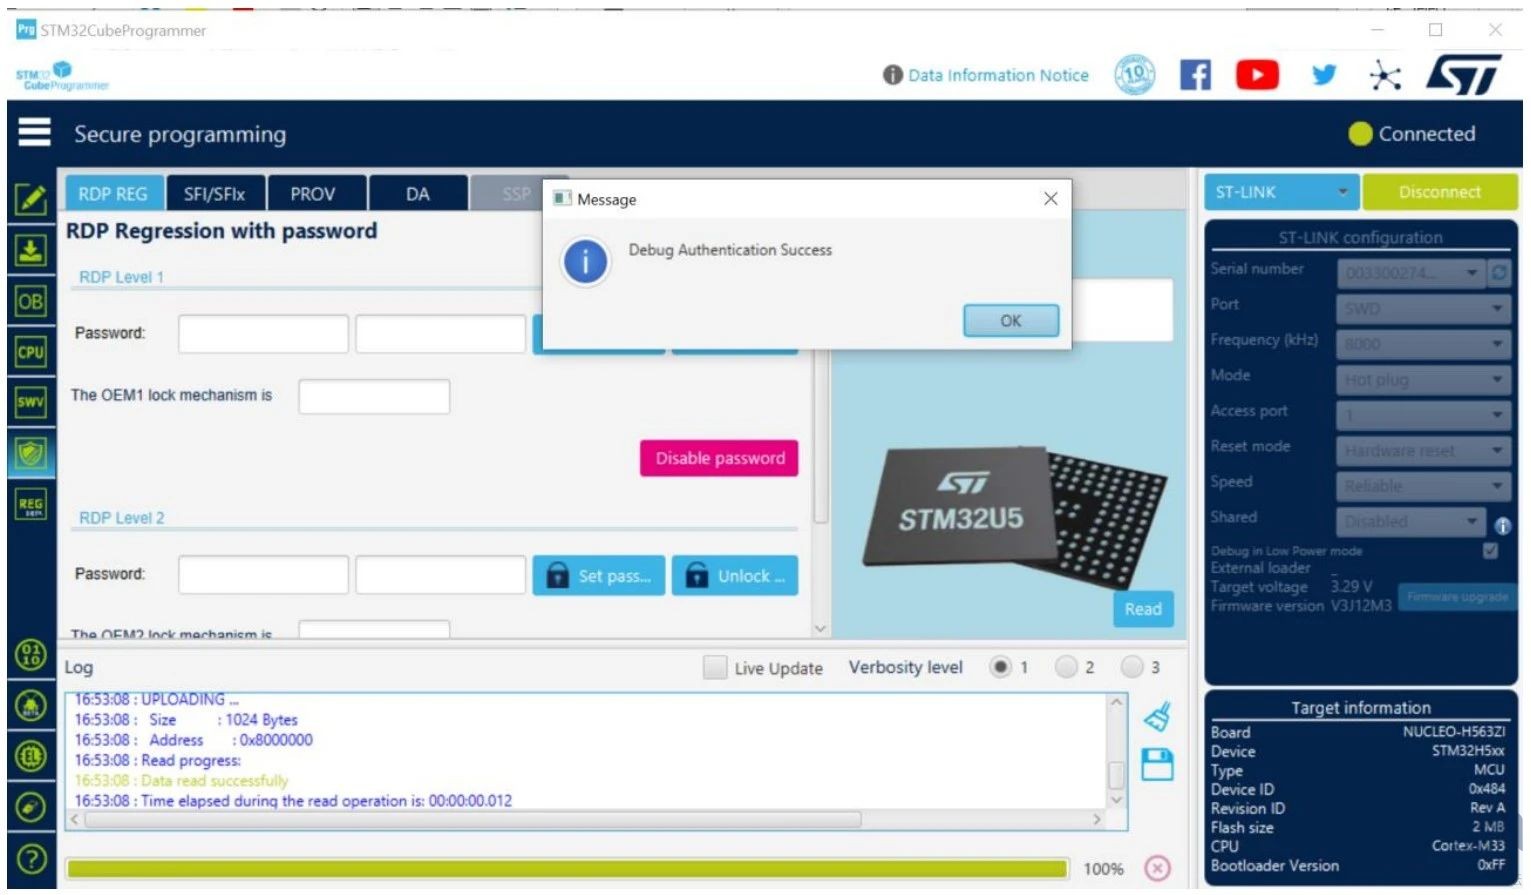
然后如上图所示, DA 回退成功. 此时,查看 option bytes 值 , product state 已经变成Open(0xED), TZEN 依然使能(TZEN=0xB4) :; \( s5 [+ j* s. {" {5 G7 l ) C# \7 M. r$ L9 U! } 
' T$ K' O/ a. G 5.2. 关闭 trustzone 如果需要也可以将 TZEN 关闭(TZEN=0xC3, 可直接修改, 这点与U5必须伴随 RDP回退操作不同), 这样芯片就完成恢复成原始状态了.: ?1 X) ~$ H9 y0 ` % h; J/ F( u$ V& u z1 m! W 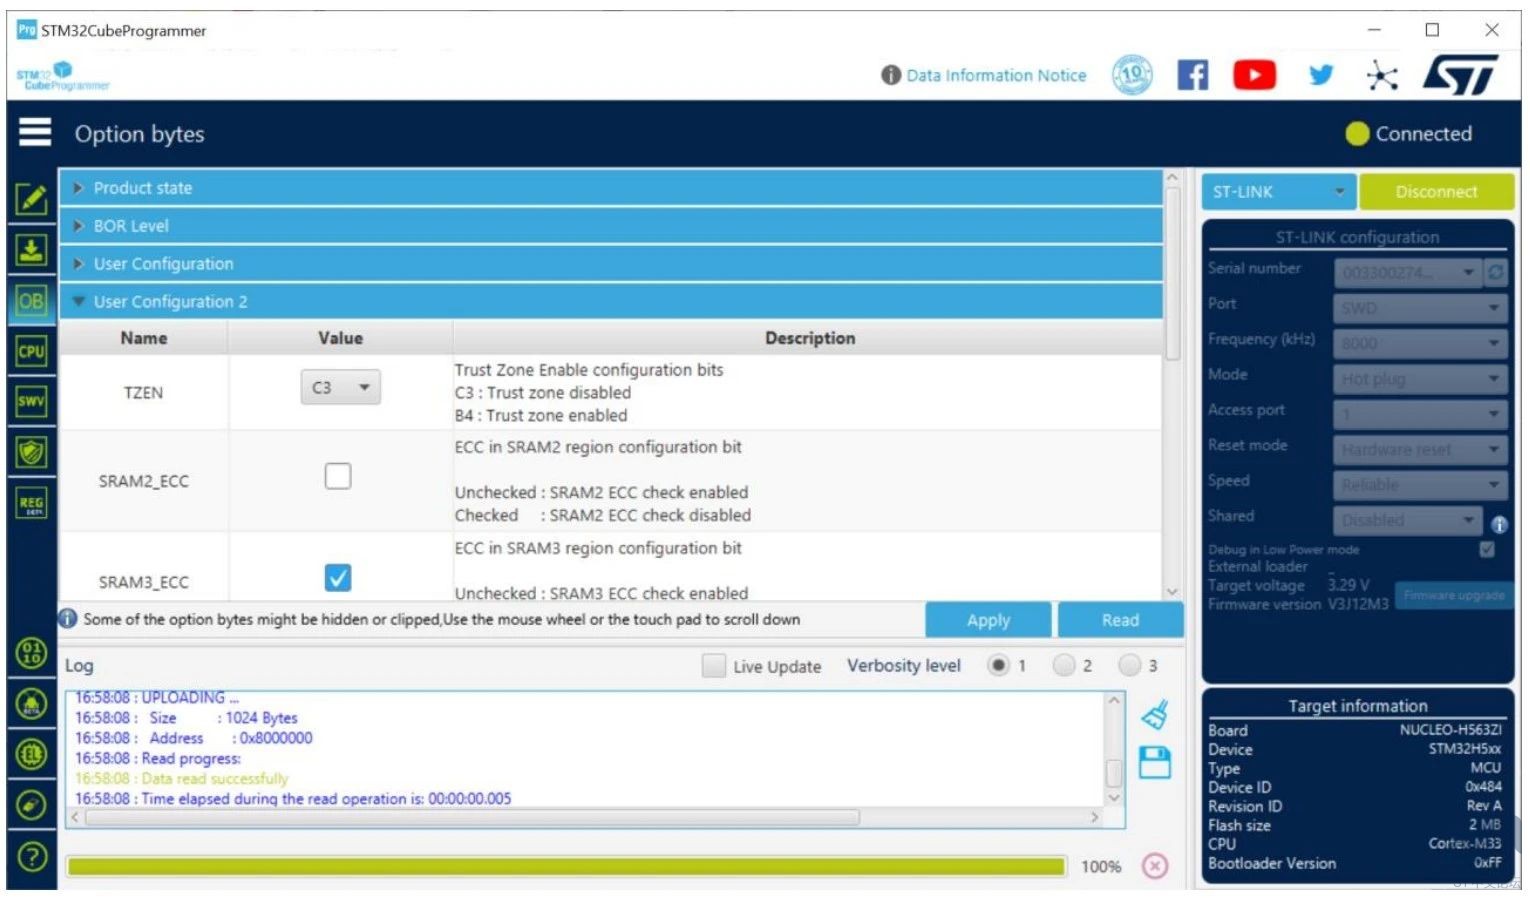
% h- l0 |# A0 x1 r0 ]( G 转载自: STM32单片机- a+ G6 @ o: L8 ?5 D ` 如有侵权请联系删除4 S; q5 ]" I" N2 t+ f' d * n$ w o) x6 @ U: p |
【STM32H5 评测】1、开发板资源和程序开发
NUCLEO-H5E5ZJ 以太网(Ethernet)移植记录
【STM32H5 评测】1、移植记录(LED / Shell)
H5E5开发板评测-1
H5E5评测-4
H5E5评测-3
H5E5评测-2
【NUCLEO-H533RE评测】-01-开箱及资料准备
【STM32H503评测】+基于STM32CubeMX生成工程点灯
实战经验 | LAT1585 STM32H5在使能TrustZone下实现High-Cycle的数据存储
 微信公众号
 手机版


值得收藏