|
STM32U08是带硬件AES加解密模块的,硬件加解密的最大优势就是快。 9 K+ {; p) q$ e, x6 w2 R
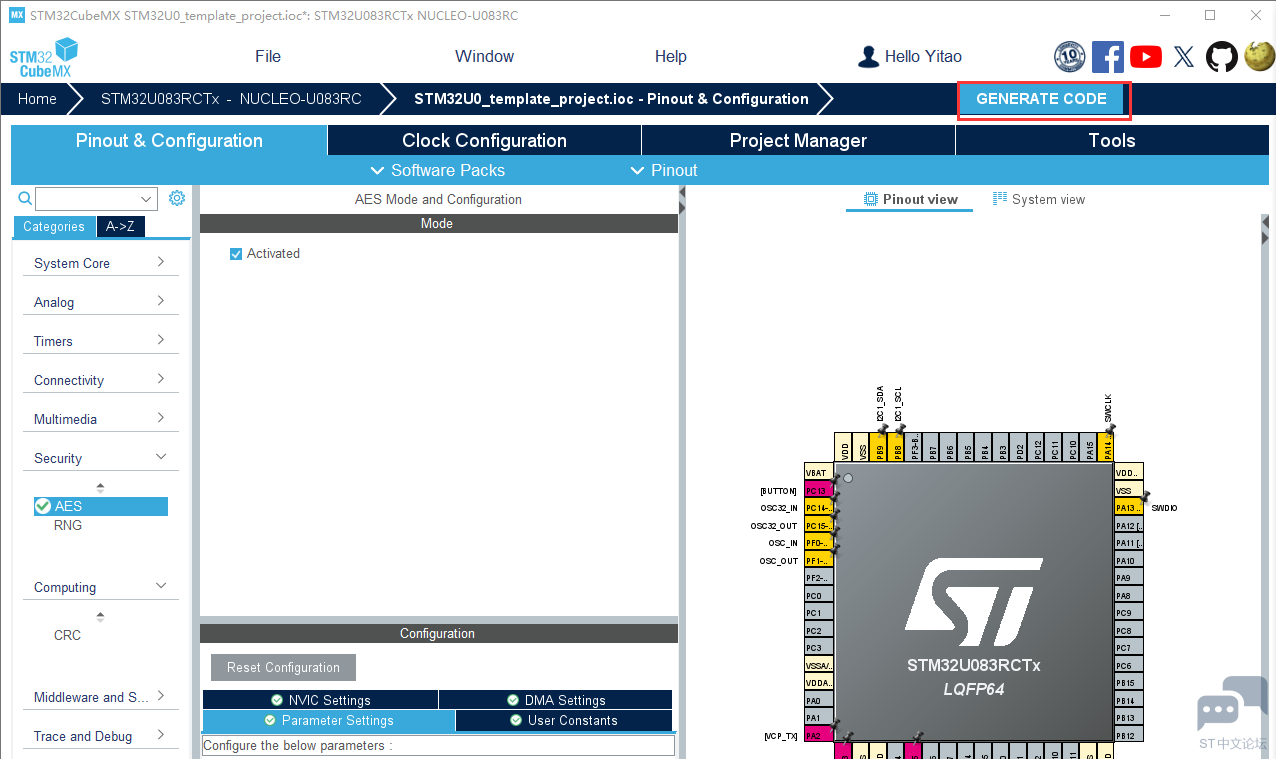
一、cube配置 首先需要在cube中开启AES模块(工程就是上一篇中创建的模板工程)
& ]/ j/ ]2 B: Z3 l2 }参数这一块主要关注的是加密模式(Data encryption type)、秘钥长度(KeySize)、秘钥(Encryption/Decryption key),其他参数保持默认就可以 其中加密模式支持如下 秘钥长度支持128位、256位 秘钥的值可以在cube中配置,也可以这里保持默认值,回头在代码中重新配置(当然上述的这些参数都可以通过代码再次配置,这个待会实战部分会有介绍)
( j" t0 [% C1 i2 O6 E$ d最后点击右上角生成代码
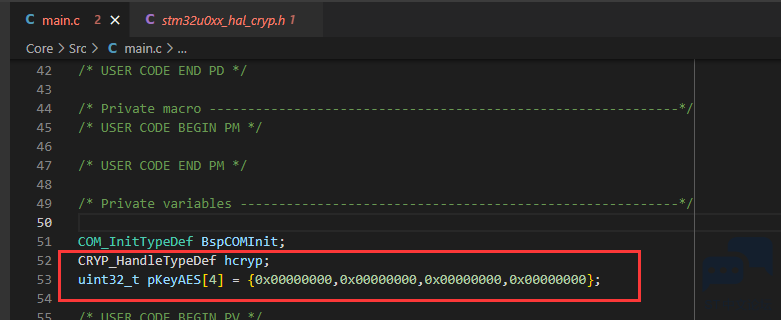
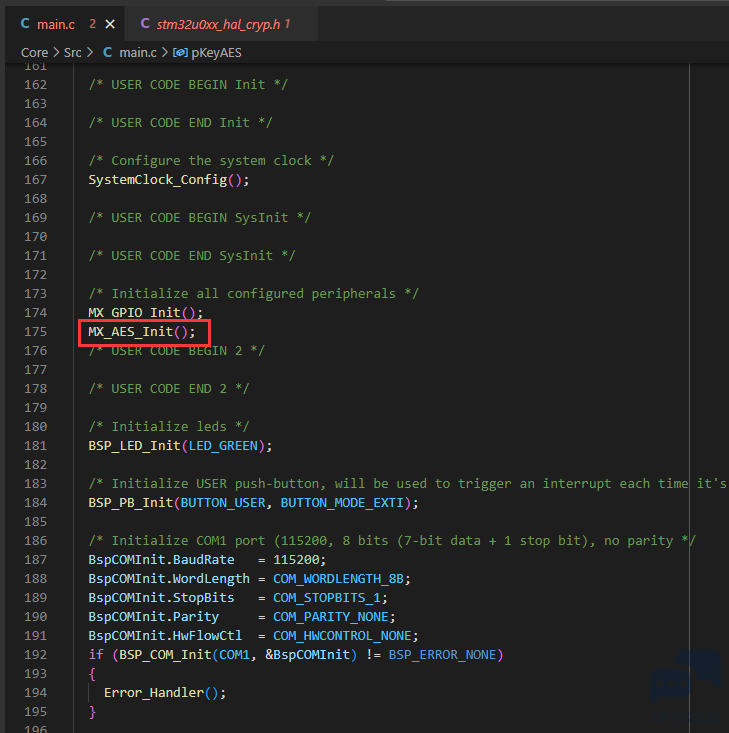
9 A7 J* Q+ @5 j( `二、实战 2.1 AES时钟初始化及函数介绍 先来看一下CUBE自动生成的代码 首先是变量 - CRYP_HandleTypeDef hcryp;
- Q7 Q I9 v' d4 C: U7 ` - uint32_t pKeyAES[4] = {0x00000000,0x00000000,0x00000000,0x00000000};
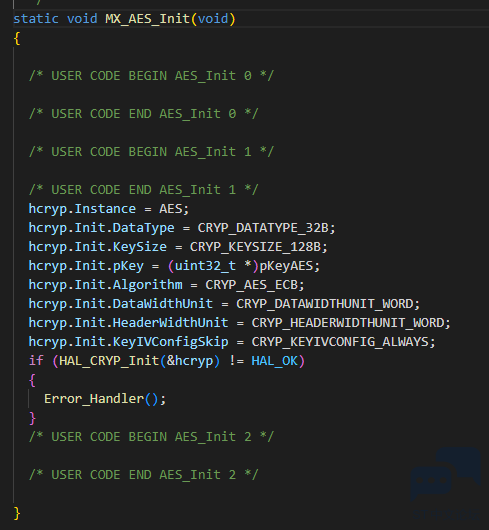
这边的pKeyAES就是秘钥,和之前cube中设置的一致(下面的测试中我会尝试更换秘钥) 然后就是AES模块的初始化函数 # c' \; b9 f1 i0 L; h: T
+ A8 ]! t3 e! B& `2 E, r r
在初始化函数中可以看到,配置了各个参数,和cube中的一致。然后就是调用了初始化,秘钥、加密模式等就是在init时配置进去的,如果需要更换,那就要调用HAL_CRYP_DeInit(),修改配置参数,然后再调用HAL_CRYP_Init()(这个待会儿我也会尝试一下) ' V. X6 A1 v$ M3 S' J/ I" h
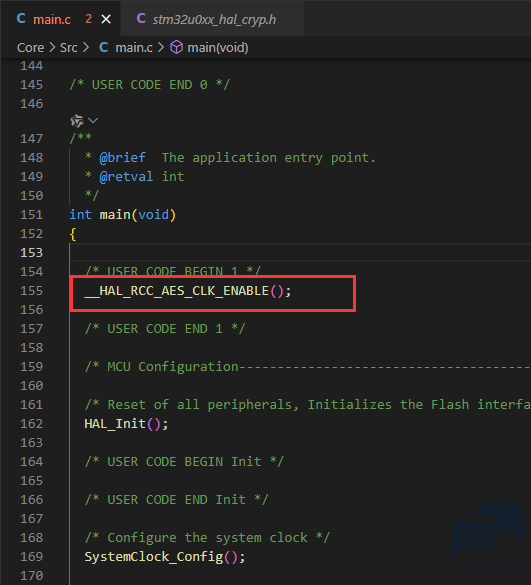
在使用加密前,需要在main函数的最一开始就开启AES的时钟 - __HAL_RCC_AES_CLK_ENABLE();
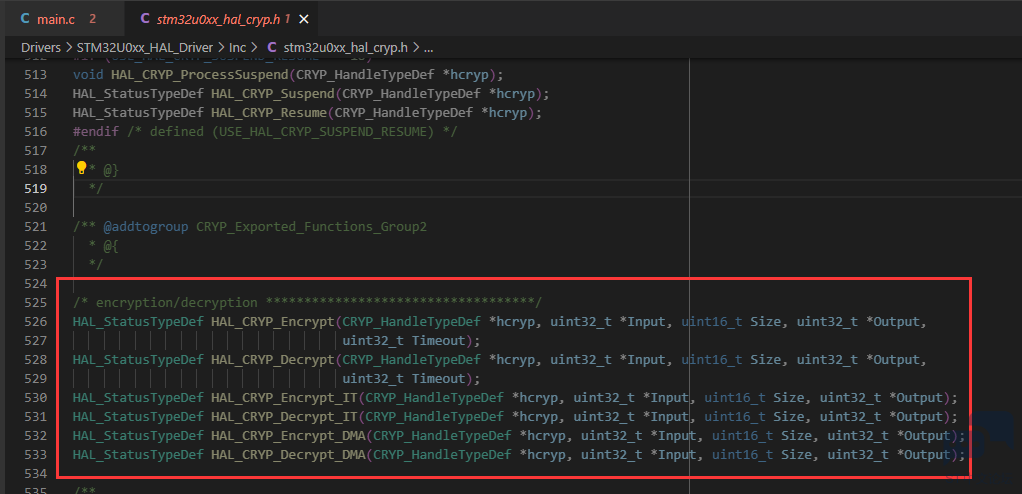
7 L. M0 l' A& q& T& l9 t. ?加解密函数只提供了HAL库,对应的有三种方式:阻塞加解密、异步加解密、DMA传输的加解密 具体函数如下 - HAL_StatusTypeDef HAL_CRYP_Encrypt(CRYP_HandleTypeDef *hcryp, uint32_t *Input, uint16_t Size, uint32_t *Output,
. D/ A4 H( m+ f( m/ [9 k - uint32_t Timeout);6 d8 |5 Z2 ^# `! ~
- HAL_StatusTypeDef HAL_CRYP_Decrypt(CRYP_HandleTypeDef *hcryp, uint32_t *Input, uint16_t Size, uint32_t *Output,
- V+ b/ H8 b/ P0 \" {3 v9 S - uint32_t Timeout);# q5 |0 d( n7 i8 t+ X2 y8 R
- HAL_StatusTypeDef HAL_CRYP_Encrypt_IT(CRYP_HandleTypeDef *hcryp, uint32_t *Input, uint16_t Size, uint32_t *Output);
- _6 [% U. `6 C4 } - HAL_StatusTypeDef HAL_CRYP_Decrypt_IT(CRYP_HandleTypeDef *hcryp, uint32_t *Input, uint16_t Size, uint32_t *Output);6 `$ i( n$ w l. D: S
- HAL_StatusTypeDef HAL_CRYP_Encrypt_DMA(CRYP_HandleTypeDef *hcryp, uint32_t *Input, uint16_t Size, uint32_t *Output);; S2 z+ E p4 R# |( |
- HAL_StatusTypeDef HAL_CRYP_Decrypt_DMA(CRYP_HandleTypeDef *hcryp, uint32_t *Input, uint16_t Size, uint32_t *Output);
8 @1 F- f* v9 _1 A* x; K这里我再插一嘴,AES是需要加解密数据为16字节的倍数才可以运行,如果你的不是16字节的倍数,那么就需要做一下填充,加解密接口是不提供填充的,需要自己实现
4 l& [* E* _, ?) Q' S( N今天我们的测试的是最基础的阻塞加解密函数 4 \3 U1 b W+ L* P3 k
2.2 AES ECB 128bit加解密测试 我们刚才在cube中默认配置的就是AES ECB,那就可以直接进行加解密的测试 先准备一下明文和对应加密后的秘文,以及存储加解密后结果的数组。待会儿我还有尝试更改秘钥,那么这里就把自定义秘钥相关的也写上 - /* 计算得到的秘文 */3 {$ F) B A$ h
- uint32_t Computed_Ciphertext[AES_DATA_SIZE];6 G+ F3 B4 _# n9 h. X4 @$ S, V
- /* 计算得到的明文 */' f) k" N/ S) f: G& y
- uint32_t Computed_plainText[AES_DATA_SIZE];" D7 j/ S1 D" E2 L( r
- , T: }* m2 ?& y* v7 w" r" W
- /* 用户自定义128bit秘钥 */
, P7 {+ o3 e" b- I6 W$ G - uint32_t user_defined_AesKey_128bit[AES_KEY_SIZE] =, F9 J# O! J. ?( s+ H# e- J7 m3 u
- {' g2 B1 [& t- T
- 0x00112233, 0x44556677, 0x8899aabb, 0xccddeeff
- `: R3 t: ?, ^7 x$ A - }; X5 w' d8 s2 N2 X! Z
- /* 加密前的明文 */2 Q5 T/ s) g% Q# M1 z; k# F
- uint32_t AES_plainText[AES_DATA_SIZE] =* J$ _, n+ [% F
- {
. z; J0 v* s8 b1 t( P) Q I2 m0 e% U - 0x00010203, 0x04050607, 0x08090a0b, 0x0c0d0e0f3 H2 X7 Z4 k" Y" `
- };2 F0 U# Y9 k* j4 F
1 [' g, Y0 l# G- /* AES ECB使用用户自定义128bit秘钥加密后的秘文 */! X( m& e% a% S! C; u3 o# G
- uint32_t AES_ECB_Ciphertext_user_defined_128bitKey[AES_DATA_SIZE] =: D: T# D: o0 Y. A# }0 @
- {
) S" {: C0 k+ T. e; P7 t - 0x279FB74A, 0x7572135E, 0x8F9B8EF6, 0xD1EEE003
% D- `7 I, N( N: m% D - };
' |4 t' W! g( R - /* AES ECB使用cube默认128bit秘钥加密后的秘文 */
2 K! }$ Y( _0 Q- Z+ F. C$ Y2 z - uint32_t AES_ECB_Ciphertext_cubeDefault_128bitKey[AES_DATA_SIZE] =
/ k9 f# h+ _4 a v m& U' I - {4 I' A7 z. J; [1 ^) C8 u9 p% M
- 0x7ACA0FD9, 0xBCD6EC7C, 0x9F974666, 0x16E6A282
C2 K9 o" K% s, [ - };
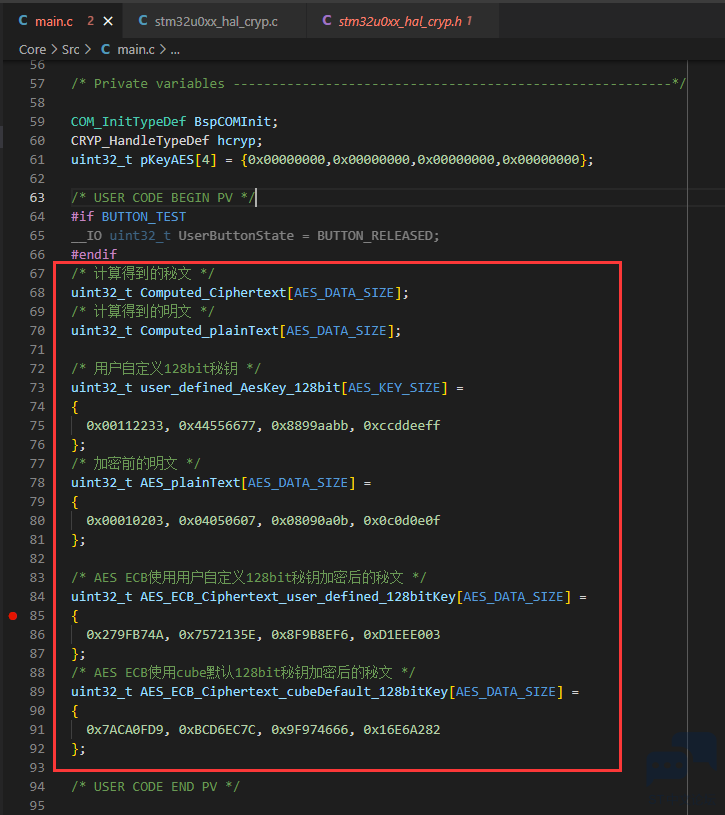
这里创建数组时要注意,一定要是uint32_t类型的,不然和加解密接口的入参类型不一致,不要尝试使用uint8_t再忽略编译警告,别问我是咋知道的
G/ P# R S, G' l- R, d: O然后在加一下宏定义 - /* AES加解密阻塞式函数超时时间 */
: E" z V# g. @# J* _. c$ \2 B - #define AES_TIMEOUT_VALUE 0xFF //0xFF按以往经验应该是永不超时,但是没测试过。也不清楚小于ff的值与时间的关系。就先这么设置着再说
7 `4 L7 U+ n+ C- M4 I t$ h - /* AES加解密数据的长度(byte) */4 n9 R( f: L, ]8 O
- #define AES_DATA_SIZE_BYTE 16
+ _. Z5 i, c+ t) U. s- g) C/ c - /* AES加解密数据的长度(uint32_t) */' J# D3 J1 t0 X# @ X/ O1 k
- #define AES_DATA_SIZE (AES_DATA_SIZE_BYTE / 4)
* r m, Z# Y b3 f9 t- }1 l4 ?$ A - /* AES加解密秘钥的长度(bit) */0 M& P0 \# C/ e% W# ?
- #define AES_KEY_SIZE_BIT 128
( a+ c) H" B6 o9 [" m1 w% r- Y - /* AES加解密数据的长度(uint32_t) */
/ s1 L; @- S! C2 k2 i. K' ~. y - #define AES_KEY_SIZE (AES_KEY_SIZE_BIT / 4)
然后写一下AES ECB 128bit秘钥的加解密测试函数以及dump函数 - void dump_data(uint32_t *pData, uint8_t Size)
5 w- B* n6 |% r( d# N# i - {
8 H6 [4 i3 o" k7 _) l, Y - for (uint8_t i = 0; i < Size; i++)+ k/ D1 K+ ]. o& z
- {
7 y- R. h) S& b2 ?6 D - printf("%02X ", ((*pData & 0xFF000000) >> 24));$ }( t* H$ R9 U3 W4 s. o
- printf("%02X ", ((*pData & 0x00FF0000) >> 16));3 T/ R0 m2 e/ z H# U5 k
- printf("%02X ", ((*pData & 0x0000FF00) >> 8));' r8 g- d! _) b; Q0 _, c3 P
- printf("%02X ", ((*pData & 0x000000FF)));
% ~6 }. }5 U" K" R - pData++;8 j( S1 D- n* ~% `$ A/ v# E
- }5 l* }8 Q& v& M/ J R! B
- printf("\r\n");; ^9 e$ G8 a9 M. D4 K
- }/ t* s* W0 v' L$ D, t: E8 g% x
* Z# \8 B* J1 z z% t- void AES_encrypt_test(uint32_t *plainText)8 g& H+ c6 F9 Z; i& m3 L
- {. Z/ |/ t$ u B5 \" C* B
- printf("plainText = ");
3 Y, _8 T; a7 L( C' ?# ^ - dump_data(plainText, AES_DATA_SIZE);
6 [8 q/ B& H; F) X" p
z! [% T; z' r; n0 D! A- if (HAL_CRYP_Encrypt(&hcryp, plainText, AES_DATA_SIZE, Computed_Ciphertext, AES_TIMEOUT_VALUE) == HAL_OK)' u: e5 q" l' E3 x+ X$ f# _
- {( \8 T, q6 P2 |& F$ a* h
- printf("AES encrypt success\r\n");
2 y& j2 o7 v% x' G9 U% Z - printf("Computed_Ciphertext = ");8 {/ f( C2 Z% o
- dump_data(Computed_Ciphertext, AES_DATA_SIZE);4 `$ c. `; a2 O
- }
3 {: F2 m. W7 p F - else
% D, [" Q1 {7 D7 K9 {0 R - {
1 A7 R* g) v3 g( v) Y - printf("AES encrypt error\r\n");
8 ?+ h# d2 g) ?* f* S% ] - Error_Handler();
: V, L9 E9 I5 j4 Z' f2 S. o - }+ b+ ~* b) }0 F) \& [! F
- printf("\r\n");
( x0 A& ?$ I4 c( }- R- t" U, r - }
( T; M! |0 c( B0 ]
: M1 L* ^( f8 @# s6 B/ N% _5 P- void AES_dencrypt_test(uint32_t *cipherText)
6 G1 ]9 k" I- W6 [) h; Q* B4 O - {' t7 b2 e+ S2 E1 p5 r. O
- printf("cipherText = ");) R' W. [: c+ C" f& v* S
- dump_data(cipherText, AES_DATA_SIZE);1 t6 v! P0 s* U) @% ~
- + m8 R/ ?. j6 W* K. d g
- if (HAL_CRYP_Decrypt(&hcryp, cipherText, AES_DATA_SIZE, Computed_plainText, AES_TIMEOUT_VALUE) == HAL_OK)% O7 |; t1 [8 H, O
- {( H6 |. V( z/ G! o" w, L% V t
- printf("AES dencrypt success\r\n");
+ c" ?+ K" n3 K+ R - printf("Computed_plainText = ");
, W2 o2 Y/ p& {9 \! c - dump_data(Computed_plainText, AES_DATA_SIZE);) t, ]9 u$ ^$ J+ q2 D Z) _# I- v" }/ c
- }2 T2 X7 Y' R3 G1 F
- else
& i: G6 z5 }1 m& p1 `& O - {
4 e6 @( a8 P5 l6 O - printf("AES dencrypt error\r\n");3 r* N3 i' I( d3 d5 o
- Error_Handler();
7 Y7 i+ t, a Z8 E; z - }
) j% T# N" @+ W - printf("\r\n");
+ e+ d, `) f, S: P0 N - }
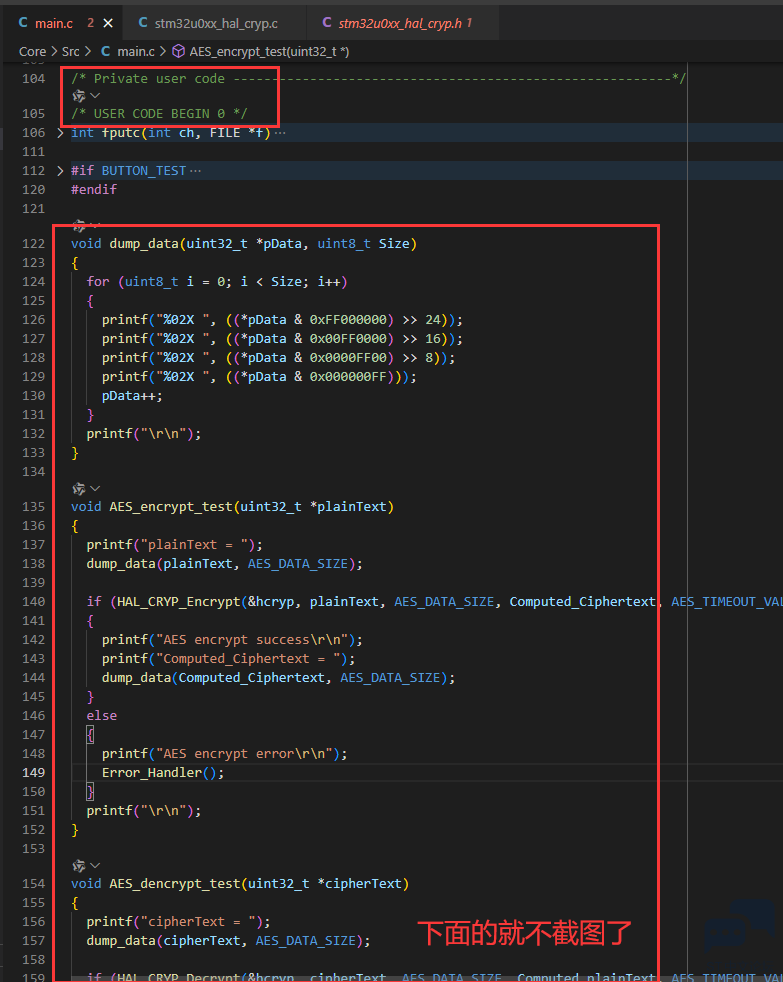
8 L# T, O! \0 d+ ^; N k
3 W) X* B) t% T( L. K7 o
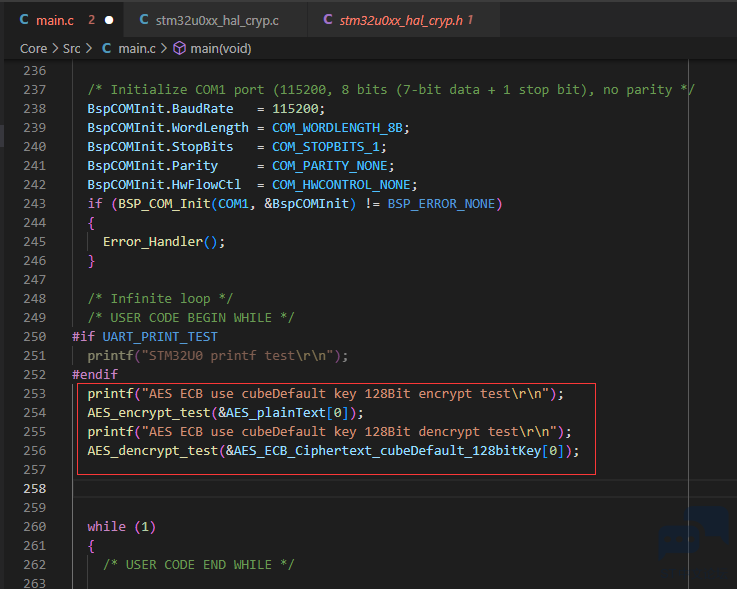
然后在main中调用 - printf("AES ECB use cubeDefault key 128Bit encrypt test\r\n");
# h% @) C( n% C( j! ? - AES_encrypt_test(&AES_plainText[0]);
7 Q# k0 ]& e3 M- b2 s - printf("AES ECB use cubeDefault key 128Bit dencrypt test\r\n");2 f/ |# G0 Y) ?" ]
- AES_dencrypt_test(&AES_ECB_Ciphertext_cubeDefault_128bitKey[0]);
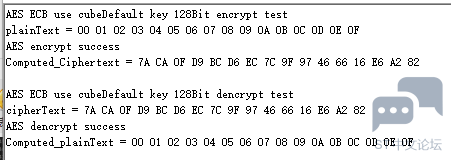
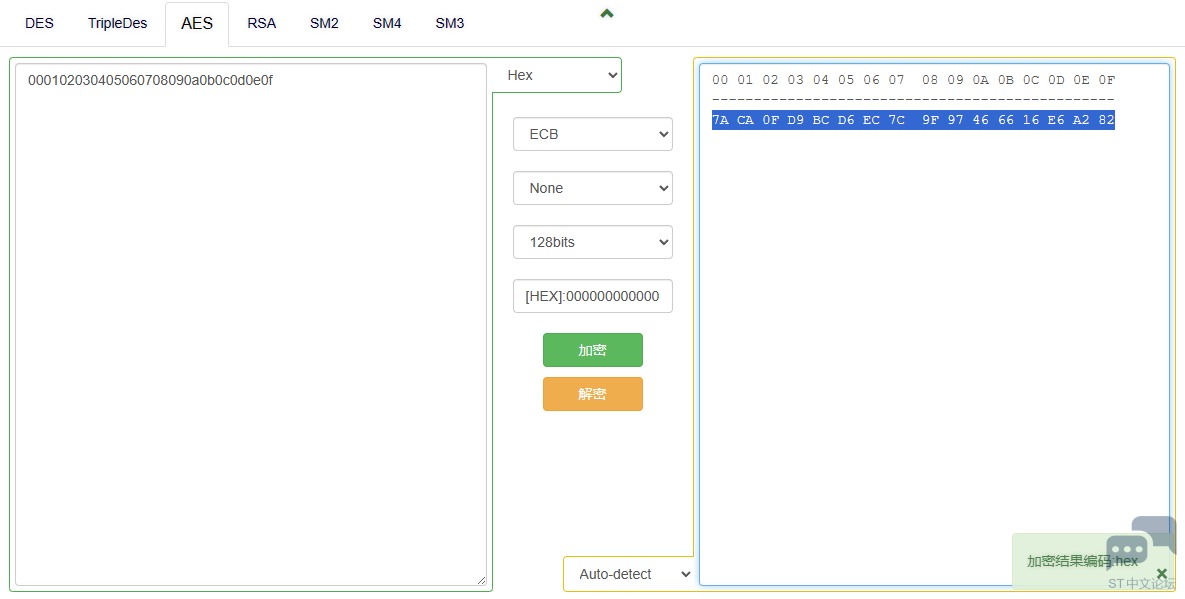
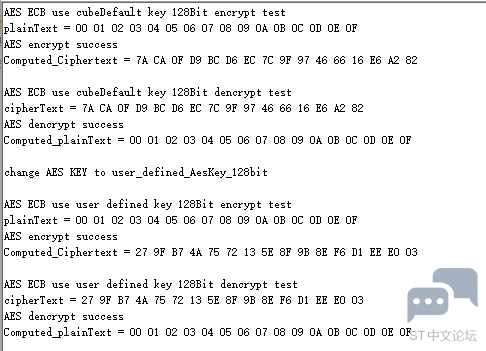
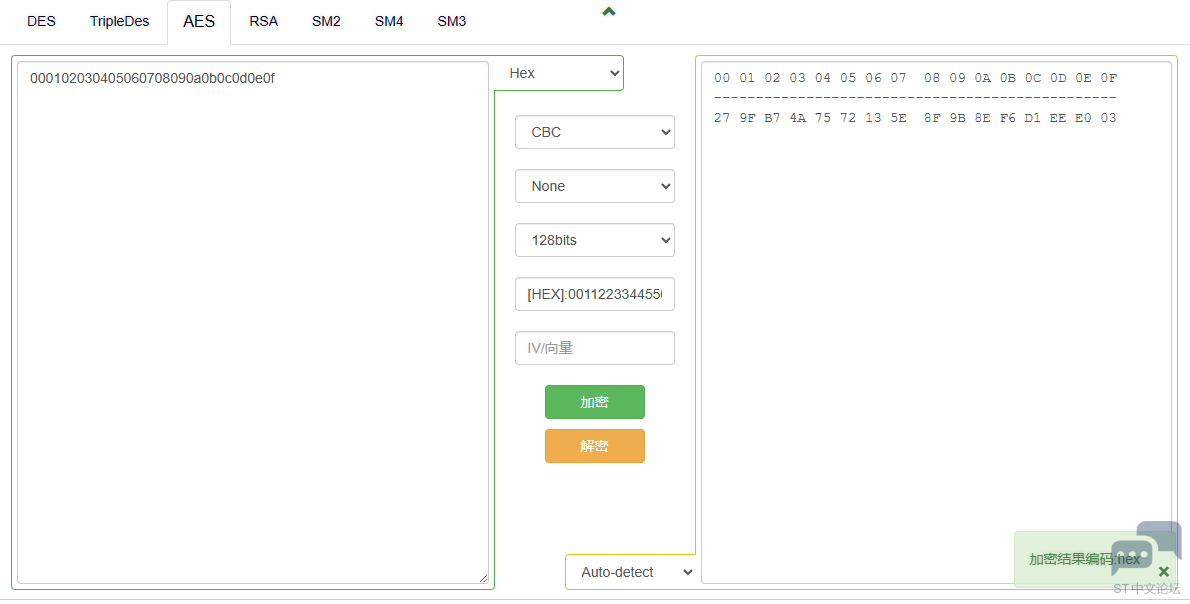
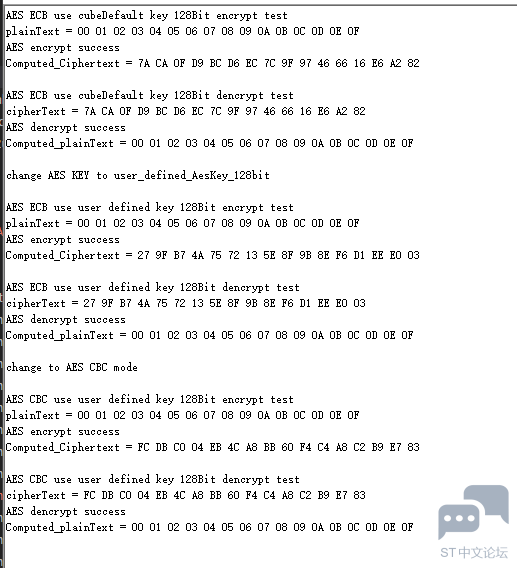
编译运行一下,结果如下 和在线工具对比一下,结果一致 " i+ w' _4 G0 p+ t) ^; v' Q
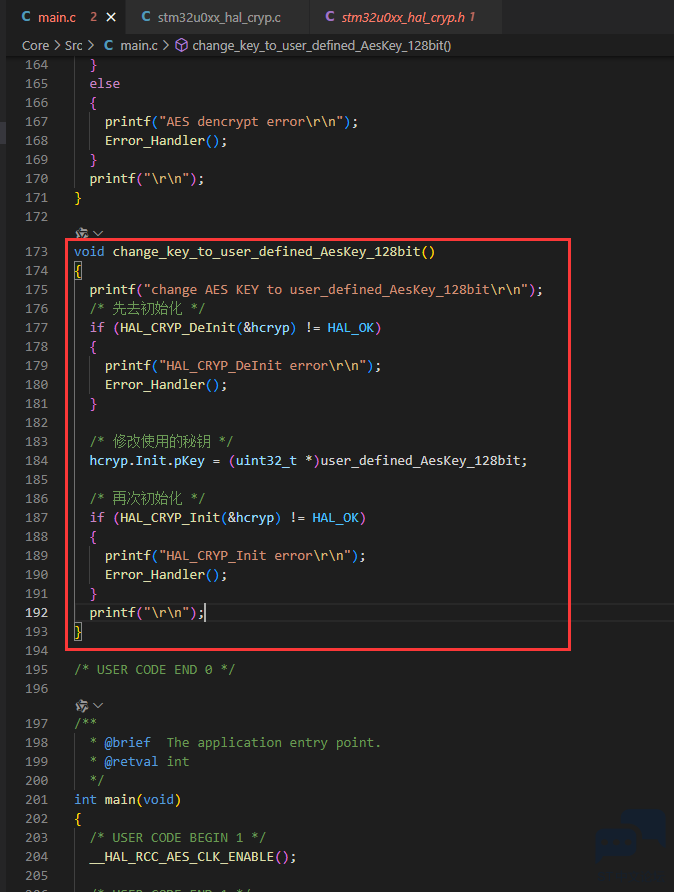
接下来尝试更换一下秘钥,再运行加解密 更换秘钥有2种方案,第一是直接对MX_AES_Init中的内容修改,但是因为这里是cube自动生成的,后续cube再生成一次就又变回去了。所以我选择方案二:去初始化,修改参数,再初始化。
6 c$ Q4 v7 |) M& l; u改变秘钥函数 - void change_key_to_user_defined_AesKey_128bit()
3 k$ y( R2 S" v/ `7 c - {
9 V- o7 t0 E, x' Q D - printf("change AES KEY to user_defined_AesKey_128bit\r\n");& w' I9 N x1 B1 { F6 ]
- /* 先去初始化 */( n" c* C( s- @/ H- V& V* b
- if (HAL_CRYP_DeInit(&hcryp) != HAL_OK)/ c Y0 n9 U. D ~1 W$ Z( ~, P0 |
- {
. |0 B0 t, |5 G3 C5 C7 P3 _7 A - printf("HAL_CRYP_DeInit error\r\n");
0 X3 V% p% l5 ?) Y: T8 _& N8 z - Error_Handler();
. b$ X* R1 P1 f) ]' D - }
' ]5 W- O0 G! B - 1 Y- t! \9 F6 y* q0 d( ^
- /* 修改使用的秘钥 */
5 d4 U+ g# v5 f( j; r - hcryp.Init.pKey = (uint32_t *)user_defined_AesKey_128bit;. C. D7 o* H2 I; l2 z
- 4 f# @% `* C7 @% `& e! c8 K
- /* 再次初始化 */
9 \ d4 q- e7 T+ T& a - if (HAL_CRYP_Init(&hcryp) != HAL_OK)
) f0 X! R/ g+ [2 o1 s0 ^ - {8 G1 r$ a+ @, T: t& u
- printf("HAL_CRYP_Init error\r\n");
3 S9 l0 Q1 a* Z" d4 j" [ - Error_Handler();
- [4 t: b L) R: _. ^8 V \ - }
4 }# q+ [5 P. b - printf("\r\n");
: I& l r) J! N* l$ a) S; ^0 {; o% N - }
0 ?' Y: x# b0 e/ U& p1 f s3 a; V0 u1 k! |
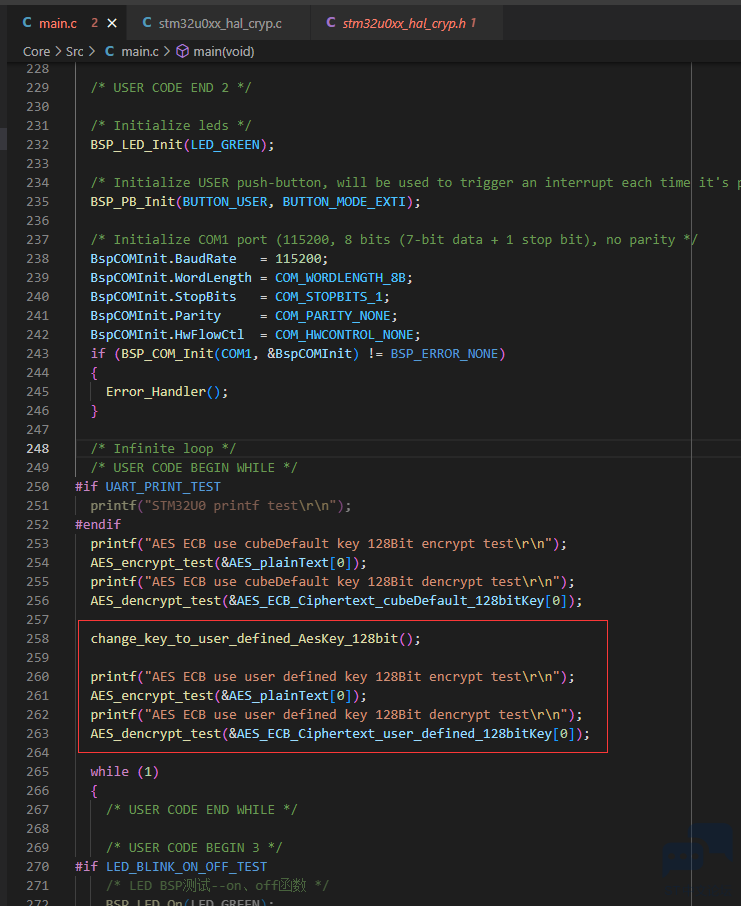
然后在main中调用切换函数,并且再次进行加解密,测试一下更换秘钥是否成功 - change_key_to_user_defined_AesKey_128bit();
6 f$ ^" ^4 Y% ?
: B0 |+ w/ d5 }2 ~2 W- printf("AES ECB use user defined key 128Bit encrypt test\r\n");* T" Z9 _7 e! Z
- AES_encrypt_test(&AES_plainText[0]);- |3 Y* ^# U0 w" q
- printf("AES ECB use user defined key 128Bit dencrypt test\r\n");
0 X5 g5 \, v$ R1 S - AES_dencrypt_test(&AES_ECB_Ciphertext_user_defined_128bitKey[0]);
编译下载运行效果如下 和在线工具对比一下,结果一致
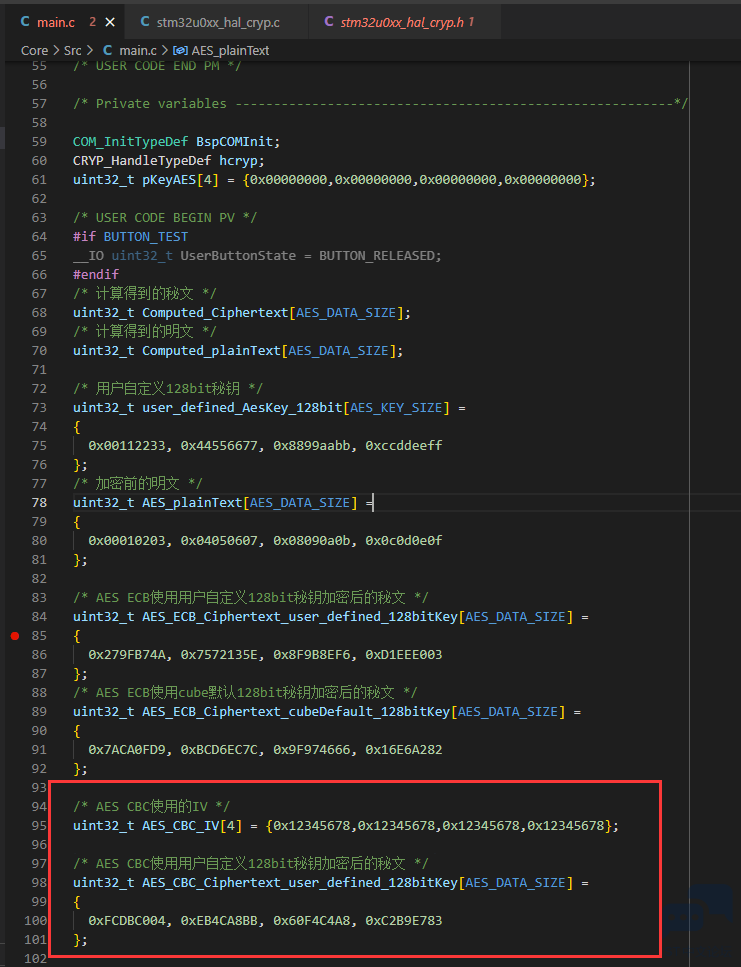
$ v, `2 l+ y8 j2.2 AES CBC 128bit加解密测试 然后我们把AES模式切换至CBC模式,来进行测试 CBC相比ECB多了一个IV参数,所以我们先把IV的数组准备一下 然后准备一下CBC加密后的结果的数组,回头给解密时使用 - /* AES CBC使用用户自定义128bit秘钥加密后的秘文 */
6 ?( l8 \5 ?: P' r q7 P - uint32_t AES_CBC_Ciphertext_user_defined_128bitKey[AES_DATA_SIZE] =/ o H7 J: T" Z6 ^
- {% i9 S/ S l4 O; T0 ^# Z5 e
- 0xFCDBC004, 0xEB4CA8BB, 0x60F4C4A8, 0xC2B9E783
. R; ?# N" g) u5 }! k& n: T - };
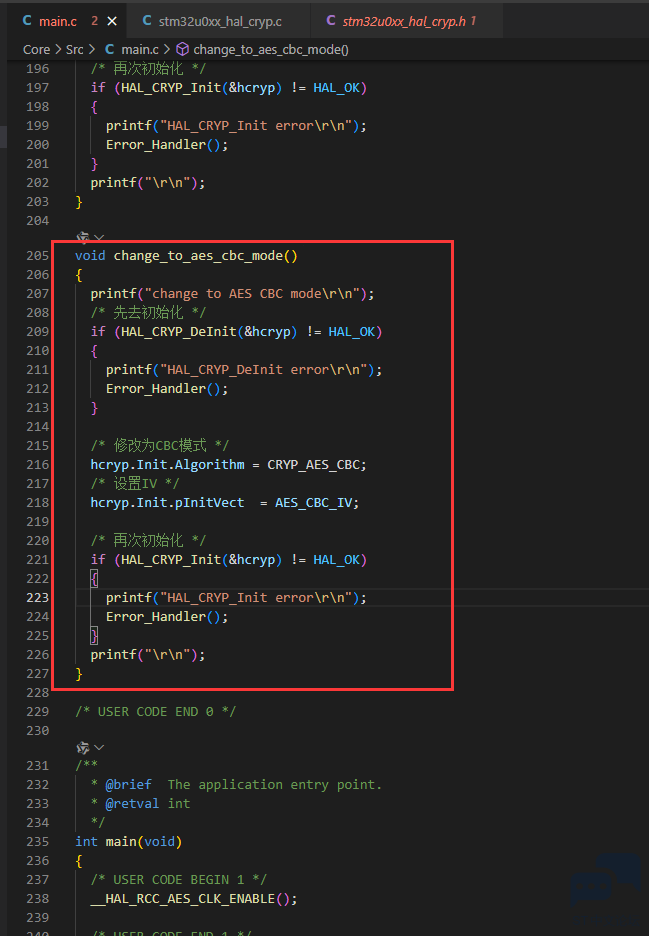
写一下切换至CBC模式的函数 - void change_to_aes_cbc_mode()
( `; _' ^; S- ~2 O - {0 G, g" z% U$ g# I
- printf("change to AES CBC mode\r\n");- e @! Z: J; M/ p8 P
- /* 先去初始化 */3 c# N2 Q! d Q8 D9 q
- if (HAL_CRYP_DeInit(&hcryp) != HAL_OK); \1 E l2 \( V5 R& Y
- {
9 g5 W' c0 S! q6 U u, M) ?* N# X - printf("HAL_CRYP_DeInit error\r\n");( E! Z4 B; d8 N, Z2 W5 i
- Error_Handler();) n$ @: Z5 u* _4 K. o
- }! {5 t& d6 j, e L
7 f+ r/ n; V! o- /* 修改为CBC模式 */
# C( Z/ D+ v9 O - hcryp.Init.Algorithm = CRYP_AES_CBC;8 B5 z" {- X; u- E/ a
- /* 设置IV *// a, C% R5 n" B# J4 t8 D) N
- hcryp.Init.pInitVect = AES_CBC_IV;
6 ^' G/ V! G, B# a- g" @5 L& J
- i, t, d7 @0 `/ Y( j! T" M1 u- /* 再次初始化 */
, G& e& X7 T, ~( F - if (HAL_CRYP_Init(&hcryp) != HAL_OK)7 y+ P y. e6 N, N5 j8 G% R: J
- {
; }: r/ }8 ]) A3 l V8 J8 Q/ q - printf("HAL_CRYP_Init error\r\n");2 O3 t1 h, `" r3 F4 O/ Y; g" d" s
- Error_Handler();
8 ?2 G* l! o' v# A5 O; j( H6 g - }3 w* }" H2 T! ^* k9 I+ P* Y6 `( B
- printf("\r\n");* ? X# w4 V' V# @5 S
- }
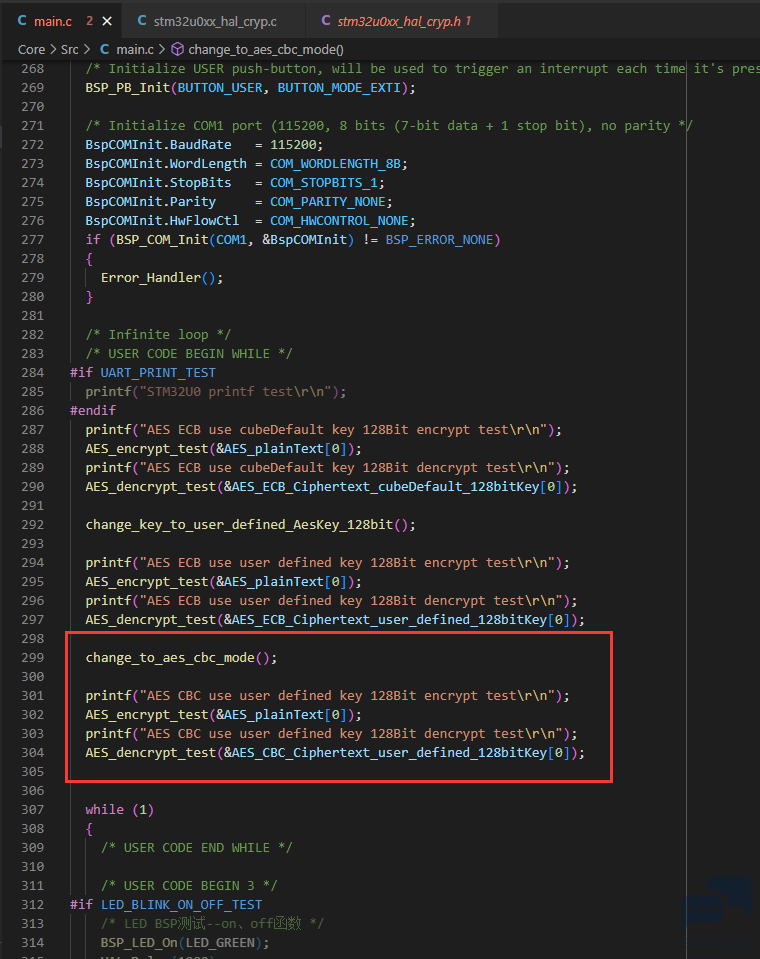
在main中调用切换函数,然后进行CBC加解密测试 - change_to_aes_cbc_mode();
' d( p& m* h* s; U% q' n
2 N! D$ P$ o1 ~4 [! H- printf("AES CBC use user defined key 128Bit encrypt test\r\n");$ J6 D4 O( q8 U. c
- AES_encrypt_test(&AES_plainText[0]);
1 t5 i" F7 J0 \/ u$ B2 @$ f8 K - printf("AES CBC use user defined key 128Bit dencrypt test\r\n");
" z5 I) J" h0 p# h8 u" ~ - AES_dencrypt_test(&AES_CBC_Ciphertext_user_defined_128bitKey[0]);
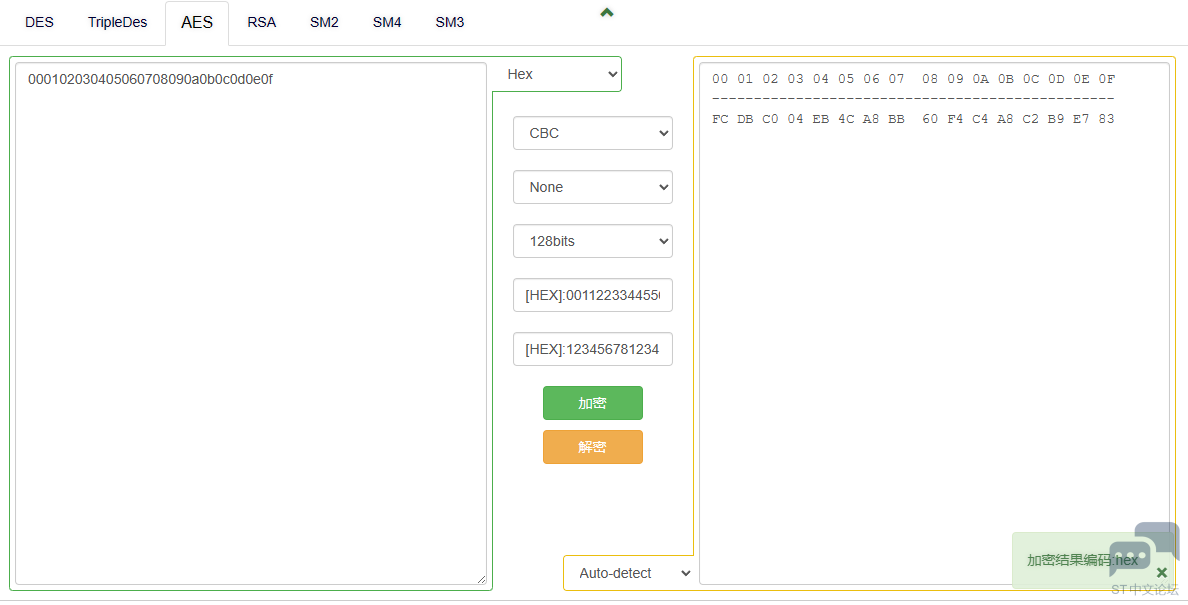
编译下载,结果如下 和在线工具对比一下,结果一致 三、总结 今天的测试非常成功,都与在线工具结果一致。AES其实还有很多东西,例如使用256bit秘钥、CTR、GCM_GMAC、CCM加解密方式等,由于时间关系我就不一一进行测试了,基本上与就今天的改变秘钥、改变加密方式大同小异,大家可以自行研究。 5 z; h" x) A! e4 o
本次工程代码:
 STM32U0_AES_test.rar
(5.21 MB, 下载次数: 5) |






 微信公众号
 手机版


好详细啊👍