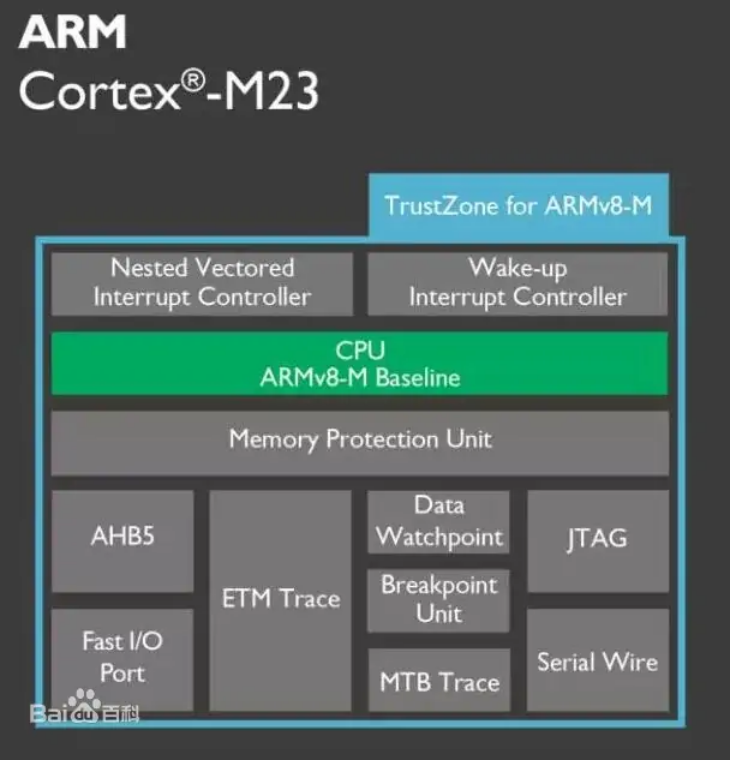
【STM32H5 评测】Part5 TrustZone 外设应用一、TrustZone 技术概述与学习方法STM32H5 系列芯片使用 Cortex-M33 内核,主频达到 250MHz。除 H503 外,H5 其他系列均开启了 TrustZone 功能。 TrustZone 的核心思想是将同一个物理 CPU 划分为两种运行状态——Secure(安全状态) 和 Non-Secure(非安全状态),这两种状态在运行时通过硬件自动区分。它类似于"两个线程",但实际上只有一个 CPU、一个线程,通过分时机制在 Secure/Non-Secure 之间切换,任一时刻 CPU 只处于其中一种状态。 学习 TrustZone 非常有价值,因为越来越多的嵌入式设备开始重视信息安全。从 Cortex-M 系列到 Cortex-A 系列,TrustZone 已成为 ARM 架构下主流的隔离技术。虽然这个机制看起来比较"笨拙",但它确实非常有效,应用也非常普遍。 学习 TrustZone 的主要参考资料是 ST 官方培训视频,讲解非常透彻: 当然在学习时,要针对自己具体的芯片型号来选择参考。H5 系列不同芯片之间会有一些小差异,但总体来说差别不大。 二、TrustZone 硬件机制1. TrustZone 的工作机制TrustZone 主要关注两个方面:
2. 设备侧的 TrustZone 分类设备侧的外设分为两类:
3. 内核侧的区域置单元——SAUSAU(Security Attribution Unit)需通过宏 SAU 总共支持 8 个区域,通常至少需要配置以下 4 个:
4. 内核侧的硬件固定映射——IDAU设置完 SAU 后,硬件会经过 IDAU(Implementation Defined Attribution Unit)。IDAU 在 STM32 中是硬件固定映射:
5. 内核侧可选的 MPU 配置经过 SAU 和 IDAU 之后,还有 MPU 这道关卡。MPU 配置较复杂,模板工程已提供默认配置。
6. 内核侧的中断 IRQ 配置所有中断在默认情况下都是 Secure 的。如果要让 Non-Secure 代码使用某个中断,需要将其配置为 Non-Secure。 中断配置同样在 三、工程结构与启动流程1. 工程与代码参考具体工程和代码细节可以参考 STM32CubeFirmware 软件包中的模板工程: 2. 以 NUCLEO-H5E5ZI 为例的工程结构工程分为两个独立部分:
先看 Secure 工程。 3. Secure 工程启动流程
在 四、存储器与外设的 TrustZone 配置1. Flash 的 TrustZone 静态配置Flash 的 TrustZone 配置分为 静态 和 动态 两种方式。 静态配置通过 Option Bytes 完成,使用 STM32CubeProgrammer 工具。配置时可以对两个 Bank 分别设置安全区域的起始和结束地址。默认情况下 Flash 全部为 Secure,通过设置 Watermark 来划分 NS 区域。
在 H5E5 系列芯片中,已不再使用旧芯片中的 HDP(Hide Protection)概念。 2. Flash 的动态 TrustZone 配置Flash 还支持动态 TrustZone 配置,适用于一些特殊场景。但需注意:
3. Flash 擦写的跨区域注意事项关于 Flash 的擦写操作:
4. SRAM 的 TrustZone 配置SRAM 属于 Secureable 设备,通过 GTZC 的 MPCBB(Memory Protection Controller Block Based)模块配置,基于 块(Block) 粒度。 由于块粒度太细,ST 提供了一个更方便的 HAL 函数: 这个函数通过 Super Block 机制,以较大的粒度配置 SRAM 的安全属性(Secure/Non-Secure)和特权属性(Privileged/Non-Privileged)。 另外,GTZC 的 MPCBB 支持 上锁 功能——配置完成后可以锁定,直到下次复位才能修改。 5. 片外 Memory 的安全属性配置对于片外扩展存储器(如 SPI Flash、SDRAM 等),通过 GTZC 的 MPCWM(Memory Protection Controller Windows)模块来设置安全属性。 6. 外设的 TrustZone 配置(TZSC)一些外设通过 GTZC 的 TZSC(TrustZone Security Controller)来配置,例如硬件 AES 外设:
7. GPIO 的 TrustZone 配置GPIO 属于 TrustZone Aware 外设,每一个管脚都可以 单独 配置为 Secure 或 Non-Secure。
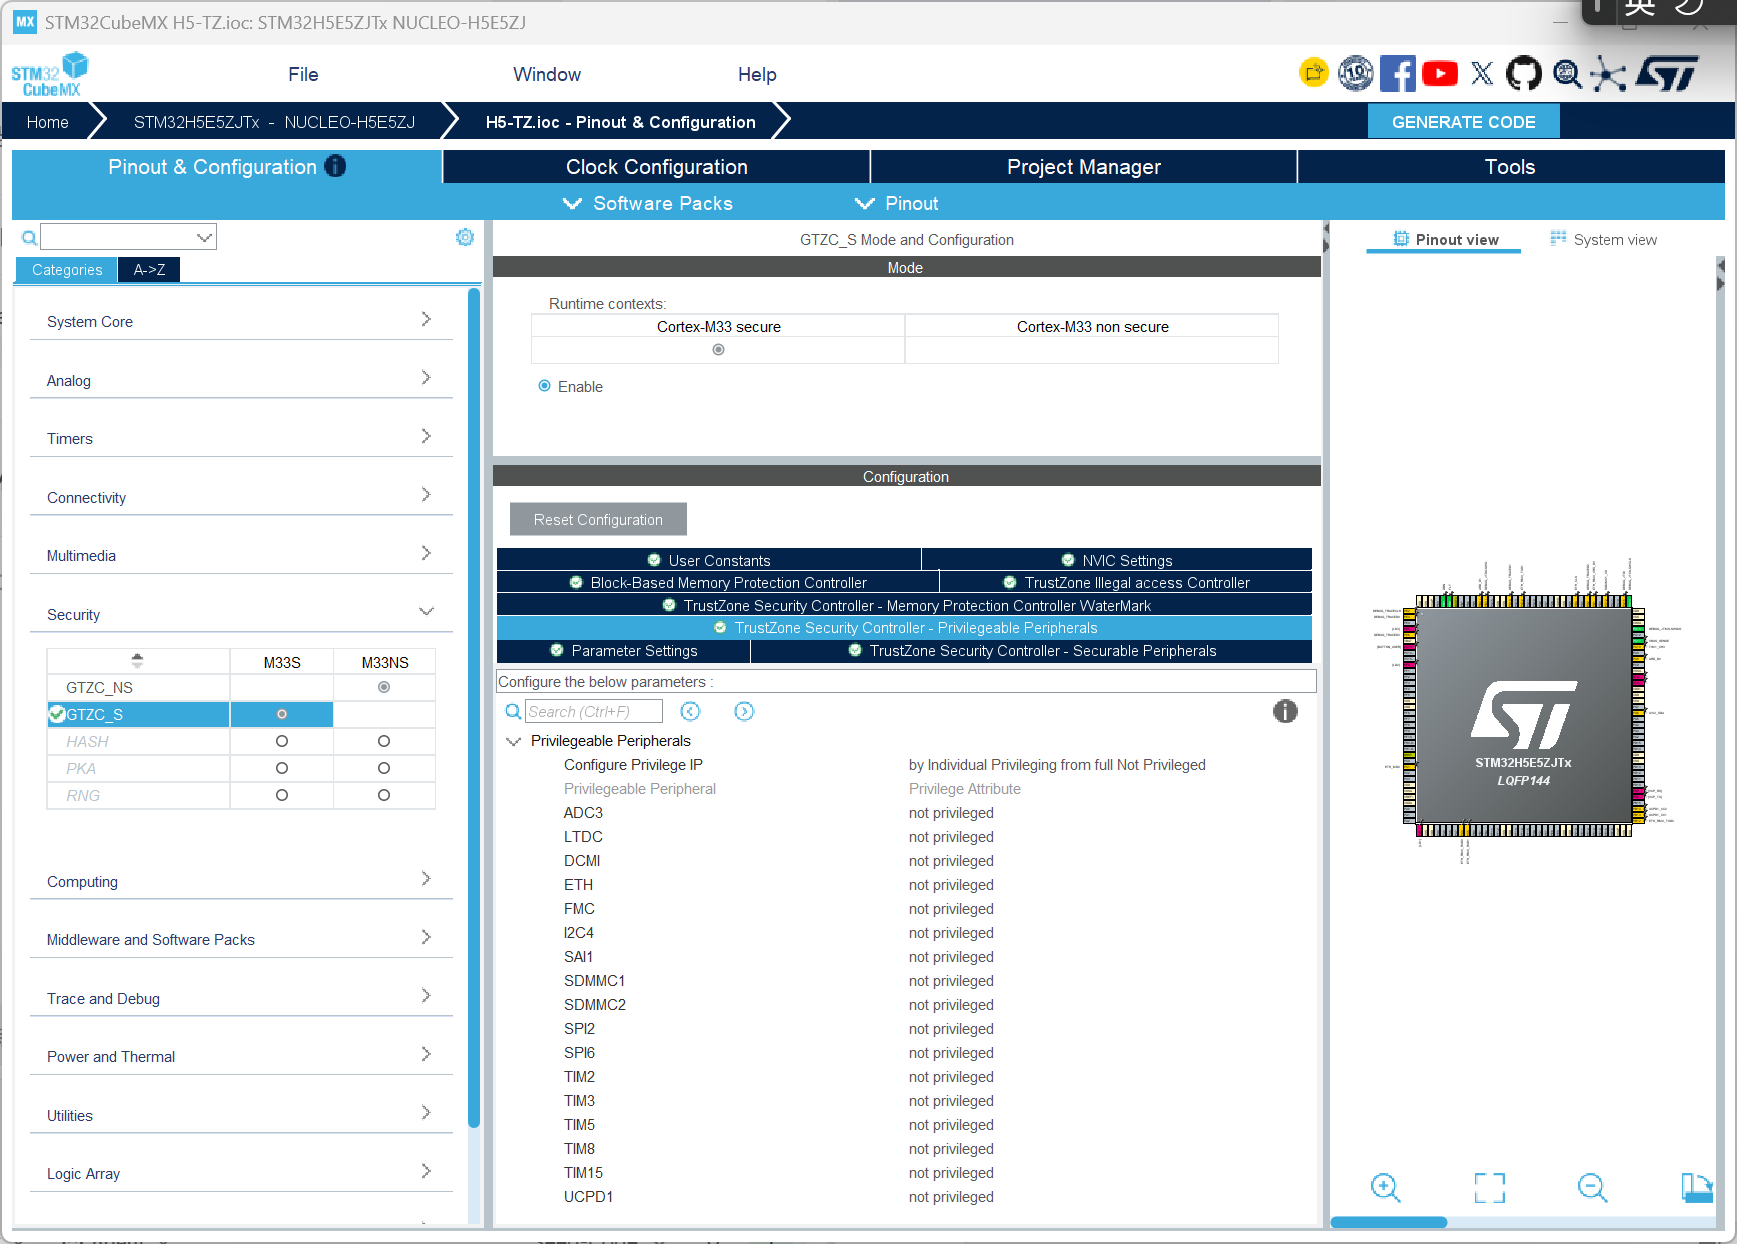
五、CubeMX 配置与代码实现1. GTZC 在 CubeMX 中的具体操作GTZC 在 CubeMX 图形界面中分为 Secure 和 Non-Secure 两个配置页:
外设配置有两个选项卡:
2. 实战:启用 UART 并在 Non-Secure 中使用 printf以在 Non-Secure 代码中使用
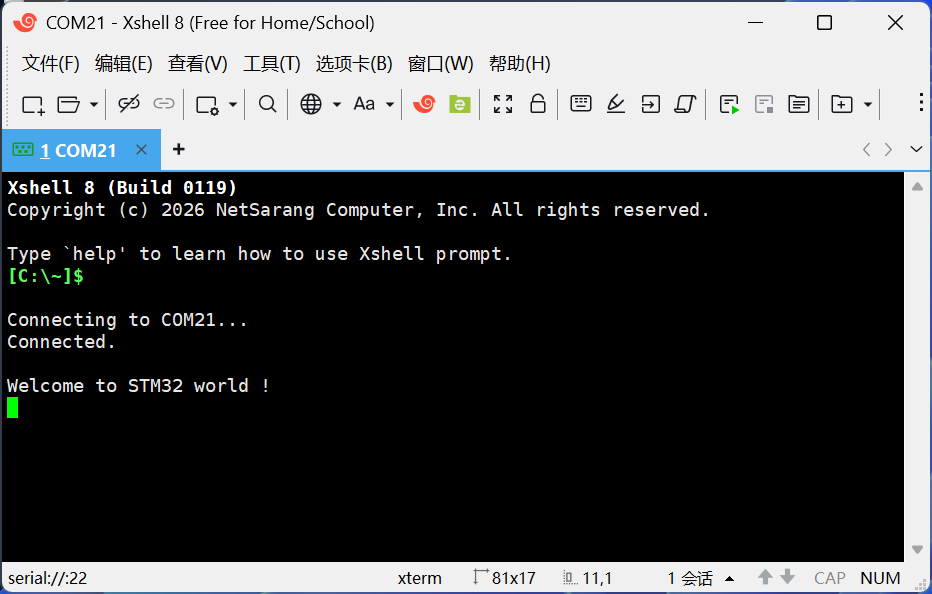
其他配置(Secure 侧时钟初始化、GPIO 初始化、Non-Secure 侧设备初始化、GTZC 配置等),CubeMX 都会自动生成代码。但是仅仅依靠CubeMX和MSP,仅仅能完成USART3的基本的初始化,无法把USART3分配到NS侧作为可以使用的外设,因此需要在S侧手动添加以下代码: 关键代码 3. 测试结果测试结果就是能够通过 printf 直接实现串口打印,这是在 TrustZone 架构下实现的 NS 侧调用串口,成功验证了 TrustZone 架构下 NS 侧外设的访问权限配置和使用。
六、工具使用注意事项1. STM32CubeProgrammer 安全启动地址的显示 Bug
|
【NUCLEO-H5E5ZJ评测】HASH硬件加速实测
【H5评测】Part6 TrustZone内存保护测试
【STM32H5 评测】6、网页监控开发板——FreeRTOS+Lwip
【STM32H5 评测】NUCLEO-H5E5ZJ 安全启动与安全固件更新性能测试
【STM32H5 评测】5、Flash和RAM读写速度测试
【NUCLEO-H5E5ZJ评测】NetXDuo 以太网测评:从 CubeMX 到网络 shell
【NUCLEO-H5E5ZJ评测】ThreadX 移植实录:从 CubeMX 到双线程
【STM32H5 评测】Part4 STM32H5E5 存储测试
【NUCLEO-H5E5ZJ评测】M.2存储扩展实测
【STM32H5 评测】+ 多外设同时开启稳定性简要评测
 微信公众号
 手机版