STMCU小助手
发布时间:2022-8-28 21:32
|
之前我们说到了Bootloader,有了它我们就可以方便的下载和运行新的程序,但是这也意味着别人也可以抄你的板子,用仿真器读出来你的程序,从而复制你的完整产品功能。所以你还需要学会对产品加密。 ; u$ l9 V0 F& e2 C( r D2 ?3 A 加密和破解是个比较那个的话题了。怎么说呢?有的东西不该收费、不该限制那么破解就是合理的,比如黑客们就看不惯某些网站企图垄断收费,某些软件企图限制网速收费。当然了,大多数人都是出于需求考虑选择的破解或者是盗版。总不能需要编辑个文档就买一套Word吧,总不能学个单片机花数十万买MDK和AD授权吧。一定程度上这些也是大多数人需求。这里关于故意引导用户习惯养成、低价&盗版挤压垄断软件市场垄断等等的话题我们就不谈了。 那么如果你不想你做的产品轻轻松松被人家复制,你就需要花一点功夫了。硬件上你可以灌胶密封、打磨掉丝印、多画无关的布线、多层布线从内走线、外接存储器、配置电阻校验等等。这里我们主要分析一下软件层面的。因为不涉及硬件改动,无差异应用等等。4 h; h3 b: R- Z' x" f: J" K2 l 7 J' C$ d2 f+ n3 _3 r) c 首先最简单的你可以开启FLASH读取保护,防止0x0800 0000这块硬盘被别人复制下来。FLASH读保护功能在选项字节中配置。+ u! h2 n' e6 B, J' \ ![3$L_LWOEBQ[F[51Q7T2RK2Q.png](data/attachment/forum/202208/28/213321qo0sg4vg5h5v5y5q.png "3$L_LWOEBQ[F[51Q7T2RK2Q.png")
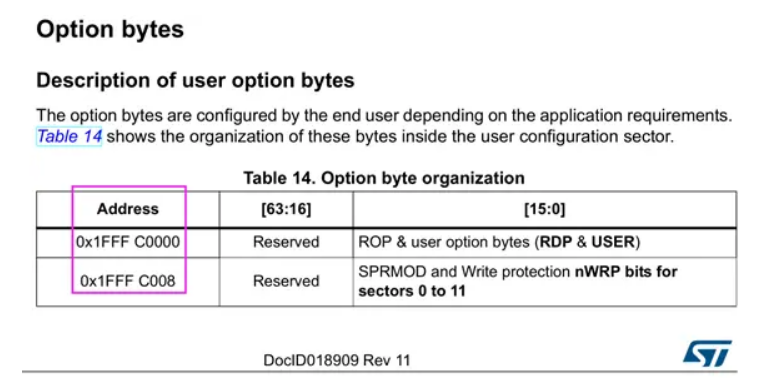
选项字节 9 E7 H; z3 T) P' W ?/ J选项字节的位置在0x1FFF C000,你还可以看到ST的手册的错误。需要关注的是第2个字节,即15~8位。 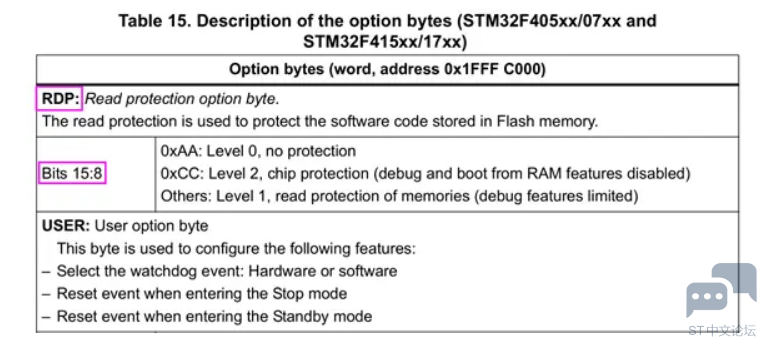
) B* _. S+ [( R! L 读保护 7 F8 i ?) }3 @2 M; v( c. r 默认值0xAA、保护等级0,就是不保护,所以你刚焊接好的新片子可以调试运行程序。$ j ]1 j8 W. { & j8 a9 n- p, |, Y. V 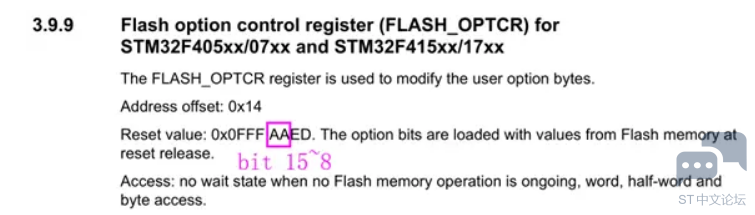
读保护默认值 ; h3 e* s' K1 [/ n% M! O 如果写的不是0xAA也不是0xCC,那么这时候就有了读保护功能,其他人就不能通过仿真器把你的FLASH数据读出来了。如果是0xCC那就更绝了。后面再讲。 , O# X( C2 `0 c4 B2 p& w* N/ R 那么怎么操作选项字节呢,跟你擦写FLASH一样,你首先得知道它在哪,也就是选项字节的地址。0 U- u0 z, Y; U. w, ^' _ ![P}~T3)(6K205`}X7NFL]ARE.png](data/attachment/forum/202208/28/213322kllgl5sqslnl5is4.png "P}~T3)(6K205`}X7NFL]ARE.png")
闪存存储器组织 " d- ~0 c! v% G/ f: l2 S% F1 z6 X+ W* p8 C1 E& N [ 在这里你可以看到最最最熟悉的0x0800 0000那块主存储区,还有帮你用串口下程序的ISP程序的0x1FFF 0000系统存储区,我们要找的选项字节首地址是0x1FFF C000。 ! I% r: e* \. p. m0 J% C9 P' M 我们可以直接访问选项字存储区,也可以通过FLASH接口寄存器。 首先翻到FLASH的接口寄存器位置。记住这个地址:0x4002 3C00。+ s7 q4 i# h4 O5 U n ![331HG~Y%OPM)FFVQA]DD695.png](data/attachment/forum/202208/28/213322objxo5ppxim5ipyv.png "331HG~Y%OPM)FFVQA]DD695.png")
. ]$ e7 c0 I/ O B FLASH接口寄存器 , i9 w7 h! z9 `. ~# T+ @: Z0 _2 H( [* f+ o 然后在最后的寄存器地图和复位值表中可以发现选项字节控制寄存器。; i( c% Q) `6 K& Q 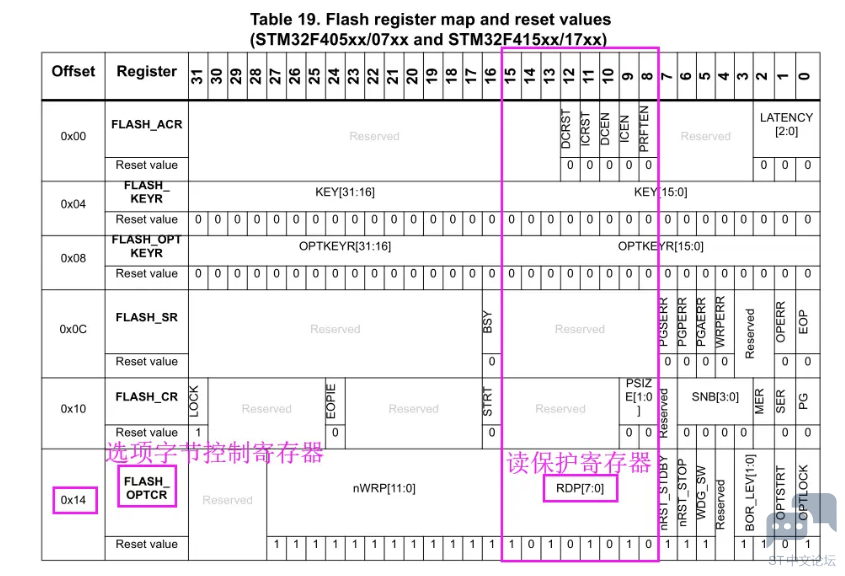
7 d& l. N8 x8 R 选项字节控制寄存器 ' D. c( n4 {9 G% x6 A8 ?. d, E; N* e7 r: A" u 可以发现它的偏移是0x14,加上我们上面记住的地址,就是0x4002 3C00+0x14,即0x4002 3C14。然后读保护寄存器在15~8位,倒数第二个字节,由于STM32是小端模式,所以0x4002 3C14这个地址还只是第7~0位的第一个字节,所以读保护寄存器的地址就是0x4002 3C14 + 1了,即0x4002 3C15;3 T% B! i% a" v 8 z! b0 S T) E" j5 P 如果我们想知道FLASH有没有读保护呢?直接读取0x4002 3C15这个地址的一字节数据,不是0xAA就说明已经开了读保护了。比如HAL库的读保护读取源码就是这样。' D, `, l8 s( G, _) M# d1 \4 K5 N 2 ^# A2 A5 f* b) D# Z8 W, Q 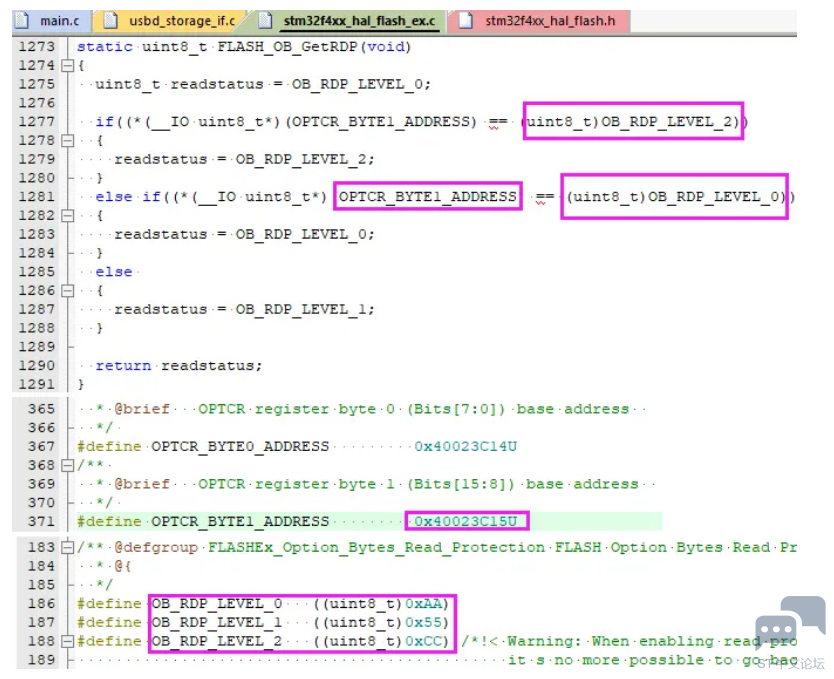
读保护等级获取 9 b5 A0 |7 f }* ^5 M) q& l! x0 f 通过直接访问选项字也可以。同样需要加1访问15~8位的第二个字节。3 C! u' T0 e; ^9 R9 ? D: D ; ?- P+ ]0 f. _8 y5 D3 ] ![UWH`CZUZQZ@U]GFF{5[3W]3.png](data/attachment/forum/202208/28/213323j5pxgfxrtsw50ebt.png "UWH`CZUZQZ@U]GFF{5[3W]3.png")
直接访问选项字 , t; v0 K8 [2 K除此之外,STM32还有写保护功能。地址在读保护地址后面。即0x1FFF C008。$ O- Y4 y3 ~ v5 J5 h$ C% k # Q6 b* v. k$ m# B$ F+ {' Y' j 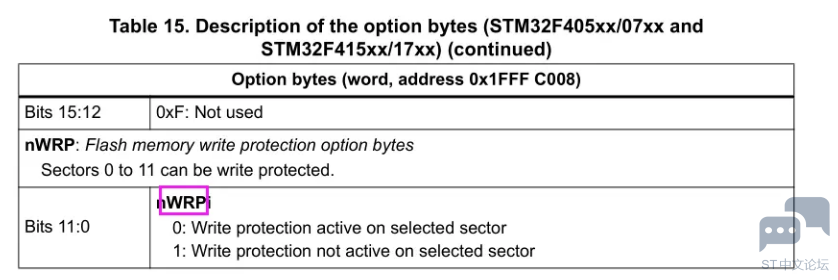
; Z# D6 I( j% C' B0 } 写保护功能描述 例如407xx的单片机就是位11~0这12块扇区的写保护配置。同样的还是通过闪存接口寄存器访问,默认值是0xFFF。即全部是1。因为1是表示不保护,所以可以随便用bootloader来擦写FLASH扇区从而更新固件。紧接着后面就是前面讲的读保护。+ j2 f ]2 E' {) f7 ? 1 i" D% C9 @- W- L* S+ j 
' I8 E. _1 `5 W$ C$ f, l1 t+ c 写保护默认值 , d6 c7 h+ x9 s0 e. O- Z7 s3 w$ S, T 比如可以开启bootloader所在FLASH的扇区的写保护。 3 C2 p, q9 V' f9 C8 o% _/ D 访问的基本地址还是0x4002 3C00+0x14,偏移到FLASH_OPTCR,同样还是由于小端原因,所以bit 23~16所在的第3字节需要偏移2个字节,也就是之前的读保护RDP之后,即0x4002 3C16,比如HAL库就是这么上锁的。 ; C2 n: x; P( U* t0 B* O 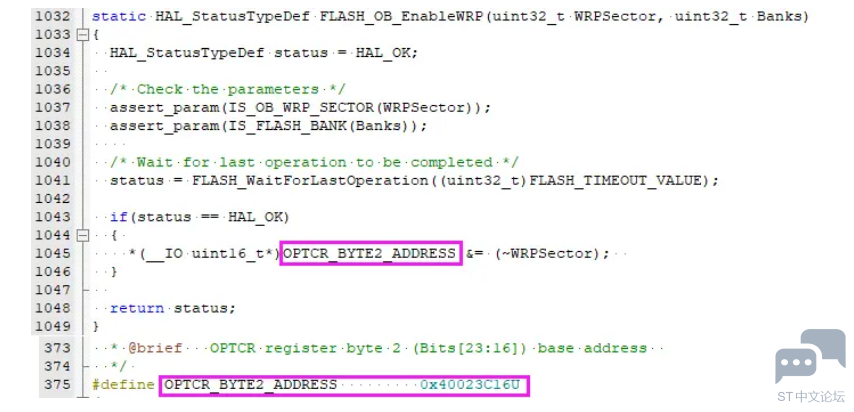
/ T; o7 J8 T& R; ~" o 使能写保护 这样一来,除了你的bootloader可以擦写FLASH升级,外部仿真器想要解锁的话只能顺带清空FLASH了,就可以保护你的程序不被读出来复制。 那么这样就真的安全了吗?仍然不是,依赖硬件保护只是其中一种最简单的方法。更多的是靠加密算来进一步增加别人的复刻难度。 作者:mymymind $ |; {7 z4 z0 w; h3 n$ F5 _; T1 D, m |
【STM32H735G-DK 测评】STM32H735G-DK External Loder 编译和测试
Keil-MDK 在线调试设置断点的高级用法
请教下STM32N6570 怎么把分辨率改成320x240并可以全屏显示
【福利三:逢7发帖赢大礼】想要充分利用STM32H743VI片内的RAM空间(但并不顺利)
基于stm32平台上的IC-MU磁绝对值编码器SPI通讯和码盘数据处理
使用STM32 MCU和MPU连接PDM数字麦克风
分享STM32资料-采用 STM32U031R8 MCU 的 STM32 Nucleo-64 开发板,官方资料,数据手册等资料
HRTIM 指南
使用 STM32 的 DWT 单元监控内存
DAC,COMP,HRTIM Fault 功能的使用
 微信公众号
 手机版