STMCU小助手
发布时间:2022-12-1 18:00
|
一、概括. f& W' Z2 T# b 用的很久之前做的一个电风扇的课设来做实验。 7 b' X8 c/ r+ l' c 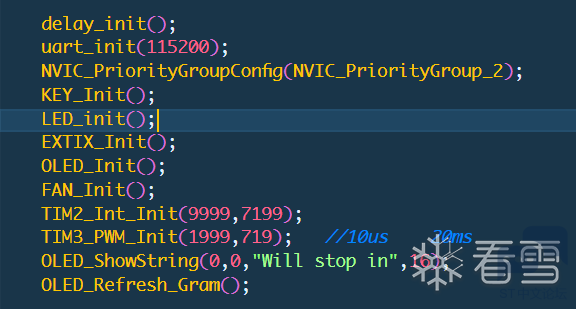
3 |% w2 \& F D' _! b 5 F, I5 g6 p' e3 F. v; H# _. m. z2 \ 用到了外部中断,定时器中断,pwm。MCU是STM32F103ZET6。 # {9 G$ q, c# x" z, s) D, `8 H0 N 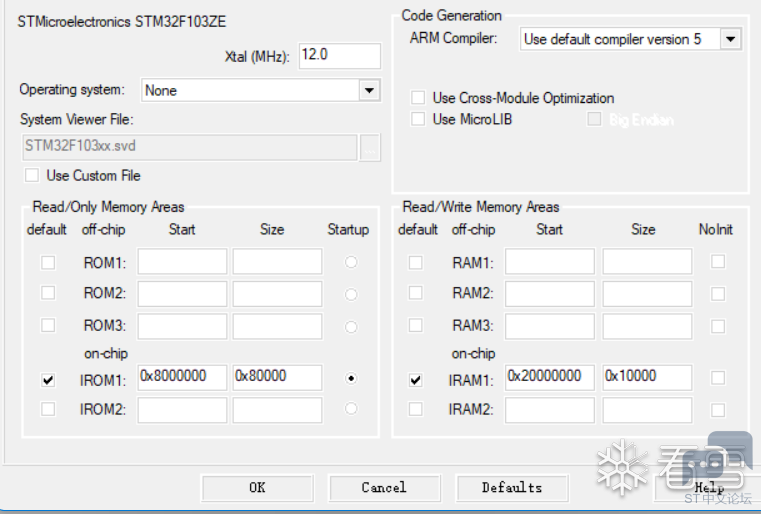
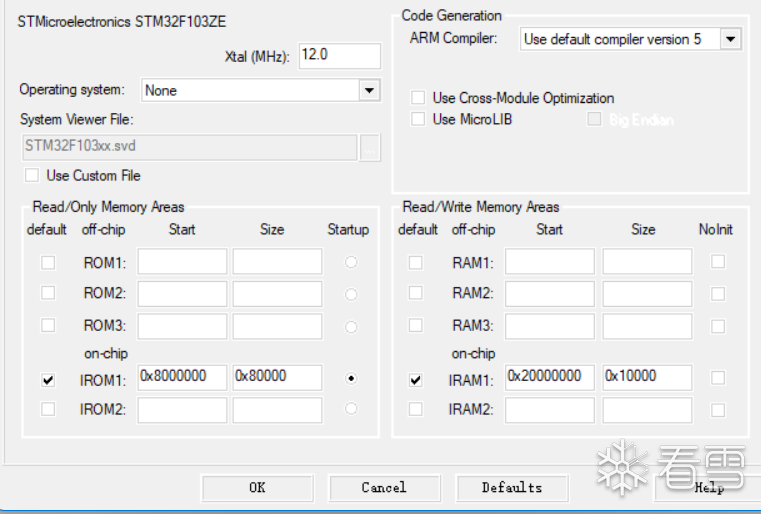
& K: F, W# ^- W A0 U 4 q: c: @& ^- ]! I+ v, ^+ H 在keil的设置中可以看到固件的起始地址,默认情况下为0x8000000。另外,keil生成的是hex文件,hex文件是带有基地址信息的bin文件,如果我们要生成bin文件,需要进行如下设置:$ ?+ |" {9 X9 o8 E$ |( l: J 7 R) |0 B0 h) v5 T 
另外,烧录到mcu中的固件是不带符号表等调试信息的,即hex和bin文件都不带调试信息,因为mcu的内存有限,但keil会单独生成一个带有调试信息的axf文件,我们可以以这个axf文件为基准,对照着恢复bin文件或者hex文件,下面我们来观察一下这三个文件的区别: V7 @1 U, V) u0 v 首先是axf文件 7 f R+ t, x8 O) {- u. b3 E/ K8 ~ 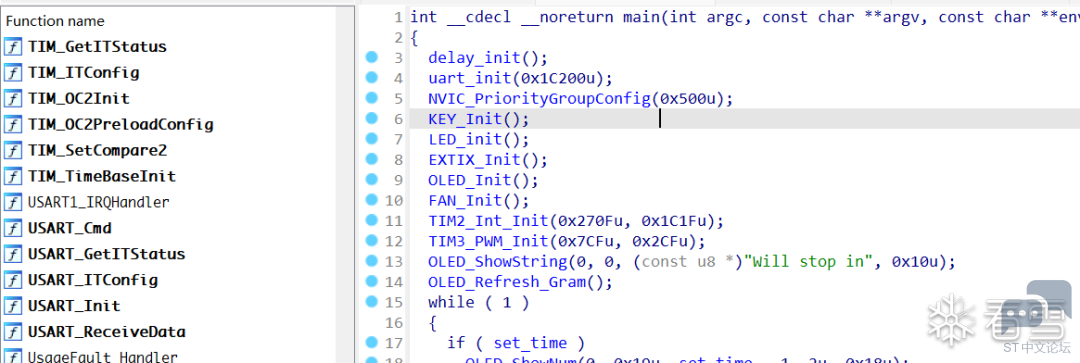
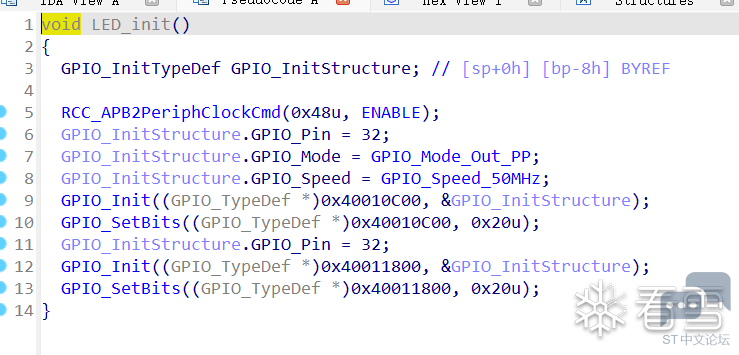
几乎和源代码一摸一样,除了一些外设名用地址代替了。1 H/ {& j" a6 K6 ^; d 再看到hex文件: # ~8 b& P) z7 v- `, f 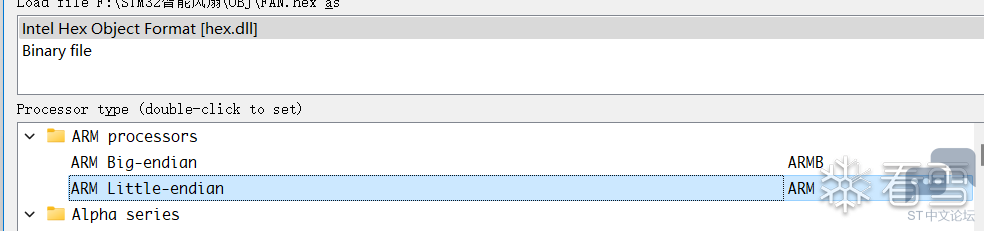
- }8 Z; M2 X3 f% ] 首先需要将架构修改为arm小端序,再修改一下架构版本,stm32f103zet6是cortex-m3内核的,armv7架构。 8 Q, B7 P; m9 ^ 
& F [3 A4 ~, v! w/ H1 K 修改完后加载hex文件。# N8 @6 M* k6 V& I+ O 3 u6 u2 S+ J4 C+ r" X2 _8 { 0 r0 b4 A" {( D; q* N 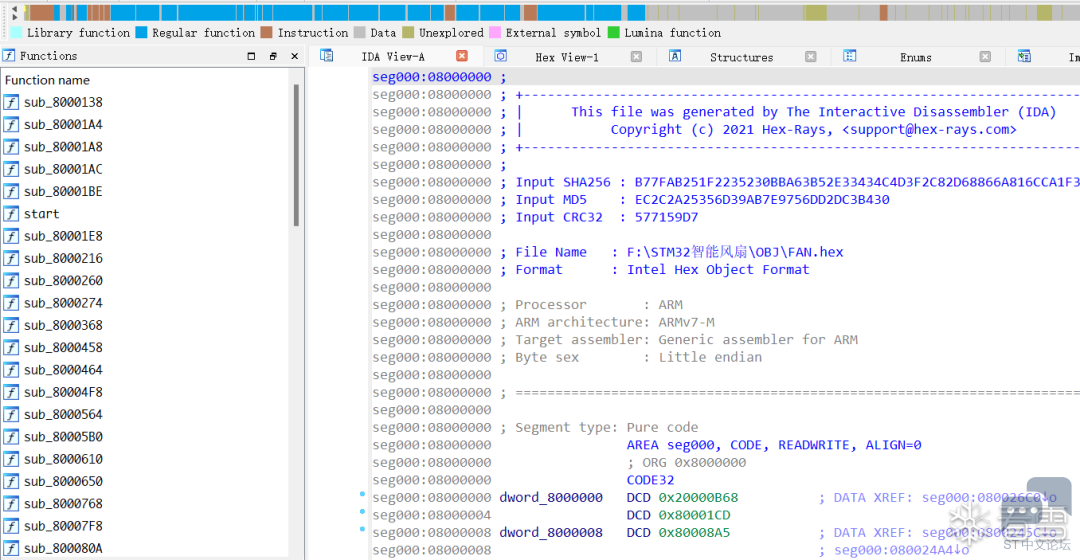
9 I4 u1 w& u( S IDA会自动识别出基地址,能识别出不少函数了,但伪代码是真的难看。 " @ J% e- X( s) g 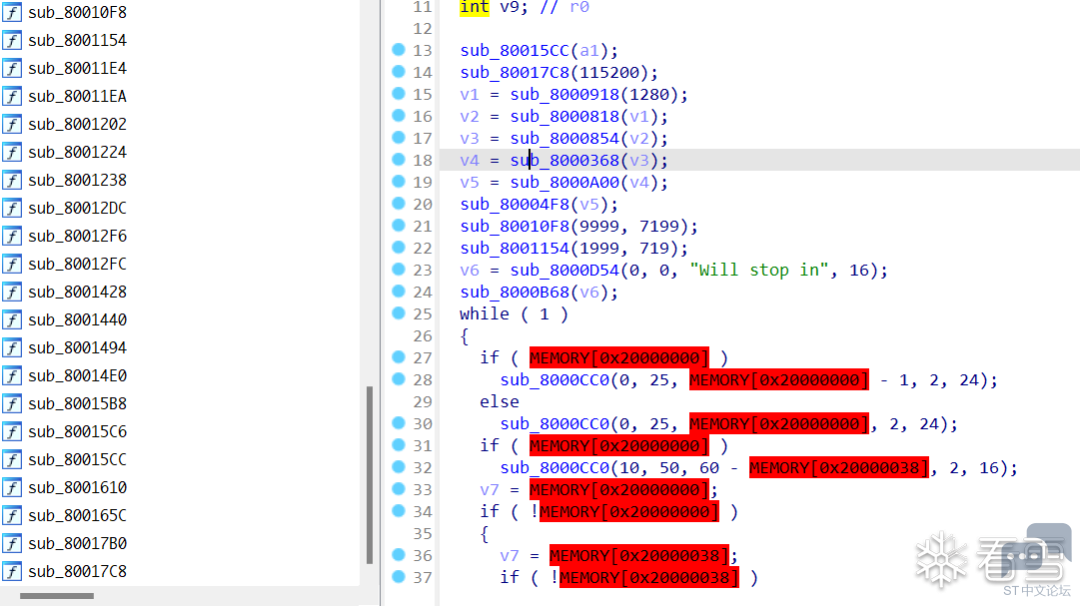
9 Y- R) a" h9 `5 B, l8 w8 X 5 W) |/ q4 v5 w1 V4 ~8 l( Q7 l 基本上是看不出个什么东西来。5 u0 R: A; }+ V2 p! M5 u, D 最后是bin文件。' a# e/ C0 T% K* E/ o3 U 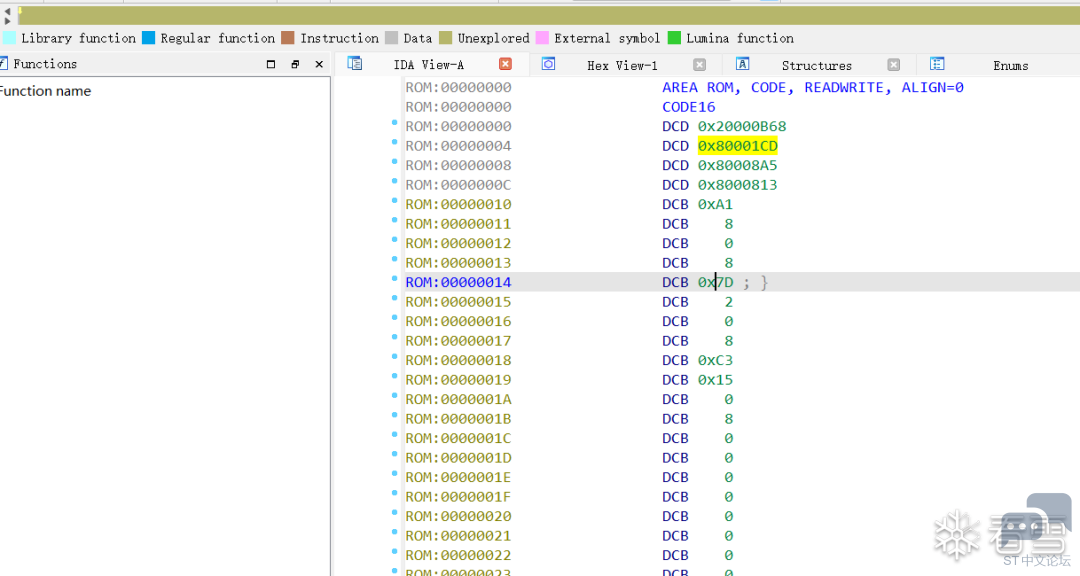
bin文件去除了地址信息的hex文件,需要手动设置基地址。9 u, v0 |# Y" H% ^+ k" @' V ; X; ]! z0 t# E, O3 L+ N" s 二、手动设置固件基地址 . G! |4 k4 Y1 ]7 B 我们的分析将以bin文件为目标。7 N/ U2 [, V, O- J; B 将基地址重设为0x8000000,这个地址怎么来的?可以看stm32f103zet6的datasheet。4 ~1 R! l% U4 I/ i& } ^9 @! q 5 O% r$ l3 q1 G3 G5 k 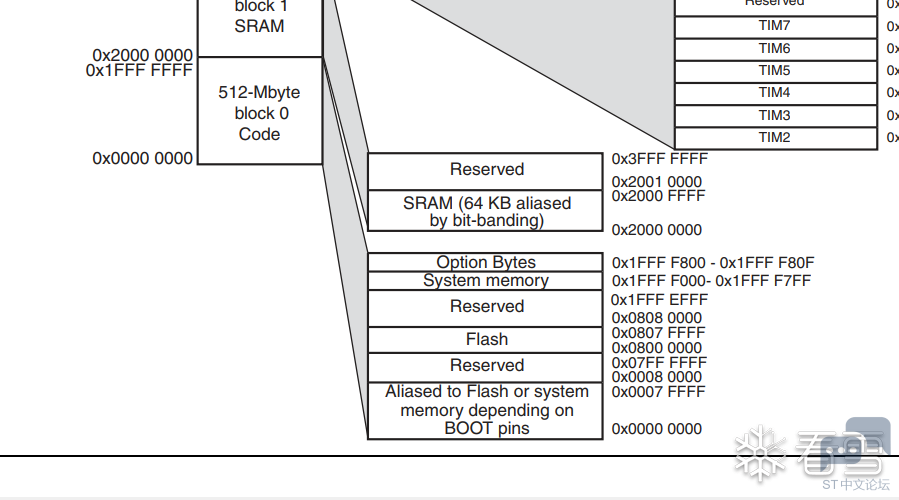
4 S3 t7 F2 o9 S( N0 I 从0x8000000开始就是flash的空间。3 M* M5 g4 u% k$ Y- A& d% _ 重新设置加载地址之后再将其按照代码解析就变成了hex文件的样子。 z" y+ }6 y& K& v& Y ( |9 A+ S0 ]/ z7 o 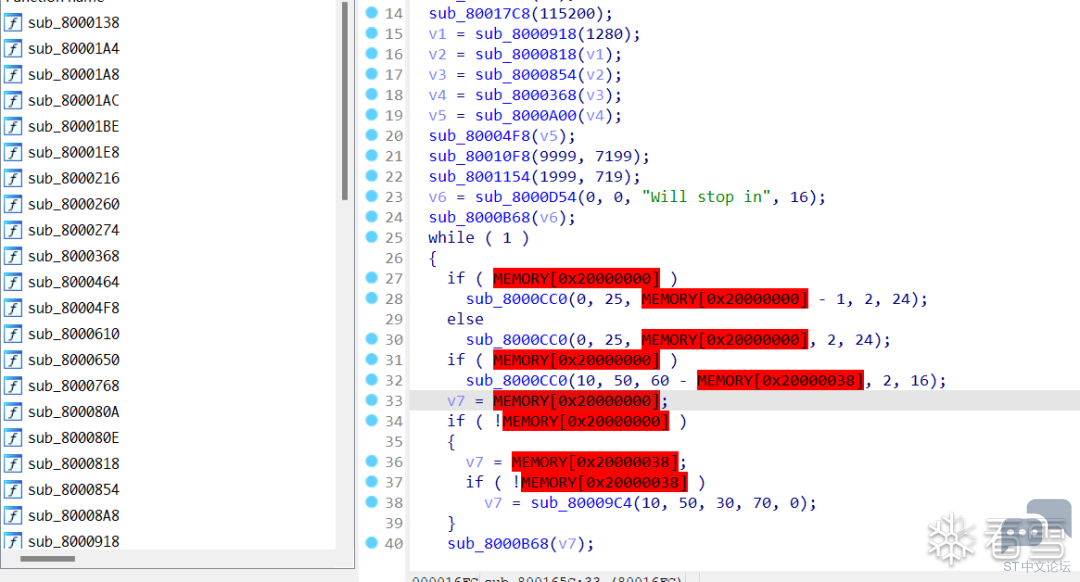
但此时存在很多标红的地址,这是因为这些地址在IDA中并没有设置,因此IDA将其解析为非法地址,标红了,我们现在要做的就是手动添加一些段。# [8 Z) r1 z& ~0 x0 M" k m 9 A) g3 t. { }. K8 z* a 三、添加SRAM 段在axf文件中,IDA解析出了如下几个段:3 S! |* l7 T* I B% Q: F$ n 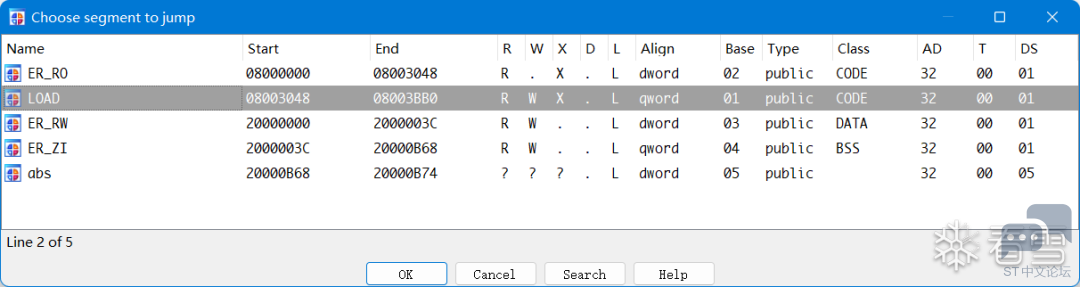
单片机内存被总分为flash(rom)和sram(ram),flash里面的数据掉电可保存,sram中的数据掉电就丢失,sram的执行速度要快于flash,flash容量大于sram上方的最低内存地址,最高地址,都是在flash和sram中。* Q' ^* |- m2 M; @/ o6 ]6 E 我们正常下载程序都是下载存储进flash里面,这也是为什么断电可保存的原因。 单片机的程序存储分为code(代码存储区)、RO-data(只读数据存储区)、RW-data(读写数据存储区) 和 ZI-data(零初始化数据区) Flash 存储 code和RO-data8 Z8 h W0 x/ a, e* z' M/ t Sram 存储 RW-data 和ZI-data 在datasheet中一样可以找到sram的起始地址,为0x20000000,结束地址为0x2000ffff,我们自己添加段不必像IDA自动分析的那样详细,一个sram的段即可。 ( n! Y, L0 C% b7 z 也可以在IDA启动时设置好固件加载地址和sram的开始以及结束地址。/ _) ?( N3 u: b7 F 添加了sram段之后,红色的非法地址消失了,如下:/ y& D7 H7 K$ b) V/ Q 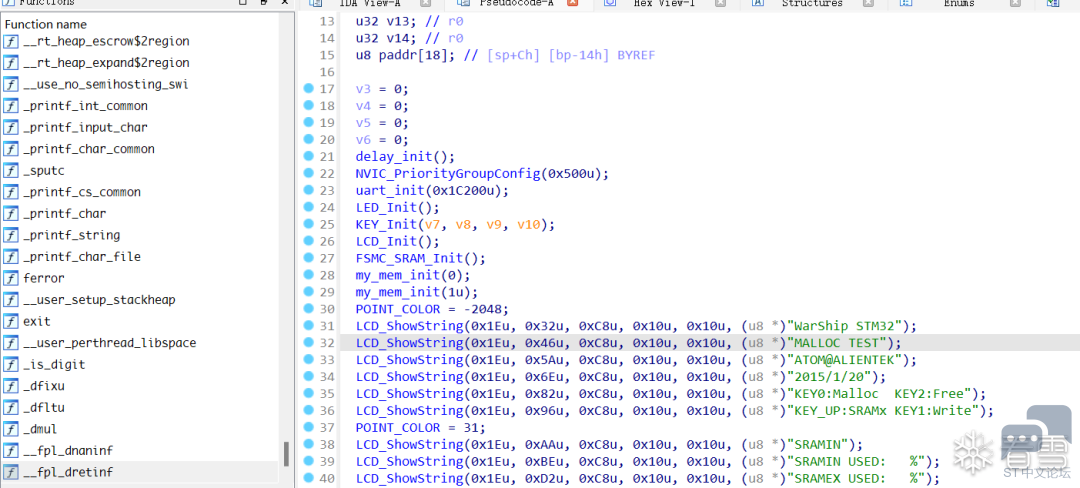
) C5 \% @$ ]; t ; p4 W# Z Z ]1 v0 d 四、恢复符号表 下一步,我们需要恢复符号表,由于bin文件不存在调试信息,所以IDA生成的伪代码几乎没眼看,为了方便我们的逆向,我们需要恢复函数名以及导入一些结构体。在这里就需要用到axf文件。8 O+ _2 x& J' |5 o+ w 1 i8 K' g4 ^- b4 {' ?4 f& H 在前面我们看到axf文件几乎和源代码是一样的效果,里面有丰富的调试信息,当然,我们不使用这个课设的axf文件来恢复bin,这样就太刻意了。, `' @: v7 j& w. V. V; z B 由于我这个课设使用的是库函数来开发的,所以就不能使用stm32cube生成的hal库来恢复。具体该怎么恢复?我们采用bindiff来恢复符号表。! D5 s, }7 Y9 ~* p2 \2 j / @# \& M% }; p9 P4 ~3 Q0 o1 m; ` 如果有闲工夫或者是对stm32的开发非常上手,就可以自己写一个demo,尽可能多的使用到各种库函数,然后编译出一个axf文件。我这里的话,由于好久没有用stm32了,开发起来有些生疏,所以就不自己手写了,我选择捡现成的项目。我学习stm32的时候买的是xx原子家的开发板,他们提供的例程也是非常丰富的,有五十多个,由易到难,涵盖了stm32开发的方方面面,因此我就直接拿这些例程中的一部分,编译出axf文件。比如下面这个内存分配的例程:4 \' j$ w$ h7 D \8 v% X$ Y# n ) T+ g; J( ?! [+ T 又比如这个pwm的例程:$ ]! u' `+ u: n4 L$ l8 \ 
可以多选几个例程,能涵盖更多的库函数,将这些axf文件用IDA打开,然后生成idb文件。然后在我们的目标bin文件中,使用bindiff加载idb文件。 $ ]4 z0 ~& h# ~" B+ _7 E* | z3 M 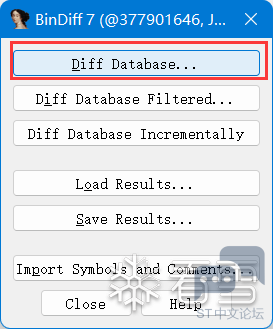
+ d R( L9 x1 B5 _ 选择一个idb文件,然后会出现这样一个比较界面: 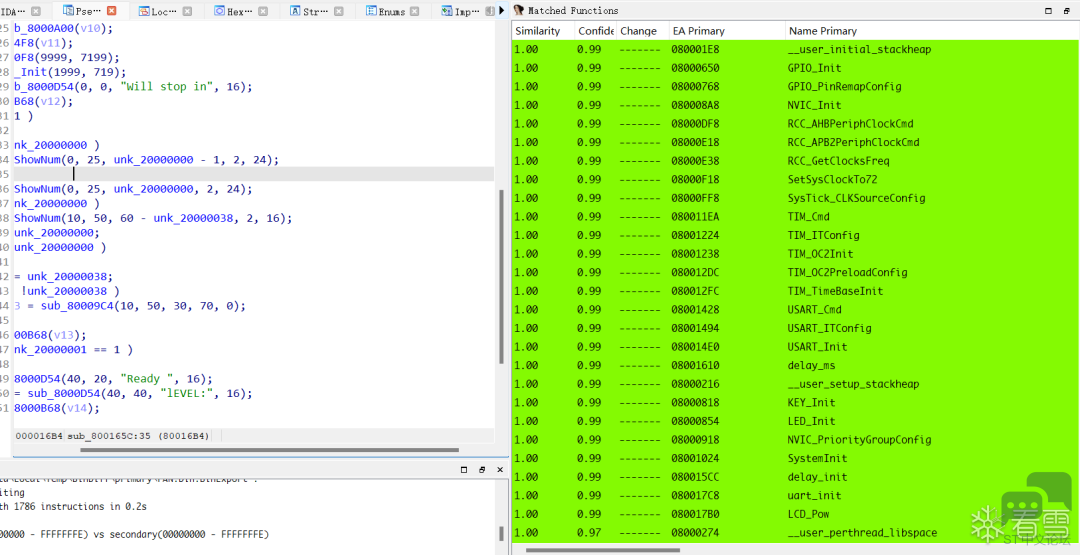
选取similarity大的函数导入到bin文件中。. b I, l; R. m+ P# {/ m# p 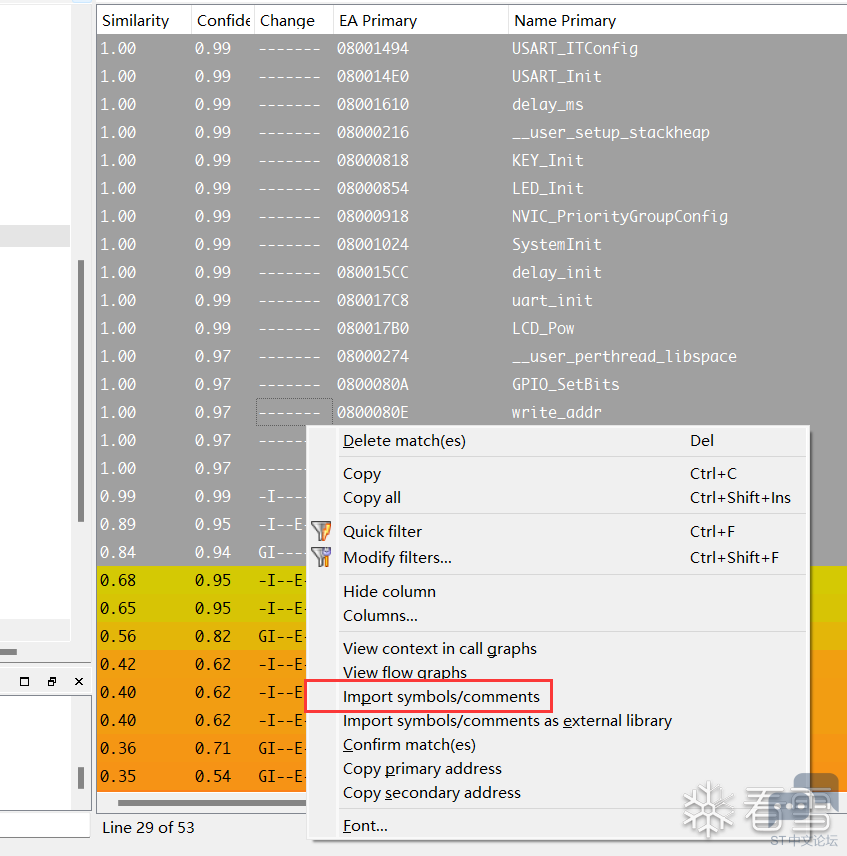
* S5 u: h) Q* t9 @ 导入之后实际上就能恢复大部分的函数名了。- K) l6 c! a+ _+ Y3 r 4 C9 K: {% Q5 L9 ]5 U$ J. Z % a. w) B) f- l5 } 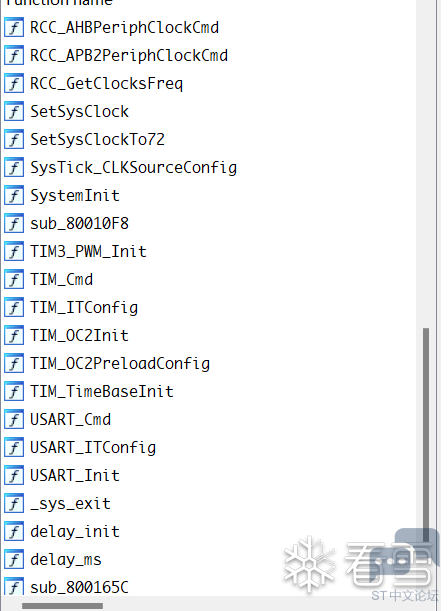
- m, Y, t8 _( V7 d- x! _ 但实际上,由于我这个课设的开发中使用了一些xx原子封装好的初始化函数(相当于xx原子对原本的库函数做了二次开发),例如uart_init,delay_init这两个函数均是二次封装后的函数,所以恢复出来的函数会比一般情况下多一点。 0 ? K# t/ [- P# W# J- L2 n 多使用几个idb文件进行恢复后,已经可以看了。 1 p& h. ~) a, v% a: m - K3 ?6 }+ j# a) {/ S. j i, |* _ 
1 ]3 [( \9 _& N9 w: U+ e 五、导入SVD文件,恢复外设结构 但这还不够,我们还需要导入SVD文件,啥是SVD文件捏?( \. x) @6 m, Q1 Y- I 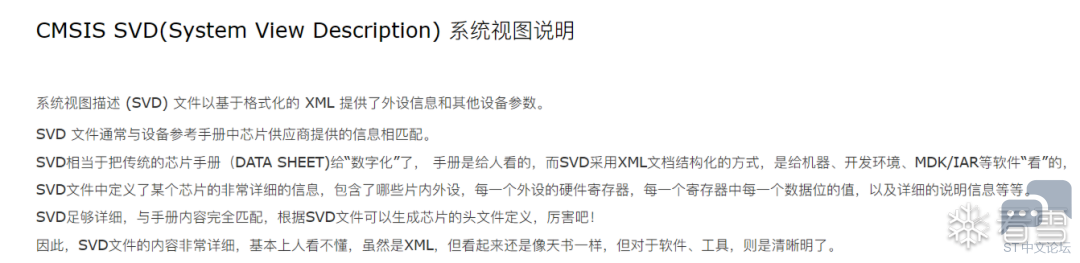
9 ~( k/ B- A* w+ ]8 c 在IDA7.5以后,就自带SVD文件加载插件了,如下图: 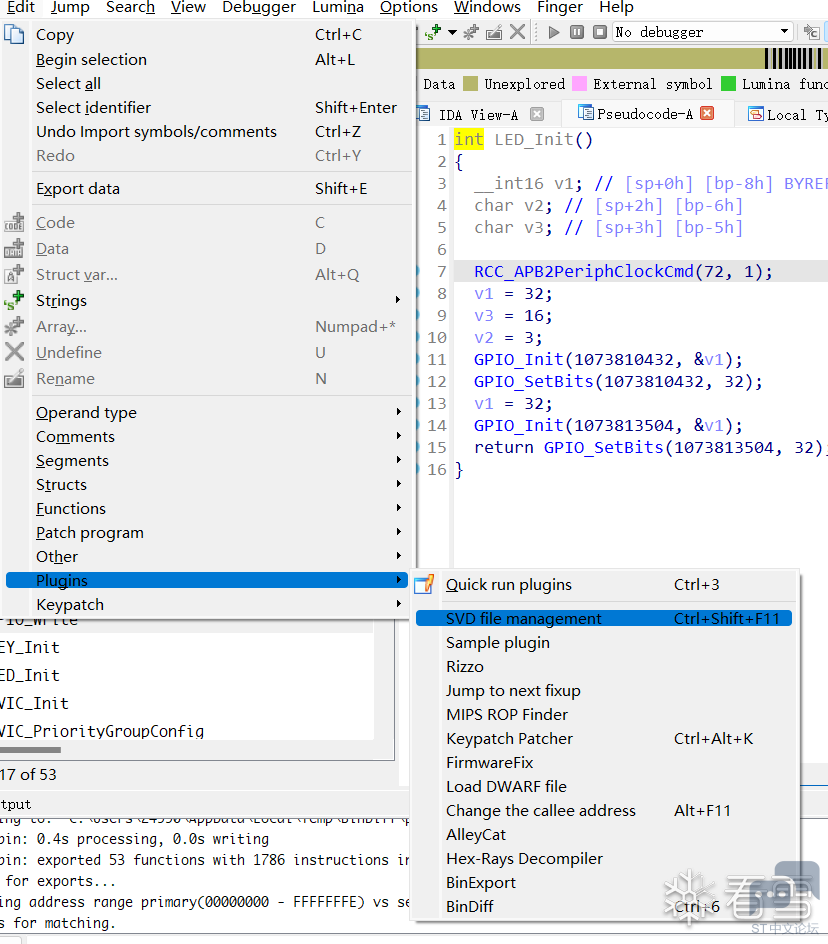
打开之后如下: 
; Z9 _( Z3 A! _5 k3 {1 V 我们可以自行下载相应的SVD文件,或者加载GitHub上的仓库,我这里选择自行下载然后在本地加载。下载链接是这个:cmsis-svd 选中想要加载的svd文件之后,IDA就会自动恢复bin文件中的外设结构,体现在伪代码中就是这样: 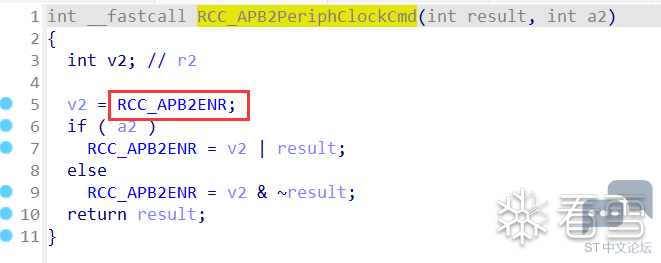
7 J6 l7 A# V; j / j: T, U- H! G/ {( o0 [ 这样: 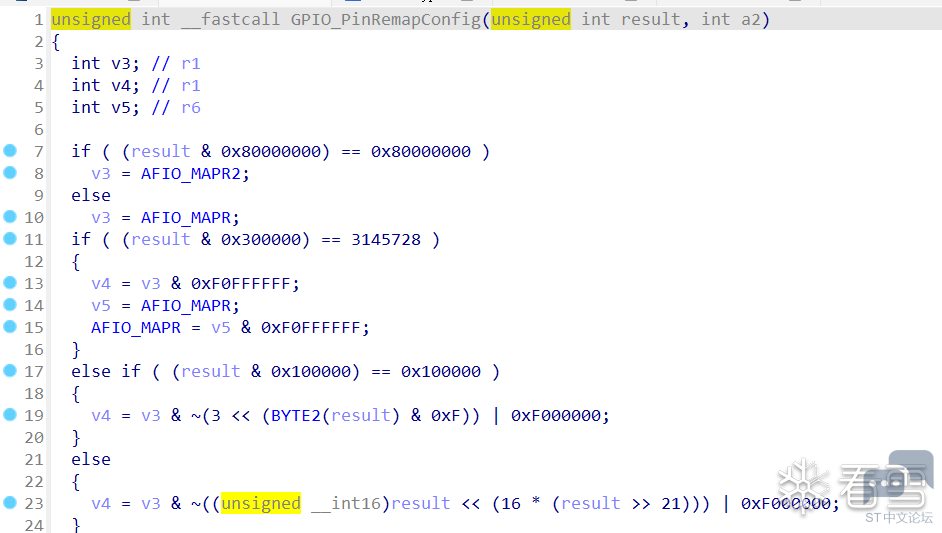
当然,也不是所有的外设都能恢复,和axf文件中的肯定是有差别的,但对我们的逆向已经起到了很大的作用了。 1 E& J6 k. `$ c9 j 到目前位置我们已经做了如下几步:加载bin文件->设置固件加载基地址->添加sram段->恢复符号表->恢复外设信息。程序还原工作已经接近尾声,还剩下最后一步,恢复结构体。# h# u8 v: \8 D4 X 六、恢复结构体: ^ ^- t* U! B( }3 e( U" w, v 打开某个例程的axf文件,可以查看下其中使用的结构体。 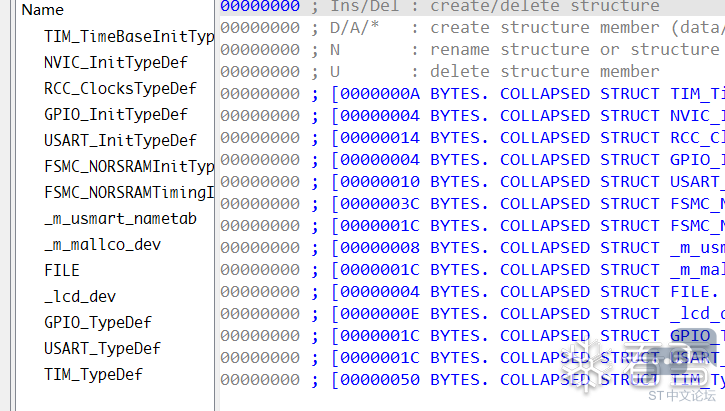
* q1 _, n8 m8 n( Z. O 这些结构体中,有TIM_TimeBaseInitTypeDef,NVIC_InitTypeDef,GPIO_InitTypeDef,USART_InitTypeDef,GPIO_TypeDef等是我们经常使用的,用来进行定时器初始化,中断初始化,IO口初始化等等。! ~* r: x+ a& S% T 我们生成c header file。 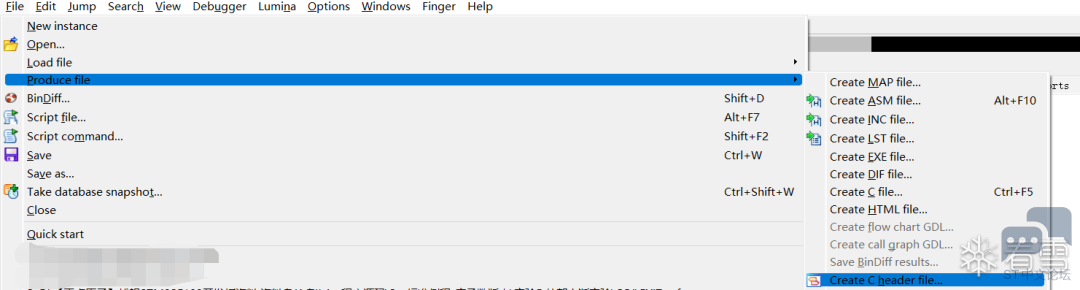
然后在bin文件中解析生成的头文件: _& O6 G) m' n+ O) A" J 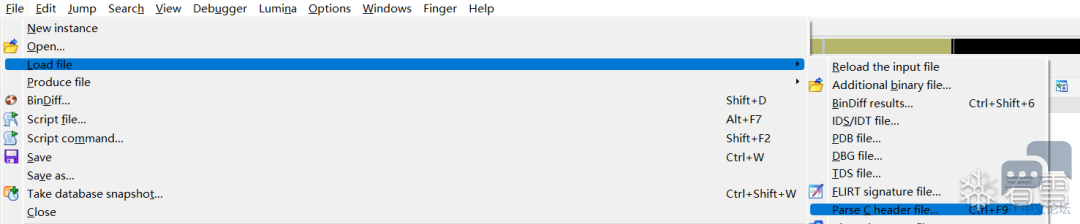
( K9 v/ J& e5 e' ^3 z. t! ] 然后在local type中就能看到不少结构体了。+ D3 j; T# j7 r, l/ M$ m& H$ C 
' y2 F, M1 _7 b* ]* Q: s5 h ?* p6 U 光导入了结构体还不够,我们还得手动将IDA的伪代码中的变量重新设置类型,怎么确定某个变量的类型是什么呢?需要结合库函数的变量类型来设置。' A5 i" C8 i/ a/ Y# t ! [1 i% t0 I. r$ c$ c F 以GPIO_Init这个函数为例: 2 ^0 B2 e7 C9 @4 U) ^, n+ G) s3 E7 P+ W 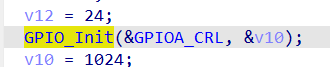
我们打开固件库使用手册,找到GPIO_Init的原型。 * D. n2 u# ]0 y% O x. d% M( M 
1 f, h* \; a3 I# n3 l$ T% B7 W 可以看到原型为: 5 @! r2 Y; F, F3 M2 E void GPIO_Init(GPIO_TypeDef* GPIOx, GPIO_InitTypeDef* GPIO_InitStruct)3 m9 L8 F1 R8 O+ }$ ~4 N/ a 第二个参数为GPIO_InitTypeDef类型的,因此我们将伪代码中的v10的类型修改为GPIO_InitTypeDef,剩下的结构体我们也一样可以使用这样的方法来恢复,只要有固件库函数,我们就能够恢复对应的结构体,效果如下: 9 t: G" W& f. w: P+ Y2 O ) ?$ ]# \ a. ?( a, | # c& Q- {1 H% Y1 x 效果还不错。1 h& @( h1 f: I1 B% l ! k& X: D4 \: u6 Z3 _+ Z( i 七、总结 H8 Z" }0 ^# k1 k- a 此次逆向是基于我的一个小课设,功能不多,而且由于我的课设用到了xx原子的例程二次开发的一些库,而我用来恢复符号表时使用的axf文件也是xx原子的例程编译出来的,所以恢复出来的符号表的比例会偏高。如果能确定使用芯片型号,以及使用的是固件库还是hal库,那么按照此方法大致上能在一定程度上恢复固件,使其可读性大大增加。 转载自:Lpwn |
【STM32H735G-DK 测评】STM32H735G-DK External Loder 编译和测试
《MCUBoot课程》学习笔记+从信任链原理到量产实践
Keil-MDK 在线调试设置断点的高级用法
请教下STM32N6570 怎么把分辨率改成320x240并可以全屏显示
【福利三:逢7发帖赢大礼】想要充分利用STM32H743VI片内的RAM空间(但并不顺利)
基于stm32平台上的IC-MU磁绝对值编码器SPI通讯和码盘数据处理
使用STM32 MCU和MPU连接PDM数字麦克风
分享STM32资料-采用 STM32U031R8 MCU 的 STM32 Nucleo-64 开发板,官方资料,数据手册等资料
好用软件推荐-TouchGFX Designer
HRTIM 指南
 微信公众号
 手机版