简介
- v4 _1 p0 O9 h& r7 Q% g; U/ a本文主要讲解在线升级(OTA)的基础知识, 主要是针对IAP OTA从原理分析, 分区划分, 到代码编写和实验验证等过程阐述这一过程. 帮助大家加深对OTA的认识.
3 }2 ^6 y4 B1 d4 f0 f2 Y5 N) q3 h( t7 I# t$ C$ ~5 w" |- n- S: D& L$ C
# Z" |4 I) M0 R1 K1. OTA基础知识0 |3 \. d; G: S/ u5 a3 i
什么是BootLoader?
! \1 ^$ O" V, n+ s$ {# x$ xBootLoader可以理解成是引导程序, 它的作用是启动正式的App应用程序. 换言之, BootLoader是一个程序, App也是一个程序, BootLoader程序是用于启动App程序的.
( f7 H. P7 k; u6 s' j+ W P& J
8 H; N, i7 a0 b) B3 cSTM32中的程序在哪儿?7 x& a- y" o M' e
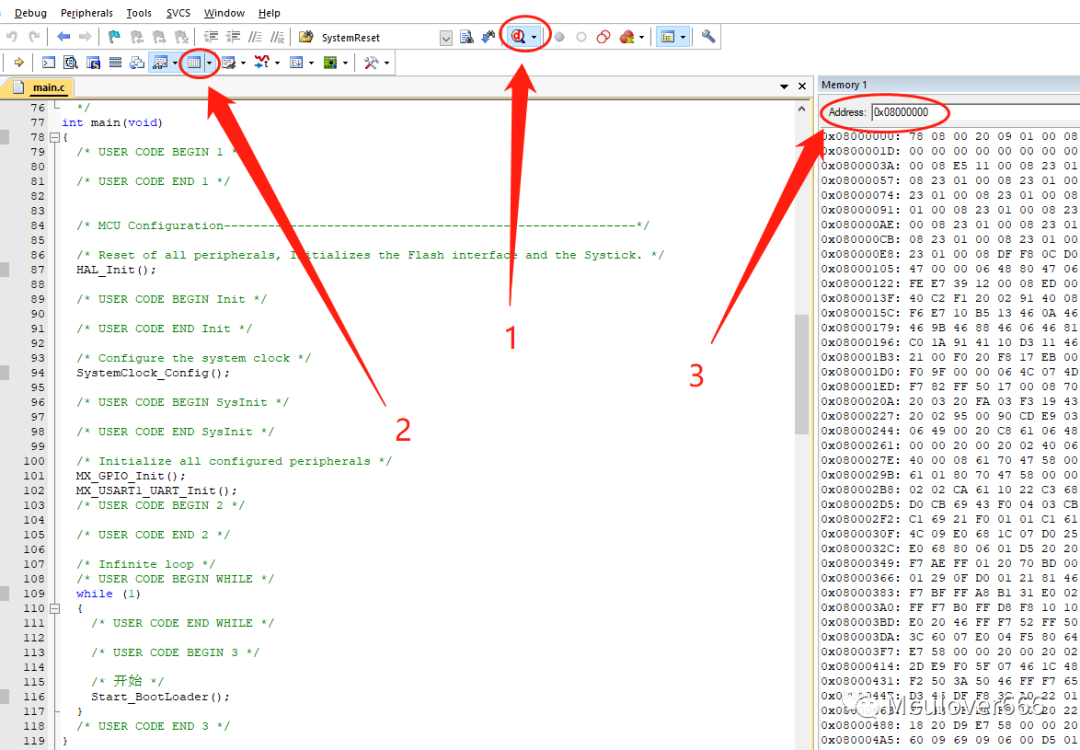
正常情况下, 我们写的程序都是放在STM32片内Flash中(暂不考虑外扩Flash). 我们写的代码最终会变成二进制文件, 放进Flash中 感兴趣的话可以在Keil>>>Debug>>>Memory中查看, 右边Memory窗口存储的就是代码
' C( L4 u* T3 r4 c2 j3 y: ?+ e: Q* P W' l
}$ z7 m9 e1 n( ~8 n- @9 U l8 |! u% D; P. r1 ?
接下来就可以进入正题了." ?% ]& F% L6 v1 y8 N) h# \% ~/ Y
# R% z$ `. C( s. w进行分区8 U5 ?' F) [6 O; ^
既然我们写的程序都会变成二进制文件存放到Flash中, 那么我们就可以进一步对我们程序进行分区. 我使用的是F103RB-NUCLEO开发板,他的Flash一共128页, 每页1K.见下图:. @" s+ {9 D! J- m) k0 `+ e
( V" e7 F2 j4 S
0 Q! w/ v g* Q) g$ y' M. l
' `" s1 h, t( Q: a/ ] ~, a n% N4 T. W/ D0 \8 j- J. y" f1 t v
以它为例, 我将它分为三个区.BootLoader区、 App1区、 App2区(备份区)具体划分如下图:" f% E0 q0 f3 R3 N( p, y
BootLoader区存放启动代码, k) V6 _* x& E/ [5 X) K
App1区存放应用代码
! P# S; S4 O5 D' }! @# V6 gApp2区存放暂存的升级代码. C' Q; z9 n) B2 e
* i5 k6 T7 Q: j' `, p3 {3 K1 q' l G
) E0 ] d/ }/ N F* c6 [
7 }. ~! E- B! K& y5 u1 h总体流程图
0 K- n. J8 ?( ^" }' [先执行BootLoader程序, 先去检查APP2区有没有程序, 如果有就将App2区(备份区)的程序拷贝到App1区, 然后再跳转去执行App1的程序.
. R. u. Q$ F+ `然后执行App1程序, 因为BootLoader和App1这两个程序的向量表不一样, 所以跳转到App1之后第一步是先去更改程序的向量表. 然后再去执行其他的应用程序.
! E# C' c/ H4 n A7 B; y
/ j7 _$ I d3 W在应用程序里面会加入程序升级的部分, 这部分主要工作是拿到升级程序, 然后将他们放到App2区(备份区), 以便下次启动的时候通过BootLoader更新App1的程序. 流程图如下图所示: o6 l8 T3 \6 F+ [% e
; ^7 l4 m0 D! u
 $ Y+ L7 B, u& k Z3 t6 ?; ^7 O
6 [4 c9 r' g" z) v8 h# Z6 c5 J6 j- r; e, g' [" M
# ~0 s% O8 N3 n/ `, W! ?6 _
2. BootLoader的编写, b/ g' H4 {5 R) I2 y$ i2 X8 ~
本节主要讲解在线升级(OTA)的BooLoader的编写,我将以我例程的BootLoader为例, 讲解BootLoader(文末会提供免费的代码下载链接),其他的大体上原理都差不多。% n) E; ~7 x; v& X9 R0 F2 `
. Q' ~, v5 @# w# r5 v流程图分析- L. v7 o4 p8 ^8 g/ Z1 V# l
以我例程的BootLoader为例:
, c* X( E) z/ H3 L我将App2区的最后一个字节(0x0801FFFC)用来表示App2区是否有升级程序, STM32在擦除之后Flash的数据存放的都是0xFFFFFFFF, 如果有, 我们将这个地址存放0xAAAAAAAA. 具体的流程图见下图所示
, w& R! X/ g% f" T# l& n" ?. t
. z) W! N8 n# C1 W( X6 g" h, n6 t$ D) F' h
* X# J0 B: I) E/ w$ ]
程序编写和分析4 R d8 W7 g6 t5 Q
所需STM32的资源有:$ V& R8 _2 G5 J6 B, x f
发送USART数据和printf重定向+ B2 r4 l/ R, a0 [
Flash的读写
+ F; n4 R( B. i/ V程序跳转指令,可以参考如下代码:
1 a7 b! t5 C8 E; V
% q! O. I. {/ w* n, w
2 y0 h' B$ E+ C8 g! w- /* 采用汇编设置栈的值 */
. [4 o0 J" A$ X2 Q' f$ J7 z - __asm void MSR_MSP (uint32_t ulAddr)
8 h; c$ ?8 e! b/ m$ j/ X - {: W. L* [' I/ K. z2 t" F
- MSR MSP, r0 //设置Main Stack的值4 B! v9 E2 a2 Z7 J
- BX r14
; f6 R* Y5 N' V5 U3 X m* I - }
, e/ P, x" e% I& d - + B6 N, Q3 n& f h: N
! W$ I1 t$ v$ j7 g! ?. ^8 Y- /* 程序跳转函数 */
. L0 W4 ` W2 O {6 z- {" [ - typedef void (*Jump_Fun)(void);7 R/ Q: P6 G0 E# A% D7 X
- void IAP_ExecuteApp (uint32_t App_Addr)$ r0 \7 U4 [ S F6 E
- {5 z7 P/ P; \9 L+ h. H# I
- Jump_Fun JumpToApp;
: V+ O9 e- r* o. s# ~) f - 7 S" c- a8 Y' G: [2 c: b
- if ( ( ( * ( __IO uint32_t * ) App_Addr ) & 0x2FFE0000 ) == 0x20000000 ) //检查栈顶地址是否合法.
$ q: B3 r* E( Q; ~ - { \' S* U7 F% w* u& D1 t5 e
- JumpToApp = (Jump_Fun) * ( __IO uint32_t *)(App_Addr + 4); //用户代码区第二个字为程序开始地址(复位地址)
& i+ B3 [, K. A. }! E - MSR_MSP( * ( __IO uint32_t * ) App_Addr ); //初始化APP堆栈指针(用户代码区的第一个字用于存放栈顶地址)' U7 F! ?) \; H. ~' v
- JumpToApp(); //跳转到APP.
: Q/ B; }. }: S' ?7 I. v - }
2 F. j, A6 z, X2 r - }
在需要跳转的地方执行这个函数就可以了IAP_ExecuteApp(Application_1_Addr);
' h9 b s# Z# q2 W8 C1 l其他的代码请参考BootLoader源代码
4 Q$ j# W6 j1 }8 Y* ]( Q& ?# K% y9 `+ ~9 |! R/ k# o: z+ _
3. APP的编写' [# j( B) j- a
本节主要讲解在线升级(OTA)的App1的编写以及整个流程的说明,我将以我例程的App为例, 采用Ymodem协议进行串口传输,讲解App的编写(后面会提供免费的代码下载链接), 其他的协议原理大体上都差不多, 都是通过某种协议拿到升级的代码。
7 w+ [+ \) F8 m" b+ g: _: V1 [+ M/ g8 e( D. A
* e& d$ U- F$ t8 D$ f流程图分析
3 l- c! v! d8 f1 y1 N$ p以我例程的App1为例:
3 z p0 Z. c _' b1 ^3 T" f先修改向量表, 因为本程序是由BootLoader跳转过来的, 不修改向量表后面会出现问题;
/ p% e/ M; P G( R+ T) X打印版本信息, 方便查看不同的App版本;( X* R' g% L" N+ m0 i' n+ z
本例程的升级程序采用串口的Ymoderm协议进行传输bin文件. 具体的流程图见下图所示:8 `1 Y3 a# x6 q( u
. q r3 j T) l% O4 P$ w* q) @% j
* v- d0 z% g3 x0 W6 B: h0 D7 J4 z0 ~! I+ l' ]8 a" b F% G5 S
程序编写和分析- v! t' s1 q# m
所需STM32的资源有:0 o0 X) W- s4 ?, W2 e2 g. W
发送USART数据和printf重定向: [1 G. J1 Q' h1 Y' q
Flash的读写0 p1 ^9 f6 N* [
串口的DMA收发
I5 L1 `( Q, BYModem协议相关
9 V8 i1 r9 b# m c" j4 CYmodem协议8 ?- [) o' R8 W ]4 C8 m0 b
百度百科[Ymodem协议]' I/ E- f7 \) C
具体流程可自行查找相关文档, 这儿提供一个我找到的 XYmodem.pdf(文末和源码一起提供).
" v' F8 V4 T7 ^Ymodem协议相关介绍可参考我的这篇教程 YModem介绍9 t7 z: @; B- |8 `( I/ `1 `0 T
3 c' Q* i/ D! f K; `" `! o, j1 t
代码分析
4 f; q* e! r8 x! L7 G# _# x代码大多数都是通过串口实现Ymodem协议的接收, 这儿就不详细说明4 d; G! c: B) v, Q: F. @
后面放了我的源代码, 详情请参考我的源代码.$ g) a' E8 {; v1 P
主函数添加修改向量表的指令
# X+ _% O) y5 ?4 C8 ?
1 ~$ H- H3 T# ?( V( i" f4 s9 w. d, a4 H Y" Y1 k; ?% c( f7 D; W" r
! w A& V2 k& T2 L g* L; k' D" {打印版本信息以及跳转指令! R& P! G% {+ @% a" _% h* K' ~
; H0 @5 ?# m( a7 P9 u) J
1 L' X- Q" Y6 L7 Y8 a' ]1 Z1 `$ s2 B) A* F0 w
YModem相关的文件接收部分
2 `$ P: c1 h- B! H" p
# e% i1 }# x1 [. U; V- /**
/ C2 h& O* I* @6 @ - * @bieaf YModem升级
7 ~5 p7 e M& T, S o( L: G% p& R - *" ^6 `/ G" T% x' q" x* m
- * @param none0 ?# v4 h6 B8 r- e
- * @return none0 }* L8 g4 E9 x* }
- */
# t% x- @# r' _% |4 F, \ - void ymodem_fun(void)
3 J; U) J7 i# _% W f [ - {
& D6 M d7 N4 ~9 f+ J, C t! M - int i;! r( ^2 y$ m5 H* t
- if(Get_state()==TO_START)
8 k& _- J1 e- \) o - {7 U# \5 y" U ~' }, f! d# y
- send_command(CCC);( n) B+ V/ o) }9 ^& @ o
- HAL_Delay(1000);
/ U) Q) |0 ~# S7 o% _+ O - }9 H' e( |4 H1 n; v; H+ _2 F
- if(Rx_Flag) // Receive flag
5 I `3 j- I6 x# c! e' } - {
" g. n0 O5 {- U - Rx_Flag=0; // clean flag
+ {8 J. \ k' {+ o -
! s/ z: ^- m. N - /* 拷贝 */6 c7 G, A7 a% F% `
- temp_len = Rx_Len;* ?& n; C6 l) h
- for(i = 0; i < temp_len; i++)
( R$ b) K) x/ Z0 [: f! Y4 X9 ? - {) g1 D# [ }6 z6 k& r
- temp_buf[i] = Rx_Buf[i];
" m, t, f- R5 k3 b5 @ t: X - }
7 b& @- k* k$ t$ M, e - . P) g4 ]0 d# _5 [" u, N/ B% `( ^
- switch(temp_buf[0])7 A8 }# b/ }: O( L9 [
- {
$ S8 N5 }2 [. q. s4 U9 y - case SOH:///<数据包开始( O |9 e" E; J
- {
V0 `, Z B- X - static unsigned char data_state = 0;9 C) U( f: [) Q
- static unsigned int app2_size = 0;) ?0 {' D/ F9 P$ S5 j0 ]
- if(Check_CRC(temp_buf, temp_len)==1)///< 通过CRC16校验4 I+ S- [) [) p5 O% ]+ g
- { 7 @: z5 J$ a- f' H
- if((Get_state()==TO_START)&&(temp_buf[1] == 0x00)&&(temp_buf[2] == (unsigned char)(~temp_buf[1])))///< 开始
. ^- s8 y3 E; h' e# S - {9 B. T! Y9 c4 g: x! K' E5 ^- F! F w8 W
- printf("> Receive start...\r\n");
+ \+ ^4 j$ y. b. o1 X- e" A - " r7 |& e4 X2 `7 b. u& d
- Set_state(TO_RECEIVE_DATA);, j/ u0 n! f! s5 f
- data_state = 0x01;
- B7 x, o" k' q |; O - send_command(ACK);
7 ~4 C3 z. `; T4 S' _' c6 m( ?2 z - send_command(CCC);& Y" g! R' C7 v! s
- ( b* h4 j! P5 p3 T2 t
- /* 擦除App2 */ ( \* f4 ]3 `, ]* X* @! p4 l
- Erase_page(Application_2_Addr, 40);
: g: C, L' l/ j8 [: g1 P - }
/ P$ G$ V, Q9 e: x* I- c* l - else if((Get_state()==TO_RECEIVE_END)&&(temp_buf[1] == 0x00)&&(temp_buf[2] == (unsigned char)(~temp_buf[1])))///< 结束5 [+ L8 v ?* p. x- X
- {
1 e. i2 f' [& B9 J - printf("> Receive end...\r\n");, H% L. j, ?& `! ~. z
- $ j, b0 v! Q& ^( S" m
- Set_Update_Down();
$ ~ H/ f; u$ F" f/ {7 _ - Set_state(TO_START);! n! n7 q1 t" R( x3 O( `
- send_command(ACK);& Z6 h% J9 H( D, b6 `
- HAL_NVIC_SystemReset();4 y& O# s( T& ~
- }
; p/ O# C7 x# G. y - else if((Get_state()==TO_RECEIVE_DATA)&&(temp_buf[1] == data_state)&&(temp_buf[2] == (unsigned char)(~temp_buf[1])))///< 接收数据
' I. D3 G/ j; d+ u6 B" c6 d: `8 @2 v - {, S" [+ N2 \0 k) k- M5 d
- printf("> Receive data bag:%d byte\r\n",data_state * 128);; A% s, r! F Z. e0 t8 }2 n
- : ^' q. _7 u" p/ Y! u" \8 Q+ t
- /* 烧录程序 */
$ V3 f! ^$ B8 \2 t - WriteFlash((Application_2_Addr + (data_state-1) * 128), (uint32_t *)(&temp_buf[3]), 32);
) @& [ Z1 Q) F- a9 c - data_state++;$ B6 e7 a r4 x3 ~2 R; g8 C8 n
- + t, {5 h: v6 ^9 i* ?
- send_command(ACK);
" ~, [ V6 O. s; v; c, r8 L - }
0 Z2 ?9 k( f8 `% @, L - } t5 ~. |; O$ Y
- else" {% k& a& m$ |3 M7 ^" X6 _7 b
- {
& Q7 X: O/ s( r: @ - printf("> Notpass crc\r\n");
$ f3 \0 |5 U7 E2 Q- q1 ^3 E& V% u - }' S, q8 ~* ]; ^; l n6 g) U
- - G# I7 M/ }. |! R8 w/ S. l$ k
- }break;
u3 G1 E/ d: o! Y9 c$ z2 x - case EOT://数据包开始( a4 g; n7 C; w" L
- {
( L% ?3 T2 d6 g! E - if(Get_state()==TO_RECEIVE_DATA)1 ~1 B T1 V. s3 L h9 G
- {
2 z4 u j( s p6 ] T M6 @) W - printf("> Receive EOT1...\r\n");$ c" ~# V& B& X" v1 \: t# q) w
-
% s9 R6 o1 i2 B% {( z - Set_state(TO_RECEIVE_EOT2); 7 P8 i- C3 i8 V1 }/ q" V! D" x- [
- send_command(NACK);6 Y: t) T: Z$ ~
- }
. s0 s% o0 b' w: S+ m8 A" |2 y - else if(Get_state()==TO_RECEIVE_EOT2)
# |' j2 K5 x5 q) v - {; R6 }3 ]* I$ W3 \7 |
- printf("> Receive EOT2...\r\n");
; Y( b% Z: C1 m1 O -
: b) c6 ?! A3 n* v - Set_state(TO_RECEIVE_END);
: K! o" o! l" G5 a8 W - send_command(ACK);
9 y" l* G. a+ Z+ s' a( e - send_command(CCC);
' L6 q* U* i' P* B - }
: S. D3 a) N! C/ v - else
% p5 J9 P: C( N% \ - {" x" k2 k% B% K' G* |' j3 e
- printf("> Receive EOT, But error...\r\n");& b3 ~& m! r5 ^; \
- }. o, v0 ~: Q2 I
- }break;
7 y6 }# x8 q# e# k# S$ u - }5 c; {1 t( D* {; r$ k3 ?" R# t' Z
- }
# a& M: R) `4 r# |- k - }
其中部分函数未在以上代码中展现, 详情请参看文末给出的源码链接.
2 l' [1 t7 K7 N6 E/ e! T ~$ q
; h8 s) x0 ^; ^& L: H" t
- |9 }3 E9 W4 l3 B2 A4. 整体测试
7 B2 f% {2 N5 k% ~ l7 f本节主要对前三节的教程做测试验证 BootLoader + App的升级功能。
- d0 }, U# l: Y* r" F5 G9 G* _! ^3 \8 s7 g, l) L
源代码
1 X8 o; c8 S- M7 lBootLoader源代码和App1源代码可以在原作者的gitee获取
/ u& ^& ?! p1 y
2 O& g& b3 F' W6 F- H代码的下载
5 t! r" i0 Y/ m1 w由下图可知两份代码的下载区域是不一样的,所以他们「下载的区域也不一样」。9 z9 g5 J; `5 N
+ |/ b+ s( S2 F6 b! A7 i6 A
 4 w! v. K; }& c4 s3 T
5 F% f* |2 x) Y# [+ u5 v6 h
( @; _* n1 Z8 @) WBootLoader的下载* w0 M" D- ~! l [
BootLoader的代码默认是最开始的所以不需要特别设置代码的下载位置+ o' C% W9 w. T- }# [, `
按照下图, 修改擦除方式为Erase Sectors, 大小限制在0X5000(20K)
8 U9 _1 e( O# L& a7 E& x+ M; \8 l9 M9 R6 q
 : P7 p# e6 a4 ? % z% S- ~+ n8 f2 S! U* E; [: K2 K
- ~- @+ Y, `3 l% G/ `' G! Z" r
烧录代码, ]( [, E$ I3 \
运行, 通过串口1打印输出, 会看到以下打印消息
# o+ }! x2 m3 w7 E. D说明BootLoader已经成功运行% ~& x( W: b2 a9 H& \
9 \9 t( U! M' v2 f3 Z0 b% O* q
 F7 N& q% P/ X# D+ m
6 P. ~# H/ S2 T# q9 s1 j! f8 r+ I* ^4 c/ U, _! l
App1的下载
6 N }' ]4 B2 u# J. PApp1稍微复杂一点, 需要将代码的起始位置设置为0x08005000
% c" j. t' c. a& I) u同时也要修改擦除方式为Erase Sectors, 见下图) i( A6 k/ f+ u% Y' N& S2 H' r
' @8 T. p7 q8 m: @6 Y
 2 y) _$ P/ T6 `+ Q
. Q! B8 I9 ~- V
9 B2 ?" H w, |. o/ m6 N
 0 F4 j$ m/ _+ g$ c2 W6 j
9 y+ C1 c- F0 i5 w7 Y2 \+ o, [6 `9 `+ [
烧录代码4 H( v. A( p" L* d* ]8 L
运行, 通过串口1打印输出, 会看到以下打印消息: k3 E/ \- j; c
说明BootLoader已经成功跳转到版本号为0.0.1的App17 ~4 @: ^0 _+ W
8 s( h- n, K$ C/ H9 {7 H, j7 u0 G8 W3 R
# ]1 p8 Q) U1 O% ~/ O) `) a8 P生成App2的.bin文件$ P* z4 f' K- S7 Q
Keil生成.bin文件2 ?7 H2 N' O, e# P0 C& }* H8 h( A/ K
: i# d8 u) [ v& d修改代码, 把版本号改为0.0.2, 并且编译并且生成.bin文件) m- [0 u2 L: w& E$ B, Q/ P
8 r6 d7 S& F/ `5 q* F" j/ Y生成好之后你会得到一个.bin结尾的文件, 这就是我们待会儿YModem要传输的文件/ T5 T- v! J2 A3 |+ C" h Y/ B$ r
8 j/ Y0 \8 g, | w" }, t9 C
( e2 [$ x( D: N8 s4 T% b
& ~. U& R! I+ e% l! J& t6 t6 P Y* Z' o7 e, \& J# f0 r
使用Xshell进行文件传输
4 I, Q5 [8 o+ b2 ?1 } V J打开Xshell2 n/ y$ G5 Y* d3 ?
代码中, 串口1进行调试信息的打印, 串口2进行YModem升级的
) b+ l# v0 F: H: m# X7 \4 M所以使用Xshell打开串口2进行文件传输, 串口1则可以通过串口调试助手查看调试消息
3 z& w' ^/ d3 ~: l5 L你会看到App的版本成功升级到0.0.2了.
/ R8 {/ {! J8 ^' j如果你到了这一步.
) X9 I) z' R7 e$ N* S+ ]那么恭喜你! 你已经能够使用在线升级了!# X2 H+ p+ \3 n$ |9 H) u! k" k
( u! ]" T! y }4 ]- x6 S& B9 o5. 总结. v6 d( H c% |4 q
通过本几节的教程, 想必你已经会使用在线升级了, 只要原理知道了其他的问题都可以迎刃而解了, 除了使用YModem协议传输.bin文件, 你还可以通过蓝牙, WIFI,等其他协议传输, 只要能够将.bin文件传输过去, 那其他的部分原理都差不多.! u( a0 E# u4 n4 ^
. T# Q7 X: N7 N& Z; w P
转载自: IOT全栈技术: q3 s7 {$ } {" |: f
如有侵权请联系删除
2 W' M! d/ v5 T
# x* ^( O7 A+ M4 e |







 微信公众号
 手机版


你好,有程序源码或者链接吗