




|
0 x4 W7 d5 d) c$ w- R) U3 U- b, c STM32CubeProgrammer安全编程解决的不是“能不能烧录”,而是在不可控的烧录环境里,如何保护固件 IP、保证固件不被篡改,并控制量产数量。0 j4 Y% Z1 H; m 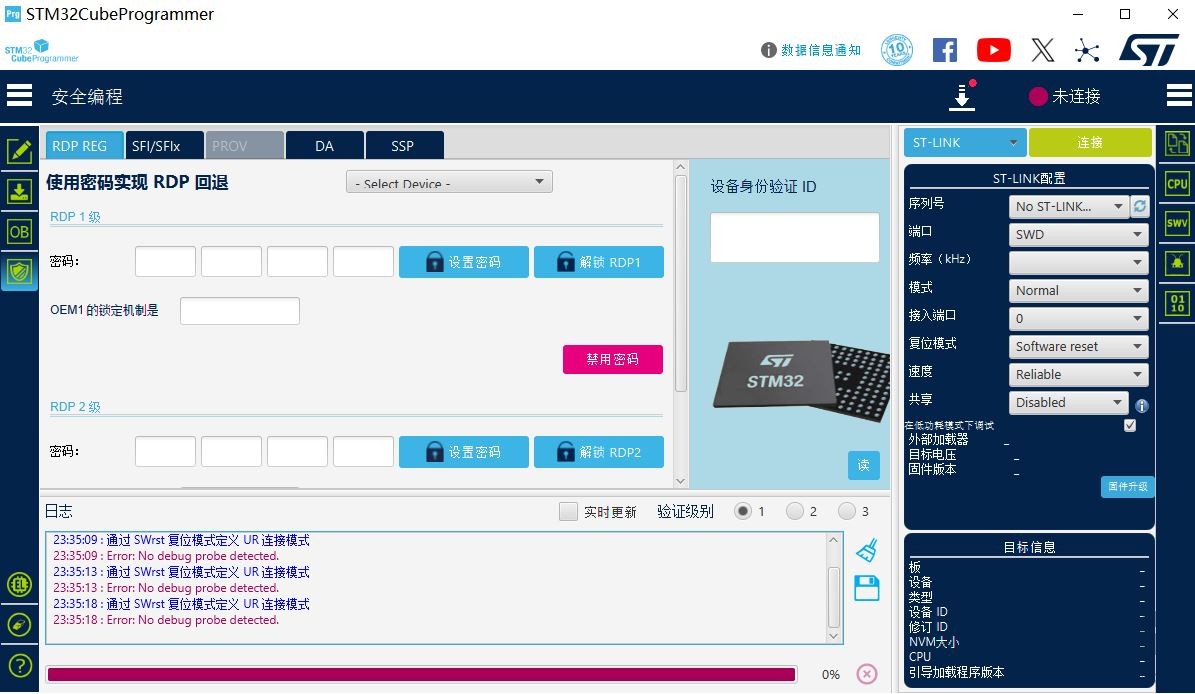
主要机制:SFI / SFIx8 W; _8 g/ @- ]5 a9 ^ STM32 的安全编程主要围绕 SFI 展开,也就是 Secure Firmware Install。 SFI:把加密固件安全烧录到 MCU 内部 Flash。 SFIx:把加密固件安全烧录到外部 Flash,例如 QSPI/OSPI 等外部存储器。 整个流程大致是:3 A/ h+ O4 v( W" W7 N* i' F OEM 用 STM32 Trusted Package Creator 把固件和选项字节配置加密打包成 .sfi 文件。9 {7 U+ [+ E4 ~+ J OEM 把加密密钥和最大烧录次数写入 STM32HSM-V2 硬件安全模块。5 i N" b% b M1 T: | 代工厂拿到加密固件和 HSM,但拿不到明文密钥。 烧录时,CubeProgrammer 读取 MCU 的数字证书,HSM 验证后生成一次性 License。 MCU 内部解密固件并写入 Flash,外部总线上始终是密文。 烧录完成后再配合 RDP、PCROP 等保护,防止后续通过调试口读取固件。 和 STM32CubeProgrammer 的关系 CubeProgrammer 集成了安全编程能力,界面里有 Secure programming / SFI / SFIx 相关入口。 它负责执行加密固件的烧录、License 校验、外部存储器安全烧录,以及和 HSM 配合完成授权控制。+ Z$ f/ x4 K, u! v5 d 早期需要单独使用的 STM32 Trusted Package Creator,现在也作为 CubeProgrammer 工具集的一部分提供。; J. V0 E$ n) u" Z2 e+ Z+ X4 J 适用场景5 {" c* A( m- I 外包生产时保护固件 IP。 批量烧录时控制授权数量。 需要防止明文固件出现在烧录器、产线电脑或通信总线上。( G1 A6 A2 y# N: g: X 设备交付前需要同时完成固件烧录和读保护配置。 使用时的注意点 不是所有 STM32 都支持 SFI/SFIx,需要查对应系列和 AN4992、AN5054。! _$ {! P: j* l" r, V C% L HSM、License、加密密钥要由 OEM 严格保管。7 I9 A* u/ r, U6 J 选项字节、RDP、PCROP 一旦配置错误,可能导致芯片无法调试或恢复。; V0 W5 F6 ~1 X- e% V! D 开发阶段可以先用普通烧录验证功能,量产前再切换到安全烧录流程。1 J9 @$ x V7 o6 Z4 i) p 7 J7 r, h6 A# ~% B6 @ U3 V, ^. C |
【STM32C0116-DK】MNIST 数字识别
【NUCLEO-C562RE】MNIST 数字识别
STM32Cube嵌入式软件更新(2026年8月)
STM32CubeCLT 1.22.0新版本发布
STM32CubeProgrammer 2.23新版本发布
实战经验 | STM32CubeProgrammer与STM32 Bootloader连接全流程实战指南
【STM32U3 评测】人体行为识别
【STM32U3评测】实战项目:无电池温湿度计
STM32CubeProgrammer 2.22:眼见为实 —— 全新MCU内存映射图形导出界面,规避常规开发错误
重磅升级!STM32CubeProgrammer 2.21 解锁SWD多从机模式,开发效率再飙升!
 微信公众号
 手机版


